ניהול מחזור החיים של זהויות (ILM): המדריך המלא
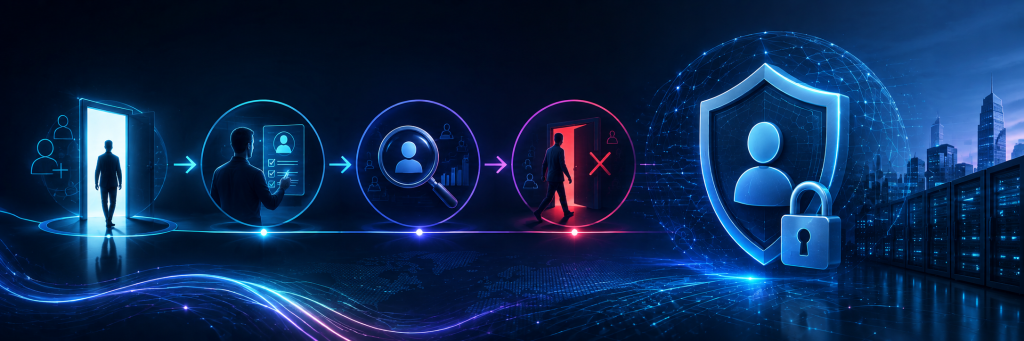
עובדת מחלקת הכספים עברה לפני שנתיים לתפקיד חדש ב-IT. את ההרשאות החדשות היא קיבלה ביום הראשון, אבל את ההרשאות הישנות למערכת הכספים אף אחד לא טרח לבטל. במשך שנתיים זה לא הפריע לאיש, עד שהחשבון שלה נפרץ, והתוקף גילה שיש לו גישה גם ל-ERP הפיננסי של הארגון. לפי סקר של ה-Identity Defined Security Alliance (IDSA) […]
קונסיסט זכתה באות ההוקרה הבינלאומי PAM Ambassador 2025 של Syteca ומדורגת בצמרת השותפים העולמית
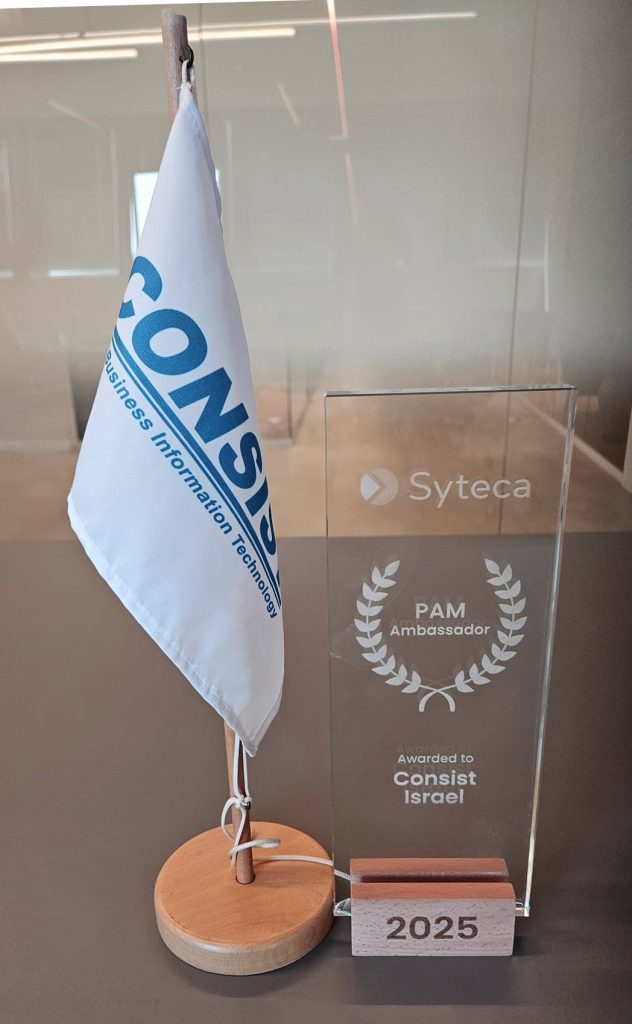
קונסיסט מערכות ממשיכה לבסס את מעמדה כמובילה בתחום אבטחת המידע, ניהול זהויות והרשאות (IAM), ניהול גישה פריבילגית (PAM) וניטור פעילות משתמשים (User Activity Monitoring), עם זכייה באות ההוקרה הבינלאומי PAM Ambassador 2025 מטעם חברת Syteca העולמית. ההכרה הוענקה לקונסיסט במסגרת תוכנית השותפים הגלובלית של Syteca, מהחברות המובילות בעולם בתחום הגנת Insider Threats, ניהול בקרת גישה, […]
שיפור אבטחת הסייבר למשרדי עורכי דין: שיטות מומלצות לציות ולהגנה על מידע אישי
משרדי עורכי דין מנהלים כמות עצומה של מידע רגיש, החל מעסקאות מיזוג וראיות פליליות ועד לקניין רוחני ומידע אישי, מה שהופך אותם למטרות מועדפות עבור האקרים וגורמים זדוניים מבפנים. פרצות אבטחה עלולות להוביל לפגיעה במוניטין, לעלויות תיקון ולקנסות. לכן, דרישות IT מחמירות מסדירות את אבטחת הסייבר במשרדי עורכי דין. במאמר זה נבחן כמה פרצות אבטחה […]
Ekran System הפכה כעת ל-Syteca
אנו שמחים להודיע שסוף סוף, המיתוג המחודש המיוחל שלנו הושלם: Ekran System Inc. היא כעת באופן רשמי Syteca Inc! השם החדש משקף את התפתחות המוצר שלנו ואת הצמיחה שלנו כספק אמין, המספק את היכולות הנדרשות לשיפור אבטחת הסייבר של הארגון שלכם. אותו צוות שעמד מאחורי Ekran System מביא לכם כעת את פלטפורמת Syteca: פתרון תוכנה […]
10 שיטות מומלצות לניטור משתמשים מורשים להגברת אבטחת הסייבר הארגונית
משתמשים בעלי הרשאות (privileged users) הם חלק חיוני בכל ארגון. עם זאת, עם גישה לסודות מסחריים ולחלקים הפגיעים ביותר של הרשת הארגונית, הם יכולים להוות סיכונים גבוהים לאבטחת הסייבר הארגונית שלך. מסיבה זו, ככל שיש יותר הרשאות למשתמשים, כך יש צורך במעקב קרוב יותר. יתר על כן, ניטור משתמשים בעלי הרשאות (PUM) הוא דרישה ממספר […]
התקנת הסוכן של Syteca מרחוק על מכונות Windows וצפייה בפעילות המשתמשים
ניטור פעילות המשתמש הוא חיוני לשמירה על סביבת IT מאובטחת ועמידה בתקנות אבטחת סייבר. Syteca היא פלטפורמה מקיפה וממוקדת אדם לניהול סיכוני פנים לניטור וניהול הפעלות משתמשים. הפלטפורמה מאפשרת לך להציג הפעלות של משתמשים כדי לנתח פעילות עובדים וצד שלישי, לעמוד בדרישות תאימות ולהגן על הנתונים והמערכות הקריטיות שלך מפני איומים פנימיים. מאמר זה ידריך […]
מגן שרשרת האספקה: האסטרטגיות המובילות להתמודדות עם איומי סייבר
בעולם המקושר של היום, שרשראות אספקה חיוניות כמעט לכל מוצר ושירות. עם זאת, הקשר ההדדי הזה מגיע עם פגיעויות. למעשה, 41% מהארגונים שסבלו מהשפעות מהותיות ממתקפת סייבר בשנת 2023 מדווחים כי התקפות סייבר אלו מקורן מצד שלישי, על פי 2024 Global Cybersecurity Outlook [PDF] של הפורום הכלכלי העולמי. עם אילו בעיות אבטחה של שרשרת האספקה […]
4 דרכים לזיהוי ומניעה של ניצול מידע ארגוני
הגישה לנתונים נושאת עימה אחריות רבה, ושימוש לרעה בגישה זו יכול להשפיע לרעה על ארגונים. כאשר עובדים עושים שימוש לרעה בנתונים לטובת רווח אישי או מטרות לא מורשות אחרות, הדבר יכול לסכן את אבטחת הנתונים ולהוביל להפרות יקרות. אכן, 68% מהפרות הנתונים כוללות רכיב אנושי, לפי דוח חקירות הפרות הנתונים של וריזון לשנת 2024. מאמר […]
מהי גישה בלתי מורשית? 8 שיטות יעילות לזיהוי ותגובה לאיומים
גישה בלתי מורשית נותרת אחת מבעיות האבטחה הגדולות ביותר עבור ארגונים בכל הגדלים. השלכותיה עשויות להיות חמורות, החל מפריצות נתונים ואובדן כספים ועד נזק תדמיתי ותביעות משפטיות. לכן, חשוב מאוד עבור ארגונים להקים אסטרטגיית אבטחת סייבר חזקה וליישם פרקטיקות מומלצות כדי לזהות ולספק תגובה אפקטיבית לגישה בלתי מורשית. במאמר הזה, נחשוף את משמעות הגישה הבלתי […]
אבטחת נתונים במגזר הבריאות: משמעות, יתרונות ואתגרים מרכזיים
הדיגיטציה של ארגוני הבריאות חוללה מהפכה באופן שבו נתוני מטופלים נאספים, נשמרים ומנוהלים. עם זאת, היא גם מציבה אתגרים רבים, במיוחד בנוגע לאבטחת נתונים. ככל שהתקפות הסייבר הופכות למתוחכמות יותר, ולעיתים גורמות לפריצות נתונים יקרות, החשיבות של אבטחת נתונים עבור ארגוני הבריאות מעולם לא הייתה קריטית יותר. מאמר זה מספק סקירה כללית על אבטחת נתונים […]
גניבת נתונים: מה זה, דוגמאות נפוצות וכיצד ניתן למנוע אותה
אבטחת נתונים חיונית לארגון שלך. לפי דוח עלות פריצת נתונים של IBM לשנת 2024, פריצת נתונים אחת עולה בממוצע 4.88 מיליון דולר. מעבר להפסדים הכספיים, גניבת נתונים עלולה לפגוע במוניטין המותג, לגרום להפרעות תפעוליות ולהוביל להליכים משפטיים. לכן חשוב להקדיש תשומת לב מלאה לאמצעי האבטחה ולשדרג אותם כל הזמן. במאמר זה נסביר מהי גניבת נתונים […]
ZSP הרשאות אפס קבועות: צמצום משטחי התקיפה בארגונים
הגבלת הגישה לנתונים ומערכות קריטיות היא עמוד השדרה של אבטחת סייבר ארגונית חזקה. אפס הרשאות קבועות (ZSP) היא אסטרטגיית ניהול גישה המסייעת לארגונים להגביל את הגישה למשאבים ככל האפשר על מנת למזער את סיכוני אבטחת הסייבר. במאמר זה, נחקור את המרכיבים של אסטרטגיית ZSP, נסביר את הסיכונים הקשורים להרשאות קבועות, ונבדוק כיצד ליישם ZSP בארגון […]
רשימת בדיקה מקיפה לביקורת גישה של משתמשים: שיטות מומלצות ושלבים חיוניים
דמיינו עובד לשעבר שעדיין יכול לגשת לרשת שלכם, או עובדים נוכחיים שמחזיקים בהרשאות שמעבר לתפקידם. שני התרחישים נשמעים מסוכנים, נכון? הרשאות מוגזמות אינן רק טעות קטנה. הן חולשות אבטחה משמעותיות שעלולות להוביל לדליפות מידע יקרות, לקנסות רגולטוריים ולתוצאות בעייתיות נוספות. ביקורות גישה קבועות של משתמשים יכולות להגן על הארגון שלכם מפני סיכונים אלה, ולהבטיח שההרשאות […]
KuppingerCole מציינת את Syteca כאחד הפתרונות הבולטים בניתוח המומחים של PAM.
ניהול גישה פריבילגית (PAM) הוא אבן פינה באבטחת סייבר, במיוחד כיום כאשר איומי הסייבר מתוחכמים יותר ומערכות ה-IT מסובכות יותר מאי פעם. האנליסט הנודע של KuppingerCole, פול פישר, עוסק בגישתה המקיפה של Syteca ל-PAM במאמרו התפקיד של PAM באבטחת סייבר מודרנית. המאמר פורסם ב- אתר KuppingerCole, משאב חשוב למקצועני IT המחפשים תובנות על הפתרונות הטובים […]
ניטור עובדים מרחוק: איך לשפר את היעילות והאבטחה בעבודה מרחוק
מודלים של עבודה מרחוק והיברידית שינו את אופן הפעולה של ארגונים, ומציעים גמישות, יעילות עלות ויתרונות נוספים. עם זאת, שינוי זה גם מציג אתגרים, במיוחד באבטחת נתונים רגישים מפני הפרות ושמירה על פרודוקטיביות העובדים. ניטור עובדים מרחוק התגלה כפתרון חיוני לטיפול בחששות אלה. במאמר זה, נחקור את הסיכונים של עבודה מרחוק וכיצד לנהל את הסיכונים […]
ניהול חשבונות והרשאות מיוחדות: 6 שיטות מומלצות ליישום בארגון שלך
פושעי סייבר לעיתים קרובות יפנו לחשבונות פריבילגיים של ארגון, אשר מספקים דרך לנכסים בעלי ערך גבוה. אם חשבונות אלו ייפגעו, הם עשויים לשמש לפעילות זדונית, שעלולה לגרום לאירועי אבטחת מידע. אירועים אלו עשויים להוביל לשיבושים בתפעול, להפסדים פיננסיים, לבעיות ציות ולנזק למוניטין. מאמר זה מספק את השיטות הטובות ביותר שיעזרו לארגונכם להטמיע ניהול חשבונות וסשנים […]
איך לנטר עובדים בצורה יעילה: 7 שיטות מומלצות לעבודה

ניטור עובדים במקום העבודה חיוני לשמירה על אבטחה בתעשיות רבות, אך חשוב להכיר את המכשולים האפשריים. איזון בין ניטור במקום העבודה לבין אמון העובדים ועמידה בחוק יכול להיות מאתגר. במאמר זה נציג שבע שיטות עבודה מומלצות שיעזרו לכם לוודא שהניטור משפר את האבטחה ומגביר את הפרודוקטיביות, תוך עמידה בחוקים ובתקנות הרלוונטיים וכיבוד פרטיות העובדים. מהו […]
גילוי חשבונות בעלי הרשאות מיוחדות: שקיפות ושליטה מלאה לניהול מתקדם
חשבונות בעלי הרשאות מיוחדות שהוזנחו מייצגים פגיעות חמורה לארגונים בכל הגדלים. תכונת גילוי חשבונות של Syteca מאפשרת לכם למזער פגיעות זו על ידי זיהוי כל החשבונות בעלי ההרשאות המיוחדות החבויים, ומאפשרת לכם לנהל אותם בצורה מדויקת. בפוסט הזה, נבחן את היתרונות של גילוי חשבונות ונסתכל כיצד תכונה זו יכולה לחזק את הגנות אבטחת הסייבר שלכם […]
איך להקליט ולנטר סשנים של RDP עם Syteca: מדריך מעשי שלב אחר שלב
ניטור חיבורי פרוטוקול שולחן עבודה מרחוק (RDP) לתשתית שלכם הוא חיוני לשמירה על סביבה טכנולוגית מאובטחת ולניהול סיכוני עובדים פנימיים. בנוסף, הקלטת פעילות משתמשים מרחוק בשרתי הארגון ובנקודות קצה קריטיות אחרות היא לעיתים דרישה של חוקים ותקנות אבטחת סייבר. מאמר זה ינחה אתכם כיצד לנטר חיבורי RDP לשרת תשתית שלכם, שרת Jump, שרת Citrix או […]
הגנה על מידע ועמידה בתקנות בענף הביטוח: פתרונות מתקדמים לארגון מאובטח
חברות הביטוח מטפלות בכמויות אדירות של נתוני לקוחות רגישים כגון מידע אישי, רשומות פיננסיות ופרטי בריאות. ככאלה, עליהן לעמוד בדרישות מחמירות להגנת מידע. אי עמידה בתקנות אלו עלולה לגרום לעונשים חמורים, נזק למוניטין ואובדן אמון הלקוחות. במאמר זה תלמדו על נוהלי הגנת המידע הטובים ביותר עבור תעשיית הביטוח. שיטות עבודה אלו יכולות לעזור לארגון שלך […]
8 האתגרים הגדולים ביותר עבור CIOs וכיצד להתמודד איתם
תפקידו של מנהל מערכות המידע הראשי (CIO) השתנה במהלך השנים, והתרחב מעבר לאחריות טכנית מסורתית. נכון לעכשיו, מנהלי ה-CIO מתמודדים עם בעיות רבות, כמו כוח עבודה מבוזר, מכשולים כלכליים ואימוץ טכנולוגיות מתקדמות. במאמר זה, נסקור אתגרים אלו ואחרים העומדים בפני מנהלי מערכות מידע כיום, ואמצעים שתוכל לנקוט כדי לנווט בהם. מהם האתגרים הגדולים ביותר עבור […]
אמון אדפטיבי מתמשך: הדרך לאבטחת סייבר דינמית וגמישה
המונח אמון אדפטיבי מתמשך (Continuous Adaptive Trust), שטבעה Gartner לראשונה ב-2021 (נדרש מנוי), צובר פופולריות. מודל האימות החדש הזה עשוי להיות הפתרון לאיומים שמשתנים כל הזמן, לדרישות רגולטוריות מחמירות ולפגיעויות בענן. האמון האדפטיבי המתמשך מייצג שינוי בתחום הסייבר, מעבר למודלים המסורתיים של ניהול גישה סטטי לגישה דינמית בזמן אמת, שמעריכה באופן מתמשך את רמות האמון […]
Syteca, בעבר Ekran System, חושפת זהות חדשה ופיצ’רים מתקדמים בתערוכת הסייבר הבינלאומית 2024.
עדכון: התערוכה התקיימה ב-24 עד 25 בספטמבר 2024. הפוסט נשמר כאן כארכיון חדשות. Syteca, לשעבר Ekran System, הציגה את ההתפתחויות האחרונות שלה בתערוכת הסייבר הבינלאומית 2024. באירוע חשפנו לא רק את זהות המותג החדשה שלנו, אלא גם את הפלטפורמה המשודרגת עם יכולות אבטחת סייבר חדשות. המומחים שלנו הדגימו כיצד אפשר להשתמש ב-Syteca כדי לאבטח ביעילות […]
איך לנטר פעילות משתמשים וספקים עם Syteca
בארגונים רבים, ניטור פעילות משתמשים הוא מרכיב חיוני בניהול סיכונים, הגנה על מידע רגיש ועמידה בדרישות רגולציה. Syteca מספקת פתרון מתקדם לנראות מלאה ושליטה בפעילות המשתמשים, כולל הקלטה, ניתוח התנהגות וזיהוי חריגות. מדריך זה ילווה אותך שלב אחר שלב בהטמעת ניטור חכם להגנה מיטבית על הארגון. ייתכן שאתה סומך על הצוות שלך, אך אינך יכול […]
7 שיטות עבודה מובילות למניעת דליפת נתונים באמצעות ChatGPT וכלי AI נוספים
כלי בינה מלאכותית יוצרת (GenAI) כמו ChatGPT כבר הפכו לחיוניים בארגונים ברחבי העולם. מנכ"לים מתלהבים במיוחד מהיכולת של GenAI לאפשר לעובדים "לעשות יותר בפחות". לפי הסקר העולמי של מקינזי על מצב הבינה המלאכותית ב-2024 , 65% מהארגונים כבר משתמשים בכלי GenAI באופן נרחב, וגרטנר צופה שמספר זה יעלה על 80% עד 2026. בעוד שפלטפורמות GenAI […]
כך תבנו תוכנית תגובה לאירועי סייבר IRP
ניהול נכון של אירועי סייבר בישראל: כך תבנו תוכנית תגובה (IRP) מותאמת לרגולציה בעידן של מתקפות סייבר מתוחכמות, מעט מאוד ארגונים בישראל ערוכים להתמודד נכון עם אירוע אבטחה ולמזער את נזקיו התפעוליים, המשפטיים והכלכליים. קיום תוכנית תגובה לאירועי סייבר (IRP) מתוכננת היטב היא קריטית, במיוחד על רקע דרישות הרגולציה הישראלית, כולל תקנות הגנת הפרטיות, רגולציית […]
5 עמודי התווך של חוק החוסן התפעולי הדיגיטלי (DORA)
כיום, ארגונים פיננסיים מסתמכים במידה רבה על טכנולוגיית מידע ותקשורת (ICT) כדי לתמוך בפעולות מרחוק. בעוד ש-ICT משפר את היעילות התפעולית ואת חווית הלקוח, הוא מגדיל באופן משמעותי את סיכוני אבטחת הסייבר במגזר הפיננסי. כדי להפחית סיכוני אבטחת סייבר הקשורים ל-ICT, האיחוד האירופי (EU) פיתח תקנה ספציפית: חוק החוסן התפעולי הדיגיטלי. במאמר זה, נסקור את […]
כיצד הרשאות והסלמות גישה יכולות לזעזע את האבטחה הארגונית
הסכנות שבהסלמת הרשאות וכיצד למנוע אותן הרשאות גישה הן המפתח למערכות ולמידע הקריטי בארגון. הענקת גישה נרחבת למשתמשים היא פרקטיקה נפוצה, שכן עובדים נדרשים לעיתים קרובות להשתמש בנתונים רגישים לצורך ביצוע תפקידם. עם זאת, הרשאות גבוהות טומנות בחובן סיכון משמעותי – הן עלולות להפוך לכלי לניצול לרעה, בין אם למטרות ריגול תעשייתי, מתקפות סייבר, או […]
התקפות Brute Force: כיצד לזהות ולמנוע אותן
שיטת הניסוי והטעייה שימשה לפיצוח סיסמאות מאז שהחלו מערכות להשתמש בסיסמאות כדי להגביל את הגישה. אבל גם היום התקפות כוח גס נותרות סכנה רצינית לארגונים. דוח אופקי האיום של צוות ה- Cybersecurity Action Team של Google [PDF] מראה שכוח גס היה וקטור ההתקפה הנפוץ ביותר בקרב ספקי ענן ברבעון הראשון של 2022. במאמר זה, נדון […]
כיצד לזהות ולמנוע איומים פנימיים בסביבה וירטואלית
השימוש הגובר בסביבות וירטואליות (VEs) שינה את דרכי העבודה, ומציע גמישות ונגישות מוגברת. עם זאת, שינוי זה מציג גם אתגרי אבטחה חדשים. ייתכן שאמצעי אבטחה מסורתיים לא יפעלו באותה יעילות ב-VEs, מה שיוצר הזדמנות עבור גורמי איומים פנימיים לנצל נקודות תורפה כדי לגנוב נתונים רגישים, לשבש מערכות קריטיות או לבצע הונאה. מאמר זה חושף את […]
ריגול תעשייתי ותאגידי: מה זה, דוגמאות ושיטות מניעה מומלצות
ידע הוא כוח. במיוחד בידיים של המתחרים שלך. מידע על החברה שלך, המוצרים והשירותים שלה, הכספים, המכירות והאסטרטגיה השיווקית שלה הוא נשק בעולם האכזר של הריגול בעסקים. לכן חשוב לוודא שהנתונים של הארגון שלך מוגנים היטב. במאמר זה אנו חושפים את המשמעות של ריגול תאגידי ומסבירים כיצד למנוע ריגול תעשייתי. תלמד אילו אמצעים יכולים לשמור […]
בקרת גישה מבוססת תפקידים (RBAC) נגד בקרת גישה מבוססת תכונות (ABAC): מה לבחור
ניהול הגישה הוא אלמנט בסיסי בתשתיות האבטחה של הארגון שלך. עם מספר גישות שונות ליישום מערכת ניהול גישה, בחירת הגישה המתאימה ביותר לארגון שלך עשויה להיות מאתגרת. במאמר זה ננתח את שני המודלים הפופולריים ביותר לבקרת גישה: המבוסס על תפקידים והמבוסס על מאפיינים. נסביר מהם RBAC ו-ABAC, נבחן את היתרונות והחסרונות של כל מודל, נשווה […]
אבטחת תשתית ענן: 7 שיטות עבודה מומלצות להגנה על נתוני הענן הארגוני
סביר להניח שהארגון שלך ממנף את מחשוב הענן בגלל היתרונות המעשיים שלו: גמישות, פריסה מהירה, יעילות עלות, מדרגיות ויכולת אחסון. אבל האם אתה משקיע מספיק מאמץ כדי להבטיח את אבטחת הסייבר של תשתית הענן שלך? אתה צריך, מכיוון שפרצות נתונים והדלפות, גניבת קניין רוחני ופגיעה בסודות מסחריים עדיין אפשריים בענן. סיכוני אבטחת סייבר בסביבת ענן […]
7 שיטות עבודה מומלצות להגנה על חשבונות משתמשים עם הרשאות חזקות
מנהלי מערכת מחזיקים במפתחות לאבטחת הסייבר של הארגון שלך. עם זאת, החשבונות שלהם יכולים גם להוות מקור לסיכוני אבטחת סייבר לחברה שלך. גם פושעי סייבר וגם מנהלי מערכת זדוניים יכולים לנצל את ההרשאות המוגברות לטובתם. במאמר זה, אנו חוקרים סיכונים עיקריים הנובעים מחשבונות ניהול ומציעים שבע שיטות אבטחה יעילות למנהלי מערכת להגנה על גישה פריבילגית […]
שליטה רחבה מול שליטה מדוקדקת בגישה – מהי הבחירה הנכונה?
בקרת גישה היא אחת מפרקטיקות אבטחת המידע החשובות ביותר. ניהול מדוקדק של זכויות הגישה של המשתמש עוזר לאבטח את הנתונים הרגישים ומקטין את הסיכוי להצלחת התקפה. עם זאת, בחירת מודל בקרת הגישה המתאים לארגון שלך עשויה להיות מסובכת. מאמר זה עוסק במקרי שימוש במודלים של בקרת גישה חובתית (MAC) ובקרת גישה לפי שיקול דעת (DAC). […]
Syteca מגדירה מחדש את ניהול הגישה עם תכונה חדשה לניהול סיסמאות כוח העבודה
ב-Syteca, אנו משפרים ללא הרף את היכולות של הפלטפורמה שלנו, ומבטיחים שלארגונים יהיו כלים יעילים ועדכניים להגנה על הנכסים הקריטיים שלהם. הפעם, אנו מכריזים על שחרור התכונה Workforce Password Management (WPM). פונקציונליות חדשה זו נועדה לשפר את יכולות ניהול הגישה הפריבילגית (PAM) של Syteca על ידי ייעול אבטחת וניהול סיסמאות עבור כל המשתמשים בארגון. פוסט […]
הקלטת הפעלות SSH וניטור פעילות משתמשים בלינוקס עם Syteca
ניטור פעילות המשתמש בנקודות הקצה הקריטיות שלך הוא חלק חיוני מאסטרטגיית אבטחת סייבר יעילה. ארגונים צריכים לפקח על הפעלות משתמשים מרוחקות ומקומיות כאחד כדי להבטיח אחריות משתמש, לנהל סיכוני אבטחת סייבר, לאפשר תגובה מהירה לאירועים ולציית לחוקים ולתקנות בנושא אבטחת סייבר. זהו מדריך שלב אחר שלב כיצד לנטר את פעילות המשתמש בלינוקס ולהקליט הפעלות SSH […]
היכולות המרכזיות של תוכנית הגנה מפני איומים פנימיים בצבא
הגנה מפני איומים פנימיים חיונית למוסדות ממשלתיים – במיוחד ארגוני הגנה לאומיים. מכיוון שארגונים אלו מטפלים במידע מסווג ורגיש ביותר הקשור לביטחון לאומי, פעולות צבאיות ומודיעין, הם חשופים במיוחד להתקפות סייבר. במאמר זה אנו חושפים את איומי הפנים העיקריים במגזר הביטחוני וכיצד לזהות אותם. אנו גם נותנים הנחיות לבניית תוכנית אפקטיבית להגנה מפני איומי פנים […]
10 אירועי אבטחת סייבר בולטים והלקחים החשובים לכל ארגון
התנהגות רשלנית או זדונית של אנשים שיש להם גישה לגיטימית למערכות שלך עלולה להיות הרסנית יותר לחברה שלך מאשר המאמצים של תוקפים חיצוניים. הדו"ח הגלובלי של 2023 Cost of Insider Risk של מכון Ponemon מראה שלאירועי אבטחת סייבר שנגרמו על ידי גורמים מבפנים עקב רשלנות, גניבת אישורים וכוונת זדון הייתה עלות ממוצעת לאירוע של $505,113, […]
תגובה וחקירה להפרת מידע: 8 שלבים לטיפול ותיקון יעיל
מהפסדים כספיים לבעיות משפטיות ועד למוניטין פגום, ההשלכות של פריצת מידע עלולות לפגוע קשות בארגונים. לכן, נהלים חזקים לתגובה לאירועים ולחקירתם חיוניים לארגונים כדי לצמצם את השפעתם של אירועים כאלה. במאמר זה, אנו סוקרים מהי פרצת נתונים וכיצד היא יכולה להשפיע על הארגון שלך וכן מספקים שמונה שלבים פשוטים להגיב ביעילות לפרצות נתונים ולחקירתן. מהי […]
10 מדיניות אבטחת מידע קריטיות שכל ארגון חייב ליישם

יצירה והטמעה של מדיניות אבטחת מידע: חובה לכל ארגון בישראל יישום מדיניות אבטחת מידע (ISP) עשוי להיתפס כצעד בירוקרטי, אך הוא הבסיס החיוני להגנה על נתונים רגישים בארגון. מדיניות מסודרת וברורה יכולה לא רק לסייע במניעת דליפות מידע, אלא גם לשמור על המוניטין העסקי ועל יציבות פיננסית, באמצעות קביעת כללי "מותר ואסור" בשימוש ובניהול המידע […]
5 שלבים מרכזיים כיצד לבצע הערכת סיכוני אבטחת סייבר
הערכת סיכוני אבטחת סייבר היא קריטית לזיהוי נקודות תורפה במערכות שלך שעלולות להוביל לפרצות מידע, אובדן כספי, נזק למוניטין, חבות משפטית והשלכות שליליות אחרות. הכרת החולשות שלך תעזור לך לנקוט באמצעים יזומים כדי להגן על המידע הרגיש שלך, לציית לתקנות הרלוונטיות ולהבטיח המשכיות עסקית. מאמר זה יראה לך כיצד לבצע הערכת סיכוני אבטחת סייבר ולהשתמש […]
10 שיטות עבודה מומלצות לאבטחת מידע – דרכים פשוטות להגנה על הנתונים
אבטחת נתונים חשובה מאי פעם בגלל משטח התקפות סייבר מתרחב, התקפות תכופות של שרשרת האספקה ואיומי AI מתפתחים. העלות הממוצעת העולמית של פריצת מידע הגיעה לשיא של כל הזמנים של 4.45 מיליון דולר בשנת 2023, על פי דוח העלות של פריצת מידע לשנת 2023 של IBM Security. במאמר זה תגלה את אסטרטגיות אבטחת הנתונים העיקריות […]
דשבורדים חכמים לניהול אבטחה ופרודוקטיביות – Syteca מציגה חוויית ניתוח מתקדמת
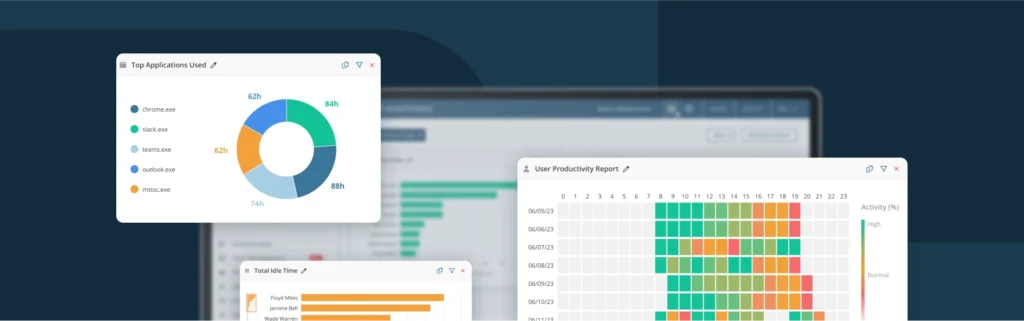
ניטור עובדים אפקטיבי הוא חיוני לשמירה על פרודוקטיביות ואבטחה, במיוחד בתעשיות שמפוקחות באופן הדוק כמו פיננסים, ממשל ובריאות. לכן ב-Syteca אנו עובדים כל הזמן על שדרוג יכולות הניטור במוצר. Syteca מציגה: דשבורדים חדשים לניהול אבטחה ופרודוקטיביות ארגונית לכן, Syteca ממשיכה לפתח ולשדרג את יכולות הניטור וניהול האבטחה, ומציגה דשבורדים חדשים, אינטואיטיביים ואינפורמטיביים שנועדו לסייע לך […]
התמודדות עם הדילמה האתית בניטור עובדים
ניטור עובדים בעידן העבודה ההיברידית: אתגר אתי ואחריות ארגונית עם המעבר המואץ למודלי עבודה היברידיים ומרוחקים, ניטור עובדים הפך לכלי נפוץ עבור ארגונים המבקשים לשפר פרודוקטיביות, אבטחה ועמידה ברגולציות. יחד עם זאת, בעוד שלארגונים יש זכות לפקח על פעילות העובדים, עליהם לעשות זאת באופן אתי ואחראי, תוך שמירה על איזון בין פיקוח לשמירה על פרטיות. […]
7 התעשיות החשופות ביותר לאיומי סייבר
התעשיות הפגיעות ביותר למתקפות סייבר – ואתגרי האבטחה בשוק הישראלי איומי סייבר מהווים איום משמעותי על עסקים במגזרים שונים, כאשר התקפות עלולות להוביל לפריצות נתונים, שיבושים בתהליכים עסקיים, הפסדים כלכליים, פגיעה במוניטין ואף השלכות משפטיות ורגולטוריות. בישראל, כמדינה מובילה בתחום ההייטק והחדשנות הדיגיטלית, ארגונים עסקיים, מוסדות פיננסיים, חברות ממשלתיות וסטארט-אפים נמצאים תחת איום מתמיד מצד […]
שיטות מומלצות לאבטחת Active Directory: ביקורת, ניהול גישה פריבילגית והגנה מפני איומים
אבטחת Active Directory: אתגרים, איומים ושיטות מומלצות לניהול ובקרה Active Directory (AD) הוא שירות מרכזי המסייע לארגונים לנהל זהויות ולשלוט בגישה למשאבי הרשת, תוך שיפור אבטחת הסייבר הארגונית. עם זאת, ניהול לקוי של AD עלול להפוך אותו ליעד מרכזי למתקפות, דבר שעלול לפגוע במערכות קריטיות, נתונים רגישים ושרידות עסקית. במאמר זה נסקור את היכולות המרכזיות […]
הסבר על ביקורת ISO 27001: דרישות, שלבים מרכזיים ושיטות עבודה מומלצות
עמידה בתקן ISO/IEC 27001 של הארגון הבינלאומי לתקינה/הוועדה הבינלאומית לאלקטרוטכניקה (ISO/IEC 27001) היא חיונית להבטחת נהלי סייבר חזקים בארגון שלכם ולהגנה על הנכסים הקריטיים שלכם. הפגנת מחויבותכם לאבטחת מידע והשגת הסמכה לתקן ISO/IEC 27001 יכולות לעזור לארגון שלכם להקים מסגרת אפקטיבית לניהול אבטחת מידע, להפחית את סיכוני הסייבר ולהגביר את האמון בקרב הלקוחות והשותפים שלכם. […]
7 מקרים אמיתיים של פריצות נתונים שנגרמו כתוצאה מאיומים פנימיים
גורמי פנים מכירים את כל הפרטים והניואנסים של התשתית וכלי אבטחת הסייבר של הארגון שלך. זו הסיבה שחברות ברחבי העולם נופלות קורבן למספר רב של אירועי אבטחה פנימיים זדוניים ורשלניים מדי חודש, מה שמוביל לפרצות מידע והשלכות שליליות רבות אחרות. התקפות כאלה עלולות לגרום להפסדים כספיים ולפגיעה במוניטין ואף להוביל לשיבוש עסקי. במאמר זה, אנו […]
כיצד לחשב את העלות האמיתית של פריצת נתונים?
ההשלכות הכספיות של פריצת נתונים יכולות להשפיע על הארגון שלך בדרכים חסרות תקדים. הכרוכים באמצעי תיקון יקרים ובפגיעה במוניטין, הפרות נתונים מסתכמות לרוב בהפסדים כספיים ניכרים. אבל אילו גורמים תורמים לעלות הכוללת של פריצת מידע? חישוב העלות הכספית של פריצת מידע הוא תהליך מסובך הכולל הערכת העלות הכוללת הקשורה לכל ההשלכות. במאמר זה, אנו מראים […]
12 שיטות עבודה ואמצעים מומלצים לאבטחת סייבר למניעת התקפות סייבר בשנת 2024
לפקוח עין על מה שקורה באבטחת סייבר גלובלית היא חובה אם הארגון שלך רוצה להקדים את האיומים החדשים ולהתעדכן בטכנולוגיות העדכניות ביותר של אבטחת סייבר. קרא את הפוסט הזה כדי להבין למה לצפות מאבטחת סייבר עולמית בשנת 2024 ולמד כיצד לאבטח נתונים באמצעות 12 שיטות אבטחת הסייבר הטובות ביותר שהארגון שלך יכול ליישם. הערה: המאמר […]
סטטיסטיקות איומי פנים לשנת 2024: דוחות, עובדות, שחקנים ועלויות
שמירה על עדכניות בסטטיסטיקה העדכנית ביותר על איומים פנימיים היא קריטית עבור כל ארגון שרוצה להיות פרואקטיבי בהפחתת סיכונים פוטנציאליים. הכרת הסיכונים הפנימיים הנוכחיים מאפשרת לך לנקוט באמצעים המתאימים כדי להפחית אותם. מאמר זה מתאר עובדות מפתח שאושרו על ידי מומחים בתעשייה, דן בממצאים שנחשפו על ידי מחקר איומים פנימיים , ומראה דוגמאות לאירועי פנים […]
ארכיטקטורת Zero Trust: הגדרה, רכיבי מפתח ופונקציות
אם ברצונך לצמצם באופן משמעותי את משטח ההתקפה ואת סיכוני פריצת המידע עבור הארגון שלך, ארכיטקטורת אפס אמון עשויה להיות התשובה. גישה זו הופכת לעדיפות עבור ארגונים גלובליים וענקיות טכנולוגיה כמו Microsoft, השואפים להפחית את סיכוני אבטחת הסייבר בסביבות ה-IT שלהם. אין פלא שלפי התחזיות של Gartner, עד 2026 תהיה ל-10% מהארגונים הגדולים תוכנית אפס […]
כיצד להבטיח אבטחת מידע ארגוני מפני ניצול לרעה של הרשאות: 8 שיטות עבודה מומלצות
מנהל מערכת ממלא תפקיד בולט בשמירה על תפעול ה-IT שלך, הבטחת ביצועי המערכת ושמירה על תאימות הארגון שלך לדרישות אבטחת הנתונים הארגוניות. למנהלי מערכת יש שליטה מלאה על כל היבטי מסדי הנתונים שלך, ובמקרים רבים, על התשתית הפיזית הבסיסית שלהם. זו הסיבה שאתה צריך לשים לב היטב לפעולות של מנהלי מערכת כדי למנוע ניצול לרעה […]
אינדיקטורים עיקריים לאיומי Insider Cybersecurity שיש לשים לב אליהם
לזהות איומים פנימיים זה לא קל. ישנם מספר אינדיקטורים התנהגותיים שיכולים לעזור לך לראות מאיפה מגיע איום פוטנציאלי, אבל זה רק חצי מהקרב. זיהוי יעיל של איומים פנימיים דורש גם כלים מקיפים המאפשרים לך לפקח על הפעלות של משתמשים חשודים ולעקוב אחר הפעילויות שלהם. במאמר זה, אנו מתארים מהם אינדיקטורים של איומים פנימיים כדי לעזור […]
כיצד להתכונן להערכת ביטוח סייבר כדי לקבל כיסוי חסכוני
ככל שהתקפות הסייבר נעשות מתוחכמות יותר, ייתכן שאמצעי אבטחת סייבר חזקים לא יספיקו כדי להגן על הארגון שלך. זה לא עניין של "אם" אירועי אבטחת סייבר יתרחשו אלא "מתי". זו הסיבה שארגונים רבים פונים לביטוח סייבר להגנה פיננסית מפני איומי סייבר. במאמר זה, תלמדו מהו ביטוח סייבר, היתרונות שלו, והדרכים להתכונן להערכת ביטוח סייבר כדי […]
מהו איום פנימי? הגדרה, סוגים ואמצעי נגד
העובדים שלך, שותפי העסק והקבלנים מצד שלישי עם גישה לגיטימית לתשתית הארגונית שלך עשויים להוות סיכונים משמעותיים לאבטחת המידע שלך. במתכוון או שלא במתכוון, הם יכולים להרוס או לחשוף נתונים יקרי ערך, ובכך להעמיד את הארגון שלך בסיכון לאי עמידה בדרישות, להפסדים כספיים, לפגיעה במוניטין ועוד. חשוב להבין מה הם איומים פנימיים ואילו סכנות הם […]
5 שיטות עבודה מומלצות להתכונן לעמידה ב-SOC2
ארגונים חייבים תמיד להיות מודעים לנוף התאימות המשתנה ללא הרף כדי להגן על הנכסים הרגישים שלהם ולהימנע מתשלום מיליונים בקנסות. ההתפתחות המהירה של איומי הסייבר הניזונים מהמגיפה העולמית ולוחמת הסייבר אילצה את האיחוד האירופי (EU) לעדכן את הוראת ה-NIS שלו. אנו מבינים את הכאב שבצורך לקרוא מאות דרישות ומסמכי חקיקה, אז עשינו זאת עבורך. מאמר […]
הערכת סיכוני איומים פנימיים: 5 צעדים מרכזיים שכל ארגון צריך לנקוט
איומים פנימיים עולים ביוקר. על פי דוח העלות של איומים פנימיים לשנת 2022 מאת Ponemon Institute [PDF], העלות השנתית הממוצעת הכוללת של איום פנימי עלתה ל-15.4 מיליון דולר. חברות מוציאות הון על תביעות משפטיות, קנסות על אי-עמידה בדרישות אבטחה, והתמודדות עם השלכות של תקריות סייבר — וזאת עוד לפני שמזכירים את ההשפעה השלילית של תקריות […]
5 רמות של ניטור וניתוח התנהגות משתמשים
ניטור התנהגות המשתמש הוא תרגול יעיל לזיהוי מוקדם ומניעה של איומים פנימיים. זיהוי התנהגות חשודה של משתמשים יכול לסייע במניעת איומים פוטנציאליים, הפרות נתונים והפרות מדיניות. לפיכך, הארגון שלך יעמוד טוב יותר בדרישות של תקנים רבים בתעשייה כגון NIST, HIPAA, PCI DSS ועוד. אבל כדי להפיק את המרב מניטור התנהגות המשתמש, עליך להבין טוב יותר […]
הסמכת Cyber Essentials של Syteca: אבטחת תוכנה ושרשרת אספקה משופרת
ב-Syteca, אנו לוקחים את האבטחה שלנו ואת ההגנה על השותפים והלקוחות שלנו ברצינות. המחויבות שלנו לספק את שירותי ניהול סיכונים פנימיים הטובים ביותר הניעה אותנו להתאים את מצב האבטחה שלנו לסטנדרטים הנוכחיים של Cyber Essentials. אנו גאים להודיע שהשגנו את ההסמכה! על ידי הטמעת בקרות ה-Cyber Essentials, אנו מצוידים כעת אפילו טוב יותר לספק ללקוחותינו […]
שימוש בעקרון המינימום הרשאות כדי להגן על הנתונים: יתרונות מרכזיים וטיפים ליישום
זכויות גישה מוגזמות מגדילות את הסיכון לאירועי אבטחת סייבר. יישום עקרון ההרשאות המינימליות (POLP) יכול לעזור לך להגביל באופן משמעותי את משטח ההתקפה ולהגן על הארגון שלך מפני הפסדים כספיים ופגיעה במוניטין שעלולים להיגרם בעקבות פרצת אבטחת סייבר. מאמר זה נועד לחשוף את החשיבות של POLP ולצייד אותך בשיטות העבודה המומלצות ליישום יעיל שלה. על […]
יסודות ניהול סיכוני פנים: 10 פרקטיקות אבטחה הטובות ביותר ליישום
תקריות אבטחה המונעות על ידי עובדים פנימיים הולכות ומתרבות בתדירותן. על פי דו"ח עלות איומי הפנים הגלובליים של מכון פונמון לשנת 2022, 67% מהחברות חוו בין 21 ל-40 תקריות בשנת 2022, שזה 7% יותר מאשר בשנת 2020. עובדים פנימיים עם גישה מאושרת עלולים להיות קורבן להתקפות האקרים בשל רשלנות או עשויים במכוון לפגוע ולגרום נזק […]
5 סיבות ליישם Zero Trust והיכן להתחיל
גישת האבטחה של אפס אמון צברה אחיזה בשל יעילותה בשיפור החוסן של ארגונים נגד איומי סייבר מתעוררים. במאמר זה, אנו מתארים חמש עובדות סטטיסטיות עדכניות המצביעות על אפס אמון. אינך יודע כיצד ליישם אבטחת אפס אמון בארגון שלך? למד חמישה שלבים פשוטים כדי להתחיל עם אפס אמון ללא השקעות גדולות. למה ליישם אפס אמון? בדרך […]
ניהול סיכונים פנימיים עבור תשתית הענן שלך: מדוע אתה צריך תוכנית IRM?
ארגונים משתמשים ביותר ויותר בשירותי ענן בימינו כדי לשפר את היעילות העסקית ולהשיג גמישות בעבודה עבור עובדים מרוחקים. עם זאת, עמידה בקצב של אמצעי אבטחת סייבר אמינים בעולם כזה התלוי בענן הופכת למאתגרת. ואחת הסיבות לכך היא העלייה בסיכון הפנימי. במאמר זה, אנו חוקרים את הסיכונים הפנימיים העיקריים בתשתית הענן ודנים בחשיבותה של תוכנית IRM […]
Syteca משתפת פעולה עם Hideez כדי להציג פונקציונליות אימות משופרת
Syteca משתפת פעולה עם Hideez כדי לשפר את תהליך האימות ואת חוויית המשתמש. כחלופה לאימות דו-גורמי, הלקוחות שלנו יכולים כעת להשתמש בשיטת אימות פשוטה ללא סיסמה שפותחה על ידי Hideez. הודות לשילוב זה, אתה יכול לייעל ולאחד כניסות למחשבים שולחניים מקומיים, חיבורי שולחן עבודה מרוחקים, סביבות וירטואליות ותשתיות ענן, תוך שיפור היעילות ושביעות הרצון של […]
סיכוני אבטחת צד שלישי: איך למזער איומי אבטחת סייבר פוטנציאליים
שיתוף פעולה הוא המפתח להצלחה, ולכן עבודה עם ספקי צד שלישי מסייעת לארגון שלכם להגדיל את היעילות, להציע מוצרים ושירותים טובים יותר, להעסיק מומחים בעלי הכשרה גבוהה ולצמצם עלויות. אך כל היתרונות הללו מגיעים עם המחיר של סיכוני אבטחת סייבר נוספים. פגמים קטנים בנוהלי האבטחה והפרטיות של ספקי צד שלישי עשויים להוביל לפגיעות באבטחת הסייבר […]
אנונימיזציה של נתונים: מה זה ו-6 שיטות עבודה מומלצות שכדאי להכיר

למרות אמצעי הגנה מגוונים שמיושמים על ידי ארגונים, פרצות מידע הכוללות מידע אישי מזהה (PII) עדיין גורמות להפסדים כספיים משמעותיים בתעשיות שונות. בין מרץ 2022 למרץ 2023, כל רשומה שנפרצה של מידע אישי מזהה של לקוחות ושל עובדים עלתה לארגונים 183 ו-181 דולר, בהתאמה, לפי דוח עלות פרצת נתונים לשנת 2023 של IBM Security. אנונימיזציה […]
ציות לאבטחת סייבר במגזר השירותים החינוכיים: כיצד להגן על הנתונים האישיים של תלמידים
תעשיית החינוך מתמודדת עם איום הולך וגובר מצד תוקפי סייבר זדוניים, חיצוניים ופנימיים כאחד. לפי דו"ח Cyber Attack Trends [PDF] של Check Point Research, תעשיית החינוך והמחקר סבלה מ-44% יותר מתקפות סייבר במחצית הראשונה של 2022 בהשוואה לתקופה המקבילה ב-2021. לכן, אבטחת הסייבר בתעשייה האקדמית היא בעלת חשיבות עליונה כיום. למרות שמדינות רבות ברחבי העולם […]
Syteca גאה להציג את מודל SaaS
אנו נרגשים להכריז על השקת מודל הפריסה של Syteca SaaS, המספק גמישות משופרת, מדרגיות ויעילות עלות מבלי להתפשר על איכות. בואו נעמיק ביתרונות המרכזיים של אפשרות הפריסה של Syteca SaaS. טפל בסיכוני פנים באמצעות פלטפורמת Syteca SaaS הבסיס של פלטפורמת Syteca SaaS טמון בפריסה ובתחזוקה קלות יותר בהשוואה לאופציה המקומית. כדי להתחיל להשתמש בגרסת SaaS, […]
איך לבנות תוכנית לאיומים פנימיים
תוכנית איומים פנימיים אפקטיבית היא חלק בלתי נפרד מכל אסטרטגיית סייבר מודרנית. קיום מנגנונים שמטרתם לזהות, להרתיע ולהגיב למתקפות פנימיות חיוני לשמירה על המידע הרגיש של הארגון. מעבר לכך, הדבר נדרש לעמידה בתקנות, תקנים וחוקים בתחום ה-IT. תוכנית איומים פנימיים יכולה לחזק את אסטרטגיית הסייבר הכוללת ולתמוך בעמידה בתקנות כמו NISPOM, NIST SP 800-53, HIPAA, […]
כיצד להתכונן לביקורת PCI DSS
בעולם המודרני, שבו עסקאות פיננסיות מבוצעות יותר ויותר באינטרנט, הבטחת האבטחה של מידע פיננסי רגיש הפכה לחשיבות עליונה. תקן אבטחת המידע של תעשיית כרטיסי התשלום (PCI DSS) מנחה עסקים ברחבי העולם לקראת טיפול מאובטח בנתוני כרטיסי תשלום. תאימות עם PCI DSS לא רק מגינה על הלקוחות שלך מפני דליפות נתונים פוטנציאליות, אלא גם שומרת על […]
תובנות חכמות בלחיצת כפתור: העדכון החדש ללוחות המחוונים של Syteca
הצוות שלנו עובד כל הזמן על שיפור החוויה עבור הלקוחות שלנו ומשתמשי הקצה שלהם. אנו שמחים להכריז ש-Syteca עדכנה את לוחות המחוונים שלה בכלי הניהול כדי להפוך אותם למובנים וידידותיים למשתמש עוד יותר. קרא את הפוסט הזה בן חמש הדקות כדי לגלות את לוחות המחוונים החדשים שלנו. נתונים מועילים במבט חטוף לוחות המחוונים המשודרגים של […]
מערכות למניעת אובדן נתונים (DLP): סוגים, תכונות מפתח, יתרונות וחסרונות
ככל שמספר וחומרת התקפות אבטחת הסייבר עולים מדי שנה, ארגונים נאלצים לחפש אמצעים להגנה על נתונים רגישים. שפע פתרונות אבטחת הסייבר בשוק עלול ליצור בלבול ולחץ, שכן בחירה לא נכונה עלולה להוביל לפערי אבטחה. חברות רבות פונות למערכות למניעת אובדן נתונים (DLP), שכן הן נמצאות בשוק כבר שנים. אבל האם מערכת DLP מספיקה כדי להגן […]
תקשורת יעילה של אבטחת IT להנהלה
תקשורת שוטפת עם מנהלי אבטחת המידע (CISO) עשויה שלא להספיק כדי שהדירקטוריון יבין לעומק את אבטחת הסייבר וישקיע בה כראוי. כתוצאה מכך, CISO רבים אינם מקבלים את המשאבים הנדרשים כדי ליישם אסטרטגיות אבטחת סייבר אפקטיביות. מה ש-CISOs צריכים ביותר הם כלים להעברת נושאים הקשורים לאבטחת סייבר בצורה אפקטיבית על מנת להשיג מימון מספק בתחום זה. […]
12 נהלים לציות באבטחת סייבר בבנקאות ופיננסים
נתונים פיננסיים הם יעד רצוי עבור פושעי סייבר. האקרים תוקפים לעתים קרובות מוסדות פיננסיים כמו בנקים, שירותי הלוואות, איגודי השקעות ואשראי וחברות ברוקרים. פיננסים הוא אחד הענפים הפגיעים ביותר להתקפות סייבר. אירועי אבטחה במגזר הפיננסי יקרים מאוד (רק בענף הבריאות הם יקרים יותר). לפי דוח Cost of a Data Breach של IBM לשנת 2022, העלות […]
מניעת הונאה פנימית: טיפים וטריקים עבור הארגון שלך
הידעתם שגם ארגונים עם עובדים פרודוקטיביים ונאמנים סובלים לעתים קרובות מגורמי פנים זדוניים המבצעים הונאה? די קשה לזהות גורמים כאלה מכיוון שהם מטפלים לא נכון בנתונים טיפין טיפין לצד שגרת העבודה הרגילה שלהם. יתרה מכך, המניעים שלהם יכולים להיות לא ברורים, מה שהופך את גילוים למאתגר עוד יותר. במאמר זה, אנו בוחנים הונאה פנימית והסיכונים […]
7 שיטות עבודה מומלצות למניעת גניבת קניין רוחני
רעיונות מקוריים, פיתוחים וסודות מסחריים עוזרים לעסקים להגדיל את ערכם ולהתבלט בקרב המתחרים. אבל ככל שהתחרות בשוק גוברת, גם הסיכונים של גניבה והדלפות של קניין רוחני (IP) גדלים. מניעת גניבת קניין רוחני היא אתגר באבטחת סייבר של ארגונים הדורש יישום מדיניות ונהלי אבטחה נאותים. במאמר זה, אנו בוחנים תרחישים אפשריים של גניבת קניין רוחני ונבדוק […]
כיצד למנוע גניבת נתונים מעובדים שעוזבים
עובדים שעוזבים הם מקור לאיומי סייבר פנימיים שלרוב מתעלמים מהם. לפי מחקר של Biscom, יותר מאחד מכל ארבעה עובדים שעוזבים גונבים נתונים כשהם עוזבים. בין אם הם עושים זאת מתוך רשלנות ובין אם בכוונה זדונית, מקרים כאלה יכולים להוביל לתוצאות שליליות לארגונים, מאובדן יתרון תחרותי ועד קנסות על אי-עמידה בדרישות אבטחת סייבר. החדשות הטובות הן […]
ניהול משתמשים פריבלגים מול ניהול גישה פריבלגי
בנוף אבטחת הסייבר המתפתח במהירות של היום, ניהול גישה פריבילגית הפך לדאגה קריטית עבור ארגונים בכל הגדלים. שתי גישות נפוצות לניהול גישה פריבילגית הן ניהול משתמשים פריבילגיים (PUM) וניהול גישה פריבילגית (PAM). במאמר זה, אנו משווים גישות PUM לעומת PAM וחוקרים מדוע הן חשובות לאבטחת הארגון שלך. בעיית ההרשאות הבלתי מבוקרות ככל שיש לך פחות […]
איך Syteca יכולה להגן עליך מפני התקני USB נגועים?
למרות שלדמיין את חיינו העסקיים ללא מכשירי USB קשה, כל חיבור USB יכול להוות סיכון רציני לאבטחת הארגון. תוקפים יכולים להדביק את מכשירי ה-USB בווירוסים שמזיקים למערכת הארגונית ברגע שמשתמש מחבר מכשיר מזוהם. התקפות כאלה עלולות להזיק לתשתיות או למכונות שלכם ולגרום לגניבה או פגיעה בנתונים רגישים. הגנה על מחשבים ארגוניים ממכשירי USB מזוהמים היא […]
המדריך להגנה מפני איומי פנים
אירועים פנימיים, בין אם במכוון או שלא במכוון, עלולים לפגוע בארגון שלכם בצורת הפסדים כספיים ותדמיתיים, הפרות ציות וקנסות, וכן שיבושים תפעוליים. מה ניתן לעשות כדי להימנע מכך? איך ניתן להגן על עצמכם מפני איומי פנים? הפתרון פשוט: חזקו את תהליכי האבטחה של הארגון באמצעות אסטרטגיה מוקפדת להתמודדות עם איומי פנים. במדריך המקיף הזה, נסקור […]
10 צעדים פשוטים לעמידה בדרישות ה-GDPR
תקנות הגנת המידע הכללית (GDPR) נחשבות לעיתים לתקנות המחמירות ביותר בעולם בהגנה על נתוני אישיות של משתמשים, עם קנסות על אי-ציות שיכולים להגיע ליותר מ-20 מיליון יורו. ה-GDPR חל על כל הארגונים המעבדים את נתוני האישיות של תושבי האיחוד האירופי (EU). האם אתם מוצאים את הקריאה דרך המאמרים המורכבים של תקנות אלו מאתגרת? המשיכו לקרוא […]
8 שיטות מובילות להצלחת CISO
הרבעון השלישי של 2022 היה מאתגר עבור שרתים ממשלתיים ותאגידיים ברחבי העולם: נרשמה עלייה של 70% בדליפות נתונים לעומת הרבעון השני. מאחר שהאחריות לכשלי אבטחה מוטלת בעיקר על ה-CISO, חשוב להכיר את הכלים שיכולים לשפר את האפקטיביות שלו. פוסט זה מסכם מסמך לבן (white paper) שכתב ג'ונתן קייר, אנליסט לשעבר ב-Gartner. הורידו את המסמך המלא […]
5 טעויות נפוצות של משתמשים מורשים ומניעתן
לארגון שלך יש ככל הנראה משתמשים בעלי הרשאות – עובדים, קבלני משנה ואפילו לקוחות המורשים לגשת ליישומים קריטיים ולנתונים רגישים. אבל זכויות הגישה המוגברות הללו הופכות ארגון לפגיע. אם משתמש בעל הרשאות עושה טעות או תוקף מקבל גישה לחשבון מוגן, הנתונים היקרים ביותר שלך נמצאים בסיכון. לפי 2021 IBM Security X-Force Insider Threat Report [PDF […]
איך להפחית סיכוני איום פנימי בסביבת עבודה היברידית
מגיפת Covid-19 שינתה את הדרך בה אנו עובדים לנצח. למרות שחלק מכוח העבודה חזר למשרד ברגע שההגבלות התרופפו, עובדים רבים רוצים להמשיך לעבוד מרחוק. על פי נתונים מגרטנר, 60% מעובדי הידע הם מרוחקים , כאשר לפחות 18% לא מתכננים לחזור למשרד בקרוב. משרד היברידי הוא אופציה מצוינת עבור שני סוגי העובדים. עם זאת, סביבת עבודה […]
הפחתת הסיכון לאיומי פנים בקרב עובדים חדשים
עובדים חדשים מביאים רעיונות חדשים וכישורים ייחודיים, אך הם עשויים גם להוות איום. הם יכולים לסכן את המידע הרגיש ומערכות ה-IT של הארגון שלך עקב רשלנות, חוסר מודעות לסייבר, או כוונה זדונית. האיומים הפוטנציאליים מצד עובדים חדשים מטרידים במיוחד ארגונים גדולים עם קליטה גבוהה של עובדים, שמתקשים לעקוב ולפקח בצורה יסודית על כל העובדים החדשים […]
איך מסגרת MITRE ATT&CK מסייעת במניעת התקפות סייבר?
בכל שנה, התקפות סייבר ודליפות מידע הופכות הרסניות יותר עבור ארגונים. לפי דוח עלות דליפת המידע לשנת 2022 מאת IBM, העלות הממוצעת העולמית של דליפת מידע הגיעה לשיא של 4.35 מיליון דולר ב-2022. עם זאת, צוותי אבטחה אינם מוכנים לעיתים קרובות לזהות את כל פערי האבטחה בארגונם. היקף הניטור שלהם בדרך כלל כה רחב, עד […]
חשיבה מחודשת של IAM: מהו אימות רציף וכיצד זה עובד
דוחות מרובים מראים שאנשים לא לוקחים את הצורך לבחור סיסמאות מאובטחות עבור אישורי הכניסה והמכשירים האישיים שלהם ברצינות מספיק. לפי דוח חקירות הפרת נתונים של Verizon לשנת 2022, יותר מ-80% מהפריצות בדפוס התקיפה Basic Web Application Attacks (תקיפות בסיסיות על יישומי אינטרנט) יוחסו לשימוש בפרטי גישה גנובים. ממצאים אלו גורמים לנו לתהות האם די באישור […]
מדוע חשוב להטמיע פסאודונימיזציה של נתונים אישיים
נתונים אישיים ממשיכים להיות מטרה אטרקטיבית עבור שחקנים זדוניים ופושעי סייבר. ככל שהם מפתחים את השיטות שלהם לגניבה ופגיעה בנתונים אלו, יישום אמצעי הגנה מספקים לנתונים הופך לחיוני עבור כל ארגון. בתעשיות מסוימות, הגנה על נתונים אישיים היא חובה לצורך עמידה בחוקי פרטיות ורגולציות. אך גם אם הארגון שלכם אינו כפוף לדרישות פרטיות ספציפיות, מומלץ […]
כיצד להבטיח קניין רוחני בייצור: 9 שיטות עבודה מומלצות
קניין רוחני (IP) הוא חיוני עבור ארגוני יצרנים כדי להתחרות בשוק. יחד עם זאת, IP עשוי להיות יעד למתחרים לא ישרים, עובדים לשעבר ופושעי רשת. לכן חיוני לנקוט בכל האמצעים האפשריים כדי להגן על אבטחת הקניין הרוחני במגזר הייצור. במאמר זה, אנו צוללים עמוק לתוך הנושא של הגנה על קניין רוחני בייצור ומספקים לך תשע […]
7 אמצעי הגנה לאיומים פנימיים בייצור
הגברת הדיגיטציה והחיבוריות של תעשיית הייצור שינתה באופן יסודי את האופן שבו המגזר הזה פועל. עם האוטומציה, אבחנות מרחוק, והחיבורים לאינטרנט, יצרנים נתקלים בכמות הולכת וגדלה של אתגרים בתחום אבטחת הסייבר, כולל סיכוני פנים. מניעת איומי פנים דורשת תשומת לב מיוחדת, שכן מבצעי התקפות נסתרים עוקפים את אבטחת הסייבר ממקום של אמון תוך כדי גניבת […]
איך לשפר את אבטחת הסייבר בארגון
העולם משתנה במהירות, והארגונים נתקלים באתגרים חדשים בתחום אבטחת הסייבר כל הזמן, מה שמחייב אותם לעדכן כל הזמן את אסטרטגיות האבטחה שלהם. זה נכון במיוחד כאשר מדובר באירועים בעלי השפעה עולמית, כמו מגיפת COVID-19 והפלישה הרוסית לאוקראינה. כדי לסייע לארגונים לשמור על נכסיהם הקריטיים, הכנו מקבץ של המלצות עיקריות כיצד להגן על נתונים ומערכות מרכזיים […]
5 שלבים לבניית אסטרטגיית ניהול זהות וגישה זריזה
שיטות מסורתיות לניהול זהויות והרשאות (IAM) אינן מספקות מספיק גמישות, תגובתיות ויעילות. למעשה, לפי דו"ח State of Enterprise Identity של מכון Ponemon, ארגונים רבים מתקשים לפתח תוכנית IAM בוגרת. בין הסיבות המרכזיות לקושי זה, שעלו מהדו"ח, ניתן למנות חוסר מודעות של עובדים, תקציב לא מספק ותכנון לא יעיל. במקביל, עולם הסייבר משתנה כל הזמן בשל […]
ניהול גישה פריבילגית PAM: אסטרטגיות, כלים והגנות מתקדמות לאבטחת הארגון
ניהול זכויות גישה של משתמשים פריבילגיים הוא אחד מהיסודות הקריטיים של אבטחת מידע. לכן, שוק ניהול הגישה הפריבילגית (PAM) מתפתח במהירות עם כלים ושיטות עבודה מגוונות. עם זאת, המגוון הרחב של האפשרויות עשוי להקשות על ארגונים להבין אילו בקרות ושיטות עבודה יסייעו להם בצורה המיטבית. כדי להקל עליך בתהליך הבחירה, נסקור שש בקרות חיוניות הנדרשות […]
להתקדם מעבר לפחד, חוסר ודאות, וספק (FUD): 3 דרכים לחזק את אבטחת הסייבר שלך היום
פחד, חוסר ודאות וספק (FUD) כבר מזמן אינו מונח השייך רק לעולם הבלוקצ'יין. למעשה, מדובר בטכניקה נפוצה המשמשת ארגונים במטרה להסיט את תשומת הלב הציבורית לנושאים של אבטחת נתונים, מערכות ופעולות. במאמר זה נדון במשמעות של FUD באבטחת סייבר, ונבחן כיצד ניתן להשתמש במידע ובתובנות העולים ממנו כדי לשפר את ההגנה של הארגון שלך מול […]
ניהול חשבון והפעלה מועדף: כיצד לפרוס אותו
ככל שלעובד יש יותר זכויות גישה, כך גדלה האפשרות שינצל לרעה את ההרשאות שלו. דוח ENISA Threat Landscape 2021, שסוקר את התקופה שבין אפריל 2020 ליולי 2021, מצטט סקר משנת 2021 בקרב 300 מנהלים בכירים בחברות אמריקאיות עם יותר מ-5,000 עובדים: 34% מהמשיבים היו יעד לגניבת רכוש או לפגיעה בשרשרת האספקה בידי גורמים פנימיים שניצלו […]
ניהול פעילויות פריבילגיות: המפתח לאבטחת נתונים רגישים בארגון
ניצול לרעה של הרשאות הוא הגורם המוביל להפרות נתונים מסוג שימוש לרעה (misuse), לפי דוח חקירות הפרות הנתונים (DBIR) לשנת 2021 מאת Verizon. כדי לצמצם את הסיכון של דליפות נתונים ותקריות אחרות, חיוני להגביר את ההגנה על נכסים קריטיים ולפקח מקרוב על הפעילות של משתמשים בעלי הרשאות. עם זאת, זה יכול להפוך למבחן אמיתי עבור […]
10 הטעויות המובילות של קציני אבטחה בהגנה על מקומות עבודה מרוחקים
מגפת הקורונה אילצה ארגונים לעבור זמנית לעבודה מרחוק. שנתיים חלפו, אבל מגמת העבודה מרחוק עדיין איתנו: כבר בסקר IWG משנת 2019 דיווחו כמחצית מהעובדים בעולם שהם עובדים מחוץ למשרד הראשי לפחות 2.5 ימים בשבוע. מכיוון שעבודה מרחוק מדאיגה יותר מומחי אבטחת סייבר ברחבי העולם, חלק מקציני האבטחה עדיין עושים טעויות חמורות בהגדרה וניהול של סביבות […]
איומים פנימיים: זיהוי, ניהול והתמודדות עם הסכנה הסמויה בארגון
זיהוי פעילות מזיקה – אתגר שמצריך פתרון מהיר למרות ההשקעה הרבה של חברות במערכות לזיהוי איומי סייבר, איתור פעילות מזיקה עשוי להימשך שבועות ואף חודשים. ניתן לשפר את הסיכוי לחשוף איומים פנימיים באמצעות הבנת טכניקות התקפה ויישום שיטות זיהוי מתקדמות. במאמר זה נסקור את הטכניקות הנפוצות מאחורי איומים פנימיים, הסימנים המקדימים שלהם, והדרכים היעילות לזיהוים. […]
UEBA: המפתח לזיהוי איומים פנימיים, אבטחת מידע וניהול סיכונים בארגון
שיפור אבטחת הסייבר באמצעות UEBA: זיהוי איומים והתמודדות עם מתקפות מוסתרות יישום נכון של פתרון UEBA (User and Entity Behavior Analytics) מסייע לארגונים בהתמודדות עם אתגרי אבטחת סייבר משמעותיים. טכנולוגיה זו מאפשרת זיהוי מתקפות מוסוות המתבצעות בהדרגה, אוטומציה של ניתוח התרעות ויומנים (לוגים), והאצת חקירות אירועי אבטחה. מעבר לכך, UEBA יכול גם לתרום לשיפור הפרודוקטיביות […]
ניהול מאובטח של מפתחות SSH: שיטות עבודה מומלצות למניעת פרצות אבטחה
הגנה על נתונים רגישים ונכסים קריטיים מתחילה ביצירת גישה מאובטחת אליהם.ארגונים רבים עושים זאת באמצעות הגנה על השרתים המרוחקים והמערכות הארגוניות שלהם בעזרת מפתחות SSH. עם זאת, גם מפתחות SSH עלולים להיפגע ולהיות מנוצלים על ידי גורמים זדוניים. במאמר זה, נסקור את תפקידם של מפתחות SSH בתהליכי אימות מאובטחים, נדון ביתרונות של ניהול יעיל של […]
תקיפות אופורטוניסטיות: איך למנוע ניצול חולשות בארגון שלך
תקיפות אופורטוניסטיות: כשהזדמנות הופכת לאיום אבטחה כאשר ניתנת ההזדמנות, אנשים שלא תכננו במקור לפגוע בארגון שלך עלולים להפוך לאיום משמעותי על אבטחת המידע. 🔹 עובד לשעבר שנותרה לו גישה למערכות עלול לנצל זאת כדי לגנוב, לשנות או למחוק נתונים קריטיים. 🔹 קבלן חיצוני עם גישה מופרזת עלול לגרום לדליפת מידע – בין אם בכוונה ובין […]
Shadow IT: האיום הבלתי נראה על אבטחת הארגון
מהו Shadow IT? Shadow IT מתייחס לשימוש במערכות, תוכנות, מכשירים או שירותים טכנולוגיים בתוך הארגון ללא אישור או פיקוח של מחלקת ה-IT. 📌 דוגמאות נפוצות: ✔️ שירותי ענן לא מאושרים (למשל, אחסון קבצים בגוגל דרייב או Dropbox ללא הרשאה). ✔️ אפליקציות להעברת מסרים שלא נבדקו על ידי מחלקת אבטחת המידע. ✔️ שימוש במכשירים פרטיים (BYOD) […]
צמצום סיכוני פנים: כיצד להגן על הארגון ולמנוע איומים פנימיים
צמצום סיכוני פנים: כיצד להגן על הארגון שלכם לכל ארגון, התקפות פנימיות הן כמו מחלה קשה – מניעה עדיפה על טיפול. בדיוק כמו מחלות, איומים פנימיים פועלים מתחת לפני השטח ועלולים לגרום נזק משמעותי לפני שהם מתגלים. הנזק יכול להתבטא באובדן נתונים, פגיעה בלקוחות, הפסדים כספיים ועוד. תכנון תהליך מובנה לצמצום סיכונים מאפשר לאתר איומים […]
UEBA: המפתח לזיהוי ומניעת איומים פנימיים בארגון
האתגר באבטחת נתונים רגישים אבטחת הנתונים בארגון הופכת למורכבת יותר כאשר האיום מגיע מבפנים.עובד רשלני עלול לשתף פרטי הזדהות באופן לא מאובטח, גורם חיצוני עלול לפרוץ לחשבון ולנצל הרשאות גישה, ומקורב זדוני עשוי לנצל את הרשאותיו כדי לגרום נזק מכוון. לפי דו"ח IBM לשנת 2020, 60% מהארגונים חוו מעל 20 תקריות הקשורות לאיומים פנימיים בתוך […]
כשהאיום מגיע מבפנים: אסטרטגיות לזיהוי ומניעת פעילות זדונית של גורמים פנימיים
איומים פנימיים בארגונים – זיהוי והתמודדות בעוד שארגונים משקיעים סכומים גדולים בהגנה על הנתונים שלהם מפני גורמים חיצוניים, גורמים פנימיים עלולים לגרום נזק משמעותי לא פחות. לפי דוח Verizon DBIR 2024, 35% מדליפות המידע שנבדקו בדוח נגרמו על ידי גורמים פנימיים. ארגונים שנפגעים מהתקפות של גורמים פנימיים חווים השלכות שליליות רבות: אובדן מידע רגיש, פגיעה […]
העלאת מודעות לאיומי סייבר פנימיים בארגונים
רמת מודעות נמוכה לאיומי סייבר פנימיים בקרב עובדים עלולה לגרום למגוון בעיות אבטחת מידע: החל מהתנהגויות מסוכנות שמובילות לאירועי סייבר, דרך אי-עמידה בתקנות ובסטנדרטים, ועד לפגיעה בארגון. התקנת תוכנות זיהוי איומים והגדרת כללים מחמירים אינן מספיקות תמיד להגנה מפני איומים אלו. במאמר זה נסביר מהי מודעות לאיומים פנימיים, מדוע חשוב להעלות את רמת המודעות בקרב […]
אבטחת עבודה מרחוק: אתגרים וניהול סיכונים
בשנת 2020, עבודה מרחוק הפכה לא רק למגמה אלא לצורך עבור ארגונים רבים. עם זאת, אבטחת סביבת העבודה המרוחקת מציבה אתגרים משמעותיים: עובדים מרוחקים נוטים להשתמש בכלים לא מאובטחים, לעבוד בסביבות לא מוגנות ולנהל מידע רגיש באופן לא מיטבי. כל אלה מגבירים את הסיכון לאיומים פנימיים. במאמר זה נבחן את האתגרים שמציבים עובדים מרוחקים ואת […]
אבטחת סייבר ממוקדת אנשים: גישה חדשנית להגנה ארגונית
בניסיון להבטיח את אבטחת העבודה במשרד ומרחוק, ארגונים נוטים להסתמך על גישות ממוקדות טכנולוגיה. אולם למרות היעילות של כלי ניטור ופתרונות אבטחת סייבר, הם אינם יכולים להשפיע באופן מלא על התנהגות העובדים ועל אבטחת העבודה המרוחקת. כדי לערב את העובדים המרוחקים באבטחת המידע, ארגונים רבים עוברים כיום לגישה ממוקדת אנשים. הגישה הממוקדת באנשים לאבטחה מתייחסת […]
אירועי אבטחת סייבר: זיהוי, מניעה והתמודדות עם איומים פנימיים בישראל
אירועי אבטחת סייבר קשים לעתים קרובות לזיהוי ונוטים להישאר בלתי מאותרים למשך זמן רב מדי. הם גם מורכבים לחקירה, שכן איסוף ראיות וקישור עובדות עשוי להימשך חודשים ואפילו שנים. לדוגמה, במאי 2019 תוקפים גנבו מאתר העיצוב הגרפי Canva נתוני פרופיל של עד 139 מיליון משתמשים וסיסמאות מוצפנות. רק כשבעה חודשים לאחר מכן, בינואר 2020, התברר […]
כיצד להתכונן ולעבור בהצלחה ביקורת תאימות IT
דרישות תאימות IT נועדו לסייע לחברות לשפר את רמת אבטחת הסייבר ולשלב מנגנוני הגנה מתקדמים בתוך תהליכי העבודה שלהן. עם זאת, מעבר ביקורת תאימות IT עלול להיות אתגר לא פשוט. הדרישות המורכבות, השינויים התכופים בתקנות ובחוקים, ותהליכי הביקורת המפורטים, לצד ריבוי נהלי אבטחה, יוצרים אתגרים משמעותיים בשמירה על תאימות מלאה. הפתרון טמון בהכנה מדוקדקת ותכנון […]
אבטחת סייבר למוסדות חינוך והשכלה גבוהה: הגנה חכמה על נתונים רגישים
תחום החינוך הוא סביבה רגישה המפוקחת ומוסדרת בקפדנות, ולכן אבטחת סייבר חזקה היא הכרח. דליפות מידע עלולות לגרום נזקים כספיים משמעותיים לבתי ספר, מכללות ואוניברסיטאות, ולגרור בעקבותיהן פגיעה במוניטין ואף קנסות כבדים בשל הפרת דרישות רגולטוריות ואובדן נתונים רגישים, כגון מידע אישי של תלמידים. בארצות הברית בשנת 2019 התרחשו 348 אירועי אבטחת סייבר מדווחים במוסדות […]
איך לשפר את פרודוקטיביות העובדים באמצעות ניטור פעילות משתמשים?
פרודוקטיביות גבוהה של עובדים חיונית להצלחת העסק שלך. עם זאת, לפי סקר Gallup בארה"ב (2018), רק 34% מהעובדים חשים מעורבות אמיתית בעבודתם, בעוד ש-13% מנותקים מעבודתם באופן פעיל. התפוקה של אפילו העובדים המעורבים ביותר נוטה לרדת עם הזמן, והם זקוקים לתמיכה מתמדת כדי לשמור על פרודוקטיביות לאורך זמן. הדבר חשוב במיוחד בארגונים בישראל שבהם מודל […]
מדוע חשוב לאמץ גישת PAM בשיטת "Just-In-Time"?
ניהול גישה פריבילגית (PAM) – בדיוק בזמן: הדרך החדשה להגן על המידע הרגיש בארגון גישה פריבילגית ניתנת למשתמשים ספציפיים על מנת לאפשר להם לבצע את תפקידם. עם זאת, חשבונות אדמיניסטרטיביים, בעלי הרשאות ניהוליות גבוהות, הופכים לעיתים קרובות ליעד מרכזי לתוקפי סייבר. גם כאשר ארגונים מיישמים נהלים מתקדמים לניהול גישה פריבילגית (PAM), שחקנים זדוניים ממשיכים למצוא […]
גניבת מידע על ידי עובדים: תרחישים נפוצים, סיכונים ודרכי מניעה אפקטיביות
אנשים נוטים לסמוך על מי שהם עובדים איתם: בנקים בישראל, מוסדות פיננסיים, גופים ממשלתיים ועסקים רבים אחרים סומכים באופן טבעי על עובדיהם, אך לעיתים אמון זה מנוצל לרעה. בסקר של Gurucul בקרב 476 אנשי אבטחת IT בכנס Black Hat USA 2019, כמעט אחד מכל ארבעה (24%) אמר שייקח מידע של החברה כדי להשיג משרה אצל […]
המשמעות הקריטית של ניהול סיכוני ספקים חיצוניים במגזר הבנקאי
הבנקים והמוסדות הפיננסיים בישראל משתפים כיום פעולה באופן הדוק עם מגוון רחב של ספקים חיצוניים. שיתופי פעולה אלה מציעים לארגונים יתרונות עסקיים רבים, אך יחד עם זאת מעלים חששות משמעותיים הנוגעים לאבטחת המידע, במיוחד בהתחשב בדרישות הרגולציה המחמירות של בנק ישראל והרשות להגנת הפרטיות. בפועל, לפי דוח חקירות אירועי אבטחת המידע של חברת Verizon, המגזר […]
ניהול סודות: חשיבות, אתגרים ודרכים לשיפור
כדי להבטיח הגנה נאותה על הנתונים הקריטיים שלהם, ארגונים שמים לב לתהליכים שבהם הם משתמשים לניהול זהויות, הרשאות וסודות. תהליכים אלה המכונים ביחד ניהול סודות, מספקים לארגונים יכולות לניהול סיסמאות, מפתחות הצפנה, מפתחות API וסוגים אחרים של סודות בצורה מרוכזת ומאובטחת. במאמר זה, אנו מספרים לכם על סוגי סודות נפוצים ועל תפקידו של ניהול סודות […]
כיצד למנוע טעויות אנוש: 4 טעויות סייבר נפוצות מצד עובדים
לעיתים קרובות, עובדים עושים טעויות מבלי להבין עד כמה הן יכולות להיות מסוכנות לאבטחת המידע של הארגון. טעויות אנוש היו הגורם ל-21% מדליפות הנתונים בשנת 2018, על פי דו"ח חקירת דליפות נתונים של Verizon לשנת 2019. טעויות אבטחת המידע של עובדים עלולות להפריע לפעילות החברה או אפילו להשפיע על השורה התחתונה. לכן, עדיף למנהלים למנוע […]
אימות דו-גורמי (2FA): מה זה, איך זה עובד ולמה זה חשוב?
אימות רב-גורמי (MFA) הוא חלק מהותי מהשיטות המומלצות של ניהול זהויות וגישה של היום. זו גם אחת מדרישות התאימות העיקריות לאימות זהות משתמש. MFA מאפשר לך להוסיף עוד שכבת הגנה לנקודות קצה, נתונים ופונקציונליות קריטיים. התפקיד העיקרי של MFA הוא לוודא שהאדם או הישות שמנסים לגשת לנכסים מוגנים הם באמת מי שהם מתיימרים להיות. במאמר […]
מניעת דליפות נתונים: פתרונות DLP אקטיביים לעומת ניטור פסיבי
עצרו את הדליפות: בחרו את הפתרון הנכון להגנת המידע שלכם בשנת 2018 בלבד דלפו למעלה מ-446 מיליון רשומות, כך עולה מדוח סוף השנה של מרכז המשאבים לגניבת זהות. אם חיפשתם סימן להתחיל לחזק את אבטחת הנתונים שלכם – זה הרגע. עם זאת, בחירת פתרון אבטחה מתאים היא רק חצי מהקרב. חשוב להבין את היתרונות והחסרונות […]