אם ברצונך לצמצם באופן משמעותי את משטח ההתקפה ואת סיכוני פריצת המידע עבור הארגון שלך, ארכיטקטורת אפס אמון עשויה להיות התשובה. גישה זו הופכת לעדיפות עבור ארגונים גלובליים וענקיות טכנולוגיה כמו Microsoft, השואפים להפחית את סיכוני אבטחת הסייבר בסביבות ה-IT שלהם. אין פלא שלפי התחזיות של Gartner, עד 2026 תהיה ל-10% מהארגונים הגדולים תוכנית אפס אמון בוגרת ומדידה.
במאמר זה אנו חושפים את המרכיבים העיקריים של ארכיטקטורת רשת אפס אמון ומקרי השימוש המעשיים שלה. אתה תגלה את היתרונות והחסרונות העיקריים של גישת אבטחת סייבר זו ותלמד את הדרכים היעילות ביותר ליישם אותה.
אפס אמון (Zero Trust) בקצרה
לא ניתן לסמוך על אף אחד כברירת מחדל.
הגישה הוצגה לראשונה בשנת 2009 על ידי ג'ון קינדרוואג, אז אנליסט ב-Forrester, והיא מתמקדת ברעיון שאמון הוא פגיעות, ושיש "לעולם לא לסמוך, תמיד לאמת". אפס אמון מניח שיש להתייחס לכל המשתמשים כאל "לא מהימנים" כברירת מחדל, ולהעניק גישה לנכסים היקרים שלך רק למשתמשים מאומתים ומורשים, ורק במידה הדרושה לביצוע המשימות הספציפיות שלהם.
"אפס אמון הוא פרדיגמת אבטחה המזהה במפורש משתמשים ומכשירים ומעניקה להם בדיוק את הכמות הנכונה של גישה, כך שהעסק יוכל לפעול במינימום חיכוך תוך צמצום הסיכונים."
אפס אמון נועד לעצור הן התקפות חיצוניות והן איומים פנימיים, ובכך להגביל את הנזק הפוטנציאלי לארגון שלך.
כיצד עובד אפס אמון?
אפס אמון היא גישה ארכיטקטונית המחייבת את כל המשתמשים, בין אם בתוך הרשת של הארגון שלך או מחוצה לה, להיות מאומתים ומורשים. אתה יכול לעקוב אחר גישה זו על ידי יישום עקרון המינימום הזכויות, מיקרו-פילוח, ניטור פעילות משתמשים ועוד כמה טכנולוגיות ועקרונות נוספים.
המרכז הלאומי לאבטחת סייבר של בריטניה (NCSC), לדוגמה, מציע את העקרונות הבאים להקמת ארכיטקטורת אמון אפס:
- הכר את הארכיטקטורה שלך, כולל משתמשים, מכשירים, שירותים ונתונים
- הערכת התנהגות המשתמש, תקינות המכשירים והשירותים
- השתמש במדיניות כדי לאשר בקשות
- אמת ואשר בכל מקום
- עקוב אחר משתמשים, מכשירים ושירותים
- לעולם אל תבטח בשום רשת, כולל שלך
- בחר שירותים ותוכנה המיועדים לאפס אמון.
יישום אפס אמון דורש גישה מקיפה, ולהלן, אנו מציעים את השיטות המומלצות לבניית מודל אפס אמון חזק.
מהי ארכיטקטורת אמון אפס?
יישום מודל אפס אמון: קח את זה צעד אחד בכל פעם.
ב-פרסום מיוחד (SP) 800-207, המכון הלאומי לתקנים וטכנולוגיה (NIST) מתאר את התחומים שבהם יש להתמקד בעת בניית ארכיטקטורת אמון אפס (ZTA) ואת העקרונות שעליהם לבסס ארכיטקטורה כזו.
"ארכיטקטורת אמון אפס (ZTA) משתמשת בעקרונות אמון אפס כדי לתכנן תשתית וזרימות עבודה תעשייתיות וארגוניות."
NIST מגדיר שבעה עקרונות יסוד לארכיטקטורת אפס אמון (מפורטים בהמשך).
על פי NIST, הארגון שלך יכול להקים ZTA במספר דרכים:
- על ידי התמקדות בהרשאות גישה למשתמש ואימות זהות מבוסס הקשר
- על ידי פיצול הרשת למקטעים נפרדים המוגנים במדיניות וכללי גישה שונים
- על ידי שימוש בגישות היקפיות המוגדרות בתוכנה
רכיבי ארכיטקטורת אפס אמון הבאים מהווים את הליבה שלו:
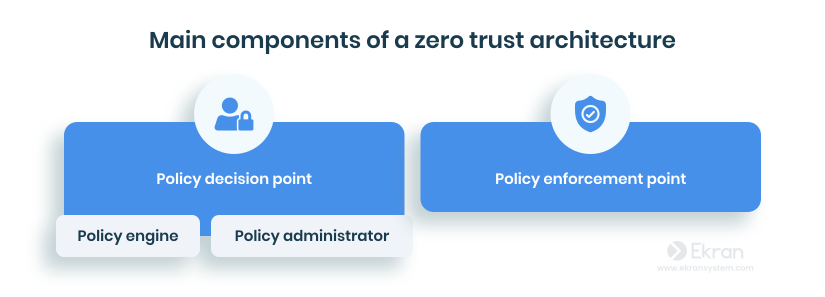
- מנוע מדיניות מעניק, מבטל או דוחה גישה של משתמש מסוים למשאבים ארגוניים מתבקשים
- נקודת אכיפת מדיניות (PEP) מאפשרת, מפסיקה ומנטרת חיבורים בין משתמש למשאבים של ארגון
- מנהל מדיניות שולח פקודות ל-PEP על סמך ההחלטה של מנוע המדיניות לאפשר או לדחות חיבור של משתמש למשאב מבוקש
רכיבים אלה אינם צריכים להיות מערכות נפרדות וייחודיות. בהתאם לצרכיו, ארגון עשוי לבחור לפרוס נכס אחד האחראי לביצוע המשימות של כל שלושת המרכיבים. לחלופין, ארגון יכול לשלב מספר כלים ומערכות כדי ליישם רכיב אחד.
דוגמה נוספת לארכיטקטורת אמון אפס מסופקת על ידי Microsoft. זה מבוסס על העקרונות הבאים:
- אימות ואבטחת זהויות עם אימות רב-גורמי (MFA) בכל מקום
- ניהול מכשירים ואימות תקינותם
- הקמת יכולות ביקורת, ניטור וטלמטריה חזקות וסטנדרטיות
- אכיפת גישה בהרשאות מינימליות.
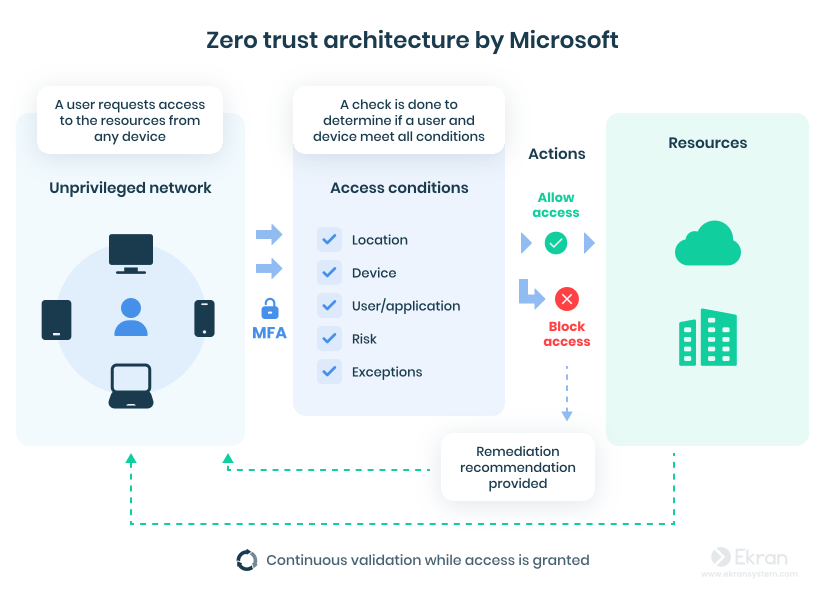
שני המודלים הללו מבוססים על עקרונות הליבה של ארכיטקטורת אפס אמון: אימות זהות חזק לפני מתן גישה, מתן גישה בהרשאות מינימליות רק למשאבים הנדרשים וניטור מתמשך.
בניית ארכיטקטורת אמון אפס: עמודי ליבה
זה הכל על שבעה עקרונות.
כל ארגון שמאמץ ארכיטקטורת אמון אפס צריך לקבוע איזו גישה מתאימה ביותר לסביבה הייחודית שלו. עליך לאזן את פרופילי הסיכון שלך עם שיטות גישה ולהגדיר את היקף ההטמעה של אפס אמון בסביבה שלך. להגנה הטובה ביותר, NIST ב-פרסום מיוחד (SP) 800-207 [PDF] ממליץ לבנות מודל אפס אמון בוגר הנשען על שבעת עמודי התווך הללו:
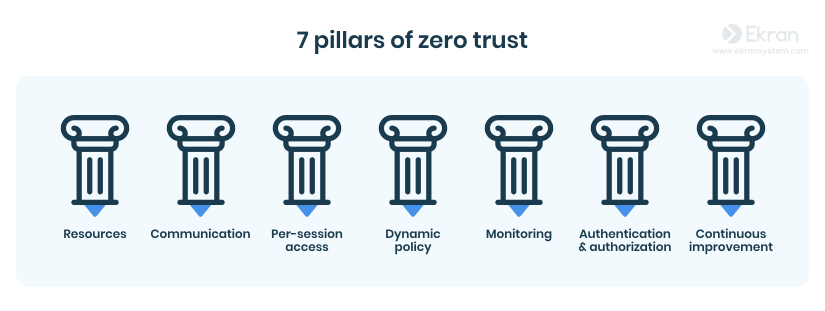
1. משאבים – התייחס לכל הנתונים, שירותי המחשוב וההתקנים שלך כמשאבים שיש להגן עליהם. אם משתמשי רשת יכולים לגשת למשאבים של הארגון שלך ממכשירים אישיים, יש להתייחס למכשירים אלה כאל משאבים ארגוניים.
2. תקשורת – התייחסו לכל תקשורת, הן בתוך הרשת והן מחוצה לה, באותה מידה והגן עליה בשיטה המאובטחת ביותר שקיימת.
3. גישה לכל הפעלה – צור כל חיבור למשאבים הקריטיים שלך על בסיס של כל הפעלה בלבד.
4. מדיניות דינמית – הענק גישה למשאבים שלך בהתאם לכללי המדיניות שלך ולעקרון ההרשאות המינימליות. מדיניות כזו תקבע את המשאבים, המשתמשים והרשאות הגישה של הארגון שלך עבור משתמשים אלה.
5. ניטור — עקוב אחר כל המשאבים הארגוניים וכל הפעולות הננקטות איתם כדי להבטיח הגנה נאותה על נתונים ואבטחה.
6. אימות והרשאה – אכוף אימות והרשאה דינמיים לפני הענקת גישה לכל אחד ממשאבי החברה שלך.
7. שיפור מתמיד — אסוף מידע על המצב הנוכחי של נכסי הרשת, התשתית והחיבורים שלך כדי לשפר את עמדת האבטחה של הרשת.
שים לב שאינך צריך בהכרח ליישם את כל העקרונות הללו בבת אחת. אתה יכול להגביל את המאמצים שלך ליישום מספר עקרונות המתאימים ביותר לצרכים שלך.
"ZT אינו ארכיטקטורה אחת אלא קבוצה של עקרונות מנחים לזרימת עבודה, עיצוב מערכת ותפעול שניתן להשתמש בהם כדי לשפר את עמדת האבטחה של כל סיווג או רמת רגישות."
יתר על כן, גישת אפס אמון לאבטחת סייבר אינה דורשת החלפה מלאה של ארכיטקטורת רשת מבוססת היקפית מסורתית. במקום זאת, הוא מציע להגדיל את הרשת הקיימת על ידי הוספת מקטעי רשת מאובטחים בשערים, שיפור מדיניות וכללי גישה ושיפור אמצעי ניטור פעילות המשתמשים.
גם אם אתה מיישם רק חלק מהעקרונות הללו, אתה יכול לשפר את האבטחה שלך במידה משמעותית.
מקרי שימוש של אפס אמון
חקור יישומים מהחיים האמיתיים של אפס אמון.
ארגונים יכולים להפיק תועלת מאפס אמון בדרכים שונות בהתאם לצרכים שלהם. להלן הדוגמאות הנפוצות והיעילות ביותר כיצד אפס אמון יכול לחזק את עמדת האבטחה שלך.
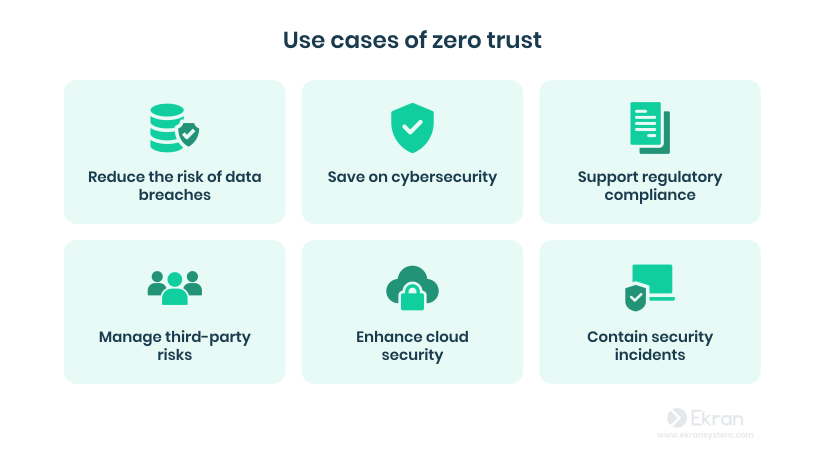
צמצם את הסיכון לפרצות מידע
לפי מחקר של Forrester Consulting, אסטרטגיית אפס אמון יכולה להפחית את הסיכוי לפריצת מידע ב-50%. הטמעת אפס אמון מאפשרת לבדוק כל בקשת גישה, לאמת כל משתמש ומכשיר ולהעריך את כל ההרשאות לפני מתן גישה. מודל אפס האמון יכול גם למנוע מתוקפים חיצוניים שהצליחו להיכנס לרשת להתקדם לעומקה, ולמנוע ממקורבים זדוניים להסלים הרשאות.
ה-2022 Cost of a Data Breach Report מאת IBM Security [PDF] חושף שארגונים עם ארכיטקטורת אמון אפס משלמים כמעט מיליון דולר פחות מאלה ללא אפס אמון.
חסוך באבטחת סייבר
אימוץ אפס אמון יכול לשנות את כל הגישה שלך לאבטחה ולהפחית את עלויות התחזוקה. לפי Microsoft, בשלוש השנים שאחרי אימוץ אפס אמון הפניות למוקד התמיכה (Help Desk) ירדו ב-50%, והזמן הממוצע לפתרון פנייה ירד ב-15%.
אפס אמון מבטל את הצורך במערכות מדור קודם, ובכך מאפשר אוטומציה של תהליכי אבטחת סייבר וחיסכון בעלויות בכל הארגון.
תמוך בציות לתקנות
אפס אמון עוזר לך לשמור על תאימות ולהוכיח אותה מול PCI DSS, HIPAA, ISO 27001 ודרישות רגולטוריות, חוקים ותקנים אחרים. מאחר שמודל אפס האמון כולל נראות של בקשות הגישה למשאבי הארגון, הוא תורם לציות לרגולציה באמצעות שיפור הגנת הנתונים, הפרטיות ומצב האבטחה הכולל.
נהל סיכונים של צד שלישי
גישה של ספקים לרשת הארגונית שלך מציגה את הסיכון להתקפות שרשרת האספקה. עם אבטחת אמון אפס במקום, אתה יכול להגביל את הגישה של צד שלישי למינימום הדרוש לביצוע תפקידם. לפיכך, אתה מפחית את הסיכון הפוטנציאלי להתקפת שרשרת אספקה ופעילות זדונית הנגרמת על ידי קבלני משנה.
עבודה מרחוק מאובטחת
מודלים של עבודה מרחוק והיברידית מהווים סיכוני אבטחת סייבר מוגברים לארגון שלך. מכיוון שעובדים מרוחקים עשויים להיות חסרים אותה הגנה כמו משתמשים מקומיים העובדים על מכשירי החברה, הם יכולים לפתוח את הדלת להדבקות תוכנות זדוניות או התקפות השתלטות על חשבון. אפס אמון ממזער את הסיכונים של פגיעה באישורים ותוכנות זדוניות.
שפר את אבטחת הענן
למרות שהעברת נתונים ויישומים לענן טומנת בחובה יתרונות רבים, היא גם מציגה סיכוני אבטחת סייבר נוספים. אחד האתגרים העיקריים הוא ניהול גישה בתוך סביבות ענן. על ידי אכיפת אפס אמון, אתה יכול לשפר ולתקן מדיניות ניהול גישה לענן.
הכיל אירועי אבטחה
מכיוון שאפס אמון מסתמך על חלוקת הרשת למקטעים קטנים ומבודדים (מיקרו-סגמנטציה), אפשר למנוע תנועה רוחבית ולהגביל את הנזק במקרה של פריצה. דוח Cost of a Data Breach של IBM Security לשנת 2022 [PDF] מראה שארגונים שמיישמים אפס אמון מפחיתים את עלות פריצת הנתונים בכ-20%.
יתרונות וחסרונות של יישום אמון אפס
שקול את היתרונות והמגבלות הללו לפני בניית ארכיטקטורת אמון אפס.
כמו בכל גישה מבטיחה, לאפס אמון יש יתרונות וחסרונות. בואו נסתכל מקרוב על היתרונות והאתגרים העיקריים שעליכם לקחת בחשבון לפני המעבר לארכיטקטורת אבטחה אפס אמון.
היתרונות העיקריים של גישת אפס אמון כוללים:
- נראות מוגברת של גישה למשאבים — גישת האבטחה של אפס אמון מחייבת אותך לקבוע ולסווג את כל משאבי הרשת. זה מאפשר לארגונים לראות טוב יותר מי ניגש לאילו משאבים מאילו סיבות ולקבוע אילו אמצעים ליישם כדי לאבטח משאבים.
- ירידה במשטח ההתקפה – על ידי העברת המיקוד לאבטחת משאבים בודדים, ארגונים האוכפים עקרונות אפס אמון מתמודדים עם סיכונים מופחתים של התקפות האקרים המכוונות למתחם הרשת.
- ניטור משופר – יישום אסטרטגיית אפס אמון כרוך בפריסת פתרון לניטור ורישום רציפים של מצבי נכסים ופעילות משתמש, כמו תוכנת keylogger. זה מאפשר לארגונים לזהות טוב יותר איומים פוטנציאליים ולהגיב אליהם באופן מיידי.
עם זאת, איננו יכולים להתעלם מכמה מהחסרונות של אפס אמון:
- אתגרי תצורה — מכיוון שלא ניתן להקים את ZTA עם פתרון אחד, ארגונים עשויים להיאבק בהגדרה נכונה של הכלים שהם כבר משתמשים בהם. לדוגמה, לא כל היישומים מספקים אמצעים לפריסת העיקרון של הרשאות הקטנות ביותר, שהוא הליבה של פילוסופיית אפס האמון.
- איומים מבפנים — בעוד ש-ZTA משפרת משמעותית את ההגנה מפני התקפות חיצוניות, היא אינה חסינה לחלוטין מפני התקפות פנימיות. אם תוקף משיג אישורים לגיטימיים של משתמש או שמקורב זדוני מנצל לרעה את ההרשאות שלו, המשאבים הקריטיים של הארגון עלולים להיות בסכנת פגיעה. עם זאת, ניתן לטפל בבעיה זו באופן חלקי באמצעות גישה בזמן הנדרש (Just-in-Time) בניהול PAM, אימות רב-גורמי (MFA), אישור ידני של בקשות גישה וניטור פעילות המשתמש.
- תלות בנקודת ההחלטה על מדיניות — ZTA מסתמכת מאוד על מנועי מדיניות ומנהלי מדיניות. ללא אישורם, לא ניתן ליצור חיבור למשאבים ארגוניים. כתוצאה מכך, הביצועים של הרשת כולה יהיו תלויים בתצורה ובתחזוקה הנכונות של שני הרכיבים הללו.
עם זאת, היישום של ZTA יכול לשפר משמעותית את עמדת אבטחת הסייבר שלך. החדשות הטובות הן שאתה יכול לבנות ארכיטקטורת אמון אפס שלב אחר שלב, ו-Syteca יכולה לעזור לך בכך.
יישום עקרונות אפס אמון עם Syteca
תוכנה ייעודית היא המפתח.
פלטפורמת Syteca מפשטת את היישום של עקרונות הליבה של אפס אמון תוך שהיא עוזרת לך לזהות ולהפחית איומים פנימיים ביעילות.

Syteca מספקת פונקציונליות איתנה לאימוץ מודל אבטחה אפס אמון:
- ניהול זהויות עוזר לך לאמת משתמשים ברשת שלך. אימות דו-גורמי מאפשר לוודא שהאנשים שניגשים לנכסים הקריטיים שלך הם אכן מי שהם טוענים שהם, ואימות משני מאפשר לזהות את המשתמשים בחשבונות משותפים ומובנים.
- ניהול גישה פריבילגית מאפשר להעניק הרשאות גישה מבוססות תפקידים, ליצור סיסמאות חד-פעמיות להרשאות גישה זמניות ולאשר גישה ידנית לפי בקשה.
- ניטור פעילות המשתמשים ויכולות התיעוד מאפשרים לראות בבירור מי עושה מה עם הנתונים הרגישים והמערכות הקריטיות שלך. אפשר לצפות בסשנים של משתמשים בזמן אמת או לסקור סשנים מוקלטים.
Syteca היא פתרון חוצה פלטפורמות שניתן לפרוס בכל מיני סביבות, ממערכות מקומיות והיברידיות ועד לענן. הודות לכך, אתה יכול לקבל נראות מלאה על כל הנכסים הקריטיים שלך.
מסקנה
בניית ארכיטקטורת אפס אמון היא הכרח עבור ארגונים השואפים להשיג הגנה מקסימלית על סביבת ה-IT שלהם. החדשות הטובות הן שאינך צריך ליישם את כל עקרונות אפס האמון בבת אחת. אתה יכול לנקוט בצעדים קטנים לקראת הטמעת ארכיטקטורת אפס אמון: הגדירו וסווגו את כל המשאבים הרגישים של הארגון שלכם, פרסו מנגנוני אימות משתמשים חזקים והענקו למשתמשים רק את ההרשאות הדרושות להם כדי לבצע את תפקידיהם.
Syteca יכולה לסייע לך במסע אפס האמון שלך. עם כלי אימות חזקים, יכולות ניהול גישה עשירות ופונקציונליות ניטור בזמן אמת, היא עוזרת לבנות ארכיטקטורת אפס אמון מקיפה ולמנוע איומים פנימיים.
רוצים לראות את Syteca על הסביבה שלכם?
הדגמה עם ארכיטקט פתרונות של קונסיסט, על התרחישים שלכם ובעברית.