לעיתים קרובות, עובדים עושים טעויות מבלי להבין עד כמה הן יכולות להיות מסוכנות לאבטחת המידע של הארגון. טעויות אנוש היו הגורם ל-21% מדליפות הנתונים בשנת 2018, על פי דו"ח חקירת דליפות נתונים של Verizon לשנת 2019.
טעויות אבטחת המידע של עובדים עלולות להפריע לפעילות החברה או אפילו להשפיע על השורה התחתונה. לכן, עדיף למנהלים למנוע מעובדים לעשות טעויות אבטחת מידע מאשר לתקן את תוצאותיהן. במאמר זה, אנו מציגים את הסטטיסטיקות האחרונות לגבי טעויות עובדים והשפעתן על אבטחת המידע של החברה, מפרטים את ארבע הטעויות המרכזיות שעובדים עושים, ומציעים את השיטות המהימנות ביותר למניעתן.
כמה מסוכנות טעויות אנוש לאבטחת המידע שלך?
למרות כל פתרונות האבטחה המודרניים והמדיניות הארגונית, עובדים עדיין עושים טעויות שעלולות להוביל לדליפות נתונים:
- שליחת נתונים חשובים לנמענים שגויים דרך דוא"ל
- שליחת מסמכים עם נתונים רגישים בטעות
- פרסום נתונים סודיים באתרי אינטרנט ציבוריים בטעות
- קונפיגורציה שגויה של נכסים שמאפשרת גישה לא רצויה
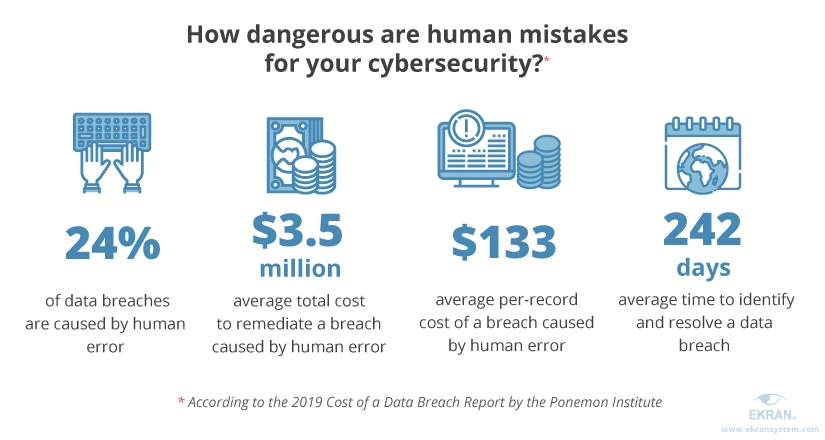
אכן, עלות דליפת נתונים שנגרמת מטעויות אנוש או כשל במערכת היא לרוב נמוכה באופן משמעותי מהעלות של דליפה שנגרמת על ידי האקר או עובד זדוני. עם זאת, אל תמעיט בהשלכות של רשלנות עובדים. דו"ח עלות דליפת נתונים לשנת 2019 של מכון פונמון, בהתבסס על ראיונות עם חברות שחוו דליפת נתונים בין יולי 2018 לאפריל 2019, מצא כי העלות הממוצעת של דליפות עקב טעויות אנוש היא 3.5 מיליון דולר.
לפי המחקר של פונמון, רשלנות של עובדים או קבלנים היא הגורם ל-24% מדליפות הנתונים. בדרך כלל, טעויות אנוש אלו נעשו על ידי עובדים "לא זדוניים" שעשויים להיות מותקפים בהתקפות פישינג או שהמכשירים שלהם נדבקו, אבדו או נגנבו. העלות הממוצעת של טעויות אנוש באבטחת מידע היא 133 דולר לכל רשומה. וארגונים צריכים כ-242 ימים כדי לזהות ולפתור בעיה הקשורה לפעולות אלו.
עכשיו, נצביע על ארבע טעויות אבטחה עיקריות שעושים עובדים.
קראו עוד: סטטיסטיקות איומי פנים: דוחות, עובדות, שחקנים ועלויות
1. שימוש בסיסמאות חלשות
מדיניות ניהול סיסמאות היא חובה לכל ארגון. אם החברה משתמשת באמצעי אבטחה נוספים כמו אימות דו-שלבי לחיזוק הגישה לנתונים רגישים או לא, עליה לקבוע כללים ברורים לגבי שימוש בסיסמאות חזקות ולהגדיר נהלים לטיפול, אחסון ושיתוף סיסמאות בצורה נכונה.
בחירת סיסמאות חלשות יכולה לאפשר להאקרים לגשת בקלות לחשבונות על ידי חיזוי או שימוש בהתקפות כוח גס:
- הסיסמאות ברירת מחדל עשויות להישבר על ידי התקפת כוח גס או עשויות להיות ידועות כבר לתוקף.
- סיסמאות המכילות נתונים אישיים או ארגוניים ניתנות לניחוש לאחר בדיקת חשבונות הרשת החברתית של העובדים.
- רצפים פשוטים כמו “sp987654” וסיסמאות כמו “0okm9ijn” מבוססות על תבניות שניתן לראות פשוט על ידי מבט במקלדת.
כמו כן, עובדים לעיתים קרובות מאחסנים סיסמאות בצורה לא אמינה על ידי:
- שימור סיסמאות חשופות — אחסון אישורים בטקסט פשוט או בגוגל שיטס
- הצגת סיסמאות בציבור — כתיבתן על פתקים והשארתם על השולחן
- לא הצפנת סיסמאות — שימוש במנהלי סיסמאות לא בטוחים שמשתמשים בהצפנה חלשה או ללא הצפנה
ולא פחות חשוב, טיפול לא נכון בסיסמאות יכול גם לגרום לבעיות:
- שיתוף סיסמאות בצורה לא מאובטחת — שימוש במסנג'רים לא מוצפנים לשליחת אישורים לעמיתים
- ניהול לא נכון של סיסמאות בין פלטפורמות — שימוש באותה סיסמה עבור חשבונות שונים או שינוי של תו אחד בלבד בסיסמאות עבור חשבונות שונים
- שימוש בסיסמאות שלא פוקעות — אי שינוי סיסמאות מעת לעת
הבטחת מדיניות סיסמאות אמינה נראית כמשהו פשוט לעשות. עם זאת, אפילו תאגידים גדולים יכולים לעשות טעויות.
בשנת 2018, חברת Veeam, חברה לגיבוי ושחזור נתונים, השאירה חשוף מסד נתונים עם יותר מ-200 ג'יגה-בייט של רשומות לקוחות, כולל שמות, כתובת דוא"ל וכמה כתובות IP. למסד נתונים זה לא הייתה סיסמה, וכל אחד שידע היכן לחפש יכול היה לגשת אליו.
קראו עוד: התקפות Brute Force: כיצד לזהות ולמנוע אותן
2. טיפול רשלני בנתונים רגישים
כאשר עובדים עובדים עם כמות גדולה של נתונים כל יום, הם עשויים לעשות טעויות שמובילות לדליפות נתונים. הסיבות העיקריות לכך הן רשלנות, עייפות, חוסר ידע על איומי אבטחת מידע, ואי הבנת ערך הנתונים.
הטעויות הנפוצות והמסוכנות ביותר שעובדים עושים כשמטפלים בנתונים הן:
- מחיקת קבצים חשובים בטעות עם נתונים רגישים או מידע אבטחה
- הסרת קבצים בכוונה מבלי להבין את חשיבותם
- שליחת דוא"ל עם נתונים רגישים לנמענים הלא נכונים
- ביצוע שינויים בטעות במסמכים עקב רשלנות
- שיתוף נתונים רגישים עם עמיתים דרך מסנג'רים לא מאובטחים
- שימוש בקבצי דוא"ל לא מאובטחים כששולחים נתונים רגישים
- אי-גיבוי נתונים קריטיים
איומים אלו נפוצים מאוד באבטחת מידע בבתי מלון. אבל גם שירותים ממשלתיים וצבאיים אינם חסינים מטעויות אנוש בתחום אבטחת המידע. בשנת 2018, כוחות המילואים של חיל הנחתים האמריקאי חשפו נתונים אישיים של אלפי אנשי חיל הנחתים, מלחים ואזרחים על ידי שליחת דוא"ל לא מוצפן עם קובץ מצורף המכיל מידע אישי סודי לרשימת דוא"ל שגויה. תוכנית הגנה על איומי פנים בצבא ותוכנה לניהול פעילות משתמשים יכלו למנוע את האירוע הנ"ל.
קראו עוד: 12 שיטות עבודה ואמצעים מומלצים לאבטחת סייבר
שימוש בתוכנה מיושנת או לא מאושרת
תוכנה מיושנת היא החברה הטובה ביותר של האקר, שכן יש לה פגיעויות ידועות וניתן לנצל אותה בקלות.
לצערנו, עובדים לעיתים קרובות מסייעים לפושעי סייבר לפגוע בנתונים רגישים על ידי:
- התעלמות מעדכוני תוכנה. הדבר יכול להוביל לדליפות נתונים משמעותיות, כמו התקפת ה-WannaCry שפגעה בעיקר במכונות שהריצו גרסאות ישנות של Windows, ודליפת האבטחה שניצלה תוכנה שלא עודכנה במערכת שנרכשה על ידי מריוט.
- השבתת תכונות אבטחה. לעיתים עובדים מסכנים את אבטחת המידע של העסק על מנת לפשט את עבודתם או להשתמש במכשירי העבודה לצרכים אישיים. לדוגמה, הם עשויים להשבית את האנטי-וירוס או את תכונות האבטחה בדפדפן על מנת לצפות או להוריד קבצים מאתרים חשודים.
- הורדת תוכנה לא מאושרת. סיכוני Shadow IT מסוכנים לאבטחת המידע של כל ארגון. תוכנה שאינה מאושרת על ידי מחלקת האבטחה עשויה להיות מזיקה בפני עצמה, ובכך מסכנת את נתוני העסק מיידית. תרחיש נוסף הוא כאשר התוכנה אינה מכילה וירוסים, אך יש לה פגיעויות שידועות לשחקנים זדוניים.
תירוצים נפוצים לרשלנות בקרב עובדים הם:
- עומס עבודה. עובדים טוענים שהם מרוכזים מדי במשימה הנוכחית, מה שגורם להם לדחות שוב ושוב את עדכוני התוכנה.
- הזמן הלא נכון. התראות על עדכונים מופיעות לעיתים קרובות ברגעים לא נוחים, דבר שמוביל את העובדים לפתח הרגל של התעלמות מהם.
- אין זמן ללמוד. עובדים עשויים להיות חסרי רצון להשקיע זמן בהבנת הפיצ'רים של תוכנה חדשה ומורשית, ובמקום זאת לבחור להשתמש בתוכנה ישנה שהם כבר מכירים.
- אין זמן לעדכונים. עובדים לעיתים לא מוכנים להמתין עד שהעדכונים יסתיימו.
- הרגל. עובדים ממשיכים לעבוד עם תוכנה מיושנת או לא מאושרת כי הם רגילים אליה.
- חוסר ידע באבטחת סייבר. משתמשים לעיתים קרובות לא מבינים את הסיכונים בהשבתת תכונות אבטחה או בשימוש בתוכנה מיושנת או לא מאושרת.
ראוי לציין כי כאשר העובדים חסרים ידע כללי באבטחת סייבר, הדבר מהווה איום רציני על בטיחות הנתונים והמערכות הקריטיות שלכם. לכן בחרנו בחוסר ידע באבטחת סייבר כטעות הרביעית והאחרונה שעובדים עשויים לעשות.
חוסר ידע באבטחת סייבר
רוב העובדים מרוכזים לחלוטין בעבודתם ואינם נותנים תשומת לב רבה להליכי אבטחה. אך עובדים שאינם מחונכים לגבי כללי אבטחת סייבר חשובים יכולים לגרום למשבר אבטחת סייבר אמיתי בארגון שלכם.
ניצול של עובד מתוך הארגון הוא הדרך הקלה ביותר עבור תוקפים לגנוב אישורים, לקבל גישה לנתונים קריטיים ולהכניס תוכנות זדוניות למערכת. גם כיום, עובדים עשויים להיות קורבנות של התקפות פישינג או יישומים זדוניים שתוקפים משתמשים בהם כדי לקבל גישה לנתוני החברה.
בואו נסתכל על מספר טעויות שעובדים עושים בשל חוסר ידע באבטחת סייבר:
- לחיצה על קישורים והודעות חשודים בדוא"ל. פושעי סייבר נעשים יצירתיים יותר ויותר כששולחים מיילים זדוניים. מיילים אלו לרוב אינם מסוננים כספאם ועלולים לסכן את אבטחת המידע שלכם, בעוד שקישורים יכולים להוביל לאתרים מזויפים וקבצים מצורפים עשויים להכיל סקריפטים זדוניים.
- שימוש במכשירים אישיים לצורכי עבודה. לעיתים, עובדים משאירים את הסמארטפונים והלפטופים שלהם באזורים ציבוריים. ברגע שהם נגנבים, לדוגמה בשדה תעופה, המכשיר חשוף לפגיעה בנתונים.
- שימוש ב-Wi-Fi ציבורי ללא VPN. רוב האנשים לא מבינים כי Wi-Fi ציבורי בבתי מלון, מסעדות ומקומות ציבוריים אחרים עשוי להיות מנוצל על ידי האקרים כדי לבצע התקפות man-in-the-middle, להתקין תוכנות זדוניות או לבצע פעילויות זדוניות אחרות. חוסר שימוש ב-VPN להצפנת החיבורים הוא טעות חמורה.
- חיבור מכשירים לא מאובטחים. גם דיסק און קי ידועים (שלא לדבר על מכשירים חדשים שלא נבדקו) יכולים להכיל קוד זדוני שהופיע לאחר אינטראקציה עם רשת חיצונית.
- ביצוע שינויים לא מאושרים במערכת. עובדים לעיתים מבצעים שינויים לא מאושרים במערכת על מנת להקל על עבודתם או להאיץ תהליכים. שינויים אלו עשויים להפר את נהלי העבודה הרגילים ואפילו להשבית את המערכת.
מספר התקפות הפישינג שזוהו על ידי קספרסקי ברחבי העולם הגיע ל-129,933,555 ניסיונות במהלך הרבעון השני של 2019. פושעי סייבר ומי שנוקטים בהונאות מתחזים לשירותי דוא"ל ושירותי החזרי מס על מנת להשיג גישה לחשבונות דוא"ל של משתמשים. כמו כן, הם השתמשו בשירותי אחסון נתונים מבוססי Google Cloud כדי להסתיר את התוכן הבלתי חוקי שלהם, בעוד קישורים מדומיינים לגיטימיים כאלו נתפסים כאמינים גם על ידי משתמשים וגם על ידי מסנני ספאם.
קראו עוד: ניהול גישה פריבילגית מול ניהול משתמשים פריבילגיים: מה ההבדל?
שיטות עבודה מומלצות למניעת טעויות אנוש
מניעת טעויות של עובדים היא האסטרטגיה הטובה ביותר עבור מי שרוצה לשמור על נתוניו הקריטיים בטוחים. היעדר נזק מיידי לארגון שלכם אינו סיבה להשאיר את מדיניות האבטחה כפי שהיא.
הדרך היחידה להקל על טעויות אנוש באבטחת סייבר היא להשתמש באסטרטגיה הוליסטית מורכבת למניעת איומי פנים ולחיזוק אבטחת הסייבר שלכם.
על ידי יישום של השיטות והפתרונות הבאים, תוכלו להגן ביעילות על החברה שלכם מפני טעויות אבטחה מצד עובדים:
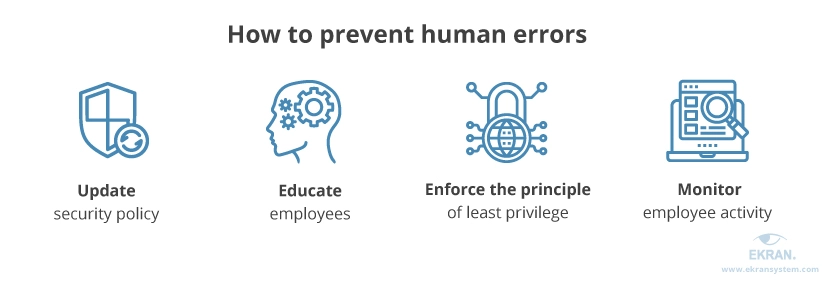
עדכון מדיניות האבטחה הארגונית. מדיניות האבטחה שלכם צריכה להבהיר כיצד יש לטפל בנתונים קריטיים ובסיסמאות, מי יכול לגשת אליהם, באילו תוכנות אבטחה ומעקב יש להשתמש, ועוד. חזרו על כללי האבטחה וודאו שכל השיטות הטובות ביותר הנוכחיות משתקפות במסמך.
חינוך העובדים. העלו את המודעות של העובדים שלכם לאיומים פוטנציאליים והסבירו להם כמה מסוכנות ויקרות עשויות להיות תוצאות טעויותיהם. עליכם לחנך את העובדים לגבי הסיכונים שטעויות כאלו מציבות על האבטחה של הארגון. וודאו שכולם מכירים את מדיניות האבטחה הארגונית ומקפידים לפעול לפי הכללים.
השתמשו בעיקרון של מינימום הרשאות. הדרך הקלה והאמינה ביותר להבטיח גישה לנתונים היא למנוע כל גישה כברירת מחדל. העניקו גישה פריבילגית רק כאשר יש צורך בה, על בסיס כל מקרה לגופו. אם המשתמשים יכולים לגשת רק לנתונים הנדרשים לעבודתם, תוכלו למנוע דליפות נתונים בטעות ומחיקת נתונים על ידי עובדים שאין להם סיבה לעבוד עם נתונים רגישים מסוימים מלכתחילה.
הפעילו פיקוח על העובדים שלכם. כלים למעקב אחר פעילות המשתמשים הם הכרחיים כדי לזהות פעילות זדונית ולספק הגנה למערכת שלכם מדליפות נתונים והתקפות זדוניות. הדרך האמינה ביותר להבטיח זיהוי ומניעה מדויקת של טעויות אבטחה היא על ידי שימוש בתוכנה למעקב פעילות עובדים כמו Syteca.
קראו עוד: 4 דרכים לזיהוי ומניעה של ניצול מידע ארגוני
הפיכת טעויות אנוש לנראות עם Syteca
Syteca היא פתרון הגנה מפני איומים פנימיים שמספק מעקב פעילות משתמשים, ניהול זהויות, וניהול גישה פריבילגית. מלאת תכונות שימושיות, Syteca מספקת לעסקים בגדלים שונים ובתעשיות שונות תובנות לגבי פעולות שבוצעו על ידי המשתמש, אילו תוכנות שימשו, באילו נתונים ואתרים צפו, ועוד.
גישה זו הופכת כל טעות לנראית מיידית, ומאפשרת לכם להגיב אליהן ולמנוע נזק. על ידי יישום Syteca באסטרטגיית האבטחה שלכם, תוכלו:
- לבחור את הרישיון שמתאים לכם ביותר על ידי בחירת התכונות שעונות על הצרכים הספציפיים שלכם
- לגלות גם התקפות זדוניות וגם איומים פנימיים לא מכוונים באמצעות התראות מותאמות אישית מובנות
- לצפות בשידור חי בסשנים פעילים על מנת לראות מיידית מה קורה
- לחסום משתמשים במידת הצורך (בנקודות קצה של Windows)
- לחסום התקני USB ברגע החיבור כדי למנוע מהמשתמשים להדביק את המערכת שלכם בווירוסים בטעות
קראו עוד: ניטור פעילות עובדים עם Syteca
סיכום
בעיות אבטחת מידע הנגרמות עקב טעויות אנוש בדרך כלל פחות יקרות מאשר דליפות נתונים עקב נוזקות. עם זאת, הן עדיין מציבות איום משמעותי על האבטחה והזמינות של הנתונים הרגישים שלכם ושל משאבים עסקיים קריטיים.
עכשיו, כשאתם יודעים מהן ארבע טעויות האבטחה השכיחות ביותר שנעשות על ידי עובדים, תדעו למה לצפות ואיך למנוע אובדן נתונים ופגיעות בנתונים.
על ידי שימוש ב-Syteca, חינוך העובדים שלכם, ואכיפת מדיניות אבטחה מתוקנת ומחושבת, תוכלו למנוע בביטחון טעויות אנוש. בקשו הדגמה חינמית או ניסיון של 30 יום כדי לראות איך Syteca יכולה לשדרג את אבטחת המידע בעסק שלכם.