הבנקים והמוסדות הפיננסיים בישראל משתפים כיום פעולה באופן הדוק עם מגוון רחב של ספקים חיצוניים. שיתופי פעולה אלה מציעים לארגונים יתרונות עסקיים רבים, אך יחד עם זאת מעלים חששות משמעותיים הנוגעים לאבטחת המידע, במיוחד בהתחשב בדרישות הרגולציה המחמירות של בנק ישראל והרשות להגנת הפרטיות. בפועל, לפי דוח חקירות אירועי אבטחת המידע של חברת Verizon, המגזר הפיננסי נמצא בין הענפים המותקפים ביותר בעולם.
במאמר זה נסקור את הסיבות המרכזיות שבגללן בנקים ומוסדות פיננסיים בישראל בוחרים לעבוד עם ספקים וקבלני משנה חיצוניים, נדון בסיכוני הסייבר המרכזיים שנובעים משיתופי פעולה אלו, ונבחן כיצד בניית תוכנית יעילה לניהול סיכוני ספקים בהתאם לרגולציה בישראל יכולה לסייע בצמצום הסיכונים הללו.
מדוע בנקים ומוסדות פיננסיים בישראל בוחרים לעבוד עם ספקים חיצוניים?
הסיבה אינה מסתכמת רק בחיסכון כספי.
בנקים וגופים פיננסיים בישראל מוציאים למיקור חוץ מגוון פעילויות, החל מחשבונאות ושמאות, דרך שיווק דיגיטלי, שירות לקוחות, ועד לניהול הלוואות ואשראי. העבודה מול ספקים וקבלני משנה מאפשרת למוסדות הפיננסיים בישראל ליהנות מיתרונות עסקיים משמעותיים כגון גמישות תפעולית, מומחיות ממוקדת, והפחתה בעלויות התפעוליות, אך כאמור, לצד יתרונות אלו קיימים גם אתגרי אבטחה משמעותיים שחשוב להתייחס אליהם בהתאם לדרישות הרגולציה המקומית.
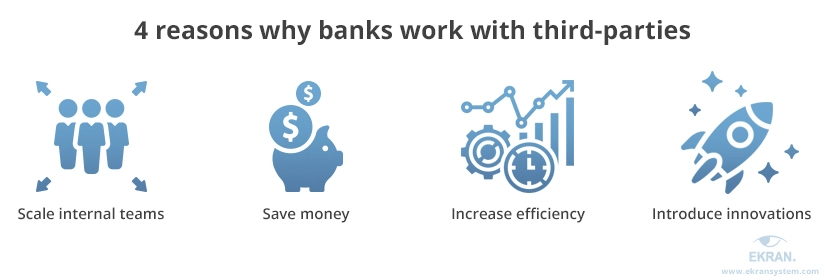
בואו נבחן את הסיבות הללו מקרוב:
גמישות ויכולת התרחבות של צוותים פנימיים:
העסקת ספקים חיצוניים מאפשרת למוסדות פיננסיים בישראל להרחיב את הצוותים הפנימיים בהתאם לצורך המשתנה. במקום תהליך ארוך ויקר של גיוס מומחים חדשים, ספק חיצוני יכול לספק במהירות את המענה הדרוש לביצוע משימות חדשות.
חיסכון בעלויות, בעיקר בתהליכי גיוס:
גיוס עובדים בישראל הוא תהליך יקר, גוזל זמן, ולא תמיד מניב את התוצאות הרצויות. שימוש בספקים חיצוניים מאפשר חיסכון משמעותי בעלויות הגיוס, ולעיתים גם הקלה בהיבטי מס ותשלומים נוספים.
הגברת היעילות:
מיקור חוץ מאפשר למוסדות פיננסיים בישראל לפעול באופן יעיל ואפקטיבי יותר, להרחיב את היקף השירותים, להגדיל את מספר הלקוחות, ולשפר את ביצועי התפעול הפנימי.
הטמעת טכנולוגיות ופתרונות חדשניים:
עבודה עם ספקים חיצוניים היא הזדמנות מצוינת להכניס טכנולוגיות מתקדמות ופתרונות חדשניים במהירות, תוך הקטנת הסיכון לארגון. הספק החיצוני יכול לבצע את תהליך בחירת הפתרונות והבדיקות הראשוניות, כך שהארגון יכול לעבור ישירות לשלב ההטמעה.
למרות יתרונות אלו, מוסדות פיננסיים רבים בישראל עדיין מהססים להעסיק ספקים חיצוניים, בעיקר בשל החששות בתחום אבטחת המידע והציות לדרישות הרגולציה המקומית, כגון הנחיות בנק ישראל והוראות הרשות להגנת הפרטיות. בחלק הבא, נבחן לעומק את הסיכונים העיקריים ואת אתגרי הסייבר המרכזיים שעומדים בפני מוסדות פיננסיים בישראל כאשר הם עובדים עם ספקים חיצוניים.
סיכוני אבטחת סייבר בשירותים חיצוניים
השותף שלך עלול להפוך בקלות לנקודת התורפה שלך.
מוסדות פיננסיים נדרשים לעיתים קרובות להעניק לספקים חיצוניים גישה למידע רגיש, למערכות קריטיות ולמשאבים אסטרטגיים. זהו הסיכון המרכזי בשיתוף פעולה מסוג זה. אחרי הכול, אין ערובה לכך שהספק לא ינצל לרעה את זכויות הגישה שניתנו לו. בנוסף, תוקפים רבים מכוונים דווקא אל ספקים חיצוניים כדרך להשגת גישה לנתונים ומערכות רגישות של הבנק או המוסד הפיננסי.
חשוב לזכור כי גם כאשר הארגון מוציא למיקור חוץ שירותים מסוימים, האחריות הכוללת על אבטחת המידע נותרת במלואה על הארגון עצמו. הזנחה בתחום זה עלולה להוביל להשלכות חמורות, כפי שניתן ללמוד מאירועים שהתרחשו בשנים האחרונות:
- באפריל 2017, קבלן משנה של בנק Scottrade העלה בטעות מאגר מידע לא מאובטח לענן, שכלל מידע אישי של כ-20,000 לקוחות הבנק. נציגי הבנק הדגישו כי התקלה נבעה מטעות אנוש של הספק החיצוני, ולא ממערכות הבנק עצמו.
- ביולי 2017, האקרים תקפו את הבנק האיטלקי UniCredit באמצעות ספק חיצוני של הבנק. הבנק חווה שתי מתקפות משמעותיות בתוך עשרה חודשים בלבד, וכתוצאה מכך נחשף מידע רגיש מכ-400,000 חשבונות הלוואה של לקוחות.
- בדצמבר 2018, אתר אינטרנט של הבנק המרכזי האירופי שנוהל על ידי ספק חיצוני הותקף, והתוקפים החדירו אליו תוכנות זדוניות. הפריצה לא אותרה במשך חודשים רבים, והביאה לסיכון ממשי של דליפת נתונים רגישים.
- בינואר 2019 נחשף לרשת שרת לא מוגן ובו כ-24 מיליון מסמכים פיננסיים, ובהם מסמכי הלוואות ומשכנתאות של כמה בנקים וגופים פיננסיים בארה"ב. את השרת הפעיל OpticsML, ספק משנה של חברת הנתונים Ascension, שעבדה עבור הגופים הפיננסיים. המידע, שכלל גם מספרי ביטוח לאומי ונתוני אשראי, היה נגיש לכל אחד ללא סיסמה.
בישראל, הרגולטורים ובראשם בנק ישראל והרשות להגנת הפרטיות מעניקים תשומת לב מיוחדת לנושא סיכוני הסייבר הנובעים מהעסקת ספקים חיצוניים. ניהול סיכוני ספקים הוא חלק בלתי נפרד מדרישות הרגולציה המקומית ומדיניות ניהול הסיכונים שנקבעה על ידי בנק ישראל והמפקח על הבנקים.
אז מהם הסיכונים המרכזיים שאליהם חשופים מוסדות פיננסיים שעובדים עם ספקים חיצוניים?
כפי שראינו, לא תמיד הספק עצמו הוא מקור הבעיה; לעיתים קרובות ספקים חיצוניים מהווים יעד אטרקטיבי עבור תוקפי סייבר המנסים להגיע דרכם אל הארגון המרכזי.
בואו נבחן שישה סיכונים מרכזיים בתחום אבטחת הסייבר שמוסדות פיננסיים בישראל צריכים להכיר ולנהל כאשר הם משתפים פעולה עם ספקים חיצוניים:
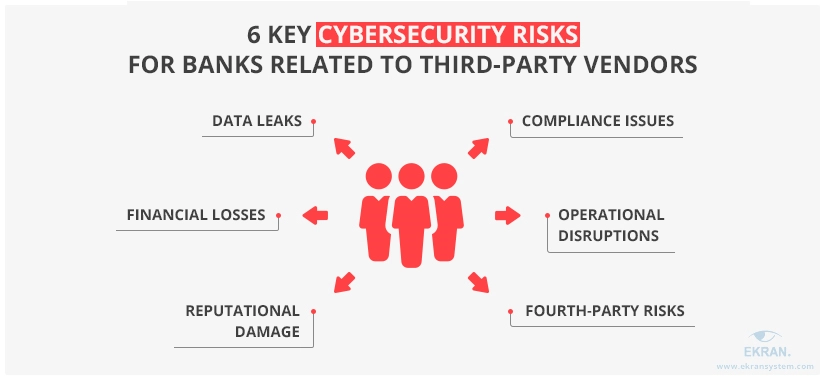
דליפות נתונים
מידע הוא הנכס החשוב ביותר של כל מוסד פיננסי בישראל, והוא עלול להפוך בקלות למטרה של פושעי סייבר או להיחשף עקב טעויות אנוש של ספקים חיצוניים.
השלכות פיננסיות
דליפות מידע עלולות להוביל בישראל לקנסות משמעותיים מצד הרגולטורים (כגון בנק ישראל והרשות להגנת הפרטיות), וכן לתביעות משפטיות מצד לקוחות שנפגעו. בנוסף, מוסדות פיננסיים שנפגעו ייאלצו לבצע ביקורות אבטחת מידע יקרות, חקירות פורנזיות דיגיטליות והטמעה מהירה של שיפורים טכנולוגיים לאחר האירוע.
נזק למוניטין
אירועי אבטחת מידע הקשורים לספקים חיצוניים עלולים לפגוע קשות במוניטין של הבנק או המוסד הפיננסי בשוק הישראלי, ולהוביל לאובדן אמון הלקוחות, שלעיתים קשה מאוד לשקמו.
אתגרי ציות לרגולציה
מוסדות פיננסיים בישראל כפופים לדרישות רגולטוריות מחמירות כגון הוראות בנק ישראל, חוק הגנת הפרטיות ותקנות אבטחת מידע של הרשות להגנת הפרטיות. אי-עמידה בדרישות אלו תוביל לא רק לקנסות ועונשים כספיים, אלא גם להשלכות משפטיות משמעותיות.
הפרעות תפעוליות
אירוע סייבר שנגרם כתוצאה מפעולות או מחדלים של ספק חיצוני עלול לשבש באופן מהותי את פעילות המוסד הפיננסי, להשפיע לרעה על זמינות השירותים ולהוביל לפגיעה מתמשכת בלקוחות ובתפקוד הכללי של הארגון.
סיכוני שרשרת אספקה (צד שלישי נוסף)
מי אמר שלספקים שלך אין ספקים נוספים משלהם? עליך לוודא שהספקים שלך אינם מוציאים בעצמם שירותים קריטיים נוספים למיקור חוץ ללא אישורך. חשוב לעגן זאת באופן מפורש בחוזים עם ספקים חיצוניים בישראל.
החדשות הטובות הן שאת כל הסיכונים הללו ניתן לצמצם משמעותית על ידי בניית תוכנית אפקטיבית לניהול סיכוני ספקים חיצוניים (Third-Party Risk Management, או TPRM). בחלק הבא נסביר כיצד לבנות תוכנית כזו, צעד אחר צעד ובהתאמה לדרישות הרגולציה בישראל.
כיצד בונים תוכנית לניהול סיכוני ספקים חיצוניים?
מניעה תמיד עדיפה על טיפול.
ניהול סיכוני ספקים הוא תהליך מקיף של זיהוי, ניתוח וניהול הסיכונים שנוצרים מהעבודה עם ספקים וקבלני משנה. ההנחיות המשותפות שפרסמו ב-2023 הרגולטורים הפדרליים בארה"ב (OCC, הפדרל ריזרב ו-FDIC) מגדירות חמישה שלבים במחזור החיים של הקשר עם ספק, והן משמשות נקודת ייחוס מקובלת גם מחוץ לארה"ב. בישראל, פעילות במיקור חוץ של תאגידים בנקאיים מוסדרת בהוראת ניהול בנקאי תקין 359A של בנק ישראל. אלה חמשת השלבים:
- תכנון: הצדקת הצורך העסקי בהתקשרות ובניית תוכנית לניהולה, בהתאם למורכבות ולרמת הסיכון של הספק.
- בדיקת נאותות ובחירת ספק: בדיקה מקדימה של הספק, לרבות רמת אבטחת המידע, היציבות הפיננסית, החוסן התפעולי והעמידה בדרישות הרגולציה.
- ניהול מו"מ וחתימת חוזה: חוזה מפורט שמגדיר את היקף ההתקשרות, את אחריות הספק, את דרישות האבטחה, את רמת השירות הנדרשת ואת תנאי הסיום.
- ניטור שוטף: מעקב רציף אחר ביצועי הספק, פרופיל הסיכון שלו ועמידתו בהתחייבויות החוזיות, כולל ביקורות והערכות אבטחה תקופתיות.
- סיום ההתקשרות: תכנון וביצוע של סיום הקשר, כולל החזרה או השמדה מאובטחת של נתונים, תהליך המעבר וצמצום השיבושים בפעילות הארגון.
תוכנית מסודרת לניהול סיכוני ספקים חיצוניים במוסדות פיננסיים היא הכרחית להבטחת המשכיות עסקית, עמידה בדרישות הרגולציה בישראל, והגנה על הארגון מפני איומי סייבר. תוכנית זו כוללת מדיניות, נהלים, כלים ופעילויות שונות שמטרתם לזהות, לצמצם ולנהל באופן פרואקטיבי סיכונים שמקורם בספקים חיצוניים.
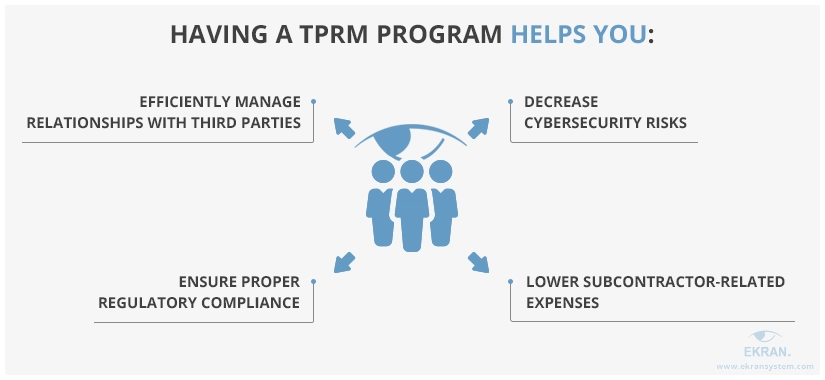
הנה כמה מהיתרונות המרכזיים של הטמעת תוכנית לניהול סיכוני ספקים (TPRM) במוסדות פיננסיים:
- שקיפות טובה יותר לגבי הסיכונים
- הגנה חזקה יותר על הנתונים
- רמת אחריות גבוהה יותר של כל הגורמים
- פחות שיבושים תפעוליים
- סיכון נמוך יותר לסנקציות רגולטוריות ולתביעות
- אמון גבוה יותר של לקוחות ובעלי עניין
שיטות עבודה מומלצות ליישום תוכנית לניהול סיכוני ספקים
כדי לבנות תוכנית TPRM משלכם, מומלץ להתחיל בשיטות העבודה הבאות:
מינוי אחראים
מנו אדם ייעודי או צוות שיהיו אחראים על ניטור הספקים ועל ניהול סיכוני הסייבר שהם יוצרים. הגדירו בעלות על משימות המפתח: בדיקת נאותות, ניהול חוזים, ניטור שוטף וטיפול בתקלות. אחריות ברורה מבטיחה ביצוע עקבי ומצמצמת פערים בפיקוח.
הבהרת הדרישות הרגולטוריות
זהו לאילו דרישות רגולטוריות הארגון כפוף ואילו הנחיות עליו ליישם. בבנקים בישראל נקודת המוצא היא הוראות ניהול בנקאי תקין של בנק ישראל, חוק הגנת הפרטיות ותקנות הגנת הפרטיות (אבטחת מידע). ודאו שגם הספקים מכירים את הדרישות שחלות עליהם, ודרשו שישלבו אותן בתוכניות הציות שלהם.
מיפוי הסיכונים האפשריים
נתחו אירועי סייבר ידועים שמקורם בספקים, כדי לבנות רשימה של וקטורי תקיפה וסיכונים אפשריים. לכל סיכון, חפשו את הדרך היעילה ביותר לטפל בו, למנוע דליפת מידע ולהגיב לאירוע. שלבו את הפעולות האלה בתוכנית ה-TPRM ובתוכנית התגובה לאירועים.
פרופיל סיכון לכל ספק
זהו את הסיכונים שיוצר כל אחד מהספקים. בבניית הפרופיל, התייחסו לגורמים כגון:
- המערכות, השירותים, הנתונים והאתרים הפיזיים שהספק ניגש אליהם
- רמת ההרשאות שהוענקו לספק
- איכות תוכנית אבטחת המידע של הספק
בעזרת הפרופילים תוכלו לקבוע בקלות אילו ספקים מחייבים ניטור צמוד יותר.
ניטור שוטף
בחנו באופן רציף את ההתקשרויות עם הספקים, כדי לוודא שהם עומדים בהתחייבויות החוזיות, ביעדי השירות ובדרישות הציות. זה כולל מעקב אחר הסכמי רמת שירות (SLA), הערכות סיכון חוזרות, סקירת דוחות ביקורת ובקשה לעדכון מסמכים, כמו אישורים, דוחות כספיים והערכות אבטחה. ניטור שוטף מאתר בעיות מוקדם ומוודא שהספקים ממשיכים לעמוד ביעדים בלי להכניס סיכונים בלתי סבירים.
שימוש בכלים לניהול סיכוני ספקים
כלים ייעודיים משפרים את היעילות של ניהול סיכוני הספקים. כדאי לבחור פתרון לניטור ספקים שמאפשר להגדיר הרשאות גישה ברמת פירוט גבוהה, להוסיף שכבות הגנה לנכסים הקריטיים ביותר ולנטר את פעילות הספקים ברשת הארגון.
כיצד Syteca מסייעת לצמצם את סיכוני הספקים
Syteca היא פלטפורמה מקיפה לניהול סיכוני סייבר פנימיים. היכולות שלה מאפשרות לאבטח את הגישה של ספקים למשאבי הארגון, לנטר את הפעולות שלהם מול הנכסים הרגישים ולהגיב לאיומים במהירות:
- ניהול גישה פריבילגית (PAM): הענקת גישה מאובטחת ומוגבלת בזמן למערכות ולנתונים, כבר מהיום הראשון.
- ניטור פעילות משתמשים (UAM): מעקב, תיעוד וניתוח של פעילות הספקים בזמן אמת, כדי לזהות חריגות, לאכוף מדיניות ולשמור על פיקוח מלא.
- התראות ותגובה לאירועים: תגובה מיידית לפעילות חשודה של ספק, באמצעות מערכת כללים שניתן להתאים לצורכי הארגון.
מעבר לניהול סיכוני ספקים, Syteca מסייעת לעמוד בדרישות של תקנים ורגולציות לאבטחת מידע פיננסי, כגון NIST, PCI DSS, GLBA ו-SOX.
סיכום: אבטחו את השותפות עם נותני השירותים
העבודה עם ספקים חיצוניים מועילה לבנקים במגוון דרכים, מחיסכון בעלויות ועד שיפור איכות השירותים. עם זאת, לספקים יש לעיתים קרובות גישה פריבילגית לנכסים הקריטיים של הלקוח, והיכולת של המוסד הפיננסי לפקח על אופן השימוש בהרשאות האלה מוגבלת.
תוכנית יעילה לניהול סיכוני ספקים מאפשרת למוסד הפיננסי להגדיר את הסיכונים שמקורם בספקים ולמצוא את הדרכים היעילות ביותר לצמצם אותם. Syteca מספקת לשם כך את הכלים הנדרשים: בקרת גישה לספקים, ניטור פעילותם ויכולות תגובה בזמן אמת.