תקנות הגנת המידע הכללית (GDPR) נחשבות לעיתים לתקנות המחמירות ביותר בעולם בהגנה על נתוני אישיות של משתמשים, עם קנסות על אי-ציות שיכולים להגיע ליותר מ-20 מיליון יורו. ה-GDPR חל על כל הארגונים המעבדים את נתוני האישיות של תושבי האיחוד האירופי (EU).
האם אתם מוצאים את הקריאה דרך המאמרים המורכבים של תקנות אלו מאתגרת? המשיכו לקרוא כדי להבין את מהותן ואת העקרונות המרכזיים של ה-GDPR וללמוד כיצד להיות תואמים ל-GDPR בעשרה צעדים פשוטים. מאמר זה יהיה מועיל לחברות שכבר פועלות לפי ה-GDPR ולחברות שמתכננות להיכנס לשוק האירופי.
מהו ה-GDPR?
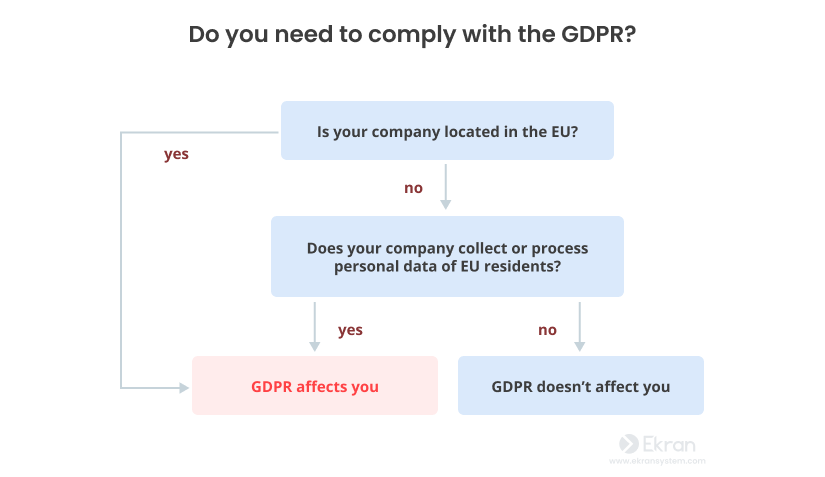
תקנות הגנת המידע הכללית הן תקנות פרטיות נתונים ואבטחת מידע שאומצו על ידי האיחוד האירופי ונכנסו לתוקף ב-25 במאי 2018. ה-GDPR מטיל חובות על כל הארגונים שאוספים ומעבדים נתוני אישיות של תושבי האיחוד האירופי, גם אם הארגונים הללו פועלים מחוץ לאיחוד האירופי.
ה-GDPR מעניק לתושבי האיחוד האירופי שליטה על נתוני האישיות שלהם ומטיל על הארגונים את החובה:
- לאסוף, לאגור ולנהל נתוני אישיות בצורה חוקית ובהתאם לכללים מחמירים
- להגן על נתוני אישיות מפני שימוש לרעה, ניצול ודליפה
- לכבד את זכויות הפרטים לשלוט בנתוניהם
שני תחומי המיקוד העיקריים של ה-GDPR הם נתוני אישיות ועיבוד נתונים:
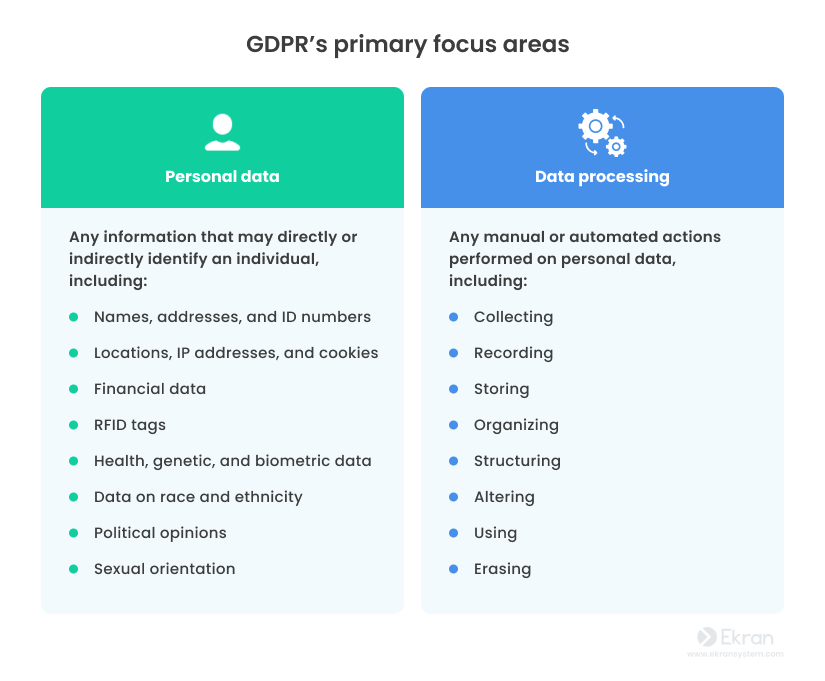
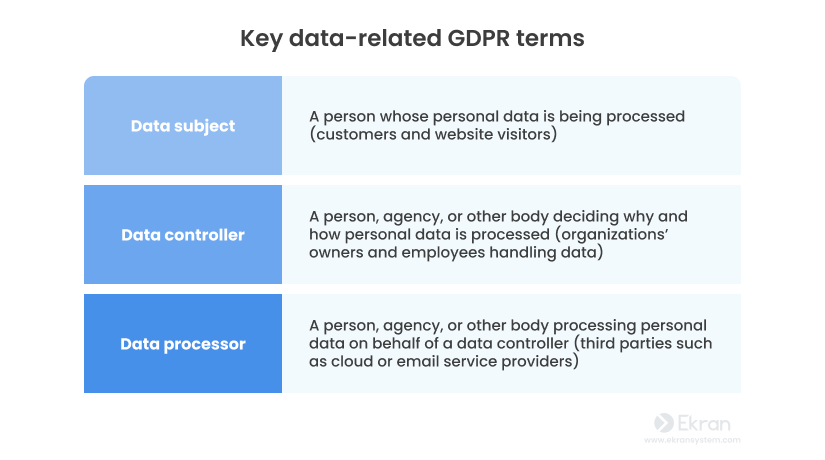
חשוב גם להכיר את ה- מונחים ספציפיים של ה-GDPR לצורך הגדרת תפקידים הקשורים לטיפול בנתונים: בקרי נתונים, נושאי נתונים, ומעבדי נתונים.
הבטחת ציות ל-GDPR ולרגולציות ולחוקים אחרים היא אחת מ- האתגרים הגדולים ביותר עבור CIOים, CSOים ו-CCOים. קראו את המאמר הקשור שלנו כדי ללמוד כיצד להתמודד עם אתגרים אלו ודומיהם.
מי חייב לציית ל-GDPR?
כל ארגון ששומר או מעבד מידע אישי של תושבי האיחוד האירופי חייב לציית ל-GDPR, גם אם הארגון ממוקם מחוץ לאיחוד האירופי.
ה-GDPR מגן כיום על נתוני אישיות של תושבים במדינות הבאות:
| המדינות החברות באיחוד האירופי, שבהן חל ה-GDPR | |||
|---|---|---|---|
|
אוסטריה
 |
איטליה
 |
אירלנד
 |
אסטוניה
 |
|
בולגריה
 |
בלגיה
 |
גרמניה
 |
דנמרק
 |
|
הולנד
 |
הונגריה
 |
יוון
 |
לוקסמבורג
 |
|
לטביה
 |
ליטא
 |
מלטה
 |
סלובניה
 |
|
סלובקיה
 |
ספרד
 |
פולין
 |
פורטוגל
 |
|
פינלנד
 |
צ׳כיה
 |
צרפת
 |
קפריסין
 |
|
קרואטיה
 |
רומניה
 |
שוודיה
 |
|
ה-GDPR חל גם במדינות האזור הכלכלי האירופי (EEA) שאינן חברות באיחוד: נורווגיה, איסלנד וליכטנשטיין. לאחר הברקזיט הממלכה המאוחדת אינה כפופה עוד ל-GDPR של האיחוד, אבל שמרה על דרישות כמעט זהות בחוק הגנת המידע שלה, UK-GDPR.
עם זאת, ישנם כמה חריגים. ארגונים עם פחות מ-250 עובדים פטורים מרוב חובות רישום (ראו את סעיף 30.5) אלא אם עיבוד הנתונים האישיים שלהם:
- עלול להוביל לסיכון לזכויות ולחירויות של נושאי הנתונים
- אינו מקרי
- כולל קטגוריות מיוחדות של נתונים המתוארות ב-סעיף 9
- כולל נתוני אישיות הנוגעים להרשעות פליליות והפרות המתוארות ב-סעיף 10
עמידה בדרישות ה-GDPR יכולה לעזור לארגון שלך ל:
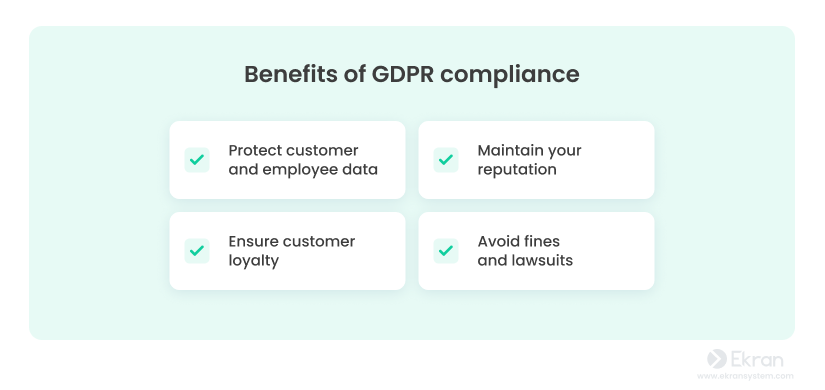
להגן על נתוני לקוחות ועובדים
ה-GDPR קובע סטנדרטים גבוהים לאבטחת נתוני אישיות, ומטיל חובות על בקרי נתונים ומעבדי נתונים להגן על נתונים אישיים רגישים. הבטחת עיבוד נתונים מאובטח היא דרך מהימנה למזער את הסיכון לאירועי אבטחה.
לשמור על המוניטין שלך
התעלמות מתקנות פרטיות המידע עשויה להזיק למוניטין שלך. לדוגמה, פרצת מידע עלולה להוביל לחקירות, קנסות ותביעות פוטנציאליות. עמידה בדרישות ה-GDPR יכולה לעזור לך להימנע מפרצות מידע ולשמר את מעמדך כארגון אמין ומקצועי בעיני הציבור.
להבטיח נאמנות לקוחות
אנשים רוצים לדעת שהנתונים שלהם בטוחים ושהם שולטים בהם. לקוחות ועסקים נוטים יותר לבחור ספק שירותים או קבלן משנה שעומד בדרישות ה-GDPR מאשר כזה שאינו עומד בהן.
להימנע מקנסות ותביעות
אי עמידה בדרישות ה-GDPR עשויה להוביל לחקירות, קנסות ואף פרצות מידע. עד כ-110,000 פרצות מידע אישי דווחו לרשויות ה-GDPR בין השנים 2022 ו-2023, מה שהוביל לסך של כמעט 1.64 מיליארד אירו (≈ 1.74 מיליארד דולר) בקנסות.
קנסות על אי-עמידה בדרישות עשויים להגיע עד ל-4% מהמחזור השנתי הגלובלי או 20 מיליון אירו (הגבוה מביניהם). הקנס הגדול ביותר שהוטל על חברה אחת עד תחילת 2023 עמד על 746 מיליון אירו (≈ 790 מיליון דולר). גובה הקנס תלוי במספר גורמים, כולל:
- משך וחומרת ההפרה
- מידת שיתוף הפעולה עם הרשות המפקחת
- הקטגוריות של הנתונים האישיים שנפגעו
תהליך העמידה בדרישות ה-GDPR מצריך הבנה מעמיקה של התקנות. לכן, לפני שנעבור לרשימת הבדיקה להגנת מידע בהתאם ל-GDPR, בואו נסקור בקצרה את העקרונות הבסיסיים שמאחורי ה-GDPR.
למידע נוסף על
עקרונות מפתח של ה-GDPR
דרישות ה-GDPR מבוססות על שבעת העקרונות המפורטים ב- פרק 2. הם מגלמים את הרעיונות המרכזיים של התקנות ומסבירים את הסיבות העיקריות ליישום דרישותיהן.
עמידה בעקרונות אלו היא חיונית לאבטחת נתונים מהימנה באופן כללי ולציות להוראות המפורטות של ה-GDPR בפרט.
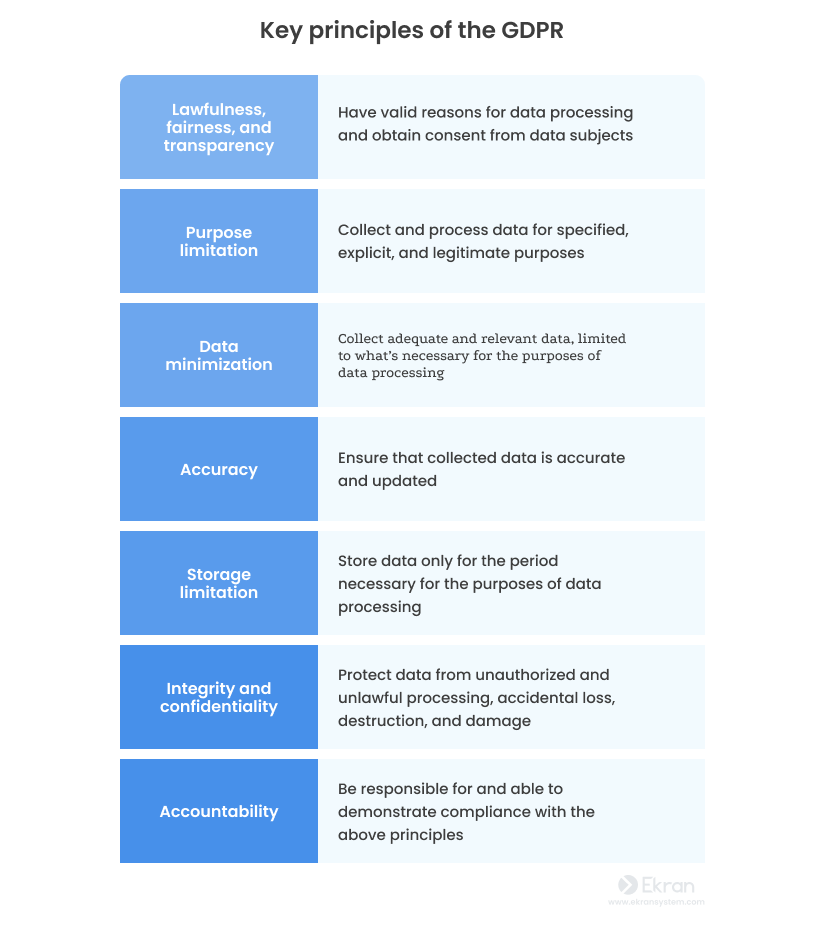
החלק הבא מציע עשרה שלבים בסיסיים לעמידה בדרישות ה-GDPR.
למידע נוסף על
כיצד לעמוד בדרישות ה-GDPR
גם אם אין ביקורות חובה לאישור עמידה בדרישות ה-GDPR, ארגונים לא יכולים פשוט להימנע מהעמידה בדרישות. אם מתרחשת פרצת מידע או הפרת זכויות של נושאי המידע, רשויות הפיקוח יחקרו את האירוע ויבדקו את העמידה של הארגון בדרישות.
כדי לצמצם את סיכון פרצות המידע ולהימנע מקנסות, החברה שלכם יכולה להשתמש ברשימת הבדיקה של ה-GDPR שלנו כדי להבטיח שהיא עומדת בדרישות המרכזיות של ה-GDPR.
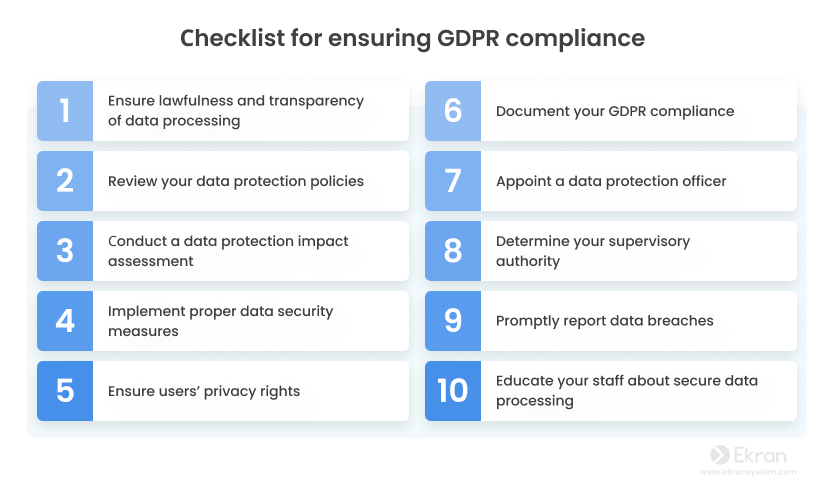
1. להבטיח חוקיות ושקיפות בעיבוד נתונים
ה-GDPR דורש להקים בסיס חוקי ושיטה שקופה לעיבוד נתונים. כדי לעשות זאת, יש לבצע את ששת הנהלים הבאים:
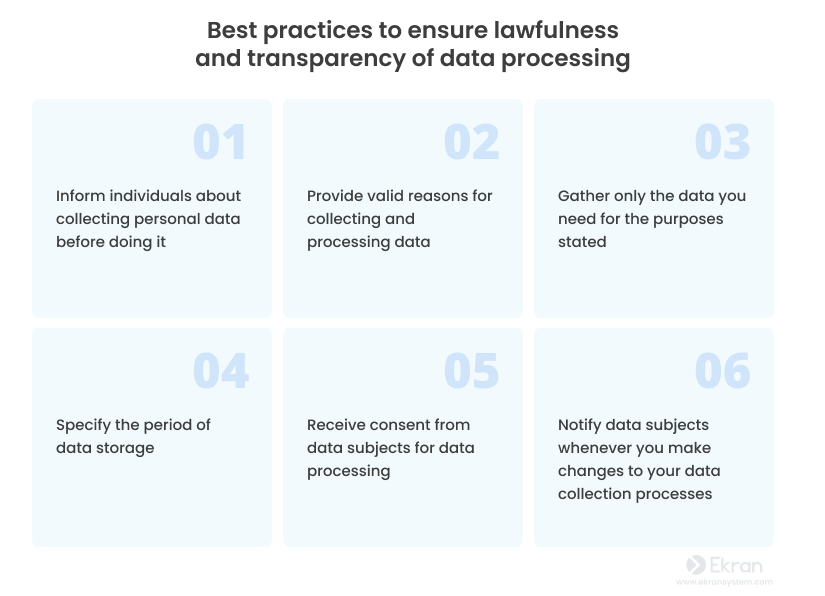
בבקשת הסכמת המשתמשים יש כמה דקויות. חשוב שהמשתמש יסכים לעיבוד הנתונים שלו, לכן חשוב לקבל את ההסכמה באמצעות פעולה כלשהי של opt-in, כמו לחיצה על תיבת סימון.
כמו כן, כדאי לספק מידע ברור ותמציתי על איסוף, אחסון ועיבוד הנתונים. כל המידע הזה צריך להיות נגיש בקלות.
2. סקור את מדיניות הגנת הנתונים שלך
דבר נוסף שיכול לעזור לך לעמוד בדרישות ה-GDPR הוא פיתוח והטמעה של מדיניות הגנת נתונים העומדת בדרישות ה-GDPR. אם כבר יש לך אחת, חשוב לוודא שהיא נבדקת באופן קבוע.
ודא שמדיניות הגנת הנתונים שלך מאחדת את כל מדיניות האבטחה האחרות ומיישמת את עקרון ה- פרטיות כברירת מחדל, שמשמעותו הפיכת פרטיות לחלק בלתי נפרד מהמארג הטכנולוגי שלך כברירת מחדל.
שקול לבצע ביקורות עצמיות סדירות בנוגע לעמידה בדרישות ה-GDPR. המטרה כאן היא לוודא שנתונים אישיים נאספים, מאוחסנים ומעובדים בצורה מאובטחת ושאין אליהם גישה לאנשים מעבר לנדרש. בנוסף, בדוק שהמערכות שלך מעבדות רק את הקטגוריות של נתונים אישיים הנדרשים למטרותיך הספציפיות.

3. ערוך הערכת השפעה על הגנת נתונים
הערכת השפעת פרטיות נתונים (DPIA) היא תהליך שמיועד לזהות ולהפחית את הסיכונים הנובעים מאיסוף ועיבוד נתונים אישיים. הבנת הסיכונים בנוגע לפרטיות הנתונים יכולה לעזור לך לבחור את אמצעי האבטחה המתאימים ולפתח מדיניות סייבר רלוונטית. לדוגמה, לאחר הערכה כזו, תוכל להגדיר בבירור אילו נתונים דורשים פסודונימיזציה.
הערכת DPIA מתחילה במיפוי של כל התהליכים הקשורים לאיסוף ולעיבוד של נתונים אישיים. לאחר מכן מעריכים את הסיכונים לזכויות ולחירויות של נושאי המידע.
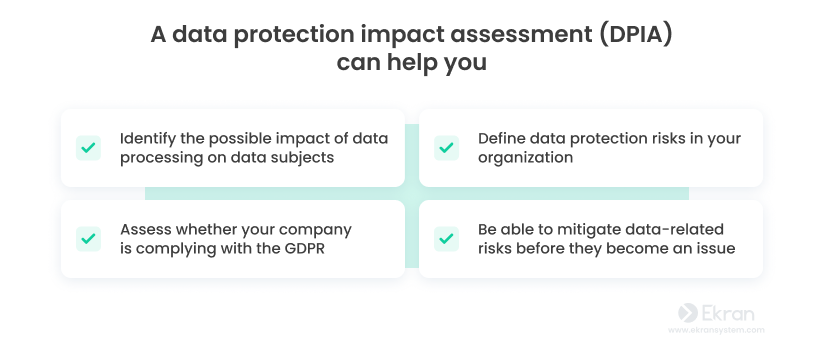
כדי לבצע הערכת השפעת פרטיות נתונים (DPIA) כראוי, תוכל להתייחס לדוגמת תבנית DPIA המוצעת באתר GDPR.eu. סעיף 35 של ה-GDPR קובע גם כי הארגון שלך חייב לבקש את ייעוץ קצין הגנת הנתונים בעת ביצוע DPIA.
4. יש ליישם אמצעי אבטחת נתונים מתאימים
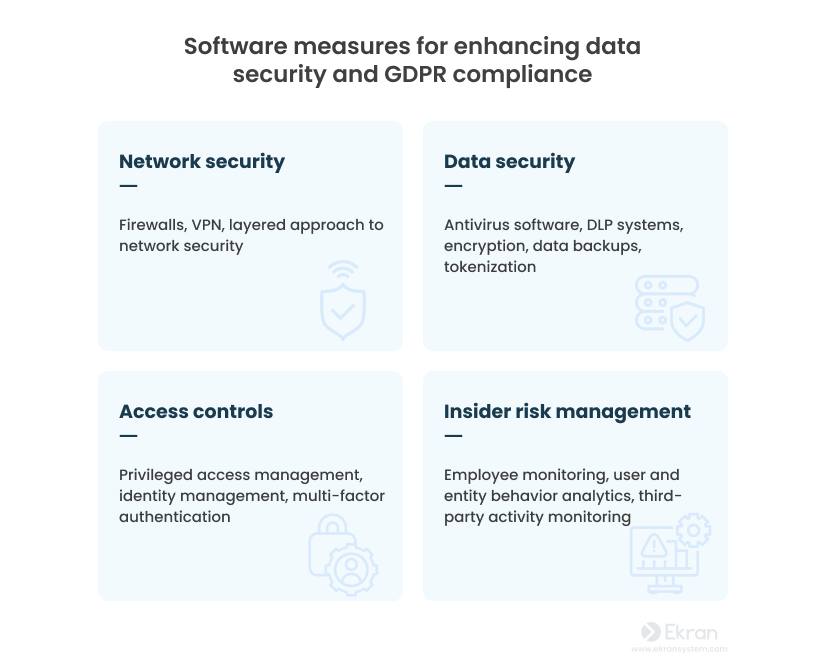
אין נתונים מאובטחים ללא אמצעי בקרה והגנה רלוונטיים. אמצעי האבטחה שלך, כמו תוכנות הסייבר, ראויים לתשומת לב מיוחדת, כי הם הבסיס להגנה על הנתונים שלך.
כדי להבטיח ציות ל-GDPR ולשפר את אבטחת הנתונים, שקול להטמיע את פתרונות הסייבר הבאים:
5. להבטיח את זכויות הפרטיות של המשתמשים
פרק 3 מגדיר את הזכויות של נושאי המידע שעליכם לכבד כדי לעמוד בדרישות ל-GDPR.
ודאו שאתם בודקים את זכויות הפרטיות של הלקוחות והמשתמשים באתר שלכם על מנת לוודא שהם יכולים בקלות לבצע את הפעולות הבאות:
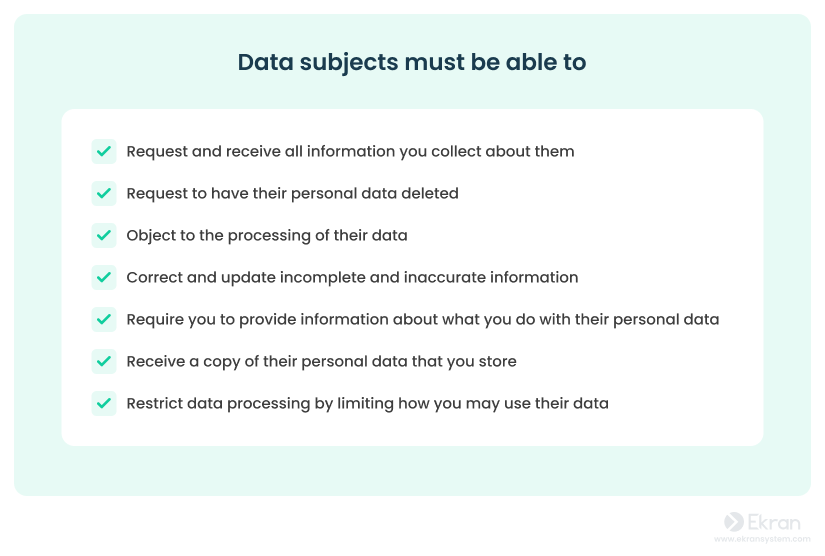
שקול לכלול את זכויות בעלי הנתונים במדיניות הפרטיות שלך. אתה יכול לבקר ב-אתר ה-GDPR על מנת לקחת את מדיניות הפרטיות שלו כהפניה. כל שינוי במדיניות הפרטיות שלך צריך להימסר לנושאי המידע, למשל בדוא"ל.
למידע נוסף על
6. תעד את הציות שלך ל-GDPR
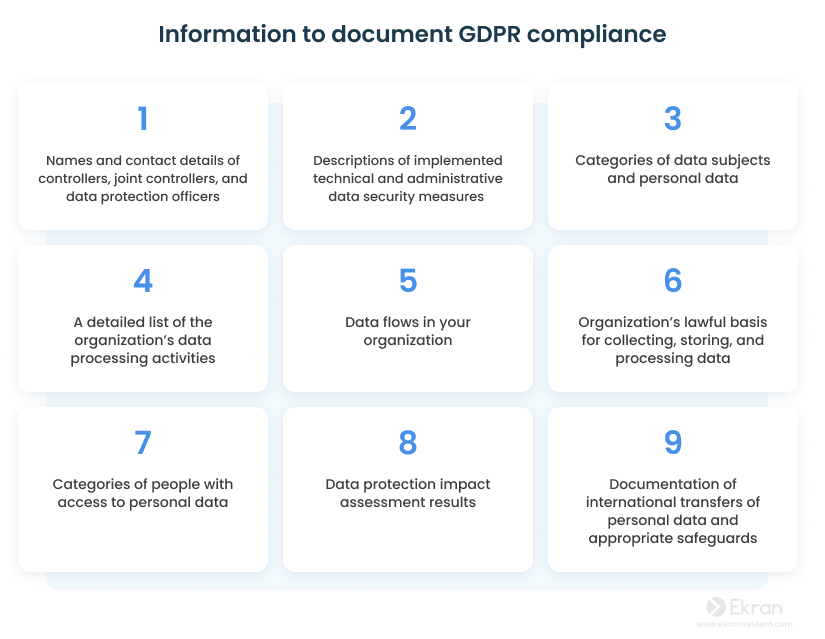
דרישה חיונית נוספת של ה-GDPR היא היכולת להראות את הציות לרשויות הפיקוח ולספק הוכחה שכל המידע מעובד בצורה חוקית עם כל אמצעי הביטחון הנדרשים.
שקול לשמור תיעוד כיצד אתה מבטיח ציות ופרטיות המידע האישי. ניתן לעשות זאת בצורה של יומן GDPR שממפה את זרימת המידע בארגון שלך, אשר נשמר לצורך הוכחת ציות בפני בודקים. במקרה של פריצת נתונים, תוכל גם להשתמש ביומן ה-GDPR שלך כהפניה לשיפור אמצעי הביטחון.
כדי לעזור לארגון שלך להבטיח ציות ל-GDPR ואחריות, שקול לשמור את הרשומות הבאות:
7. מנה קצין הגנה על נתונים
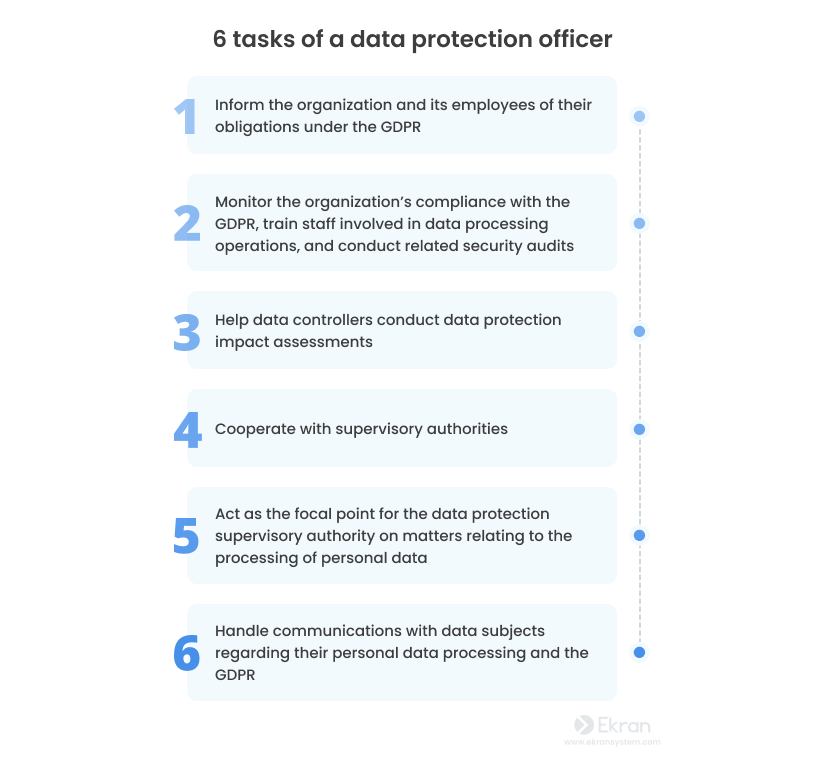
קצין הגנה על נתונים (DPO) הוא מומחה פנימי או חיצוני שמפקח על העמידה בדרישות ומבין איך להיות תואם ל-GDPR. ה-DPO גם מדווח להנהלה על כל סיכון לפריצת נתונים.
ה-GDPR דורש מכם להעסיק קצין הגנה על נתונים (DPO) אם אתם עומדים באחד מתוך שלושה קריטריונים:
- הארגון שלכם הוא גוף ציבורי או רשות ציבורית, עם פטורים שמוענקים לבתי משפט ורשויות שיפוטיות עצמאיות אחרות
- פעילות הליבה שלכם כוללת ניטור קבוע ושיטתי של נושאי מידע בהיקף נרחב
- אתם מעבדים נתונים בקטגוריות מיוחדות
התקנה לא מחייבת אתכם להעסיק DPO במשרה מלאה. בהתאם לארגון, ה-DPO יכול לעבוד במשרה חלקית או מלאה.
ה-GDPR מגדיר שישה תפקידים עיקריים ל-DPO:
8. קבע את הרשות המפקחת שלך
על פי פרק 6, כל מדינה חברה באיחוד האירופי חייבת להקים רשות ציבורית עצמאית אחת או יותר האחראית למעקב אחר ציות ל-GDPR.
נקראת גם רשות להגנת נתונים (DPA), הרשות המפקחת הרלוונטית תשמש כצור קשר ראשי לכל השאלות הקשורות ל-GDPR בארגון שלך.
רשויות הגנת המידע (DPA) אמורות:
- לפקח על יישום ה-GDPR
- לספק ייעוץ מומחה בנושאי הגנת נתונים
- לטפל בתלונות הקשורות להפרות GDPR
- להטיל קנסות על מעבדי מידע ועל בעלי שליטה במידע בגין אי-ציות
תוכלו למצוא רשימה של רשויות הגנת המידע (DPA) באתר של מועצת הגנת הנתונים האירופית (EDPB). ארגון שנמצא מחוץ לאיחוד האירופי וחל עליו ה-GDPR צריך בדרך כלל למנות נציג באיחוד (סעיף 27), והוא פועל מול רשויות הפיקוח של המדינות החברות הרלוונטיות. המפקח האירופי על הגנת הנתונים (EDPS) מפקח רק על המוסדות והגופים של האיחוד האירופי עצמו, ולא על חברות.
למידע נוסף על
9. דיווח מיידי על הפרות נתונים
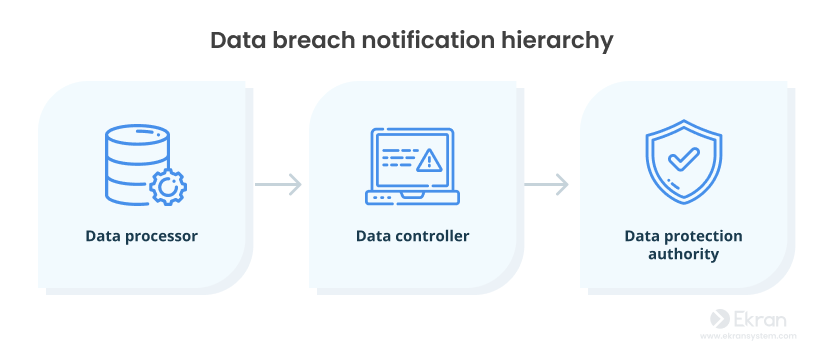
סעיף 33 של ה-GDPR מחייב כל בעל שליטה במידע להודיע על הפרת נתונים אישיים תוך 72 שעות מגילויה, אלא אם כן האירוע אינו צפוי לפגוע בזכויות ובחירויות של נושאי המידע.
הרגולציה קובעת גם כי מעבדי נתונים חייבים להודיע לבעלי השליטה במידע על הפרות נתונים אישיים אם כאלה קורות. אם יש לכם צדדים שלישיים עם גישה לנתונים רגישים, דאגו שהם יהיו מודעים לדרישה זו של ה-GDPR.
ההודעה שלכם לרשויות המפקחות צריכה לכלול:
- תיאור של טיב ההפרה של הנתונים האישיים
- קטגוריות והמספר המשוער של נושאי הנתונים ורשומות אישיות שהושפעו
- ההשלכות האפשריות של הפרת הנתונים
- אמצעים שננקטו על ידי בעל השליטה או אמצעים שהוא מציע לנקוט בהם כדי לטפל בהפרת הנתונים האישיים ולהפחית את ההשלכות האפשריות
- פרטי קשר של קצין הגנת המידע או אדם אחר שיכול לספק מידע נוסף
ודא שאתה מתעד את פרטי כל ההפרות של אבטחת נתונים אישיים ואמצעים שננקטו בהן, שכן זה עשוי לעזור לך להוכיח את הציות שלך ל-GDPR.
10. חנך את הצוות שלך על עיבוד נתונים מאובטח
כדי למזער את הסיכונים של שימוש לרעה בנתונים, דליפות נתונים והפרות GDPR, יש לוודא שכל העובדים שלך מודעים לדרישות ה-GDPR, איומים פוטנציאליים בתחום הסייבר, פרטיות נתונים אישיים והשלכות אפשריות של חוסר תאימות.
תוכל להבטיח מודעות נכונה לעיבוד נתונים על ידי ארגון סדנאות הכשרה סדירות עבור העובדים שלך. כדאי לעדכן את חומרי ההכשרה באופן שוטף ככל שמופיעים איומי סייבר חדשים. כמו כן, חשוב להציג דוגמאות רלוונטיות של הפרות אבטחת מידע לעובדים ולדון בתרחישי תגובה אפשריים לאירועים.
חשוב לתקשר עם הצוות שלך לא רק לגבי אמצעי אבטחת הסייבר הנכונים, אלא גם לגבי הסיבות ליישום שלהם. ייתכן שהעובדים לא יבינו חלק מהבקרות או ההליכים בתחום אבטחת המידע וימנעו מהם לטובת נוחות אישית.
למידע נוסף על
הציות ל-GDPR מחייב ארגונים להשקיע זמן ומאמץ רבים בחיזוק אמצעי הגנת המידע שלהם, וגם לבחון את כל תהליכי העבודה כדי לוודא שנתונים אישיים נאספים, מאוחסנים ומעובדים בצורה מאובטחת ושכל העובדים פועלים לפי מדיניות האבטחה.
למרבה המזל, כמה משימות להבטחת ציות ל-GDPR יכולות להתבצע אוטומטית או להיות פשוטות יותר בזכות תוכנות ייעודיות לציות ל-GDPR.
שימוש ב-Syteca להבטחת ציות ל-GDPR
Syteca היא פלטפורמה לניהול סיכוני פנים לאורך כל מחזור החיים, שמונעת, מזהה ומשבשת איומים פנימיים. הפונקציונליות הנרחבת של Syteca יכולה לעזור לך לעמוד בדרישות ה-GDPR המפורטות בסעיפים 5, 24, 32, 33, 35, ו-39.
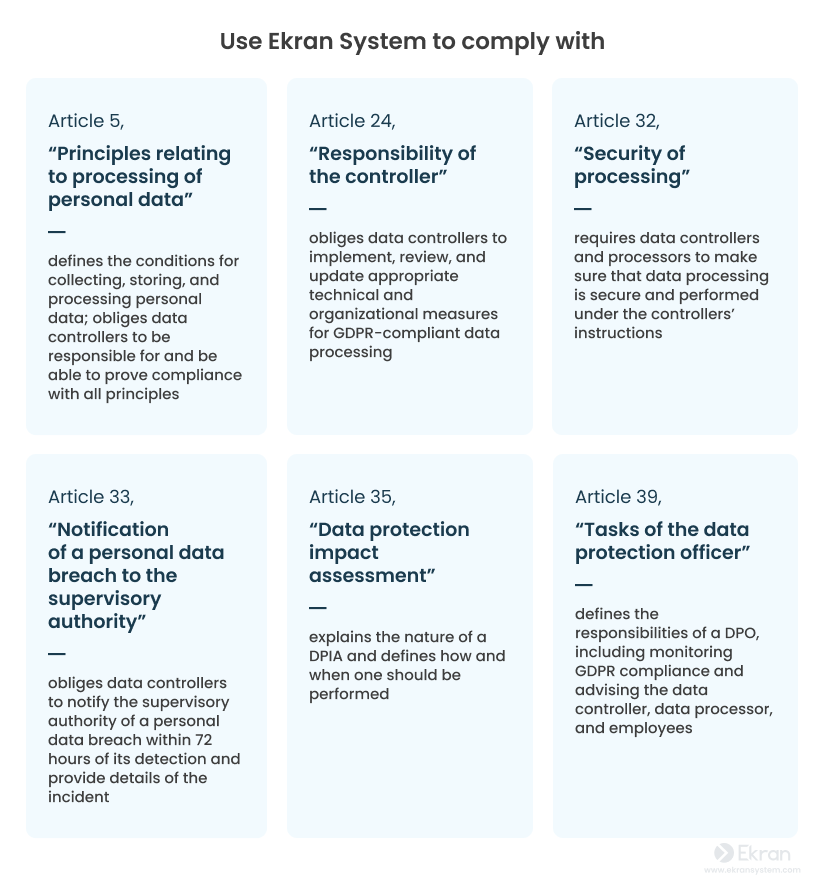
Syteca יכולה לעזור לך להשיג עמידה בדרישות ה-GDPR ולשפר את אבטחת הארגון שלך על ידי מתן היכולות הבאות:
ניטור פעילות משתמשים כדי להבטיח שהנתונים האישיים של נושאי המידע בארגון שלך מעובדים בצורה הוגנת, חוקית ובטוחה, בכך שהיא מאפשרת לך:
- ניטור פעילות של עובדים, משתמשים בעלי הרשאות, וקבלני צד שלישי
- הקלטת פעילויות עיבוד נתונים בפורמט וידאו וצפייה בהן בנגן נוח דמוי יוטיוב
- חיפוש בסשנים מנוטרים באמצעות מטא-דאטה עשיר, כמו אתרים שבהם ביקרו, אפליקציות שהופעלו, הקשות מקלדת ועוד
- ניטור, שליטה, וחסימת התקני USB מחוברים
ניהול גישה פריבילגית (PAM) מסייע לשלוט ולאבטח את הגישה לנתונים אישיים רגישים ומשאבים על ידי כך שתוכל:
- אמת את זהות המשתמשים בעזרת אימות דו-שלבי
- הבחן בין משתמשים בחשבונות משותפים בעזרת אימות משני
- נהל סיסמאות באופן אוטומטי ומאובטח
- צפה ונהל בצורה מפורטת את זכויות הגישה של כל המשתמשים בתשתית שלך
- הענק למשתמשים גישה זמנית לנתונים רגישים
התראות ותגובה לאירועים מאפשרת לך לזהות ולמנוע אירועי אבטחה פוטנציאליים בזמן, על ידי מתן אפשרות לך:
- הגדר התראות מוגדרות מראש או בהתאמה אישית על סמך אירועים חשודים כמו אתרי אינטרנט שבהם ביקרו, מילות מפתח שהוקלדו, יישומים שנפתחו והתקני USB מחוברים
- קבל התראות מייל מיידיות כאשר התראה מופעלת
- סקור סשן של משתמש חשוד בזמן אמת כדי לאשר הפרת אבטחה
- הפסק באופן אוטומטי או ידני את ההתנהגות של משתמש חשוד על ידי סיום תהליך או חסימת הסשן של המשתמש
- גלה התנהגות לא רגילה בעזרת מודול ניתוח התנהגות משתמשים וישויות (UEBA) המבוסס על בינה מלאכותית
ביקורת ודיווח משודרגים ב-Syteca יכולים לעזור לך להראות שהנתונים מעובדים בהתאם לדרישות ה-GDPR על ידי מתן אפשרות לך:
- לחלץ מידע על פעילות המשתמש באמצעות סדרת דוחות מותאמים אישית
- ליצור נתיב ביקורת מלא ובלתי ניתן לשיבוש של כל פעולות המשתמש בתוך כל סשן מנוטר
- לייצא נתונים בפורמט קובץ עצמאי מוגן לצורך חקירה ופעילויות פורנזיות
עם כל סט התכונות הנרחב הזה, Syteca יכולה לעזור לך לעמוד בדרישות של תקני הגנה על נתונים אחרים, חוקים ורגולציות, כגון NIST 800-53, SWIFT CSP, HIPAA, PCI DSS, ו-FISMA.
מסקנה
רשימת הבדיקות שלנו לעמידה בדרישות הגנת המידע יכולה לעזור לך לעמוד בדרישות העיקריות של ה-GDPR, לבחור כלי סייבר נכונים, ולשפר את אמצעי הגנת המידע הכוללים שלך.
על ידי בחירה ב-Syteca, תוכל להפוך לאוטומטיים תהליכי ניטור ודיווח בחברה שלך ולפשט את ההתקדמות לעמידה ב-GDPR. בנוסף, יכולות ניהול סיכוני הפנים של Syteca יכולות לעזור לך לאבטח גישה לנתונים רגישים, לזהות מיד פעילות חשודה, ולטפל באיומים פוטנציאליים לפני שהם הופכים לבעיה.