הסכנות שבהסלמת הרשאות וכיצד למנוע אותן
הרשאות גישה הן המפתח למערכות ולמידע הקריטי בארגון. הענקת גישה נרחבת למשתמשים היא פרקטיקה נפוצה, שכן עובדים נדרשים לעיתים קרובות להשתמש בנתונים רגישים לצורך ביצוע תפקידם. עם זאת, הרשאות גבוהות טומנות בחובן סיכון משמעותי – הן עלולות להפוך לכלי לניצול לרעה, בין אם למטרות ריגול תעשייתי, מתקפות סייבר, או טעויות אנוש שעשויות לחשוף מידע קריטי.
במאמר זה, נעמיק במשמעויות האבטחתיות של הרשאות מוגברות, נחשוף כיצד מתבצעת הסלמת הרשאות (Privilege Escalation) ולמה היא מסוכנת, ונפרט את האיומים הנלווים לניהול לקוי של גישה למידע רגיש. לבסוף, נציג רשימה של שיטות עבודה מומלצות שיסייעו לך להגן על הארגון מפני ניצול לרעה של הרשאות גישה.
סיכוני אבטחת סייבר של העלאת הרשאות והסלמה
מהי הסכנה האמיתית של הרשאות מוגברות?
כל ארגון שואף לספק לעובדים את זכויות הגישה הדרושות להם כדי לבצע את עבודתם ביעילות ובמהירות. בהתאם לתפקידים ולמשימות שלהם, לעובדים יכולות להיות הרשאות רגילות או פריבילגיות לגישה לנכסים ספציפיים ברשת הארגונית.
רוב העובדים בארגון הם משתמשים רגילים. עובדים אלו אינם זקוקים לגישה לנתונים או מערכות רגישות של החברה כדי לבצע את עבודתם השגרתית. למשתמשים רגילים יש זכויות גישה מוגבלות ואינם יכולים ליצור אינטראקציה ישירה עם נתונים או מערכות קריטיות. כל מה שהם צריכים כדי לבצע את עבודתם זה מחשבים ויישומים עסקיים פנימיים שונים.
משתמשים בעלי הרשאות, לעומת זאת, מקבלים בדרך כלל הרשאות מוגברות לגישה לנתונים, מערכות ויישומים קריטיים. ארגונים יכולים לספק חשבונות פריבילגיים משותפים שיחולקו בין קבוצות מסוימות של עובדים או לספק לכל עובד חשבון ייחודי עם זכויות גישה מוגברות.
הרשאות מוגברות ניתנות לרוב לקבוצות עובדים הזקוקות להרשאות נוספות כדי לבצע את עבודתם היומיומית.
משתמשים כאלה כוללים:
- מנהלי מערכת שמתקינים/מסירים תוכנה ומשנים תצורות
- מנהלי IT האחראים על הפעלת שרתי אינטרנט, מסדי נתונים ויישומים
- מפקחים ומנהלים שעובדים עם מידע רגיש כמו נתונים פיננסיים או משאבי אנוש
- קציני אבטחה האחראים על אבטחת הסייבר של הארגון.
עם זאת, יש להקצות את ההרשאות הללו בחוכמה ולנהל אותן כראוי ולאבטח אותן. אחרת, הן עלולות לסכן את האבטחה של הנתונים והמערכות הקריטיות שלך.
ישנם שלושה סיכונים נפוצים הקשורים לזכויות גישה מוגברות למשתמש.
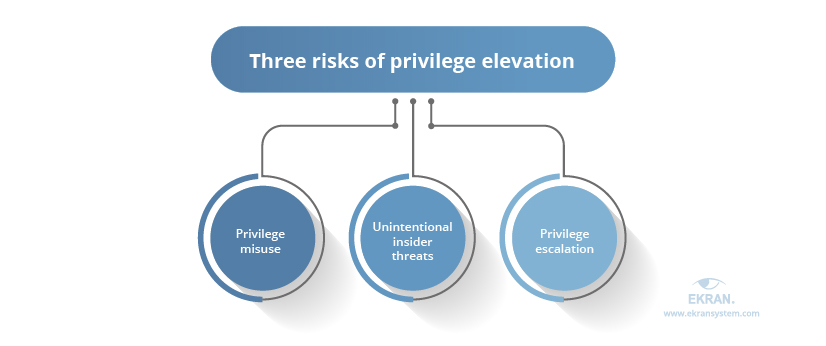
הבעיה הראשונה היא שימוש לרעה בהרשאות, כלומר שימוש בגישה לגיטימית למטרה לא לגיטימית. גורמים פנימיים זדוניים יכולים בכוונה להשתמש בהרשאות המוגברות שלהם כדי לגנוב או לחשוף נתונים ארגוניים רגישים, לעתים קרובות במטרה להרוויח ממכירה חוזרת של מידע בעל ערך.
שנית, קיים סיכון לאיומי פנים לא מכוונים. משתמשים בעלי הרשאות עלולים לפגוע במערכות הקריטיות של הארגון בטעות. לדוגמה, הם עלולים למחוק בטעות קבצים או לבצע שינויים במערכת רגישה.
הסיכון השלישי הוא הסלמה של הרשאות, המתייחסת להשגת זכויות גישה מוגברות באופן בלתי חוקי. הסלמה של הרשאות מבוצעת לרוב על ידי גורמים זדוניים המנצלים באגים, פגמי עיצוב או שגיאות תצורה באפליקציה או במערכת כדי לקבל זכויות גישה פריבילגיות. דוגמה נוספת להסלמה של הרשאות היא התקפה של פולשים חיצוניים שפורצים חשבונות רגילים.
תוכל לקרוא עוד על גורמים פנימיים זדוניים ושימוש לרעה בהרשאות במאמרי הבלוג האחרים שלנו בנושאים אלו. לעת עתה, הבה נחקור בפירוט את הנושא של הסלמת הרשאות. ניתן לבצע הסלמה של הרשאות בשתי דרכים: אופקי או אנכי.
הסלמה אופקית של הרשאות היא כאשר משתמשים ממנפים את הרשאות הגישה הנוכחיות שלהם כדי לסכן חשבונות משתמש אחרים עם אותה רמת גישה. לפיכך, למרות שאינם מעלים את רמת הגישה הכוללת שלהם, שחקנים זדוניים יכולים להשיג נתונים שזמינים רק לעובדים אחרים.
הסלמה אנכית של הרשאות מאפשרת למשתמשים לגשת לחשבונות בעלי הרשאות גבוהות יותר. זה מסוכן יותר מהסלמת הרשאות אופקית, מכיוון שגורמים פנימיים זדוניים עשויים להשתמש בהסלמה אנכית של הרשאות כדי לקבל גישה לחשבונות שורש ולהפעיל תוכנות זדוניות, למחוק קבצים ולשבש נתונים יקרי ערך.
כדי להבין טוב יותר את החשיבות של ניהול הרשאות יעיל, חיוני להכיר את ההשלכות של העלאת הרשאות בלתי מבוקרת או חסרת מחשבה.
השלכות של ניהול הרשאות בלתי מבוקר
עד כמה יעיל ניהול ההרשאות שלך?
כאשר ניתנות ללא מחשבה, הרשאות נוספות עלולות לסכן את אבטחת הסייבר שלך. גורמים פנימיים זדוניים עלולים לנצל הרשאות לרעה ולהשאיר את הארגון שלך עם בעיות חמורות כגון:
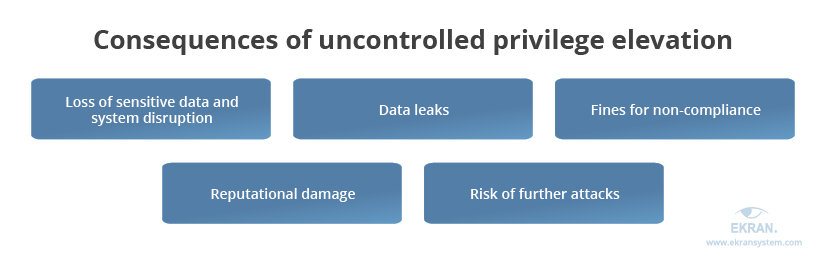
- אובדן נתונים רגישים ושיבוש מערכות. נדרשים זמן ומאמץ רבים כדי לשחזר תצורות וקבצים של המערכת ולתקן בעיות שנגרמו מניצול לרעה של הרשאות.
- דליפות נתונים. ניצול לרעה של הרשאות מוביל לעתים קרובות לאירועי אבטחת סייבר שבהם דולף מידע אישי של עובדים ולקוחות, וגם מידע עסקי סודי.
- קנסות בגין אי עמידה בתקנים ובתקנות אבטחה כמו GDPR, HIPAA, PCI DSS ותקני NIST. משתמשים בעלי הרשאות יכולים לשנות תצורות גישה ובקרות אבטחה, וכך לגרום להפרה של דרישות הרגולציה.
- פגיעה במוניטין. הבעיות שלעיל עלולות לפגוע במוניטין של הארגון ולעורר ספקות לגבי האבטחה והאמינות שלו בקרב לקוחות ושותפים פוטנציאליים, במיוחד אם התקריות מובילות לתביעות בגין דליפת נתונים של עובדים או לקוחות.
- סיכון למתקפות נוספות. הסלמת הרשאות יכולה להיות הכנה למתקפה ממוקדת וחמורה יותר על המערכות הקריטיות שלך, במיוחד אם גורמים זדוניים מצליחים להשיג גישה לחשבונות בעלי ההרשאות הגבוהות ביותר. פולשים יכולים לשנות את הגדרות האבטחה, להחדיר קוד זדוני ועוד.
העלאת הרשאות בלתי מבוקרת עלולה לגרום לנזק חמור למוניטין, לאבטחה ולביצועים של הארגון. הדרך הטובה ביותר לצמצם מקרים כאלה היא למנוע אותם מיד. בוא נחקור כמה טקטיקות שיאבטחו את הנתונים הרגישים שלך מפני גורמים זדוניים עם הרשאות גבוהות.
כיצד לנהל ביעילות את הרשאות המשתמש
מנע אירועי אבטחת סייבר במקום להתמודד עם ההשלכות שלהם.
כפי שהזכרנו לעיל, חשבונות עם הרשאות מוגברות עלולים להיות בסיכון בגלל גורמים פנימיים זדוניים שמשתמשים לרעה בהרשאות שלהם. אבל עובדים רשלניים יכולים גם לסכן את אבטחת הסייבר של ארגון בטעות. זו הסיבה שאתה יכול לשקול ליישם אמצעים כגון הדרכה למודעות לאבטחת סייבר כדי למנוע ממשתמשים בעלי הרשאות לטעות.
ניהול יעיל של משתמשים בעלי הרשאות ושל חשבונות פריבילגיים חיוני לאבטחת נתונים רגישים ולמניעת איומים פנימיים ואירועי אבטחת סייבר אחרים. להלן מספר שיטות עבודה מומלצות שיכולות לעזור לך לשפר את איכות ניהול ההרשאות שלך:
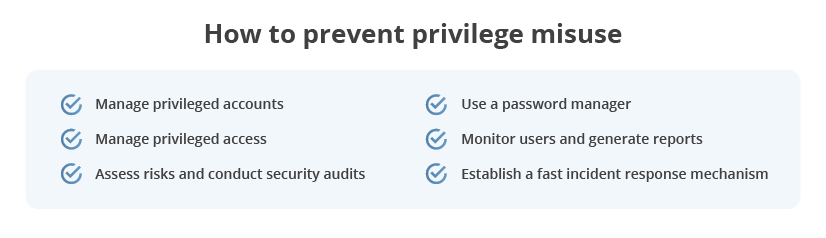
ניהול קפדני של חשבונות פריבילגיים. ארגן נראות וקבע כללים ברורים לשימוש בחשבונות עם הרשאות גבוהות. לדוגמה, אתה עשוי להחליט שיש להשתמש בחשבונות פריבילגיים רק עבור משימות הדורשות הרשאות מוגברות ולא עבור משימות שגרתיות. בנוסף, הקפד להסיר חשבונות ברגע שהעובדים אינם זקוקים להם עוד או כשעובד עוזב את החברה, מכיוון שחשבונות לא פעילים מהווים סיכון אבטחה.
ניהול יעיל של גישה פריבילגית. הגדר לאילו משתמשים יש אילו זכויות גישה. החל את עקרון ההרשאה המינימלית ואת מודל אפס אמון (Zero Trust) כדי לספק לעובדים רק את הגישה המינימלית שהם צריכים לעבודתם. אתה יכול גם לאמץ את גישת Just-in-Time, שמבטיחה שגישה פריבילגית תינתן רק למשתמשים מורשים, למערכות מסוימות, לפרק זמן מוגדר ומסיבה מוצדקת.
כדי להבטיח ניהול חזק של גישה פריבילגית, הטמע מנגנוני אימות והרשאה אמינים. עליך גם לחזק את אימות המשתמש שלך באמצעות אימות מרובה גורמים (MFA). שקול להשתמש בסיסמאות חד פעמיות כדי להעניק גישה פריבילגית רק כאשר יש צורך לבצע משימה מסוימת.
הערכת סיכונים וביקורות אבטחה. סרוק באופן קבוע את המערכות והיישומים שלך לאיתור פגיעויות וטפל בכל בעיה מיד. אתה יכול גם לערוך בדיקת הסלמת הרשאות כדי לבדוק עד כמה קל או קשה להשיג הרשאות מוגברות ביישומי האינטרנט שלך. כדי לאבטח את הרשת הארגונית, השתמש בכלים אמינים להערכת סיכונים לאיתור בעיות כמו בעיות ביצועים, בעיות רשת ומשתמשים ובעיות אחסון.
ניהול סיסמאות קפדני לחשבונות פריבילגיים. כל החשבונות ופרטי הגישה הפריבילגיים חייבים להיות מנוהלים באופן מרכזי כדי להגן עליהם מפני גישה של משתמשים לא מורשים. לשם כך, אתה יכול ליישם שיטות עבודה מוכחות כמו קביעת אורך ומורכבות מינימליים לסיסמה, החלפת סיסמאות תקופתית והגבלת מספר ניסיונות הכניסה עם סיסמה שגויה. הקפד לבדוק את הדרישות לניהול סיסמאות בתקנים, בחוקים ובתקנות כמו NIST 800-63, HIPAA, PCI DSS ו-GDPR.
ניטור מקיף של משתמשים והפקת דוחות. פרוס תוכנה ייעודית כדי לעקוב אחר הפעילות של משתמשים רגילים ובעלי הרשאות ולתעד אותה. שקול לבחור בכלי שאוסף מידע בפורמט מוגן, כדי שתוכל לספק ראיות לחקירה פורנזית במקרה של אירוע אבטחה.
מנגנון תגובה מהיר לאירועים. השתמש בכלי זיהוי ותגובה כדי לזהות אירוע ברגע שהוא מתרחש. הגדר את הכלים כך שישלחו התראה ברגע שהתוכנה מזהה פעילות חשודה ויחסמו משתמשים לפני שהם מצליחים לבצע פעולות זדוניות.
כדי למנוע בעיות שנגרמות משימוש לרעה בהרשאות או הסלמה, ארגונים צריכים לבדוק את האבטחה הנוכחית של המערכות שלהם וליישם שיטות עבודה מומלצות של ניטור משתמשים בעלי הרשאות ומנגנוני זיהוי בתהליכי העבודה שלהם. תוכנה ייעודית מספקת נראות טובה יותר לפעולות של משתמשים בעלי הרשאות ומאפשרת לעסקים לזהות ניצול לרעה של הרשאות בשלבים הראשונים שלה.
שימוש במערכת Syteca לניהול הרשאות
פתרון ניהול הגישה הפריבילגית של Syteca מאפשר לך לשלוט בהרשאות המשתמשים ולפקח עליהן, ולהימנע מהסיכון של איומים פנימיים. עם יכולות ניהול הגישה הפריבילגית, אתה יכול לשפר את ההגנה של הרשת שלך באמצעות אימות רב-גורמי, סיסמאות חד פעמיות וזיהוי אישי של המשתמשים בחשבונות משותפים.
Syteca עוזרת לך לנהל ביעילות את כל זכויות הגישה עם פונקציונליות ניהול סיסמאות. אתה יכול להעניק ולהגביל הרשאות, כמו גם לספק פרטי הזדהות זמניים לסשנים מאושרים באמצעות כספת הסיסמאות המאובטחת.
תוכל גם ליהנות מפונקציונליות תגובה לאירועים כדי לזהות פעילות חשודה ולמנוע תקריות אבטחת סייבר. אתה יכול להגדיר התראות ממוקדות וכללים ספציפיים לתגובות אוטומטיות, או לנהל מקרים בודדים באופן ידני.
יתר על כן, כל סשן של משתמש בעל הרשאות ניתן להקלטה ולביקורת מדוקדקת ב-Syteca, בעזרת חיפוש מרובה פרמטרים, מסננים וכלים נוספים לחקירות ולניתוח פורנזי.
לבסוף, Syteca עוזרת לך להבטיח עמידה ב-SWIFT CSP, SOX, PCI DSS, HIPAA, GDPR, NIST 800-53 ותקנים, חוקים ותקנות אחרים.
מסקנה
חלק מהעובדים דורשים הרשאות גבוהות כדי לבצע את המשימות שלהם. עם זאת, כאשר הרשאות מוענקות ללא פיקוח מתאים זה יכול להוביל לסיכוני אבטחת סייבר רבים. הרשאות מוגברות עשויות להיות מנוצלות לרעה על ידי גורמים פנימיים זדוניים או על ידי פושעי סייבר חיצוניים, מה שיוביל לאובדן נתונים ולפגיעה במוניטין.
אבטח נתונים ארגוניים על ידי יישום השיטות המומלצות המוזכרות במאמר זה. חיוני לנהל הרשאות בתוך הארגון שלך כדי לאבטח נתונים קריטיים מפני גורמים זדוניים, גורמים רשלניים ופולשים.
עם Syteca, אתה יכול לזהות איומים פנימיים ברחבי הארגון שלך ולהפחית את הסיכון של הסלמת הרשאות לפני שהוא יוביל לאירוע אבטחת סייבר ואובדן מוניטין.