תקריות אבטחה המונעות על ידי עובדים פנימיים הולכות ומתרבות בתדירותן. על פי דו"ח עלות איומי הפנים הגלובליים של מכון פונמון לשנת 2022, 67% מהחברות חוו בין 21 ל-40 תקריות בשנת 2022, שזה 7% יותר מאשר בשנת 2020.
עובדים פנימיים עם גישה מאושרת עלולים להיות קורבן להתקפות האקרים בשל רשלנות או עשויים במכוון לפגוע ולגרום נזק חמור למידע ולמערכות הארגון.
במאמר זה, אנו בודקים את יסודות ניהול הסיכונים הפנימיים ומציגים 10 שיטות עבודה מומלצות שיעזרו לכם להתחיל עם ניהול סיכוני פנים.
מהם סיכוני פנים, ולמה חשוב לנהל אותם?
סיכוני פנים הם תוצאות שליליות שעשוי הארגון להיתקל בהן כתוצאה מפעולות של אנשים בעלי גישה חוקית למערכות או למידע הפנימי של הארגון. סיכונים אלו יכולים להיווצר כאשר עובדים, קבלנים או שותפים, באופן זדוני או רשלני, מטפלים בנכסי הארגון בצורה מסוכנת ולא בטוחה.
כדי להבין טוב יותר כיצד עשויים להיראות סיכוני פנים בעולם העסקי, נבחן כמה תרחישים אפשריים:
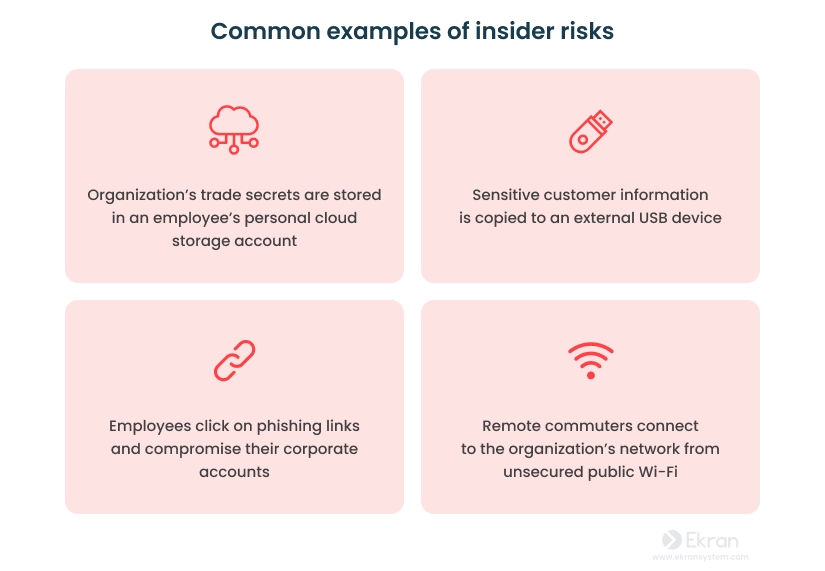
אם אינכם מטפלים ומנהלים כראוי את סיכוני הפנים, הם עשויים להתדרדר לאיומי פנים אמיתיים על הארגון שלכם. אבל איך שני המונחים האלה שונים אחד מהשני?
איך סיכוני פנים שונים מאיומי פנים?
נשווה קודם כל בין איום פנים לסיכון פנים. אף שהמונחים האלה משמשים לעתים קרובות כמילים נרדפות, הם אינם זהים. חשוב להבין את ההבדלים בין שני המונחים כדי להבין בצורה מדויקת מה לצפות וכיצד לתכנן את הפעולות הבאות שלכם בצורה יעילה.
סיכון פנים הוא מושג רחב הכולל את כל מי שמתעסק בנתונים רגישים או בתהליכים כלשהם בארגון שלכם. כל אדם, ללא קשר לתפקידו ולכוונותיו, יכול להוות סיכון פנים.
בניגוד לכך, רק חלק קטן מהאנשים שביצעו פעולות זדוניות בתוך הרשת שלכם מהווים איום פנים.
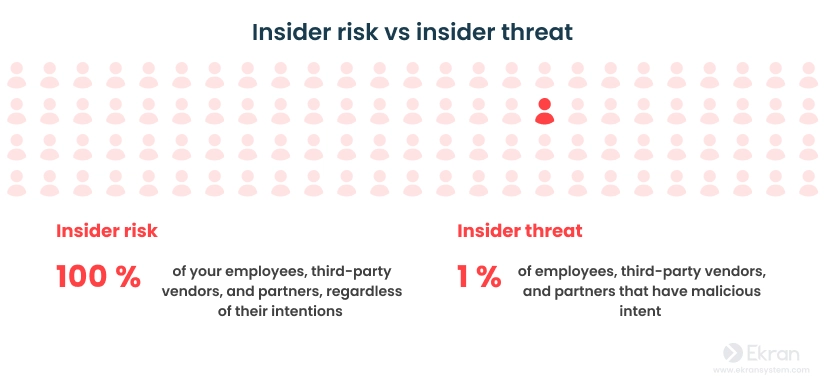
רק כ-1% מהעובדים הפנימיים שלכם מהווים איום פנים ויכולים לגרום לאירועי אבטחה בארגון שלכם. עם זאת, זיהוי של ה-1% הזה הוא אתגר לא קטן. לכן, במקום להתמקד ב-איומי פנים, ארגונים צריכים להתמקד ב-סיכוני פנים.
“לא כל סיכון פנים הופך לאיום פנים; עם זאת, כל איום פנים התחיל כסיכון פנים.”
כלל השלושה לניהול סיכוני פנים פרואקטיבי, Gartner (נדרש מנוי)
ניהול סיכוני פנים יכול לעזור לכם למנוע מהם להחמיר לאיומי פנים או לזהות איומי פנים במהרה אם כבר הופיעו.
מהן ההשלכות של ניהול לקוי של סיכוני פנים?
אם ארגון לא מנהל כראוי את סיכוני הפנים, הוא מגביר את הסיכוי שסיכונים אלו יהפכו לאיומי פנים ובכך לגרום לאירועי אבטחה. ההפסדים האפשריים עשויים להזיק לארגון ויכולים לכלול את הדברים הבאים:
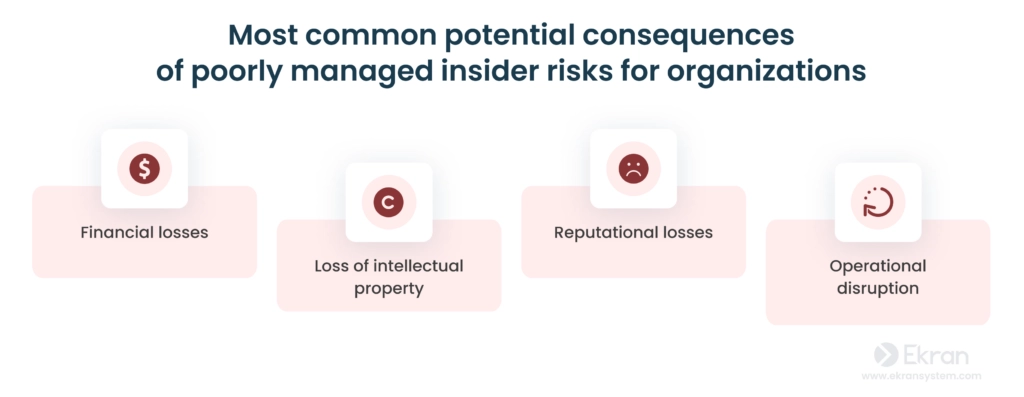
- הפסדים פיננסיים — כסף שהארגון נדרש להוציא בתגובה לאירוע, כולל פיצויים לצדדים שנפגעו וכן קנסות על אי-עמידה בדרישות IT.
- אובדן קניין רוחני — סודות מסחריים של הארגון, תהליכים ייחודיים, שיטות ונכסים אחרים עשויים להיגנב או להינזק במהלך אירוע אבטחה. דבר זה מוביל לעיתים קרובות להפחתה ביכולת התחרותית של הארגון.
- הפסדים תדמיתיים — הארגון עשוי לסבול מהפסדים הקשורים ללקוחות קיימים ופוטנציאליים שאיבדו אמון במותג ומטילים ספק בהמשך שיתוף הפעולה עם הארגון לאחר האירוע. אם נתוני לקוחות נפגעים, ההפסדים עשויים להיות עצומים במיוחד.
- שיבוש תפעולי — משאבים שהארגון משקיע בהסרת הפרעות בתהליכים פנימיים של הארגון ובתיקון האירוע. מדובר במשאבים הנדרשים לתיקון מערכות או להחלפת חומרה פגועה.
דוגמאות לאירועי סיכון פנים
כדי לראות כיצד סיכוני פנים יכולים להשפיע על הארגון שלך במציאות, נבחן שני אירועי סיכון פנים אחרונים:
| החברה המושפעת |  |
|---|---|
| סוג האירוע | דליפת נתונים על ידי עובדים לשעבר |
| השלכות |
|
בחודש מאי 2023, טסלה גילתה תקרית דליפת נתונים בה שני עובדים לשעבר הדליפו מידע אישי של 75,735 עובדים לעיתון גרמני. כאשר טסלה למדה על הדליפה, החברה יזמה חקירה פנימית שמצאה כי העובדים לשעבר היו מקור הדליפה. לאחר מכן, טסלה נקטה בפעולה משפטית נגד העובדים לשעבר כדי לקבל גישה למכשירים האלקטרוניים שלהם, שהאמינו שהם מכילים את הנתונים הגנובים. המידע האישי המזהה שהודלף כלל שמות, כתובות, מספרי טלפון וכתובת דוא"ל.
למרות שנראה שאין מידע של לקוחות שהודלף בתקרית דליפת הנתונים הזו, תקריות דומות שנגרמות על ידי עובדים שעזבו ועובדים חדשים עשויות עדיין לגרום לנזקים תדמיתיים ופיננסיים. כישלון בהגנה על נתוני עובדים ולקוחות יכול גם להעמיד את הארגון שלך בפני קנסות עקב אי-עמידה בחוקי ותקנות פרטיות נתונים.
| החברה המושפעת |  |
|---|---|
| סוג האירוע | תקרית דליפת נתונים בחברת ספק |
| השלכות |
|
בפברואר 2022, יצרן רכב נוסף, טויוטה, נאלץ להפסיק את פעולתו ביפן עקב פרצת סייבר שאירעה אצל אחד מספקיו, קוג'ימה. פרצה זו עוררה דאגות רבות שכן לקוג'ימה הייתה גישה למפעלי הייצור של טויוטה. כדי להבטיח את אבטחת הנתונים, טויוטה לא הייתה יכולה להימנע מלהפסיק את פעולתה באופן זמני. השבתה בלתי צפויה זו הובילה לאובדן ייצור של כ-13,000 מכוניות, שהיוו 5% מיעד הייצור החודשי שלה. השפעת השרשרת של הפרצה התפשטה גם לחלק מחברות הבנות של טויוטה, וגרמה להפרעות בתהליכי הייצור שלהן ועשוי היה להשפיע על הביצועים הפיננסיים הכוללים שלהן.
מקרה זה הוא דוגמה ברורה כיצד ספקים צד שלישי עם גישה לתשתית ה-IT של הארגון שלך יכולים גם להיות מקור לסיכון פנימי, גם אם אין כוונה מזיקה מצד הספק. הפרעות תפעוליות והפסדים פיננסיים הנגרמים על ידי סוגים אלו של תקלות ניתנים למניעה בעזרת ניהול סיכוני אבטחת צד שלישי נכון וניהול סיכוני אבטחת שרשרת אספקה.
קרא את המאמר שלנו על פרצות נתונים שקשורות לאיומי פנים לדוגמאות נוספות של תקריות סיכון פנים.
גורמים מרכזיים התורמים לסיכוני פנים
סיכוני פנים עשויים להיגרם ולהחמיר ממגוון גורמים, החל מסוגי הסביבות שבהן העובדים עובדים ועד למדיניות האבטחה והצעדים שהארגון שלך נקט בהם. הגורמים הנפוצים ביותר התורמים לסיכוני פנים כוללים:
גורמים נפוצים התורמים לסיכוני פנים
- חוסר שקיפות בפעילות המשתמש
- זכויות גישה נרחבות
- מדיניות סייבר חלשה
- משטח תקיפה רחב יותר
- הנדסה חברתית
- חוסר מודעות של העובדים
חוסר שקיפות בפעילות המשתמש. אם לארגון שלך אין תובנות לגבי מה שהמשתמשים עושים עם המערכות והנתונים שלך, קשה לזהות ולהגיב להתנהגות חשודה, מה שמקל על מקורבים זדוניים לפעול מבלי להיתפס. באופן דומה, חוסר שקיפות מקשה עליך לזהות התנהגות מסוכנת של מקורבים רשלניים.
זכויות גישה נרחבות. עובדים, שותפים וספקי צד שלישי עם גישה רחבה למשאבי הארגון שלך בעלי פוטנציאל גבוה יותר לנצל או להפר את זכויותיהם, דבר שיכול להוביל להפרות אבטחה. חשבונות בעלי זכויות גבוהות גם יכולים להפוך למטרה של תוקפים חיצוניים שיכולים לגרום לנזק גדול יותר.
מדיניות סייבר חלשה. מדיניות אבטחת סייבר ופרקטיקות אבטחה לא מפותחות עשויות ליצור פערים ופגיעויות שהתוקפים הפנימיים והחיצוניים עשויים לנצל לפעילויות זדוניות, לרוב בלי להתגלות עקב פיקוח רופף. לדוגמה, אם לארגון שלך אין מדיניות ניהול סיסמאות חזקה, פורץ עלול למצוא את דרכו בקלות לגישה בלתי מורשית למערכת שלך.
משטח תקיפה רחב יותר. המגמה המתמשכת של עבודה מרחוק, מודלים היברידיים של עבודה וסביבות ענן מרחיבה את משטח התקיפה של הארגון שלך, ומספקת יותר נקודות כניסה למקורבים זדוניים ולתוקפים חיצוניים שיכולים לפגוע במערכות ובנתונים שלך.
הנדסה חברתית. טקטיקות של הנדסה חברתית מנצלות אנשים על מנת לחשוף מידע רגיש או לבצע פעולות שיכולות לסכן את אבטחת הארגון. מקורבים שהם יעד לטקטיקות אלו עלולים להפוך לאיומים לא מכוונים, לחשוף נתונים קריטיים לגורמים מזיקים.
חוסר מודעות של העובדים. אם אינך מעלה באופן קבוע מודעות לגבי שיטות אבטחה וטכניקות לזיהוי איומים, העובדים שלך יהיו פגיעים יותר ליפול קורבן למתקפות הנדסה חברתית או לבצע טעויות שיכולות להוביל לסיכונים פנימיים.
עקרונות בסיסיים לניהול סיכונים פנימיים
בעוד שסיכונים פנימיים קיימים בכל ארגון, לא כל ארגון נותן לאותם סיכונים להפוך לאיומים אמיתיים. יישום אסטרטגיות ניהול סיכונים פנימיים בארגון שלך יכול לעזור לך להגדיל את הסיכוי שלך לשלוט בסיכונים פנימיים. אך קודם כל, מהו ניהול סיכונים פנימיים?
ניהול סיכונים פנימיים הוא אוסף של אמצעים, פרקטיקות וכלים המתמקדים בזיהוי ומזעור סיכונים פנימיים בארגון.
לפי “הכלל של 3 לניהול סיכונים פנימיים פרואקטיבי” של פול פורטדו וג'ונתן קייר (1 בדצמבר 2021, נדרש מנוי ל-Gartner), המפתח לניהול אפקטיבי של סיכונים פנימיים הוא לפעול לפי כלל השלושה — מסגרת פשוטה אך יעילה:
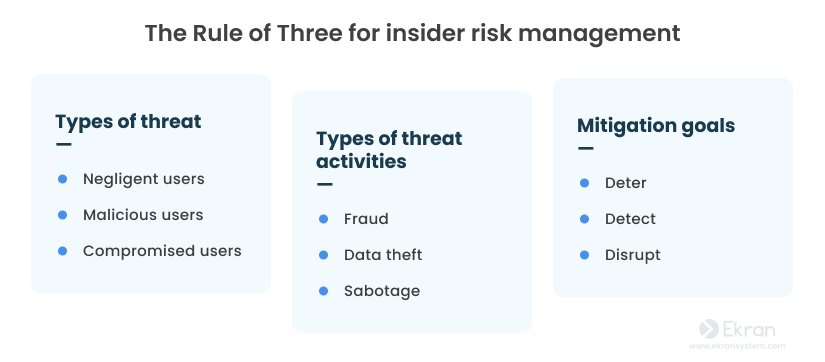
המסגרת מציעה כי ארגונים חייבים להבין לחלוטין מי מציב איום (סוגי איומים), מה הוא מנסה לעשות (פעילויות איומים), ואיך למזער את פעילות השחקן (מטרות מזעור). נסקור כל נקודה למטה.
1. סוגי איומים
כל סוג של שחקן איום מציב רמת סיכון פנימי שונה לארגון ודורש גישה שונה. רוב הסיכונים הפנימיים בארגון נובעים משלושה סוגים של מקורבים:
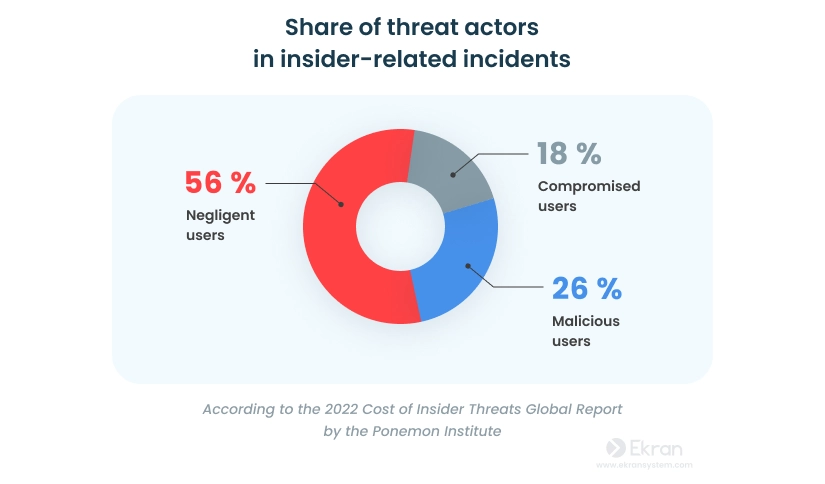
משתמשים רשלניים. אלו הם עובדים, שותפים או ספקים חיצוניים של הארגון שיכולים לגרום נזק או לסכן את נכסי הארגון מבלי כוונה. ייתכן שהם אפילו לא יבחינו שהפעולות שלהם מזיקות לארגון.
רשלנות עשויה להישמע בלתי מזיקה. עם זאת, מכון פונמון מציין כי רשלנות הייתה הגורם הראשי ל-56% מכלל המקרים הפנימיים בשנת 2021.
משתמשים זדוניים. אלו המשתמשים בתוך הרשת שלך שמבצעים באופן מכוון פעילויות שיכולות להזיק לארגון. משתמשים אלו יכולים להיות בעלי מניעים שונים, החל מהרווח הכספי ועד לנקמה בחברה או פשוט שעמום.
למרות שזהו מעשה בלתי חוקי שעשוי להוביל לנקיטת אמצעים משפטיים נגד השחקן, פעילות פנימית זדונית עדיין מהווה חלק ניכר מהמקרים. לפי אותו דיווח של מכון פונמון, 26% מהמקרים הפנימיים נגרמים על ידי משתמשים זדוניים.
משתמשים שנפרצו. משתמשים לגיטימיים ברשת של הארגון עשויים להפוך למטרה עבור תוקפים חיצוניים זדוניים. אם התוקפים מצליחים לפרוץ לחשבונות לגיטימיים באמצעות הנדסה חברתית (למשל, פישינג) או אמצעים אחרים, המשתמשים שמאחורי החשבונות האלה הופכים למשתמשים שנפרצו.
כשהוא מתחזה למשתמש לגיטימי, תוקף חיצוני יכול להקדיש זמן מספיק ברשת שלך כדי לגשת לנכסים היקרים ביותר שלך ולהשתמש בהם לצרכיו. למשל, הם עשויים להצפין נתונים ולדרוש כופר כדי לפענח אותם, לגנוב נתונים ולמכור אותם בשוק השחור, או להשמיד נתונים כדי לשבש את הפעולות בארגון.
למרות שמקרים הקשורים למשתמשים שנפרצו מהווים רק 18% מכלל המקרים הפנימיים, הם היקרים ביותר לתיקון. מכון פונמון מציין כי, בממוצע, מקרים כאלה עולים לארגון $804,997.
2. פעילויות איום
על ידי הכרת המטרות והמניעים הספציפיים של שחקני האיום הפנימיים, קציני האבטחה בארגון יכולים לזהות וליישם את אמצעי ההתמודדות היעילים ביותר כדי למזער את הסיכונים שהם מציבים.
כאשר סיכונים פנימיים הופכים לאיומים פנימיים, בדרך כלל הם ממוינים לאחת מהפעילויות הבלתי חוקיות הבאות:
הונאה — כאשר עובד זדוני, שותף עסקי או ספק שירות מנצלים מיקום של אמון בארגון כדי להשיג רווח אישי או לגרום נזק לאחרים.
גניבת נתונים — כאשר משתמשים זדוניים מעבירים במכוון נתונים יקרי ערך מחוץ למערכות הארגון. פנימיים יכולים גם לגנוב נתונים לרווח אישי או נזק ארגוני.
השחתה — כאשר פנימיים משבשים במכוון את הפעילות העסקית בארגון על ידי מחיקת נתונים חשובים, התקנת תוכנה זדונית או שימוש באמצעים אחרים.
3. מטרות מזעור
חלק זה של המסגרת מתמקד בצעדים שעל הארגון לנקוט כדי למזער את הסיכונים הפנימיים. צעדים אלו מחולקים לשלוש קבוצות:
הרתעה. התמקדו בהעלאת המודעות לאבטחת סייבר בקרב עובדים, שותפים עסקיים וספקים. כמו כן, הרתעה כוללת הבנת מדיניות האבטחה שאתם מיישמים בארגון שלכם.
זיהוי. הכלים והצוות המתאימים לזיהוי מהיר של כל סימן לפעילות זדונית הם קריטיים. ספקו תובנות לגבי איך פנימיים מטפלים בנכסים הקריטיים של הארגון.
שיבוש. ברגע שזוהתה פעילות זדונית, יש להפסיק אותה. על הארגון שלכם להיות מצויד בתוכנה אמינה שתוכל ליצור כללים מותאמים אישית לחסימת משתמשים ותהליכים.
אם יש לכם את האפשרות ליישם את "כלל השלושה" באופן נכון, הוא יכול להיות מאוד יעיל בניהול סיכונים פנימיים. בחלק הבא, נעבור על כמה מהשיטות הטובות ביותר שיכולות לעזור לכם לאכוף את המסגרת הזו בארגון שלכם.
10 פרקטיקות אבטחה לניהול סיכוני פנימיים
דו"ח איומי הפנימיים של Cybersecurity Insiders לשנת 2023 מציין ש-74% מהארגונים שנבדקו פגיעים לפחות במידה בינונית לאיומים פנימיים. הנתון הזה מדגיש את החשיבות שביישום פרקטיקות ניהול סיכוני פנימיים אפקטיביות כדי למנוע איומים פנימיים מההתחלה.
כאן נסקור 10 פרקטיקות אבטחה שיכולות לעזור לכם להקים בסיס חזק עבור תכנית ניהול איומי פנימיים בארגון שלכם.
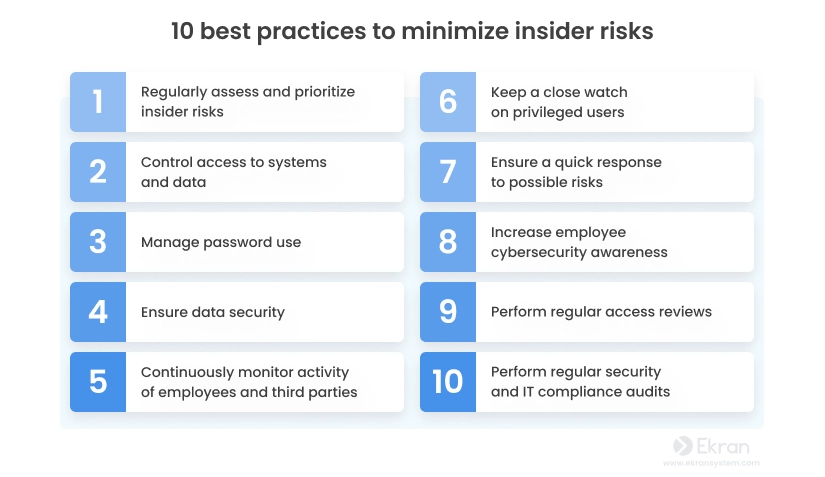
1. הערכה ותעדוף סדירים של סיכוני פנים
הערכה ותעדוף של סיכוני פנים יכולים לעזור לכם לקבוע אילו נכסי נתונים ואיזורים ברשת הם הפגיעים ביותר בארגון שלכם. הערכת סיכוני סייבר כוללת בחינה של ההגנה הנוכחית של הארגון נגד איומים שונים, כולל משתמשים רשלניים, זדוניים ומשתמשים שנפרצו. במקביל, תעדוף סיכוני פנים הוא תהליך של דירוג הסבירות וההשפעה הפוטנציאלית של סיכוני פנימיים על המערכות, הנתונים והמוניטין הקריטיים של הארגון.
תוצאות ההערכה והתעדוף יעניקו לכם הבנה ברורה של אילו אמצעי אבטחה הארגון שלכם זקוק להם ביותר.
כאשר אתם מעריכים ומתעדפים סיכוני פנים, יש להתמקד בעובדים מרחוק ובמודלים היברידיים, כיצד הם מתחברים לרשת הארגונית ובאילו מכשירים הם משתמשים.
2. שליטה בגישה למערכות ולנתונים
בהענקת זכויות גישה רבות מדי כברירת מחדל, אתם מגדילים את הסיכון לדליפת נתונים רגישים ואיומים פנימיים אחרים. כדי למזער סיכוני פנימיים, יש לצמצם את הגישה של עובדים, שותפים וספקים רק למה שדרוש לביצוע תפקידם.
ניתן להוסיף שכבת הגנה נוספת על ידי יישום ארכיטקטורת אפס אמון, הדורשת אישור או אימות זהות לפני הענקת גישה לנכס קריטי.
המאמץ לשלב את עקרון זכויות הגישה המינימליות עשוי להיות מועיל בתחום זה. גישה זו כוללת הענקת זכויות גישה מינימליות לכל משתמש והגדלת הזכויות רק כאשר יש צורך. ניתן להחמיר זאת ולהטמיע גישת PAM מסוג Just-in-Time המאפשרת למשתמשים לקבל זכויות גישה בהתאם לצורך, ולתקופה מוגבלת בלבד.
3. ניהול השימוש בסיסמאות
פושעי סייבר יכולים לקבל גישה לנתונים ולמערכות יקרות ערך של הארגון אם הם מצליחים לפצח או לשתול תוכנות זדוניות בחשבונות העובדים שלכם. כדי להגן על הארגון שלכם מפני התקפות פישינג ו-Brute Force, כדאי לפתח מדיניות לניהול סיסמאות. מדיניות זו צריכה לכלול המלצות שיש למלא מצד העובדים שלכם, כגון שימוש בסיסמאות שונות לכל חשבון, בחירת סיסמאות ארוכות והחלפת סיסמאות באופן קבוע.
עם זאת, הפתרון האופטימלי הוא מערכת לניהול סיסמאות [PDF], שמאפשרת לעובדים לגשת לנקודות הקצה של הארגון בלי לחשוף את פרטי ההתחברות בפועל. כלים כאלה מציעים בדרך כלל רוטציה אוטומטית של סיסמאות והוצאת סיסמאות לשימוש זמני (checkout), וכך משפרים את אבטחת הסיסמאות.
4. הבטחת אבטחת נתונים
הגנה על נתונים רגישים היא אחת מהמטרות הקריטיות ביותר בניהול סיכוני פנימיים. הפרקטיקה הבסיסית ביותר שניתן להפעיל כדי להגן על הנתונים שלכם מפני צדדים בלתי מורשים היא הצפנה — שימוש באלגוריתם קריפטוגרפי על מנת להפוך את הנתונים לבלתי קריאים למשתמשים שאין להם מפתח הצפנה מתאים.
ביצוע גיבויים מלאים, דיפרנציאליים ואינקרמנטליים הוא צעד נוסף בהגנה על הנתונים שלכם. גיבויים סדירים יכולים לעזור להבטיח שחזור מהיר של פעולות עסקיות לאחר שהנתונים נפגעים באופן פיזי או דיגיטלי.
מחיקת נתונים שאינכם משתמשים בהם יותר היא צעד חשוב, אז כדאי לשקול למחוק באופן סדיר נתונים לא פעילים ונתונים שלא נדרשים.
5. ניטור פעילות עובדים וספקים באופן מתמיד
ללא ניטור פעילות העובדים והספקים שלכם בתשתית הארגונית, לא יהיה אפשרי לקבוע אם משתמשים פוגעים במזיד או ברשלנות בבטיחות הנכסים שלכם.
הקפידו לשמור על שקיפות בנוגע לפעילות המשתמשים ברשת שלכם. שקלו להתקין כלים לניטור פעילות משתמשים שיאפשרו לכם לצפות במפגשי משתמשים בזמן אמת.
כאשר אתם יכולים לגשת ולצפות בכל מפגש של משתמש שבו משתמשים פנימיים ניגשים או מטפלים בנתונים ובמערכות רגישות, אתם יכולים לשפר את האבטחה של נכסים יקרי ערך אלו. ניטור מתמיד נותן לכם שקיפות על הפעילות של העובדים ומאפשר זיהוי מוקדם של פעילות חשודה ותגובה בזמן.
כלים ייעודיים רבים מציעים גם יכולות של רישום הקשות מקלדת והקלטת סשנים שמסייעות בביצוע ביקורות וחקירות אירועים.
6. שמירה על פיקוח הדוק על משתמשים בעלי הרשאות גבוהות
משתמשים בעלי הרשאות גבוהות ברשת שלכם הם בעלי זכויות גישה גבוהות יותר ולכן מהווים סיכון גבוה יותר מאשר משתמשים רגילים. לכן חשוב להקפיד על פיקוח הדוק במיוחד על פעילותם.
על ידי ניטור הדוק של משתמשים בעלי הרשאות גבוהות, אתם משפרים את סיכוייכם לראות סימנים מוקדמים של פגיעות בחשבון או ניצול לרעה של הרשאות. ניטור משתמשים בעלי הרשאות גבוהות מספק שקיפות על פעולות המשתמשים ברשת שלכם.
שקלו להפסיק את השימוש בחשבונות משותפים בעלי הרשאות גבוהות במערכות שלכם. אם זה לא אפשרי, לפחות השתמשו באימות משני כדי שתוכלו לייחס פעולות שונות למשתמשים ספציפיים שיש להם גישה לחשבונות אלו. זה יעזור לכם לזהות באופן חד-משמעי מי עשה מה תחת חשבונות משותפים.
כמו כן, ודאו שמשתמשים בעלי הרשאות גבוהות אינם יכולים לשנות את יומני הפעילות, ושמרו על אמינות היומנים.
7. תגובה מהירה לסיכונים אפשריים
גם כשיש בארגון כלי לניטור פעילות, קשה לזהות את הרגע שבו גורם פנימי מתחיל לפעול בזדון. מעקב אוטומטי אחר התנהגות משתמשים וניתוח שלה מקלים על ניהול סיכוני פנים, כי הם מקצרים את זמן התגובה לפעולות חשודות.
כלי שימושי נוסף לניתוח התנהגות הוא ניתוח התנהגות משתמשים וישויות (UEBA) [PDF]. הכלי לומד אילו דפוסי התנהגות נורמליים לכל משתמש, וברגע שהתנהגות המשתמש חורגת מהם, הוא מתריע לצוות האבטחה על הפעילות החריגה.
פלטפורמות שמציעות התראות ותגובה לאירועים בזמן אמת מאפשרות להגדיר התראות מותאמות על התנהגות חשודה שזוהתה. ההתראות מאפשרות לצוות האבטחה להגיב מהר ולעצור פעולות זדוניות לפני שהן גורמות נזק משמעותי. פלטפורמות כאלה מאפשרות גם להפעיל פעולות אוטומטיות, כמו חסימת משתמש או סגירת אפליקציה.
8. העלאת המודעות של העובדים לאבטחת סייבר
רשלנות היא הגורם המוביל לאירועי אבטחה פנימיים, ולכן הדרכת העובדים בנושאי אבטחת סייבר צריכה להיות בראש סדר העדיפויות. ודאו שהעובדים מבינים את מדיניות האבטחה, למה חשוב לפעול לפיה ומה ההשלכות אם לא יעשו זאת, ושהם רוכשים מיומנויות בסיסיות לזיהוי איומים ולתגובה אליהם.
הדרכות סייבר קבועות לעובדים במשרד ולעובדים מרחוק מפחיתות משמעותית את מספר טעויות האבטחה, ובכך גם את סיכוני הפנים.
9. סקירה קבועה של הרשאות הגישה
בקרת גישה היא תהליך מתמשך, שאינו מסתיים בהענקת הרשאות. כשעובדים מקודמים, מקבלים תחומי אחריות חדשים, כשמצטרפים עובדים חדשים וכשמתחילים לעבוד עם ספקי שירות חדשים, מבנה הארגון ודרישות הגישה משתנים.
סקירת הרשאות משתמשים בודקת למי יש גישה לאילו נתונים ומערכות, והאם הגישה הזו נחוצה לתפקידו. סקירות קבועות מוודאות שההרשאות הקיימות תואמות את הצרכים העסקיים והאבטחתיים הנוכחיים של הארגון.
10. ביקורות אבטחה וציות קבועות
ביקורות אבטחה וציות שיטתיות עוזרות לזהות פגיעויות במערכות ה-IT שגורמים פנימיים עלולים לנצל להונאה, לגניבה או לחבלה.
ביקורות קבועות מאפשרות להעריך עד כמה אמצעי האבטחה הקיימים יעילים ולזהות פערים במדיניות האבטחה. כך אפשר לקבוע מה לשפר כדי לצמצם את סיכוני הפנים ולעמוד בתקנים, בחוקים ובתקנות הרלוונטיים.
כיצד Syteca יכולה לעזור ביישום יסודות ניהול סיכוני הפנים
Syteca היא פלטפורמה מקיפה לניהול סיכוני פנים, עם סט כלים מלא להרתעה מפני סיכוני פנים, לזיהוי איומים ולשיבוש פעילות זדונית. הטכנולוגיות של Syteca לניהול סיכוני פנים כוללות:
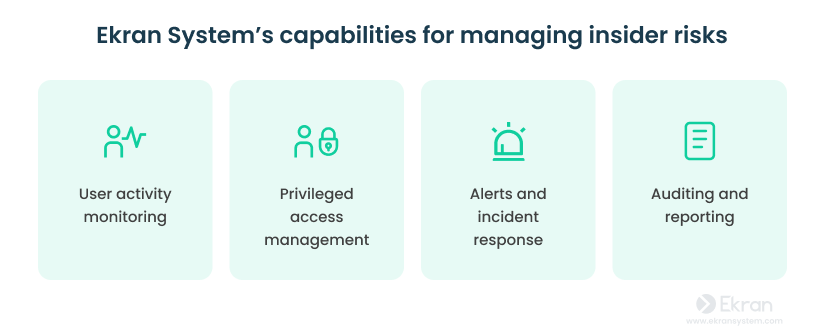
- מעקב פעילות משתמשים מאפשר לך לעקוב ולתעד את פעילויות המשתמשים של עובדים וגורמים חיצוניים בתשתיות שלך בפורמט וידאו. הוא מאפשר לצפות בשידור חי או בהקלטות של סשנים של משתמשים עם מטא-נתונים עשירים המעניקים הקשר: יישומים פתוחים, אתרים שנבדקו, פקודות שבוצעו, הקשות מקלדת, והתקני USB מחוברים.
- ניהול גישה פריבילגית מאפשר לך לנהל את זכויות הגישה של העובדים שלך באופן מדויק תוך שמירה על אבטחת נקודות קצה קריטיות ברשת שלך. הוא מציע מגוון פונקציות לשליטה על גישה פריבילגית, החל מניהול זהויות ואימות דו-שלבי (2FA) לאימות מאובטח של משתמשים ועד ניהול סודות והוצאת סיסמאות (checkout) כדי לשמור על פרטי כניסה. תהליך בקשה ואישור גישה יכול לשפר את ההגנה על מערכות קריטיות.
- התראות ומענה לאירועים מאפשרים לך לעקוב ולגלות פעולות חשודות ברשת שלך באופן אוטומטי ולהגיב להן במהירות. התראות מותאמות אישית ומודול UEBA יכולים להודיע לך על התנהגות חשודה של משתמשים, בעוד פונקציות המענה לאירועים יכולות לחסום תהליכים או משתמשים ברגע שכלל מופעל.
- ביקורת ודיווח מספקים לך את כל הנתונים הנחוצים לצורך ניתוח מקיף של הנוף הסייבר הנוכחי שלך. Syteca מציעה מגוון רחב של דוחות המותאמים לצרכים ספציפיים. בנוסף, היא משתלבת בקלות עם Microsoft Power BI, מה שמאפשר להציג נתונים מורכבים בצורה ברורה ומובנת.
סיכום
להיות ערניים לסיכוני פנים הוא חיוני לכל ארגון. למרות שלארגונים יש הגנה מקיפה מפני התקפות חיצוניות, חשוב לזכור שסיכוני אבטחה יכולים להגיע מתוך הארגון ויש לנהל את סיכוני הפנים בחוכמה.
זה לא נדיר שעובדים, שותפים או קבלנים שאתה סומך עליהם, עלולים להזיק בכוונה או מתוך רשלנות לנתונים ולמערכות של הארגון שלך. בשל השלכות כאלו, חשוב לנקוט בצעדים יזומים כדי למזער את סיכוני הפנים.
שילוב בין עקרונות ניהול סיכוני פנים בסיסיים ונהלי אבטחה מיטביים עם כלי תוכנה אמינים כמו Syteca יכול לעזור לך להתמודד בצורה יעילה יותר עם סיכוני פנים ולוודא שהנכסים הקריטיים שלך מוגנים.