ניהול זכויות גישה של משתמשים פריבילגיים הוא אחד מהיסודות הקריטיים של אבטחת מידע. לכן, שוק ניהול הגישה הפריבילגית (PAM) מתפתח במהירות עם כלים ושיטות עבודה מגוונות. עם זאת, המגוון הרחב של האפשרויות עשוי להקשות על ארגונים להבין אילו בקרות ושיטות עבודה יסייעו להם בצורה המיטבית.
כדי להקל עליך בתהליך הבחירה, נסקור שש בקרות חיוניות הנדרשות על ידי תקני אבטחת מידע ועמידה ברגולציות, לצד חמש שיטות מתקדמות להבטחת ניהול גישה חזק בתשתיות מורכבות ומגוונות.
מדוע PAM חשוב?
חשבונות פריבילגיים הם יעד מרכזי של תוקפים ומעורבים לעיתים קרובות בפרצות אבטחה, בין אם בזדון ובין אם עקב טעויות אנוש. עובדים עלולים לגרום להפרת אבטחה מבלי משים, למשל על ידי פתיחת מיילי פישינג, הורדת קבצים חשודים או חיבור לרשתות לא מאובטחות. בנוסף, אם תוקף מצליח להשיג אישורים לחשבון פריבילגי, הוא יכול לקבל שליטה על מערכות קריטיות ולגרום נזק משמעותי.

ניהול גישה פריבילגית (PAM) משלב כלים, טכניקות ופרקטיקות שמטרתן להקטין את הסיכון הכרוך בגישה למידע ומשאבים קריטיים. באמצעות פתרונות PAM, ארגונים יכולים לשלוט בגישה למערכות, להגביל חשיפה לסיכונים ולמנוע שימוש בלתי הולם בהרשאות פריבילגיות.
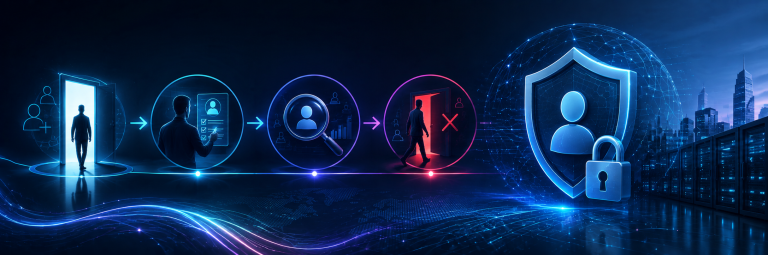
- זיהוי וניהול חשבונות פריבילגיים
- ניהול ואבטחת אישורי משתמשים
- שליטה בגישה ובפיקוח על חשבונות פריבילגיים
- מעקב וביקורת מפורטת על הפעלות גישה

6 שיטות ניהול בסיסיות של גישה פריבילגית

1. הגדרת ובדיקת הרשאות גישה
חשוב לוודא שלכל משתמש יש רק את ההרשאות שהוא זקוק להן כדי לבצע את עבודתו, ללא גישה מיותרת. קציני אבטחה צריכים להגדיר הרשאות פרטניות עבור משתמשים וקבוצות, לבדוק הרשאות באופן תקופתי ולבטלן כאשר אינן נדרשות עוד. כך ניתן למנוע התרחבות בלתי מבוקרת של הרשאות (privilege creep) ולהקטין את משטח התקיפה הפוטנציאלי של הארגון.
2. אכיפת מדיניות בקרת גישה
מדיניות ניהול גישה אחידה מגדירה בבירור מי יכול לגשת לאילו משאבים ובאילו תנאים. שמירה על מדיניות אבטחה אחידה ומפורטת מאפשרת לארגון לפשט את תהליכי ניהול הגישה, להבטיח שקיפות ולמנוע עיגולי פינות שעלולים לסכן את האבטחה.
3. אימות משתמש מאובטח
גניבת חשבון פריבילגי היא אחת השיטות הנפוצות ביותר שבהן משתמשים תוקפים כדי להשיג גישה למשאבי הארגון. כדי להגן על חשבונות פריבילגיים, יש לשלב אימות רב-גורמי (MFA) בתהליך ההתחברות. אימות זה מחייב לפחות שני גורמים שונים: מידע שהמשתמש יודע (כגון סיסמה), משהו שהמשתמש מחזיק (כגון טלפון נייד) או נתונים ביומטריים.
4. ניטור והתראות על גישה חשודה
צוותי אבטחה חייבים לעקוב אחר בקשות גישה חריגות ולזהות התנהגות חשודה בזמן אמת. אך מכיוון שאי אפשר לפקח ידנית על כל הבקשות, יש להשתמש במערכת שמאפשרת קביעת התרעות מותאמות אישית עבור ניסיונות גישה מסוכנים או לא שגרתיים. התרעות אלו מאפשרות תגובה מהירה וניהול סיכונים יעיל.
5. אוטומציה של ניהול אישורים
האקרים עלולים לבצע מתקפות כוח גס (brute force) או להשתמש בהנדסה חברתית כדי לגנוב אישורים של חשבונות פריבילגיים. בנוסף, עובדים עלולים להשתמש בסיסמאות חלשות או חוזרות על פני מספר מערכות. אוטומציה של ניהול אישורים באמצעות תוכנות ייעודיות לניהול זהויות (IAM) מסייעת בהחלפת סיסמאות תקופתית (password rotation), במניעת שימוש בסיסמאות חלשות ובהקטנת הסיכון לדליפות אישורים.
6. סקירה תקופתית של חשבונות פריבילגיים
יש לבצע סקירה תקופתית של חשבונות פריבילגיים כדי לאתר חשבונות שאינם בשימוש, הרשאות מיותרות או חשבונות חירום שאינם מוגנים כראוי. זיהוי מוקדם של חריגות אלו מסייע למנוע נקודות תורפה ולשמור על רמת אבטחה גבוהה.
5 שיטות ניהול גישה מתקדמות

1. ניהול גישה בזמן הנדרש (JIT PAM)
שיטה זו מאפשרת להעניק הרשאות פריבילגיות לזמן מוגבל בלבד, על פי צורך. כך ניתן להפחית משמעותית את הסיכון הקיים בהשארת הרשאות גישה זמינות לאורך זמן ללא צורך בפועל.
2. עקרון ההרשאה המינימלית ואפס אמון
עקרון ההרשאה המינימלית מגביל את הרשאות המשתמשים רק למשאבים שהם באמת צריכים. גישת אפס האמון (Zero Trust) מוסיפה אימות חובה של המשתמש ושל המכשיר לפני כל גישה לנכסים קריטיים. יחד, שתי הגישות מאפשרות להגדיר הרשאות ברמת פירוט גבוהה לפי הצורך, להגן על נתונים רגישים מפני גישה לא מורשית או עודפת, ולצמצם איומי סייבר מבפנים ומבחוץ. כדי ליישם אותן, השתמשו בניהול הרשאות פרטני לקבוצות ולמשתמשים, בבקרת גישה מבוססת תפקידים ובאימות רב-שלבי, ולצידם בסיסמאות חד-פעמיות, גישה מוגבלת בזמן ואישור ידני של בקשות גישה.
3. ניתוח התנהגות משתמשים פריבילגיים (UEBA)
באמצעות טכנולוגיות AI ולמידת מכונה, ניתן לזהות דפוסי שימוש חריגים ולהפיק התרעות בזמן אמת. לדוגמה, אם משתמש מתחבר ממיקום לא צפוי או מבצע פעולות בלתי רגילות, המערכת יכולה לזהות זאת ולחסום את הגישה במקרה הצורך.
4. ניהול חשבונות וסשנים פריבילגיים (PASM)
כלים מתקדמים מאפשרים ניהול הרשאות, הקלטת סשנים של משתמשים, וביצוע ביקורות מפורטות על פעילותם לצורכי אבטחה ובקרה.
5. תמיכה חוצת פלטפורמות
פתרונות PAM חייבים לתמוך במגוון מערכות הפעלה, פלטפורמות ענן וסביבות וירטואליות כדי לספק הגנה מקיפה לכלל הארגון.
מסקנה
בחירת פתרון PAM המתאים לארגון שלך היא קריטית להבטחת אבטחת מידע ועמידה בתקנים מחמירים. Syteca מציעה מערכת מקיפה לניהול גישה פריבילגית, המאפשרת לארגון שלך לנהל הרשאות באופן מאובטח ויעיל.
בקש הדגמה חינם של Syteca כדי לגלות כיצד ניתן לשפר ולייעל את ניהול הגישה בארגון שלך!