המונח אמון אדפטיבי מתמשך (Continuous Adaptive Trust), שטבעה Gartner לראשונה ב-2021 (נדרש מנוי), צובר פופולריות. מודל האימות החדש הזה עשוי להיות הפתרון לאיומים שמשתנים כל הזמן, לדרישות רגולטוריות מחמירות ולפגיעויות בענן.
האמון האדפטיבי המתמשך מייצג שינוי בתחום הסייבר, מעבר למודלים המסורתיים של ניהול גישה סטטי לגישה דינמית בזמן אמת, שמעריכה באופן מתמשך את רמות האמון על פי גורמי סיכון משתנים. קראו את הפוסט הזה כדי ללמוד מהו אמון אדפטיבי מתמשך ואיך הוא יכול לשדרג את אבטחת הארגון שלכם.
מהו אמון אדפטיבי מתמשך?
אמון אדפטיבי מתמשך (CAT) הוא גישה דינמית לאבטחת סייבר הכוללת הערכה מתמשכת והתאמת הרשאות גישה ורמות אמון של ישויות על בסיס סיכונים נוכחיים ומידע קונטקסטואלי אחר במערכת.
בניגוד למודלים סטטיים של ניהול גישה, CAT מאפשרת להתאים את בקרות האבטחה בזמן אמת, כך שהגישה תמיד תתואם לרמות האמון הנוכחיות של המשתמשים.
רמת אמון היא מידת האמון שיש למערכת בזהותה של ישות כלשהי בכל רגע נתון. ככל שהסיכון נמוך יותר, כך רמת האמון שמוקנית לישות גבוהה יותר.
CAT היא גישה אנליטית-ראשונה לאימות משתמשים שמעריכה באופן מתמשך מגוון ראיות התומכות (או שוללות) טענה של זהות, ומסתגלת לדינמיקה של סיכון הגישה. היא מעמידה את פרטי ההזדהות באותו מישור עם אותות אחרים, במקום להעניק להם אמינות מיוחדת.
גארטנר, יכולות קריטיות לניהול גישה (נדרשת מנוי)
לפי גארטנר, CAT הוא מודל קונספטואלי ולא פונקציה קונקרטית נפרדת. כדי להפעיל את CAT וגישה אדפטיבית, מערכת ניהול גישה חייבת לשלב אלמנטים רבים, כולל אישורי גישה (credentials), אותות זיהוי, אותות סיכון ואנליטיקה.
כיוון ש"אמון אדפטיבי מתמשך" ו"אפס אמון" (Zero Trust) חולקים עקרונות דומים, בואו נשווה בין שתי הגישות הללו כדי להבין טוב יותר מה מבדל את CAT.
מה ההבדל בין אמון אדפטיבי מתמשך לאפס אמון?
בדומה לאפס אמון, CAT היא גישה מודרנית לאבטחת סייבר שנועדה לשדרג את האבטחה על ידי ויסות האמון של המשתמשים. בעוד ששתי הגישות הללו משתמשות במונח אמון, הן משתמשות בו בצורה שונה:
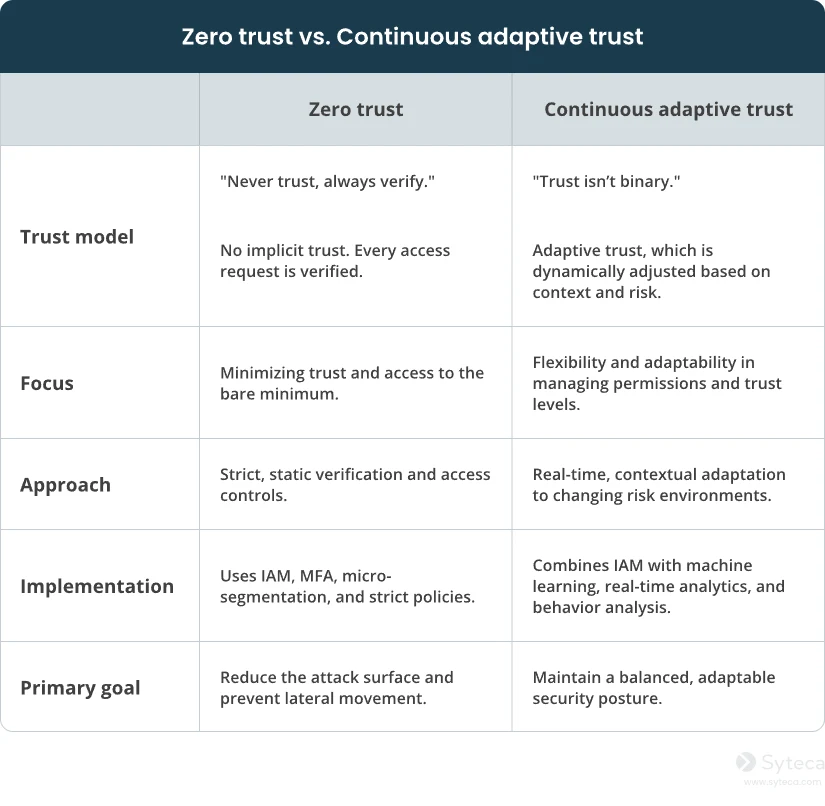
אפס אמון מבוסס על העיקרון “לעולם אל תסמוך, תמיד תוודא”, כלומר כל משתמש ומכשיר צריכים לעבור אימות וולידציה מתמשכים ולא ניתן להעניק להם גישה למשאבים על סמך אמון מובנה.
בניגוד לכך, אמון אדפטיבי מתמשך מביא יותר גמישות לגישת אפס האמון. במקום לחסל לחלוטין את האמון ולוודא את זהות המשתמשים שוב ושוב, CAT מעריכה באופן מתמשך נתונים קונטקסטואליים ואותות סיכון בזמן אמת כדי להתאים באופן דינמי את רמות האמון, בקרות הגישה וההרשאות.
בדרך זו, אימות הזהות לא מפריע לחוויית המשתמש בכל פעם, אלא מתבצע מבלי שהמשתמשים יבחינו בכך. זו אחת הסיבות שגארטנר קוראת להעביר את המיקוד מאימות רב-שלבי (MFA) לאמון אדפטיבי מתמשך, שכן MFA “עלול להוסיף חיכוך בתהליכי כניסה”, דבר ש“מפחית את גמישות העובדים ומוריד את ביצועי הארגון” (גארטנר, העברת המיקוד מ-MFA לאמון אדפטיבי מתמשך, נדרשת מנוי).
CAT גם יותר מאובטח מ-MFA, שכן הוא כולל הערכה מתמשכת של הסיכון לאורך כל המפגש של המשתמש, גם לאחר נקודת האימות.
למרות שיש הבדל בין אפס אמון לאמון אדפטיבי מתמשך במודל, במיקוד ובגישות, הם משלימים אחד את השני ולא סותרים. אפס אמון מהווה בסיס אבטחה חזק על ידי חיסול אמון סמוי, בעוד CAT לוקח את זה צעד נוסף על ידי התאמת רמות האמון בצורה דינמית על פי הערכת סיכון בזמן אמת.
עקרונות האמון האדפטיבי המתמשך
כדי להבין טוב יותר איך זה עובד, בואו נסקור את העקרונות המרכזיים של האמון האדפטיבי המתמשך:
עקרונות מרכזיים של אמון אדפטיבי מתמשך
01
02
03
04
05
06
1. ניטור והערכה מתמשכים
CAT כולל ניטור מתמשך וניתוח של התנהגות המשתמש, פעילויות המערכת, ואינטראקציות זיהוי. זה עוזר להעריך באופן רציף בזמן אמת את רמת האמון של המשתמש.
2. מודעות להקשר
ניטור מתמשך מספק הקשר, שמנחה החלטות אבטחה מושכלות. ההקשר כולל פרטים על מכשירים ורשתות, גיאולוקציה, והתנהגות המשתמש. חלק מהפתרונות הייעודיים מנתחים ביומטריקה התנהגותית, כגון דפוסי הקלדה, כדי לאמת את המשתמש.
3. הערכת סיכון דינמית
בהתבסס על ההקשר המוגדר והתנהגות המשתמש הניטרת, CAT מעריך באופן מתמשך את הסיכונים ומעדכן את רמות האמון. תהליך זה כולל גם זיהוי אנומליות ותגובה מיידית אליהן.
4. בקרת גישה אדפטיבית
CAT משנה באופן דינמי את הרשאות הגישה, בהתאם להערכת האמון הנוכחית. זה יכול לכלול מתן גישה, העלאת רמות האמון, או הגבלת גישת המשתמש אם זוהה סיכון משמעותי.
5. קבלת החלטות בזמן אמת
עם אמון אדפטיבי מתמשך, קבלת החלטות אבטחה והפחתת סיכונים מתבצעות בזמן אמת. CAT מאיץ את גילוי האיומים והתגובה להם עם אנליזת נתונים מתקדמת ולמידת מכונה.
6. מטריצת אמון אדפטיבית
CAT פועל סביב מטריצת אמון אדפטיבית — מערכת חוקים ותנאים שממפים רמות אמון שונות לפעולות או הרשאות מסוימות. לדוגמה, קריאת נתונים שאינם רגישים עשויה להיות ממופה ל"רמת אמון 1", בעוד ששינוי מידע רגיש עשוי להתאים ל"רמת אמון 5".
כעת, לאחר שהכרנו את העקרונות המרכזיים של CAT, בואו נראה כיצד גישה אבטחה זו יכולה להועיל לארגון שלכם.
היתרונות של אמון אדפטיבי מתמשך
המטרה העליונה של אמון אדפטיבי מתמשך היא לשמור על מדיניות אבטחה מאוזנת וניתנת להתאמה. היתרונות המרכזיים של CAT שתומכים במטרה זו כוללים:
היתרונות של יישום אמון אדפטיבי מתמשך

חוסן מול איומים משתנים
בניגוד לדגמי ניהול גישה שאינם אדפטיביים, CAT כולל ניטור והערכה של נתונים קונטקסטואליים בזמן אמת. גישה דינמית זו יכולה לעזור לארגון שלך לזהות אנומליות ולהישאר חסון מול איומים רבים גם אם הם חדשים.
הפחתת הסיכון להתקפות מבוססות אישורים
Continuous adaptive trust מפחית את התלות באישורים סטטיים ו-MFA על ידי שילוב של ניתוח התנהגותי, אימות מבוסס סיכון, וניטור רציף כדי לאמת את זהות המשתמש. כתוצאה מכך, CAT מפחית את הסיכון להתקפות מבוססות אישורים כגון פישינג ו-Credential Stuffing.
הפחתת התראות שווא
המודעות הקונטקסטואלית בזמן אמת של CAT מאפשרת למערכות ניהול הגישה להתחשב במגוון גורמים לפני שמסמנים פעילות חשודה. בנוסף, CAT יכול באופן אוטומטי לבצע את ההחלטות הנכונות בנוגע לניהול גישה על פי מטריצת האמון האדפטיבי. כתוצאה מכך, הפחתת ההתראות השגויות (False Positives) מצמצמת את ההפרעות בתהליכי העבודה של המשתמשים ומאפשרת לאנשי אבטחה לפעול בצורה יותר יעילה.
זיהוי ומענה לאיומים באופן פרואקטיבי
דגמי ניהול גישה סטטיים מתמקדים במניעת גישה לא מורשית בשלב האימות הראשוני, כך שהמשתמש שומר על גישה במהלך כל המפגש, לא משנה מה קורה. לעומת זאת, CAT כולל ניטור רציף לחיפוש אחר סימנים לפעילות זדונית, ומאפשר לארגון שלך לזהות ולהגיב לאיומים בזמן אמת.
העלאת היעילות הכלכלית
על ידי אוטומציה של ניהול הגישה, הערכת הסיכון, והניטור הרציף, CAT יכול להפחית באופן משמעותי את העומס על צוות האבטחה שלך. בנוסף לשיפור האבטחה, האוטומציה מאפשרת לך להפחית את עלויות הפעולה והתחזוקה.
שיפור חוויית המשתמש
בניגוד לגישות אחרות, CAT מבטל את הצורך בהתחברות מחדש תכופה, שינויי סיסמאות, או אימות דו-שלבי. משתמשים שההתנהגות שלהם תואמת את הדפוסים שהוקמו ואינה מציבה סיכוני אבטחה ייחוו פחות הפרעות לאימות הזהות.
עד 2025, ארגונים שיאמצו את גישת האמון האדפטיבי המתמשך יצמצמו את הסיכון ל-ATO [השתלטות על חשבון] ואיומים אחרים על הזהות ב-30% וישפרו את חוויית האימות על ידי הפחתת בקשות האימות פי 20.
Gartner, Shift Focus From MFA to Continuous Adaptive Trust (מנוי נדרש)
על ידי אימוץ של אמון אדפטיבי מתמשך, הארגון שלך יכול לחזק את האבטחה ולשפר את היעילות התפעולית מבלי להשפיע על שביעות הרצון של המשתמשים. כל היתרונות הללו משתלבים יחד והופכים את CAT למרכיב חיוני בכל אסטרטגיית אבטחת סייבר מודרנית, ומספקים לארגונים את הגמישות הנדרשת לשרוד בעולם האיומים המורכב של היום.
הטמעת אימות מאובטח וניהול סיכון מגוון עם Syteca
הגנה אפקטיבית על נתונים לא בהכרח דורשת שימוש בפתרונות AI מורכבים. ניתן להשיג אבטחה ברמה גבוהה על ידי אוטומציה של תהליכים ומגבלות גישה.
Syteca היא פלטפורמת אבטחת סייבר מתקדמת שעוזרת לארגון שלך לאבטח את הפריפריה מתוך הארגון. Syteca היא גמישה ותומכת ביוזמות CAT שלך על ידי מתן פתרונות אפקטיביים לניהול גישה, ניטור משתמשים, ותגובה לאירועים.
היכולות של Syteca כוללות אך לא מוגבלות ל:
- ניהול גישה פריבילגית (PAM). יישום העקרון של הרשאות מינימליות על ידי הענקה ושלילה של גישה לנקודות קצה קריטיות למשתמשים רגילים, משתמשים בעלי הרשאות מיוחדות וספקים חיצוניים.
- ניטור פעילות משתמשים (UAM). קביעת קונטקסט על ידי אפשרות לראות בזמן אמת את האינטראקציות של משתמשים עם נתונים רגישים ונקודות קצה קריטיות. קבלת התראות מיידיות על פעילות חשודה של משתמשים וניהול איומים בצורה מהירה עם תגובות מבוססות כללים של Syteca.
- ניהול סיסמאות כוח אדם (WPM). אבטחה ואופטימיזציה של ניהול הסיסמאות של העובדים והטמעת הגישה של Just-in-Time לשליטת גישה עם סיסמאות חד פעמיות (OTP) והגבלות גישה מבוססות זמן של Syteca.
- ניהול זהויות. אימות זהויות משתמשים עם אימות דו-שלבי (2FA), אימות משתמשים באופן בטוח עם כניסה יחידה (SSO), והפעלת אימות משני כדי לזהות משתמשים בחשבונות משותפים.
מערך היכולות העשיר של Syteca יכול גם לעזור לארגון שלך לעמוד בדרישות של סטנדרטים, חוקים ורגולציות של אבטחת סייבר.
סיכום
Continuous adaptive trust מייצג שינוי משמעותי באופן שבו ארגונים רואים את האבטחה. CAT מחליף מודלים סטטיים של ניהול גישה בגישה דינמית המאפשרת להתאים את ההרשאות בזמן אמת בהתבסס על הסיכונים הנוכחיים. גישה זו יכולה לעזור לארגון שלך לשמור על עמידות אבטחה מאוזנת וגמישה שלא פוגעת בחוויית המשתמש ומפחיתה את העומס על אנשי האבטחה שלך.
אימוץ של CAT יכול לספק חוסן מול איומי סייבר מתפתחים, להפחית את הסיכון לגישה לא מורשית ולייעל את תהליכי האימות. ניתן להתחיל בקטן על ידי שילוב כמה עקרונות של CAT במערכות ה-IT הקיימות שלך. שקול להטמיע את הפתרונות הגמישים והקלים לשילוב של Syteca להעלאת מודעות קונטקסט, שליטה בגישה ותגובה לאירועים.