עצרו את הדליפות: בחרו את הפתרון הנכון להגנת המידע שלכם
בשנת 2018 בלבד דלפו למעלה מ-446 מיליון רשומות, כך עולה מדוח סוף השנה של מרכז המשאבים לגניבת זהות. אם חיפשתם סימן להתחיל לחזק את אבטחת הנתונים שלכם – זה הרגע. עם זאת, בחירת פתרון אבטחה מתאים היא רק חצי מהקרב. חשוב להבין את היתרונות והחסרונות של סוגי הפתרונות השונים הקיימים בשוק.
שתי גישות עיקריות באבטחת מידע הן הגנה אקטיבית באמצעות DLP וניטור פסיבי. הוויכוח סביב איזו גישה עדיפה נמשך כבר שנים. לכן, השווינו בין הגישות, ניתחנו את היתרונות והחסרונות שלהן, והבאנו המלצות שיעזרו לכם לבחור את הפתרון המתאים ביותר לצרכים שלכם.
מהי מערכת DLP וכיצד היא מגנה על הארגון?
מערכות Data Loss Prevention (DLP) נועדו למנוע דליפות נתונים מתוך הארגון. הן מספקות ניטור, זיהוי וחסימה של פעולות הקשורות לנתונים רגישים – בין אם הם במנוחה, בשימוש או בתנועה. DLP לא רק משפרת את האבטחה, אלא גם מספקת שקיפות מלאה וניטור מתמיד של המידע בארגון.
בשנים האחרונות, DLP הפכה לכלי מתקדם יותר, המסוגל לזהות סוגים שונים של מידע רגיש ולשלב פתרונות ענן. עם זאת, יישום DLP יעיל דורש מדיניות סיווג נתונים ברורה שמגדירה מה נחשב למידע רגיש וכיצד יש להגן עליו. סוגי נתונים אופייניים כוללים:
- פומבי – נתונים שאינם מזיקים אם ייחשפו לציבור.
- לשימוש עסקי בלבד – נתונים פנימיים, כגון תהליכי עבודה או רשימות טלפונים.
- סודי – סודות מסחריים, מידע אישי ומספרי כרטיסי תשלום, שדליפתם עלולה לגרום לנזק משמעותי.
פתרונות DLP: יתרונות וחסרונות
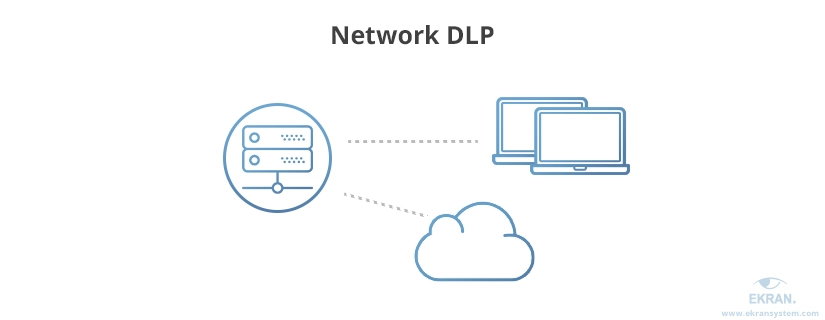
DLP מבוסס רשת (NDLP)
פתרון זה פועל כשער אינטרנט או שרת פרוקסי שמנטר את כל הנתונים בתנועה ברשת הארגונית. אם NDLP מזהה הפרת מדיניות אבטחה, הוא מסוגל:
- לנתח תוכן ולהתריע בפני צוות האבטחה.
- להודיע למשתמש על ההפרה.
- להצפין נתונים או לחסום את השידור.
יתרונות:
- ניטור יעיל של נתונים בתנועה.
- חסימת פעולות לא מאושרות בזמן אמת.
חסרונות:
- מוגבל לנתונים בתוך הרשת הארגונית בלבד.
- אינו מספק הגנה מספקת מפני איומים פנימיים, כמו עובדים או גורמים בעלי גישה מורשית.
Endpoint DLP
מערכת Endpoint DLP (EDLP) מתמקדת בהגנה על נתונים במקורם. בניגוד לפתרונות מבוססי רשת, מערכת EDLP מנתחת גם פעילויות פנימיות וגם תקשורת חיצונית של תחנות עבודה. התוכנה מותקנת על תחנות העבודה של המשתמשים הסופיים ומנטרת נתונים כמו:
- קלטי משתמש.
- חיבורים לאינטרנט.
- פעילויות אפליקציות.
- חיבורים להתקני USB.
- נתונים שהועתקו או הודבקו בקבצים רגישים.
כתוצאה מכך, פתרון EDLP תאגידי מספק הגנה על נתונים גם כאשר המכשיר הנמצא במעקב מחובר לרשת ציבורית. המערכת מסוגלת לזהות פעילות חשודה המבוצעת על ידי עובד בעל הרשאות. אלו הם היתרונות המרכזיים של פתרון DLP מסוג זה.
חסרונות EDLP
עם זאת, ל-EDLP יש גם חסרונות. פתרונות מסוג זה דורשים הטמעה ותחזוקה מורכבות, כיוון שהתוכנה חייבת להיות מותקנת על כל מחשב בארגון. ככל שהחברה גדולה יותר, כך ההטמעה הופכת למורכבת יותר. בנוסף, EDLP דורשת מדיניות ניהול נתונים מורכבת שעלולה להכביד על פעילות החברה ולהוביל להפרעות בעבודה השוטפת.
פתרונות DLP לשירותי ענן
עם המעבר ההולך וגובר של פעילויות עסקיות לענן, פתרונות DLP המתמקדים בשירותי ענן הופכים לפופולריים יותר ויותר. פתרונות אלה מספקים מגוון יכולות, כגון:
- סריקה וביקורת של נתונים המאוחסנים בענן.
- חסימה, הצפנה והתרעה על פעילויות חשודות.
- שמירה על נראות ושליטה בתעבורת הרשת הארגונית.
חלק מהפתרונות מציעים מעקב מבוסס סוכן לכל נקודת קצה, בעוד אחרים עובדים באמצעות שרת פרוקסי יחיד. תהליכי ניתוח פעילות רשת והצפנת נתונים מתבצעים בענן, מה שמפחית משמעותית את הדרישות מהמחשבים בארגון וחוסך זמן ומשאבים.
מהו פתרון ניטור רשת פסיבי?
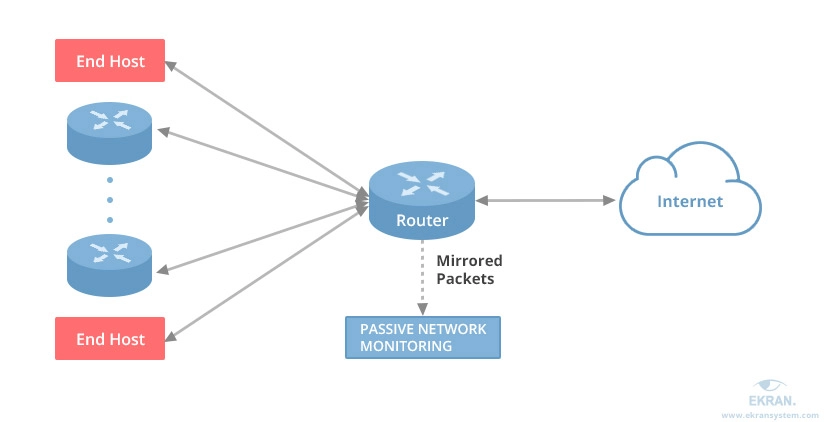
פתרון ניטור רשת פסיבי מנתח באופן רציף את תעבורת הרשת בארגון. המערכת עושה זאת באמצעות יציאת span או mirror, המאפשרת העתקה של כל התעבורה העוברת ברשת לצורך ניתוח. פתרון זה מסוגל לאסוף כמות גדולה של נתונים על פעילות המשתמשים לאורך זמן.
לדוגמה, המערכת יכולה לתעד:
- פרוטוקולים הנמצאים בשימוש.
- אפליקציות המשתמשות בחיבורי אינטרנט.
- נתונים שנשלחים דרך יציאות מסוימות.
- שימוש ברוחב פס, המאפשר זיהוי עובדים המעבירים כמויות גדולות של נתונים.
יתרונות הניטור הפסיבי
ניטור פסיבי מספק מספר יתרונות מרכזיים:
- אינו יוצר עומס נוסף על הרשת.
- מעניק תמונה כוללת של פעילות הרשת.
מעבר לכך, ניטור פסיבי הוא כלי שימושי למעקב אחר פעילות משתמשים ולפתרון בעיות רשת.
החסרונות של ניטור פסיבי
למרות היתרונות, ישנם גם כמה חסרונות:
- דורש משאבים רבים, זמן והשקעה כספית גבוהה.
- פתרונות אלו לא תמיד נוחים לשימוש, כי הם יוצרים קבצי יומן רבים עבור היבטים שונים של המערכת ושל פעולות הגישה לנתונים.
- ניטור פסיבי אינו תופס תוקפים בזמן אמת, אבל הוא אוסף נתונים מקיפים על פעילותם לניתוח מאוחר יותר.
מה עדיף: DLP או ניטור פסיבי?
הבחירה בין DLP לבין ניטור פסיבי תלויה בצרכי הארגון שלכם:
- אם הארגון שלכם מתמודד עם כמויות גדולות של מידע רגיש ודרישות רגולציה מחמירות, DLP הוא הבחירה המתאימה.
- אם המטרה היא ניטור פעילות משתמשים לצורך זיהוי דפוסי עבודה וניתוח מגמות, ייתכן שפתרון ניטור פסיבי יתאים יותר.
ההמלצה: שילוב ניטור פסיבי ואקטיבי
מומחים ממליצים להשתמש בניטור פסיבי בלתי פולשני לצד התראות מיידיות ויכולת תגובה מהירה לאירועים. גישה זו מפחיתה את חוסר הוודאות שקיים במערכות DLP רבות ומונעת הפרעות לתהליכי העבודה של הארגון.
האם קיים פתרון אידיאלי?
ניטור פעילות משתמשים מודרני משלב בין היתרונות של ניטור אקטיבי ופסיבי. מערכות אלו:
- אוספות נתונים רחבים על פעילות המשתמשים בנקודות קצה וברשת.
- מתריעות בזמן אמת על אירועים חשודים.
- מספקות כלים להפסקה או סיום פעילויות מזיקות.
מערכות מתקדמות לניטור משתמשים לא מסתפקות בדוחות טקסטואליים ובלוגים, אלא משלבות גם הקלטות וידאו ושידור חי של המסכים בתחנות המשתמשים. הווידאו מסונכרן עם המידע הטקסטואלי מאותה תחנה, ועליו מסומנות נקודות שניתן לחפש בהן.
כתוצאה מכך קל לאתר מידע שרלוונטי לאירוע מסוים, והצפייה בווידאו מספקת תמונה מפורטת הרבה יותר מכל יומן טקסטואלי.
שילוב זה בין ניטור אקטיבי ופסיבי מעניק לארגון שלך שליטה ונראות מלאה על פעילות המשתמשים, יחד עם יכולת תגובה יעילה ומהירה.
סיכום
גם פתרונות DLP אקטיביים וגם פתרונות ניטור רשת פסיביים הם כלים מוכרים ונפוצים להגנה על נתוני החברה. עם זאת, בשוק ובנוף האבטחה המשתנה, טכנולוגיות אלו לעיתים נתפסות כמיושנות. הבחירה הנכונה ביותר עבור הארגון שלך עשויה להיות שילוב של שתי הגישות או שימוש בפתרון מתקדם וחדשני יותר.
Syteca: פתרון חדשני לניטור והגנה
למרות שאין תחליף למערכת הצפנת הנתונים שלך, Syteca מציעה פתרון מתקדם למעקב וביקורת על כל פעילות ברשת הארגונית, כולל פעולות של ספקי שירות חיצוניים, עובדים רגילים ומשתמשים פריבילגיים.
מערכת Syteca:
- מנטרת את פעילות המשתמשים על המסך ומפיקה הקלטות וידאו ושידור חי עם אינדקס מלא, שקל לחפש בהם.
- מאפשרת ניטור של תחנות עבודה, שרתים, סשנים מקומיים, חיבורי RDP וסביבות AVD.
כלים מתקדמים להתראות ותגובה
בנוסף לניטור, Syteca מספקת כלים מתקדמים להתראה ותגובה מהירה:
- בעת גילוי פעילות חשודה, המערכת שולחת התראות מיידיות לאנשי האבטחה.
- מאפשרת להתריע בפני המשתמש, להפסיק פעילות, או לחסום את המשתמש לחלוטין.
- מספקת דוחות מתוזמנים ודוחות חד-פעמיים, לצד אפשרות לייצא מידע על אירועים ודליפות נתונים בקובץ מוצפן לצורך חקירה נוספת.