גישה בלתי מורשית נותרת אחת מבעיות האבטחה הגדולות ביותר עבור ארגונים בכל הגדלים. השלכותיה עשויות להיות חמורות, החל מפריצות נתונים ואובדן כספים ועד נזק תדמיתי ותביעות משפטיות. לכן, חשוב מאוד עבור ארגונים להקים אסטרטגיית אבטחת סייבר חזקה וליישם פרקטיקות מומלצות כדי לזהות ולספק תגובה אפקטיבית לגישה בלתי מורשית.
במאמר הזה, נחשוף את משמעות הגישה הבלתי מורשית, נחקור את הסיכונים הכרוכים בה, ונלמד את כיווני ההתקפה המרכזיים. בנוסף, נדון כיצד לזהות גישה בלתי מורשית ונציג את שמונה פרקטיקות האבטחה המובילות שיעזרו לארגון שלך לחזק את ההגנות.
מהי גישה בלתי מורשית? סיכונים והשלכות
גישה בלתי מורשית באבטחת סייבר מתרחשת כאשר "אדם משיג גישה לוגית או פיזית ללא רשות לרשת, מערכת, אפליקציה, נתונים או משאב אחר", לפי NIST. גישה בלתי מורשית כוללת עקיפת אמצעי אבטחה או ניצול חולשות בתשתית ה-IT כדי להשיג גישה למערכות שצריכות להיות נגישות רק למשתמשים מורשים.
אם הארגון שלך סובל מהתקפת גישה בלתי מורשית, ההשלכות עשויות לנוע מפריצת נתונים ואובדן כספים ועד לחוסר זמינות של שירותים או אפילו אובדן שליטה על הרשת כולה. בוא נבחן מספר דוגמאות בולטות לגישה בלתי מורשית.
מקרה #1: פריצת נתונים ב-Dropbox Sign
הגוף המושפע

מה קרה
באפריל 2024 גילתה Dropbox Sign אירוע אבטחה שבו תוקף השיג גישה בלתי מורשית לסביבת הייצור שלה ופגע במידע סודי. המידע שנפגע כלל כתובות דואר אלקטרוני של לקוחות, שמות משתמש, מספרי טלפון, סיסמאות מגובבות (hashed), כמו גם מידע מסוים על אימות כגון מפתחות API וטוקנים של OAuth.
שיטת הגישה
תוקף חיצוני השיג גישה לכלי אוטומטי להגדרת תצורת מערכת, פרץ לחשבון שירות והשתמש בהרשאות המורחבות שלו כדי להגיע לבסיס הנתונים של הלקוחות.
איך ניתן היה למנוע זאת
- בקרות גישה חזקות
- אימות רב-שלבי (MFA)
- רוטציה קבועה של מפתחות ואישורי גישה
מקרה #2: פריצת נתונים בבנק אוף אמריקה
הגוף המושפע

מה קרה
בפברואר 2024, בנק אוף אמריקה הודיע על פריצת נתונים שפגעה במידע של 57,028 לקוחות. המידע שנפגע יכול היה לכלול שמות של לקוחות, מספרי ביטוח לאומי, תאריכי לידה, כתובות, כתובות דואר אלקטרוני עסקיות, ופרטים פיננסיים כגון מספרי חשבונות וכרטיסי אשראי.
שיטת הגישה
קבוצת כופר הידועה בשם LockBit השיגה גישה למידע של לקוחות דרך תוכנת השירותים הפיננסיים Infosys McCamish, ספקית צד שלישי של בנק אוף אמריקה.
איך ניתן היה למנוע זאת
- ניהול סיכוני צד שלישי חזק
- הצפנת נתונים בתעבורה ובמנוחה
- רוטציה קבועה של מפתחות ואישורי גישה
שני המקרים הללו היו יכולים להימנע ולהתמתן באמצעות הערכות סיכון סדירות לאיומי פנים ותוכנית תגובה לאירועים מקיפה.
לצערנו, מקרים אלו הם רק קצה הקרחון. נוף איומי הסייבר ממשיך להתפתח, ותוקפים משתמשים בשיטות חדשות ומתקדמות כדי להשיג גישה לא חוקית.

תוקפי סייבר פעמים רבות נשארים מוסתרים ברשת במשך זמן רב ואף משתמשים בטכניקות אנטי-פורנזיות כדי להסתיר את עקבותיהם. דוח "עלות פריצת נתונים 2023" של IBM טוען שלוקח בממוצע 277 ימים לזהות ולהכיל פריצת נתונים. ככל שתוכל לזהות פריצת נתונים מוקדם יותר, כך יפחת המחיר שעלול לעלות לארגונך.

בנוסף להפסדים כספיים, שימוש בלתי מורשה במידע יכול לגרום נזק לארגון בדרכים נוספות. משתמשים בלתי מורשים יכולים לפגוע במידע הפיננסי שלך, סודות מסחריים, מידע אישי ונתונים רגישים נוספים, דבר שעשוי להוביל לגניבת זהות, נזק תדמיתי, ותוצאות משפטיות. גישה בלתי מורשית יכולה גם להוביל להפסקת שירותים, אובדן פרודוקטיביות, והפרעה לשירותים קריטיים בארגון שלך.
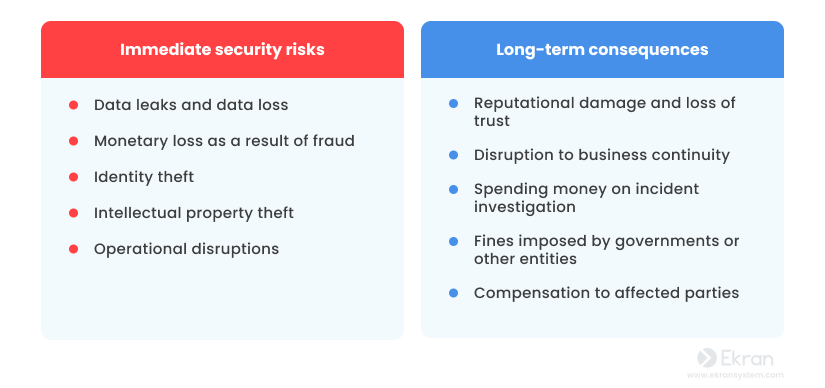
מכל זה, קל להסיק כי ארגונים צריכים לזהות ולספק תגובה לגישה בלתי מורשית בהקדם האפשרי כדי לתקן את האיומים לפני שייגרם נזק חמור. כדי לזהות גישה בלתי מורשית לנתונים, עליך להבין כיצד שחקנים זדוניים יכולים לחדור למערכות שלך. למטה, תוכל לעיין בכיווני ההתקפה הנפוצים ביותר.
כיווני התקפה נפוצים להשגת גישה בלתי מורשית
ישנם מספר תרחישים נפוצים להשגת גישה בלתי מורשית, החל מהאקת סיסמאות חלשות ועד לתרמיות הנדסה חברתית מתקדמות כמו פישינג.
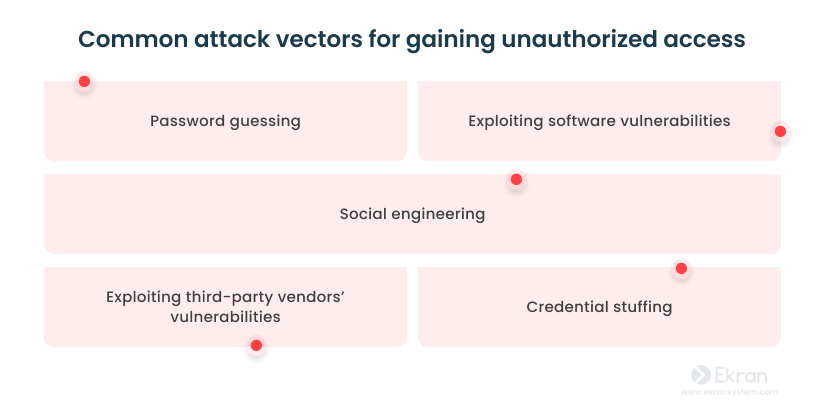
- ניחוש סיסמאות. תוקפי סייבר לעיתים קרובות משתמשים בתוכנה מיוחדת כדי לאוטומט את תהליך הניחוש, תוך מיקוד במידע כמו שמות משתמש, סיסמאות, ו-PINים.
- ניצול חולשות בתוכנה. תוקפי סייבר יכולים לנצל פגמים וחולשות בתוכנה כדי להשיג גישה בלתי מורשית לאפליקציות, רשתות, ומערכות הפעלה.
- הנדסה חברתית. טקטיקות של הנדסה חברתית מסתמכות על מניפולציה פסיכולוגית כדי להטעות משתמשים ולגרום להם ללחוץ על קישורים זדוניים, חלונות קופצים באתרים, או קבצים מצורפים בהודעות דוא"ל. פישינג, סמית'ינג, ספיר פישינג, וחיקוי הם הטכניקות הנפוצות ביותר להטעיית עובדים כדי שיחשפו פרטי הזדהות.
- ניצול חולשות אצל ספקי צד שלישי. חלק מהספקים, נותני השירות והשותפים מצד שלישי עשויים להיות בעלי גישה למערכות שלך. האקרים עשויים לנצל חולשות בתשתית ה-IT של ספק, לפגוע בחשבונות מורשים של ספקים, או להשתמש בטכניקות אחרות כדי לעקוף את בקרות האבטחה של הארגון שלך.
- שימוש חוזר בפרטי הזדהות גנובים (Credential Stuffing). תוקפים יכולים להתמקד במערכת שניתן לנצל אותה בקלות, לחדור אליה, ולהשתמש באישורים הגנובים כדי לגשת למערכות אחרות חזקות יותר. תוקפים אלו לעיתים קרובות מנצלים אנשים שמחזיקים בסיסמה זהה עבור מספר חשבונות.
איך להגיב לגישה בלתי מורשית? לצערנו, אין גישה אחת שמתאימה לכל סוגי התקפות הגישה הבלתי מורשית. התגובה תלויה בעיקר בנכסים שאליהם נעשתה גישה, מי ביצע את הגישה, ומה קורה לאחר מכן.
אסטרטגיית אבטחת סייבר חזקה היא המפתח למניעת גישה בלתי מורשית, תגובה לזיהוי שלה, ומזעור נזקים במהירות.
איך למנוע גישה בלתי מורשית: 8 שיטות עבודה מומלצות
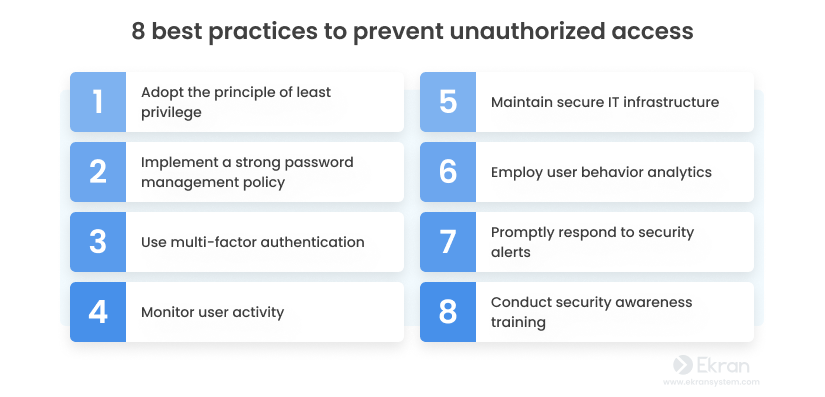
הבטחת אבטחה כוללת נגד גישה בלתי מורשית דורשת שילוב של אמצעים יזומים ותגובתיים. על ידי יישום שיטות העבודה המומלצות הבאות, תוכל להפחית באופן משמעותי את הסיכון לגישה בלתי מורשית ולחזק את עמדת האבטחה הכללית שלך.
הנה רשימה של פרקטיקות וטכניקות אבטחת סייבר הטובות ביותר למניעה וזיהוי של אירועי גישה בלתי מורשית.
1. אימוץ עקרון ההרשאה המינימלית (Principle of Least Privilege)
עיקרון הזכות המינימלית קורא להקמת נהלים לבחינת גישת המשתמשים ובדיקת הרשאות המשתמשים באופן קבוע כדי להבטיח שלמשתמשים יש גישה מינימלית לנתונים רגישים ולמערכות קריטיות. כדאי לשקול להעניק לעובדיך את ההרשאות הנדרשות בלבד כדי למלא את תחומי אחריותם המרכזיים. בנוסף, תוכל ליישם מודל של גישה בזמן הצורך (Just-in-Time), שבו תינתן להם גישה זמנית נוספת בעת הצורך. תוכל גם להתאים את ניהול הגישה שלך עם עקרונות אמון אדפטיבי רציף, תוך התאמת הרשאות המשתמשים בצורה דינמית על בסיס סיכון והקשר.
2. יישום מדיניות ניהול סיסמאות חזקה
שקול ליישם מדיניות ניהול סיסמאות חזקה שתסייע לך ביצירת, ניהול והגנה על אישורי משתמשים. המדיניות הנכונה יכולה גם לעזור לך לאמץ הרגלי סיסמאות בריאים ולשמור על מורכבות, אורך וייחודיות של סיסמאות, כמו גם להחליף סיסמאות באופן קבוע. לדוגמה, תוכל לדבוק במדיניות סיסמאות לפי תקני HIPAA, NIST או PCI DSS, בהתאם לתעשייה שבה פועל הארגון שלך.
בנוסף, מדיניות ניהול סיסמאות צריכה להגדיר את האנשים או התפקידים האחראיים על יצירה ופיקוח על סיסמאות המשתמשים בארגון שלך. על ידי הקפדה על מדיניות מוגדרת היטב, הארגון שלך יכול לשפר את אבטחת הסיסמאות הכוללת ולצמצם את הסיכון לגישה בלתי מורשית.
3. השתמש באימות רב-שלבי (MFA)
במקביל להגנה על הסיסמאות שלך, הצעד הבא החשוב להגן על החשבונות שלך הוא להחיל אימות רב-שלבי (MFA). גישה בלתי מורשית מתרחשת לעיתים קרובות עקב ניצול של חשבון בודד שנפרץ או של פרטי הזדהות שנגנבו. אכיפת אימות רב-שלבי, עם זאת, יכולה לעצור בצורה יעילה את ניסיונות הגישה הבלתי מורשית הללו. דרישת שלב נוסף לאימות זהות, כמו שליחת קוד חד-פעמי למכשיר הנייד של המשתמש, תמנע מגורמים בלתי מורשים להמשיך.
CISA מדגישה כי MFA הוא דרך פשוטה להגן על הארגון שלך מפני התקפות של פריצה לחשבונות. לפי מיקרוסופט, אימוץ MFA יכול למנוע כ-99.9% ממקרי הפריצה לחשבונות, ובכך לחזק בצורה משמעותית את אמצעי האבטחה נגד גישה בלתי מורשית.
4. ניטור פעילות משתמשים
ניטור פעילות משתמשים יכול לעזור לך לזהות ולמנוע גישה בלתי מורשית, איומים פנימיים ופרצות אבטחה פוטנציאליות. על ידי ניטור מי עושה מה בתשתית ה-IT של הארגון שלך, תוכל לזהות במהירות סימנים לפעילות בלתי מורשית. לכן, חשוב להקים פתרון ניטור פעילות משתמשים (UAM) מקיף שיכול לתפוס ולנתח את פעילות המשתמשים במערכת שלך.
פתרונות UAM בדרך כלל מספקים מגוון תכונות שונות. אנו ממליצים לבחור בתוכנה להקלטת סשנים המאפשרת ניטור של קבצי יומנים, אירועי מערכת, תעבורת רשת ופעילויות משתמש אחרות, כדי לעזור לך לזהות כל דפוס לא רגיל או חשוד שעשוי להעיד על גישה בלתי מורשית או אירועי אבטחת סייבר אחרים
5. שמירה על תשתית IT מאובטחת
כדי לשפר את ההגנה נגד גישה בלתי מורשית, שלב את תוכנת הניטור שלך עם חומת אש חזקה. בעוד שתוכנת הניטור יכולה לזהות איומים פנימיים בזמן אמת, חומת אש יכולה לשמש כמחסום מגן, המגינה על רשתות, יישומים אינטרנטיים, מסדי נתונים ומערכות קריטיות מפני חדירות בלתי מורשות.
חשוב גם שהארגונים יבצעו הערכות פגיעות ובדיקות חדירה באופן קבוע בתשתית ה-IT הארגונית. אחד מסיכוני האבטחה המוזנחים ביותר הוא אי-התקנה מיידית של עדכוני אבטחה.
פרצת האבטחה של MOVEit ב-2023, במהלכה נפגעו נתוני מספר ארגונים גלובליים, היא דוגמה מובהקת כיצד פגיעויות במערכות יכולות להוביל לתוצאות קטסטרופליות. עברייני סייבר ניצלו פגיעות קריטית מסוג zero-day במערכות MOVEit ופגעו בנתונים של יותר מ-2,700 ארגונים ושל כ-95 מיליון בני אדם (לפי Emsisoft, נכון ליוני 2024).
6. השתמש בניתוח התנהגות משתמשים וישויות (UEBA)
שקול ליישם ניתוח ישויות והתנהגות משתמשים (UEBA) כדי לנתח דפוסי פעילות משתמשים, יומני גישה ופרופילי התנהגות. על ידי קביעת קו בסיס של התנהגות משתמשים רגילה, כלים של UEBA מזהים אוטומטית חריגות שעשויות להעיד על גישה בלתי מורשית, פעילות זדונית ופריצה לחשבונות.
למשל, אם משתמש מתחבר למערכת בזמן לא רגיל או ממכשיר לא מוכר, כלים של UEBA עשויים להודיע לצוות האבטחה שלך. הצוות יוכל לחקור את הבעיה ולהגיב במהירות.
7. הגב במהירות לאירועי אבטחת סייבר
צוות האבטחה שלך צריך להגיב מיידית לאותות אבטחה. למשל, אם אתה מזהה ניסיונות כניסה חשודים מחשבון, קציני האבטחה שלך צריכים להיות מסוגלים לשלול את הגישה לחשבון מיד ולחסום את הסשן כדי למנוע חדירה.
באופן אידיאלי, כדאי שתהיה לך גם תוכנית תגובה לאירועים מובנית היטב, המפרטת את אחריות צוות תגובת האירועים שלך ומספקת צעדים ברורים לפעולה במקרה של ניסיון גישה בלתי מורשית או אירוע אבטחה.
8. ערוך הכשרה למודעות אבטחה
כיוון שתקיפות רבות מכוונות לעובדים ולא למכונות, כדאי לעבור מגישה ממוקדת טכנולוגיה לגישה ממוקדת אנשים בתחום אבטחת הסייבר ולהפוך את העובדים שלך לקו ההגנה הראשון. לשם כך, עליך לערוך באופן קבוע הכשרות למודעות אבטחה כדי לשמור את העובדים מעודכנים באיומי הסייבר החדשים ביותר ולחנך אותם לגבי שיטות עבודה מומלצות בתחום האבטחה, כולל איך לזהות פעילויות חשודות.
איך Syteca יכולה לעזור להפחית את הסיכונים של גישה לא מורשית?
Syteca היא פתרון תוכנה מקיף לגילוי ולמניעת גישה לא מורשית. זוהי פלטפורמה לניהול סיכונים פנימיים שמשלבת ניטור פעילות משתמשים, ניהול גישת משתמשים ותגובה לאירועים. Syteca מספקת תובנות חשובות על פעולות המשתמשים ועוזרת לשמור על סביבה טכנולוגית מאובטחת. כך זה עובד:

מעקב אחר פעילות משתמשים. Syteca מספקת מעקב בזמן אמת והקלטה של פעילות המשתמשים בתחנות הקצה, בשרתים ובציוד הרשת של הארגון. ההקלטות כוללות מטא-נתונים כמו הקשות מקלדת, אפליקציות שנפתחו וכתובות URL שביקרו בהן, ואפשר להשתמש בהן כראיות בחקירת אירועי אבטחה.
ניהול גישה פריבילגית. יכולות ניהול הגישה של Syteca מאפשרות להעניק את רמת ההרשאות המתאימה לתפקידים ולקבוצות של משתמשים פריבילגיים. Syteca גם משפרת את ההגנה על פרטי הזדהות הודות ליכולות ניהול הסיסמאות שלה.
אימות דו-שלבי. השתמש באימות הדו-שלבי של Syteca כדי לוודא שהמשתמשים הם אכן מי שהם טוענים שהם. שכבת הגנה נוספת זו מאבטחת את חשבונות המשתמשים הקריטיים ומונעת גישה לא מורשית.
ניתוח התנהגות משתמשים וישויות (UEBA). ל-Syteca יש מודול UEBA שיוצר קו בסיס של התנהגות משתמשים רגילה ומזהה אוטומטית סטיות מהדפוסים הרגילים. לדוגמה, Syteca מזהה כניסות של משתמשים בשעות לא שגרתיות.
התראות בזמן אמת ותגובה לאירועים. Syteca שולחת התראות בזמן אמת על פעילות משתמשים, לפי כללי התראה מובנים וכללים מותאמים אישית. אפשר להגדיר שכאשר כלל מופעל תישלח התראה או תתבצע פעולת תגובה אוטומטית: הצגת הודעת אזהרה למשתמש, הפסקת התהליך (ב-Windows וב-macOS) או חסימת המשתמש (ב-Windows). קציני האבטחה יכולים לבצע את הפעולות האלה גם ידנית.
בנוסף, Syteca מעדכנת את הסוכנים בכל נקודות הקצה באופן אוטומטי. כברירת מחדל, אחרי שצוות האבטחה מוריד ומתקין את הגרסה החדשה ביותר, הסוכנים בכל נקודות הקצה מתעדכנים אליה אוטומטית. כך לא נשארות בארגון גרסאות מיושנות ופגיעות.
סיכום
תקריות של גישה לא מורשית עשויות לא רק להפריע ולעלות ביוקר לארגון שלך; הן יכולות גם לפגוע באמון הלקוחות, להזיק למוניטין של החברה ולגרום לקנסות על אי-ציות. יישום הפרקטיקות הטובות המתוארות במאמר זה יעזור לך למנוע, לזהות ולהגיב במהירות לאירועי גישה לא מורשית.
על ידי פריסת Syteca בארגון שלך, תקבל יותר שקיפות על פעילות המשתמשים ותשפר את ניהול הגישה. עם סט חזק של תכונות, Syteca יכולה לעזור לך לזהות ולהגיב במהירות לאיומי פנים וניסיונות גישה לא מורשית.