ניטור חיבורי פרוטוקול שולחן עבודה מרחוק (RDP) לתשתית שלכם הוא חיוני לשמירה על סביבה טכנולוגית מאובטחת ולניהול סיכוני עובדים פנימיים. בנוסף, הקלטת פעילות משתמשים מרחוק בשרתי הארגון ובנקודות קצה קריטיות אחרות היא לעיתים דרישה של חוקים ותקנות אבטחת סייבר.
מאמר זה ינחה אתכם כיצד לנטר חיבורי RDP לשרת תשתית שלכם, שרת Jump, שרת Citrix או כל נקודת קצה אחרת בה מותקן סוכן התוכנה Syteca. תלמדו כיצד:
- לקבל התראות על חיבורי RDP
- לנטר ולהקליט סשני RDP
- לצפות בסשני RDP ולחסום אותם בזמן אמת
- לצפות בסשני RDP מוקלטים ולבדוק אותם
- לייצא סשני משתמש לצורכי חקירה
- להפיק דוחות על חיבורי RDP לנקודות הקצה שלכם
פוסט זה יהיה מועיל גם לאלה שכבר משתמשים ב-Syteca וגם לאלה שרוצים להכיר את יכולותיה.
למה לנטר סשני RDP?
יש צורך לנטר סשני משתמש מרוחק וחיבורי משתמשים לנקודות קצה קריטיות מסיבות רבות:
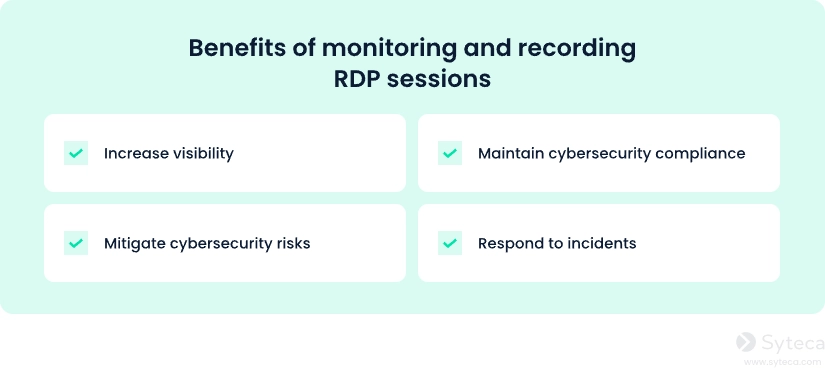
הגדלת הנראות. הקלטה וניטור של סשני RDP מספקים נראות בכך שהם מאפשרים לארגון לעקוב אחרי התנהגות משתמשים מרוחקים בנקודות קצה קריטיות. זה עוזר לזהות מי ניגש למערכת ומתי, כמו גם אילו פעולות הם מבצעים. הקלטת סשני RDP יכולה גם לעזור לאסוף ראיות לצורך חקירת אירועי אבטחה.
צמצום סיכוני אבטחת סייבר. הגדלת הנראות יכולה לעזור לכם לזהות כל פעילות חשודה או לא מורשית של משתמשים מרוחקים שעשויה להוות סיכון אבטחה. אתם גם תוכלו לזהות באופן פרואקטיבי סיכונים פוטנציאליים לאבטחת סייבר כמו איומים פנימיים ולנקוט באמצעים המתאימים לצמצם אותם.
שמירה על תאימות לאבטחת סייבר. ניטור פעילות משתמשים הוא לעיתים דרישה של תקנים, חוקים ותקנות אבטחת סייבר כמו HIPAA, ISO 27001, SOX, ו-PCI DSS. על ידי ניטור פעילות שולחן עבודה מרחוק, הארגון שלכם יכול לעמוד בדרישות אלו, לאבטח נתונים רגישים ולהימנע מקנסות או תוצאות משפטיות פוטנציאליות.
תגובה לאירועים. ניטור פעילות משתמשים מרוחקים מאפשר לכם לזהות במהירות איומי סייבר ולהגיב אליהם. עם ניטור סשני RDP בזמן אמת, תוכלו לפעול מיידית לצמצם את השפעת האירועים האבטחתיים, לחקור את שורש הבעיה ולמנוע נזק נוסף או דליפת נתונים.
קראו את המאמרים שלנו על איך לנהל סיכונים פנימיים בסביבות עבודה היברידיות ו-עבודה מרחוק כדי לגלות את הסיכונים הקשורים למשתמשים מרוחקים וללמוד שיטות עבודה מומלצות למניעתם.
שימוש ב-Syteca למעקב אחרי סשנים של RDP
Syteca היא פלטפורמת אבטחת סייבר כל-ב-אחד שנועדה לאבטח את הארגון שלך מבפנים.

בין יתר הפיצ'רים, Syteca מציעה כלי מקיף להקלטת סשני משתמשים שמאפשר לך לעקוב ולהקליט סשנים מקומיים וסשני RDP על כל נקודות הקצה בארגון שלך. Syteca היא פתרון גמיש עם מגוון אפשרויות התקנה.
ללא עיכובים נוספים, בואו נראה איך לעקוב אחרי סשנים של שולחן עבודה מרחוק ואיך להקליט סשני RDP בתשתית ה-IT שלך עם Syteca.
הערה: ההוראות הבאות תקפות רק לארגונים שהתקינו את Syteca בתשתית ה-IT שלהם.
קבלת התראות על חיבורים ב-RDP
כאשר מטפלים בנקודת קצה קריטית במיוחד, ייתכן שתרצה לא רק להקליט את סשני המשתמש, אלא גם לקבל התראות בזמן אמת בכל פעם שנפתח חיבור RDP.
כדי לעשות זאת, פתח את עמוד ניהול התראות.
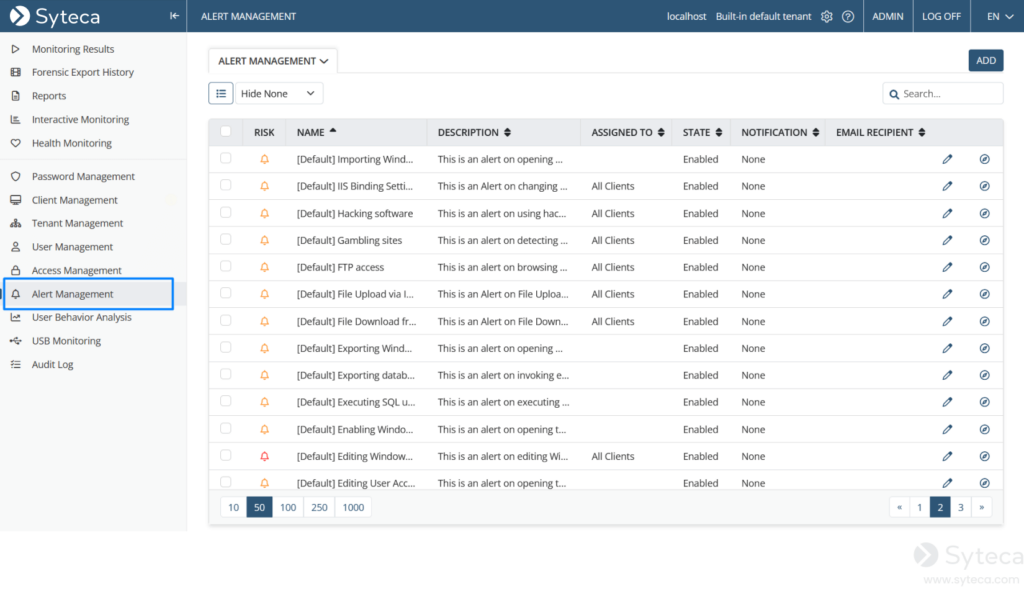
ל-Syteca יש רשימה של התראות ברירת מחדל המכסות חלק מהתרחישים הנפוצים ביותר בתחום אבטחת הסייבר.
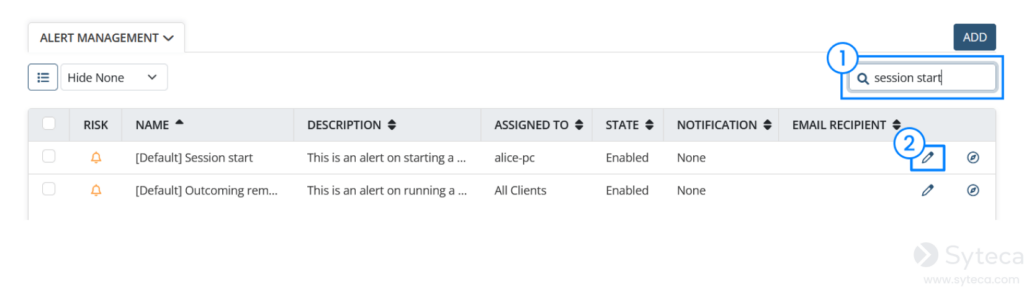
ההתראה שאנחנו צריכים היא ההתראה התחלת הסשן. כדי למצוא אותה במהירות, הקלד את שם ההתראה בתיבת החיפוש.
לחץ על סמל ה-עריכת התראה כדי להגדיר את ההתראה הזו.
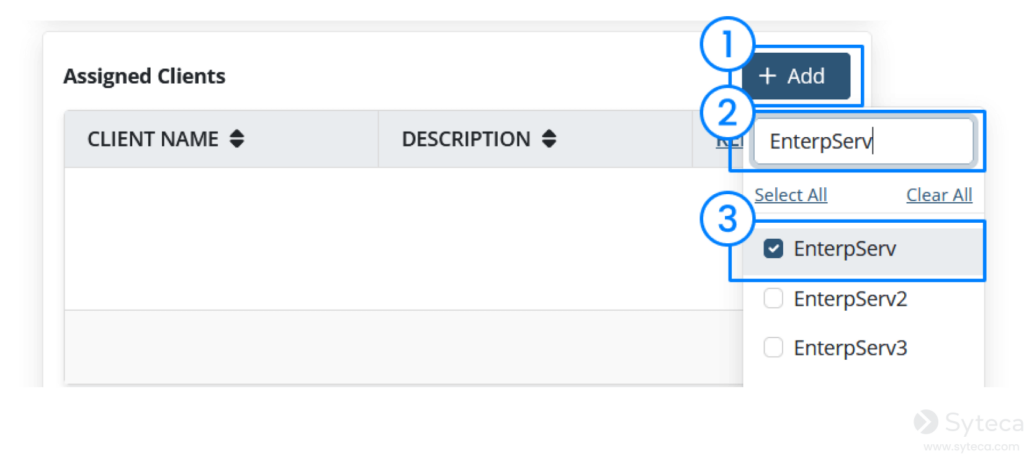
בקטע לקוחות שהוקצו, לחץ על הוסף כדי להוסיף את השרת או מחשבים אחרים שעליהם יש לזהות חיבורים מרחוק נכנסים.
למטה בדף, תוכל להגדיר את התראות הדוא"ל ואת הפעולות הנוספות שיבוצעו כאשר ההתראה מופעלת.
בחר באופציה שלח דוא"ל ל והזן את כתובת הדוא"ל אליה יישלחו ההתראות.
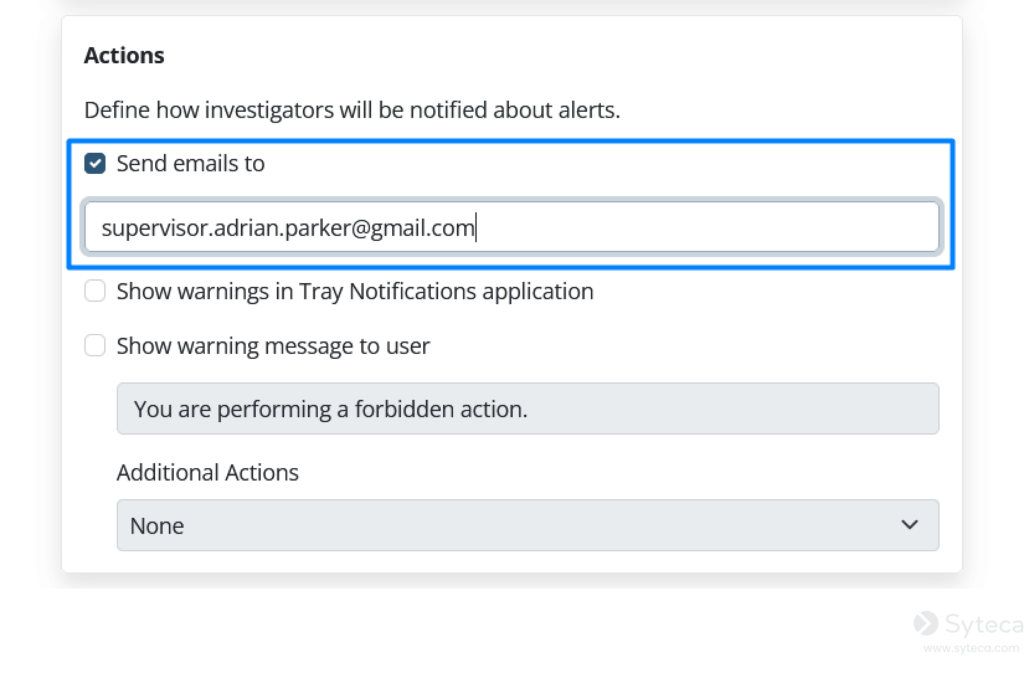
לאחר מכן, לחץ על סיום. עכשיו תקבל דוא"ל בכל פעם שנפתח חיבור מרוחק לשרת שנבחר.
תוכל גם להגדיר התראות נוספות כדי להתעדכן בהתנהגות חשודה של המשתמשים המקומיים והמרוחקים שלך. לדוגמה, תוכל לקבל התראות כאשר משתמש מרוחק מנסה להעלות קובץ לענן, מקליד מילת מפתח מסוימת או מתקין יישום.
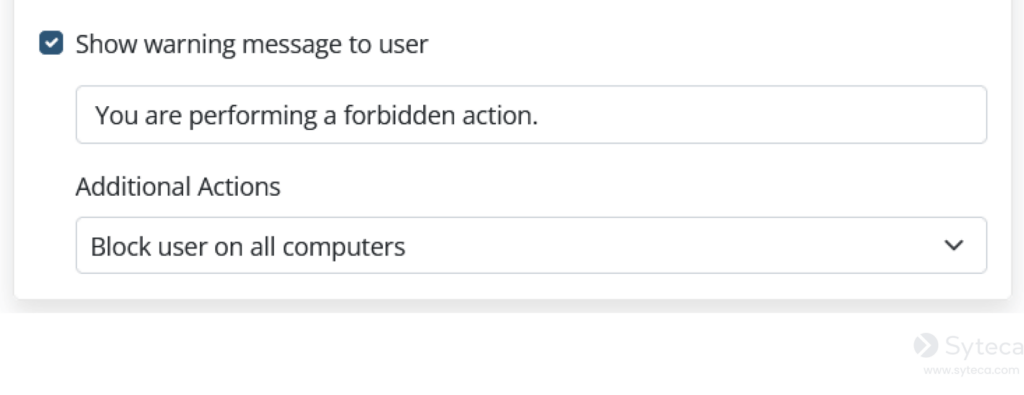
בנוסף להתראות, תוכל להגדיר את המערכת להגיב אוטומטית לפעולות מסוימות על ידי חסימתם של משתמשים, הצגת הודעת אזהרה או סיום התהליך.
ניטור והקלטת סשנים של RDP
איך לנטר סשנים של RDP? כברירת מחדל, Syteca מנטרת סשנים של משתמשים מקומיים ומרוחקים שעובדים על נקודות קצה בהן מותקנת תוכנת Syteca.
כאשר אתה רק צריך לנטר עובדים מרוחקים, ספקי שירותים צד שלישי ומשתמשים חיצוניים אחרים, ייתכן שתרצה להקליט רק את הסשנים המתאימים. במקרה כזה, עליך להגדיר את אפשרות סינון ה-IP על נקודת הקצה הנבחרת.
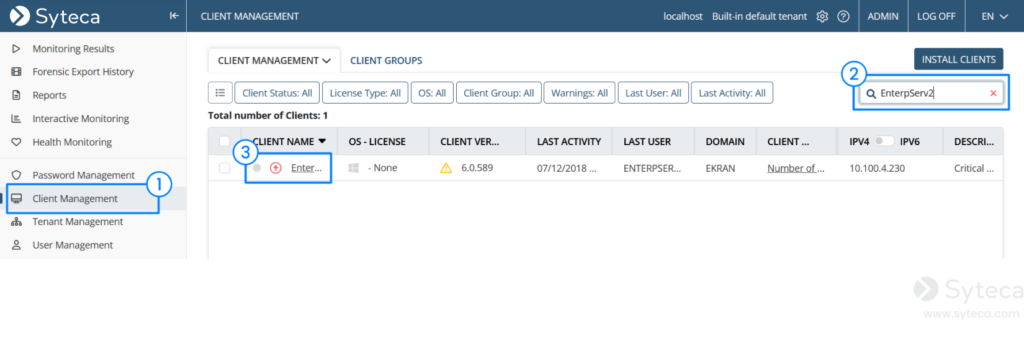
כדי למנוע הקלטת סשנים של משתמשים פנימיים על נקודת הקצה שנבחרה, פתח את דף ניהול לקוחות.
תוכל לחפש בקלות את נקודת הקצה הנדרשת לפי מילת מפתח. לאחר מכן, לחץ על שם נקודת הקצה בעמודה שם הלקוח.
פתח את הלשונית סינון IP של מארח מרוחק.
בתפריט הנפתח מצב סינון, בחר לנטר פעילות מכתובות IP ציבוריות מרוחקות פרט ל.
בשדה שמתחת, הגדר את כתובת ה-IP של מחשבי המשתמשים הפנימיים, שהסשנים שלהם לא יוקלטו.
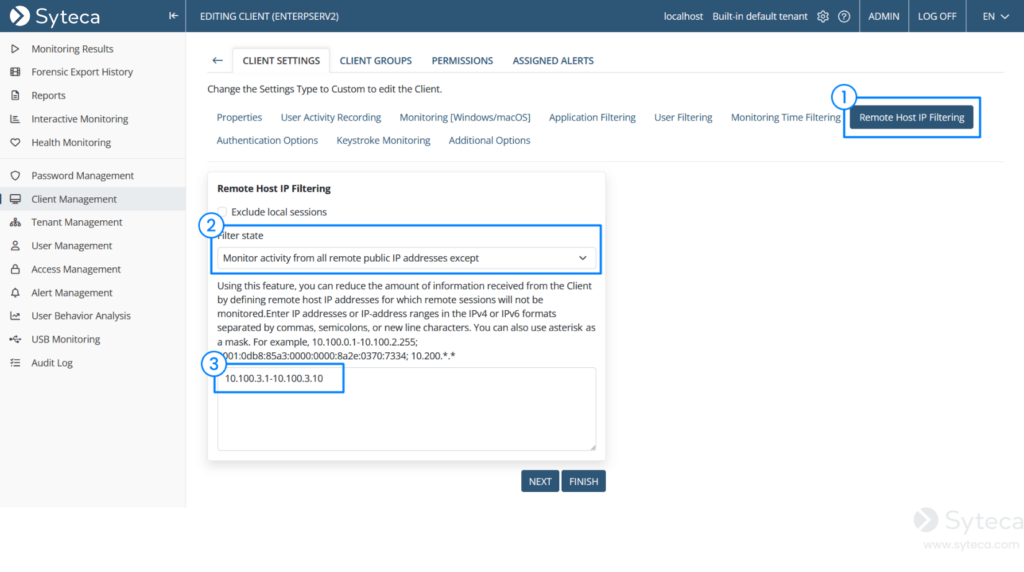
לחץ על סיים לשמירת ההגדרות. כעת, Syteca תנטר רק חיבורי משתמשים מרוחקים לנקודות הקצה שלך.
צפייה בסשנים של שולחן עבודה מרוחק וחסימתם בזמן אמת
נניח שתקבל התראה במייל על חיבור של משתמש צד שלישי מרוחק לשרת שלך. תוכל לפתוח את הסשן דרך הקישור הישיר שנמצא בהודעת המייל.
בנגן הסשנים תוכל לצפות בהקלטת המסך ובמטא-דאטה של הסשן.
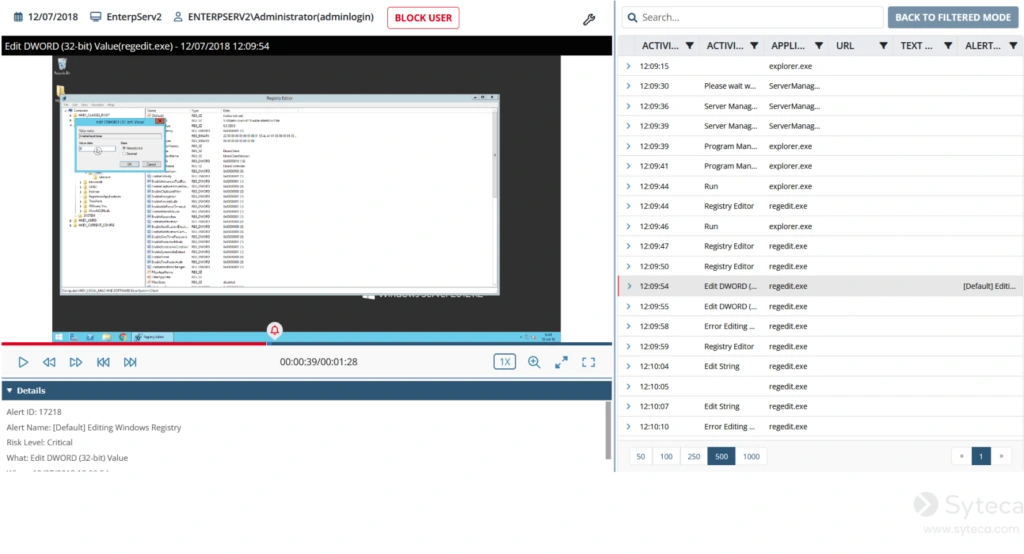
אם משתמש מרוחק עדיין מחובר לשרת שלך דרך סשן RDP, תוכל לצפות במה שהמשתמש עושה בזמן אמת על ידי לחיצה על כפתור הLive. זה יכול לעזור לך ליישם את עקרון ארבעת העיניים, כלומר כל פעילות של משתמש חיצוני שמכילה סיכונים פוטנציאליים תיבדק על ידי אדם נוסף.
אם המשתמש מבצע פעולות מזיקות או אסורות, תוכל לחסום אותו על ידי לחיצה על כפתור חסום משתמש.
לחץ על כפתור Live שוב כדי להפסיק לנגן את סשני ה-Live.
צפייה וביקורת על סשני RDP שהוקלטו
עכשיו בואו נבדוק את יומני החיבור של סשני המשתמשים שהוקלטו בשרת המנוהל.
בעמוד תוצאות המעקב, ניתן לסנן סשנים לפי שם השרת.
ברשימת הסשנים תוכלו לצפות במידע אודות חיבורים מרוחקים, כגון שם וכתובת ה-IP של המחשב המרוחק ממנו התבצע החיבור לשרת.
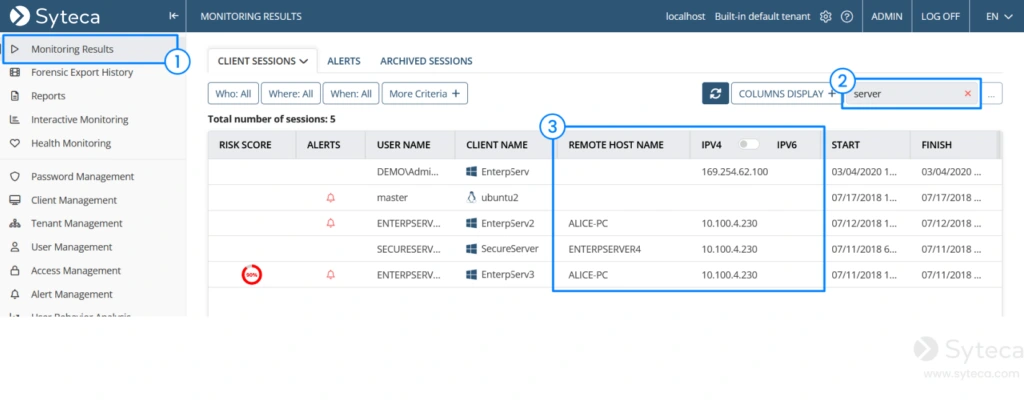
לחצו פעמיים על סשן כדי לצפות בהקלטות מסך ופרטים נוספים בנגן הסשנים.
יצוא סשנים לצורך חקירה
ניתן לייצא את הסשנים בצורה מוצפנת כדי לצפות בנתוני הסשנים על כל מחשב, גם אם אין גישה לכלי הניהול.
פתח את הסשן שברצונך לייצא. בנגן הסשנים, לחץ על אייקון הכלים ובחר בייצוא פורנזי בתפריט הנפתח.
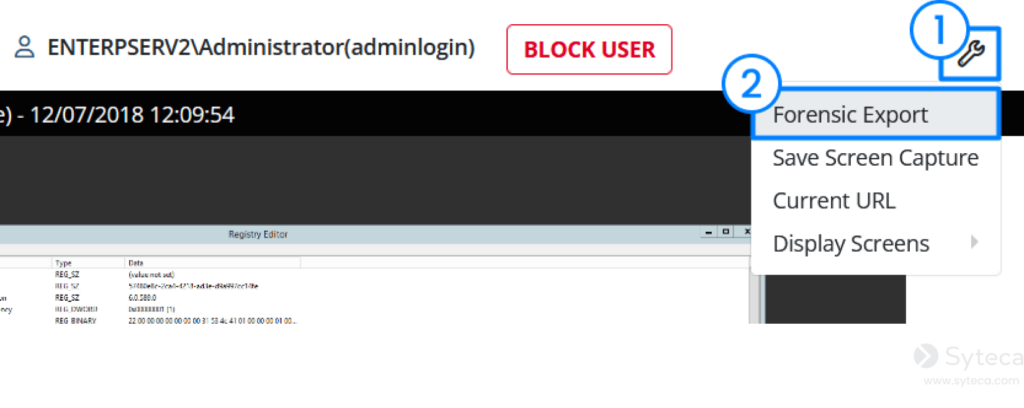
בחלון הקופץ, הגדר את ההגדרות הדרושות ולחץ על ייצא. תוכל להגן על הסשנים המיוצאים באמצעות סיסמה.
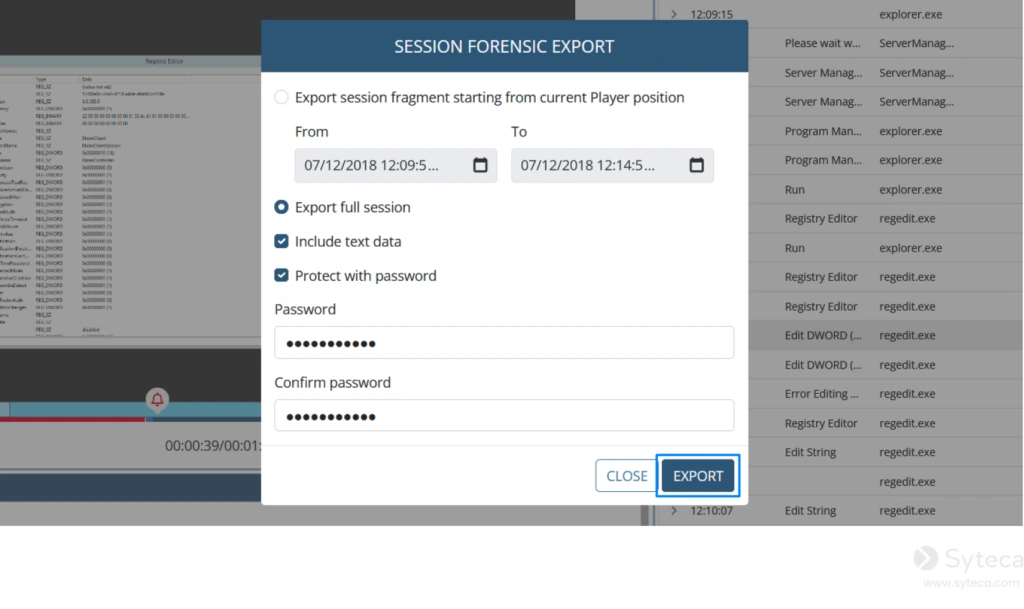
ברגע שהייצוא יושלם, תוכל להוריד את הקובץ המתקבל בעמוד היסטוריית פורנזיקה.
הערה: תצטרך להוריד את Syteca Forensic Player כדי לצפות בסשנים המיוצאים.
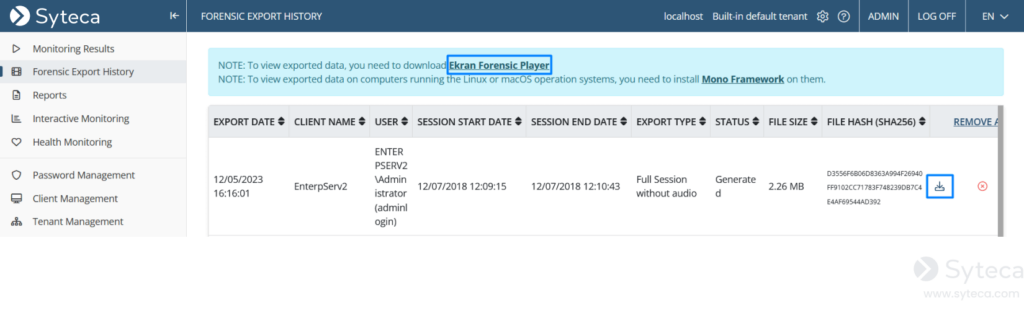
אגב: תוכל לאמת את שלמות הסשנים המיוצאים באמצעות ערך הגיבוב (Hash) SHA-256 של הקובץ שמוצג בעמוד היסטוריית ייצוא פורנזי.
יצירת דוחות על חיבורים מרוחקים (RDP) לנקודות הקצה שלך
תוכל לקבל באופן קבוע את כל המידע הדרוש אודות חיבורים מרוחקים לשרת בדוח סיכום שנוצר לפי דרישה או נשלח אליך בדוא"ל לפי לוח זמנים.
כדי לעשות זאת, פתח את עמוד דוחות ובחר את דוח רשת סשנים בתפריט הנפתח של סוג הדוח.
תוכל לראות את התיאור ודוגמה של הדוח שנבחר בצד הימני.
לחץ על הוסף בחלק הלקוחות ובחר את נקודות הקצה עבורן ייווצר הדוח. תוכל לחפש נקודות קצה בתיבת החיפוש.
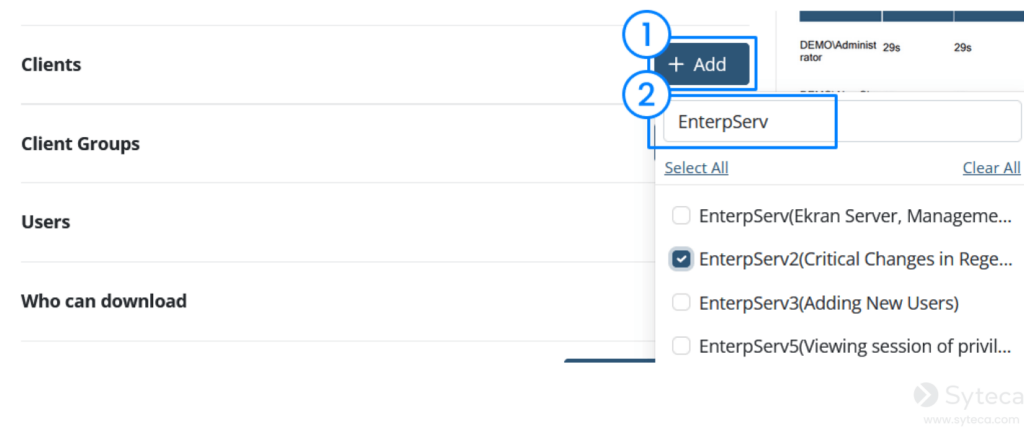
הגדר אפשרויות נוספות ולחץ על כפתור צור דוח כדי לקבל את הדוח.
כדי לתזמן את הדוח, פתח את כרטיסיית דוח מתוזמן ולחץ על הוסף.
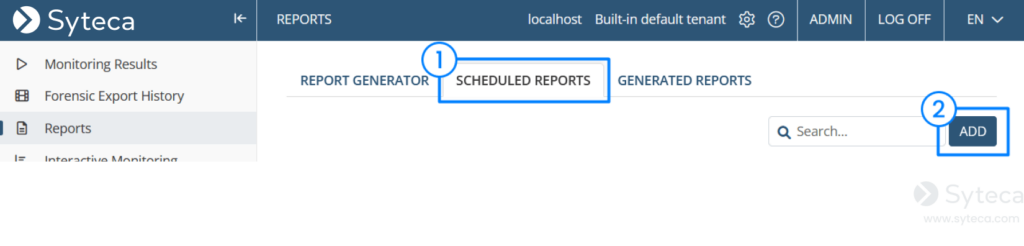
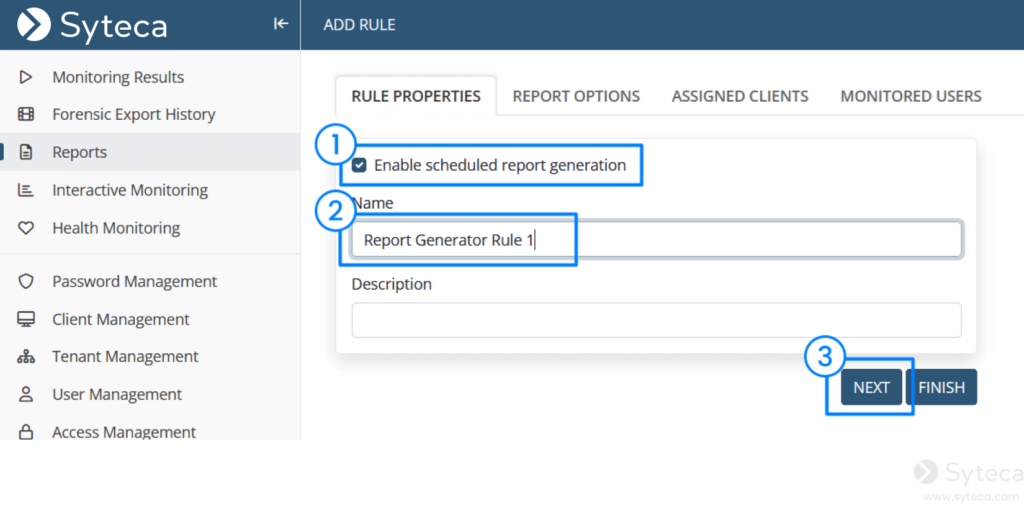
בדף הוסף כלל שנפתח, בחר את האפשרות אפשר יצירת דוחות מתוזמנים, הזן שם לכלל ולחץ על הבא.
לאחר מכן הגדר את פרמטרי הדוח והזן את כתובת הדוא"ל אליה הדוח יישלח. לחץ על סיים.
הדוח ייווצר אוטומטית ויישלח לכתובת הדוא"ל שלך בתדירות שהוגדרה.
סיכום
הקלטה ומעקב אחר סשנים של שולחן עבודה מרוחק משפרים את הנראות של פעילויות המשתמשים, עוזרים לצמצם סיכונים בתחום הסייבר, מבטיחים את עמידת הארגון בדרישות סייבר, ומאפשרים לך להגיב בצורה אפקטיבית לתקריות אבטחה.
Syteca יכולה לעקוב אחרי ולהקליט חיבורים של משתמשים מרוחקים לנקודות הקצה הקריטיות של הארגון שלך. יכולות ה-Syteca הבאות יכולות לעזור לך לנהל סיכונים פנימיים ולשפר את האבטחה הכללית של הארגון:
- ניהול גישה פריבילגית (PAM) לשליטה מדויקת בהרשאות הגישה של המשתמשים
- מעקב אחרי פעילות משתמשים (UAM) כדי לראות מה קורה במערכת שלך
- התראות ותגובה לתקריות כדי לזהות איומי אבטחה ולהגיב אליהם במהירות