עובדים חדשים מביאים רעיונות חדשים וכישורים ייחודיים, אך הם עשויים גם להוות איום. הם יכולים לסכן את המידע הרגיש ומערכות ה-IT של הארגון שלך עקב רשלנות, חוסר מודעות לסייבר, או כוונה זדונית. האיומים הפוטנציאליים מצד עובדים חדשים מטרידים במיוחד ארגונים גדולים עם קליטה גבוהה של עובדים, שמתקשים לעקוב ולפקח בצורה יסודית על כל העובדים החדשים מבחינה אבטחתית.
קרא את הפוסט שלנו כדי להבין מדוע זה קורה וללמוד כיצד להפחית את הסיכון לאיומי פנים מעובדים חדשים בארגון שלך.
עובדים חדשים כמקור לאיומי פנים
עובדים רבים מוצפים בימים הראשונים שלהם בחברה החדשה במידע רב, ניירת ופגישות. כשעליהם להתרכז בפרויקטים ובאחריות החדשים שלהם, העובדים החדשים עשויים להיות פחות מרוכזים כשזה נוגע לדרישות אבטחת סייבר. חלק מהעובדים החדשים לא רואים את אבטחת הסייבר כעדיפות או עשויים אף לרצות לסכן בכוונה את אבטחת הסייבר של החברה.
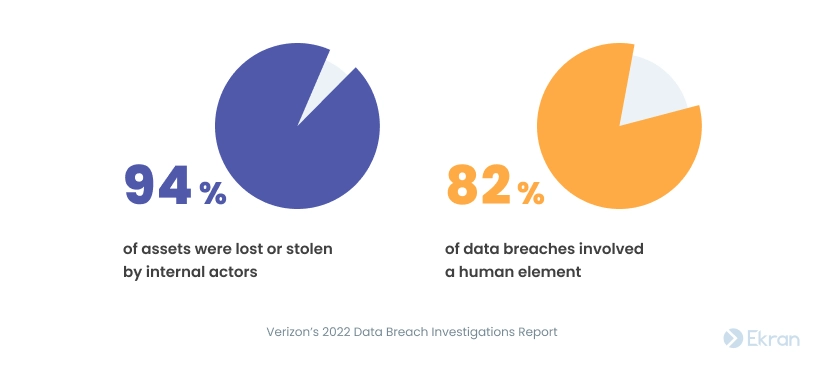
לכן, עליך להתמקד בהגנה על הארגון שלך מפני איומי פנים באותה מידה שבה אתה מתמקד באיומים חיצוניים. לפי דוח חקירות פרצות הנתונים (DBIR) של Verizon לשנת 2022, גורמי פנים היו מעורבים ב-94% מאירועי האובדן והגניבה של נכסים, והגורם האנושי היה מעורב ב-82% מפרצות המידע.
מה נחשב לאיום פנימי?
סוכנות אבטחת סייבר ואבטחת תשתיות (CISA) מגדירה את האיומים הפנימיים כ“הפוטנציאל לכך שעובד פנימי ישתמש בגישה המורשית שלו או בהבנה שלו לגבי ארגון כדי להזיק לארגון.” הנזק כולל “מעשים הפוגעים בשלמות, סודיות וזמינות הארגון, הנתונים שלו, אנשי הצוות או המתקנים.”
כל עובד חדש בחברה שלך עשוי להפוך לגורם פנים זדוני או לא מכוון. חשוב לשים לב לשני הסוגים.
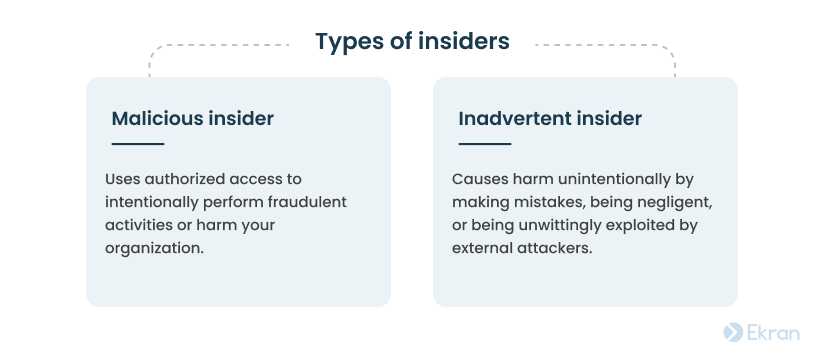
למדו על סוגים נוספים של איומים פנימיים במאמר שלנו מהו איום פנימי? הגדרה, סוגים ואמצעי נגד.
למה עובדים חדשים עשויים להיות בעיה?
עובדים חדשים עשויים להעמיד את אבטחת הארגון בסיכון במודע או שלא במודע. הסיבות העיקריות למעקב אחרי עובדים חדשים הן הבאות:
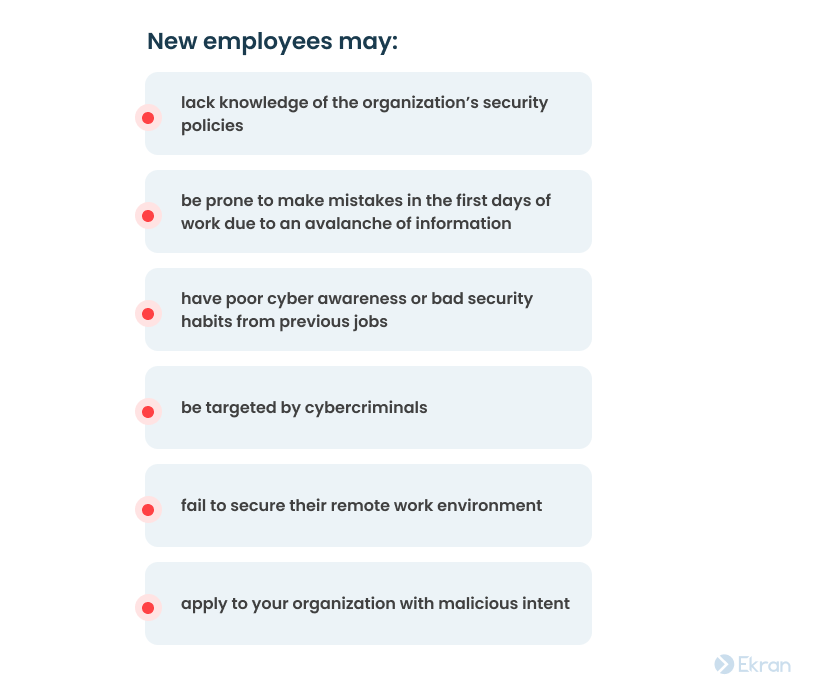
עם כל קבוצת עובדים חדשה שמגויסת כשרבים מהם עובדים מרחוק, צמצום סיכוני איומים פנימיים מעובדים חדשים חייב להיות בראש סדר העדיפויות של כל ארגון. חשוב לגלות את הגורמים הפנימיים הזדוניים ואת העובדים הרשלניים לפני שהם גורמים נזק.
אילו סיכונים מציבים גורמי פנים?
אם הארגון שלך יסבול אי פעם מהתקפות פנימיות זדוניות או לא מכוונות, הוא עלול להתמודד עם חלק מההשלכות השליליות הבאות:
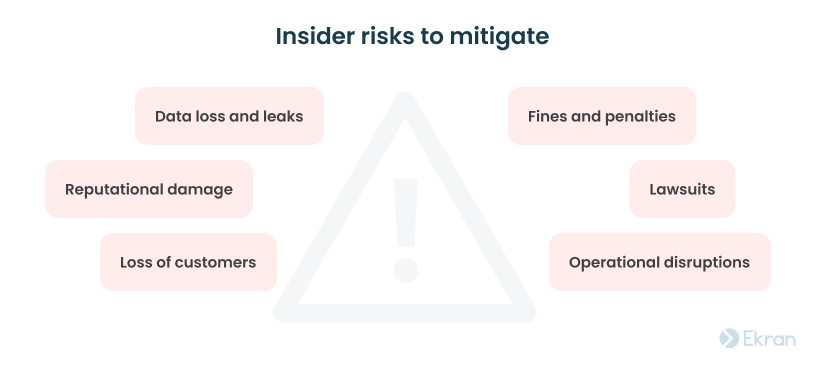
כדי לעזור לך להימנע מהתרחישים הלא רצויים האלה, הכנו רשימה של פרקטיקות לשקול כאשר מגייסים עובדים חדשים.
איך להוריד את הסיכונים של איומי פנים שמגיעים מעובדים חדשים?
שילוב של שבעת הצעדים הבאים בתוכנית ניהול סיכוני פנים שלך יכול לעזור לך להוריד באופן משמעותי את הסבירות שעובדים חדשים יגרמו לתקלות אבטחת סייבר.
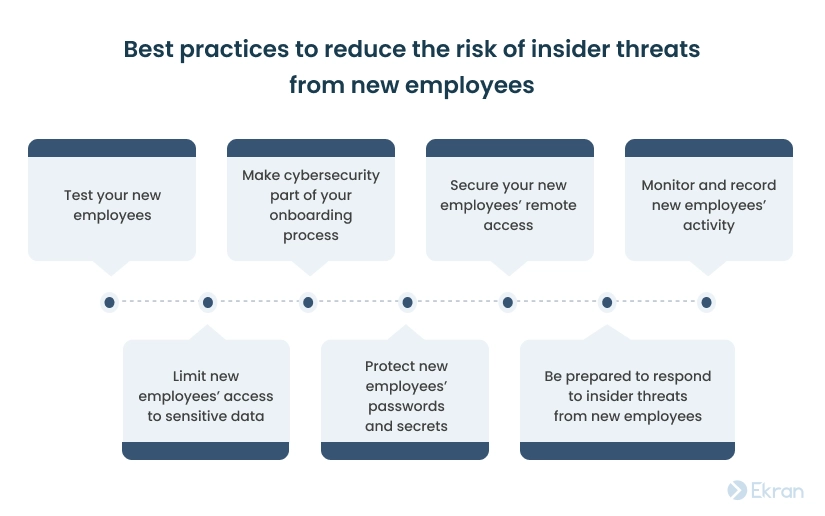
1. בדוק את העובדים החדשים שלך
כדי לצמצם את הסיכונים הפוטנציאליים עוד לפני שעובד מתחיל את דרכו בחברה, וודא כי מחלקת המשאבים האנושיים בודקת את רקע המועמדים ומיומנויות האבטחה שלהם לפני ההעסקה.
בדיקות רקע לא רק עוזרות לוודא שלמועמד יש את כל מה שדרוש להצלחה בתפקיד, אלא גם יכולות לסנן אנשים שעלולים לפעול במרמה או ברשלנות במקום העבודה שלך.
שקול את הדברים הבאים כאשר מסננים מועמדים:
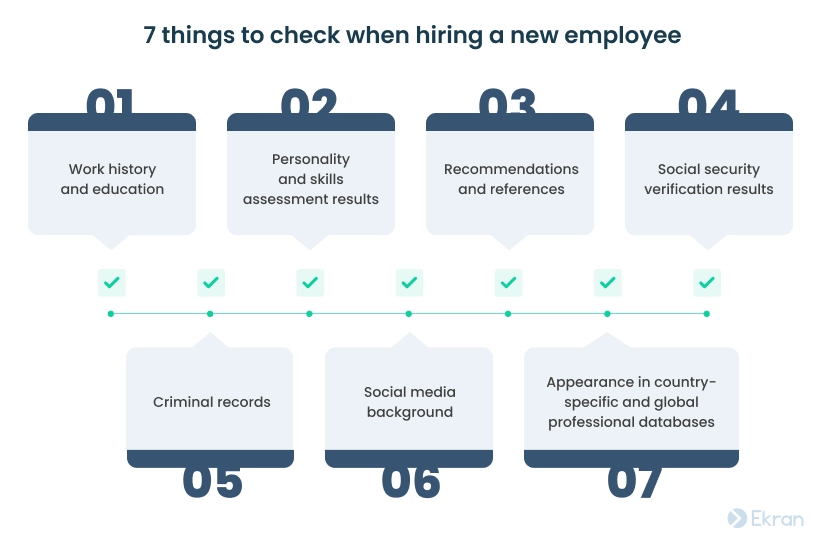
בנוסף לביצוע בדיקות רקע, חשוב גם לבדוק את מודעות העובד העתידי שלך לאבטחת סייבר באופן כללי. בעוד שלא בהכרח כדאי להימנע מהעסקת אנשים עם ידע מועט באבטחת סייבר, על ידי בדיקת הידע של העובדים תדע על מה להתמקד כאשר אתה מדריך עובדים חדשים בנוהלי האבטחה של הארגון שלך.
2. הפוך את אבטחת הסייבר לחלק מתהליך הקליטה
הימים הראשונים בארגון שלך הם הכי עמוסים לעובדים החדשים. חשוב לספק לעובדים החדשים מספיק זמן ומשאבים כדי לשלוט בדרישות האבטחה שלך בצורה כזו שתמנע טעויות לא מכוונות.
שקול לכלול את כל כללי אבטחת הסייבר בתהליך הקליטה שלך. הפוך את זה לעדיפות של מחלקת המשאבים האנושיים שלך לוודא שעובדים חדשים:
- יודעים את המדיניות החשובה לאבטחת סייבר. על ידי הצגת מדיניות אבטחת המידע וההנחיות הרלוונטיות, תיתן להם הבנה של מטרות האבטחה והנהלים של הארגון שלך. העובדים ידעו איזו התנהגות אבטחת סייבר אתה מצפה מהם כבר מתחילת דרכם.
- עוברים הכשרה באבטחת סייבר. הכשרה מקיפה למודעות סייבר היא אחד הצעדים המרכזיים בהטמעת תרבות של אבטחת סייבר במקום העבודה שלך. הכשרה יוצרת הרגלי אבטחת סייבר בריאים בקרב עובדים חדשים, מלמדת אותם לזהות סוגים שונים של התקפות ומספקת דוגמאות מהחיים האמיתיים של תקריות אבטחת סייבר.
- קוראים וחותמים על מסמכים חשובים. חשוב שעובדים חדשים ייקחו את הזמן לקרוא ולחתום על מסמכים כגון הסכמי סודיות (NDA) והסכמים תעסוקתיים שעוזרים להבטיח את אבטחת המידע שלך ומגבירים את האחריות.
3. אבטח את הגישה מרחוק של העובדים החדשים
העבודה מרחוק מכפילה את הסיכונים הנובעים מעובדים חדשים, שכן סביבות עבודה מרחוק נרחבות מרחיבות את שטח ההתקפה. מאמר של גרטנר על שבעה טרנדים מובילים באבטחת סייבר מציין ש-60% מעובדי הידע עובדים מרחוק ולפחות 18% לא יחזרו למשרד.
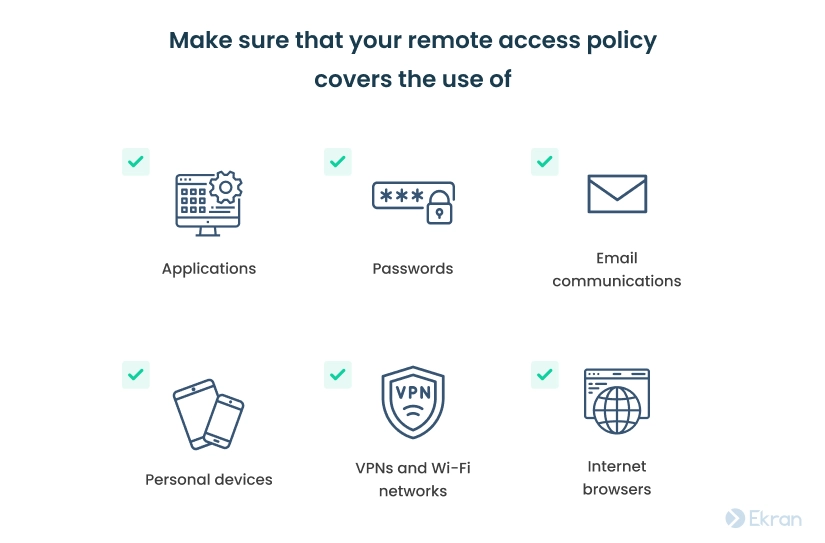
כתוצאה מכך, כדאי לספק לעובדים מרחוק עזרה והכוונה נוספים לאבטחת סביבות העבודה המרוחקות שלהם. שקול לקבוע תקני אבטחה אחידים לעבודה מרחוק ולפרט אותם במדיניות גישה מרחוק. מדיניות כזו מגדירה את כל נוהלי האבטחה לגישה למידע הארגוני דרך רשתות מרחוק, VPNים ודרכים נוספות.
תן לעובדים החדשים שלך רשימה של מה עליהם לעשות כדי להגן על סביבות העבודה המרוחקות שלהם. ודא שהיא כוללת שימוש ב:
4. פיקוח והקלטת פעילות העובדים החדשים
זהו אתגר לאתר פעולות זדוניות מצד עובדים חדשים, שכן הן בדרך כלל מוסוות בתוך משימות יומיומיות. גם אם נתפסים, עובדים חדשים עשויים להסביר את ההתנהגות החשודה שלהם כחוסר ניסיון.
שימוש בתוכנה ייעודית לפיקוח על פעילות עובדים בתשתיות שלך יכול לעזור לך לזהות פעולות חשודות או לזהות התנהגות רשלנית מצד עובדים פנימיים לא מכוונים. ברגע שתוכל לעקוב אחרי העובדים החדשים שלך, כדאי להתמקד בזיהוי סימנים לפעילות זדונית בארגון שלך. אינדיקטורים כוללים את הדברים הבאים:
- אי-הקפדה על שעות העבודה
- שימוש לא נכון במשאבי החברה
- יצירת חשבונות דלת אחורית
- התקנת אפליקציות לא מורשות או תוכנות זדוניות
- השבתת יומני מערכת
- שינוי הגדרות אבטחה של מכונות ומערכות ארגוניות
- הורדת כמויות גדולות של נתונים ארגוניים
- שליחת נתונים רגישים לכתובת דוא"ל שאינה ארגונית
בעת בחירת תוכנה לפיקוח על פעילות עובדים, כדאי להעדיף פתרונות שיכולים להקליט, לזהות אוטומטית ולהתריע על סימנים להתנהגות זדונית.
5. הגבל את הגישה של עובדים חדשים לנתונים רגישים
לא כדאי לסמוך על עובדים חדשים באותה מידה שאתה סומך על עובדים מוכחים. מתן גישה מלאה לעובדים חדשים לתשתיות שלך אינה האסטרטגיה הטובה ביותר לאבטחת נתוני הארגון שלך. כדי לצמצם את הסיכון להתקפות פנימיות מצד עובדים חדשים, כדאי לשקול להגביל את גישתם לנכסים קריטיים ולספק גישה לפי הצורך.
עקרון ההרשאות המינימליות, מודל Zero Trust וגישת Just-in-Time לניהול גישה יכולים להיות שימושיים:
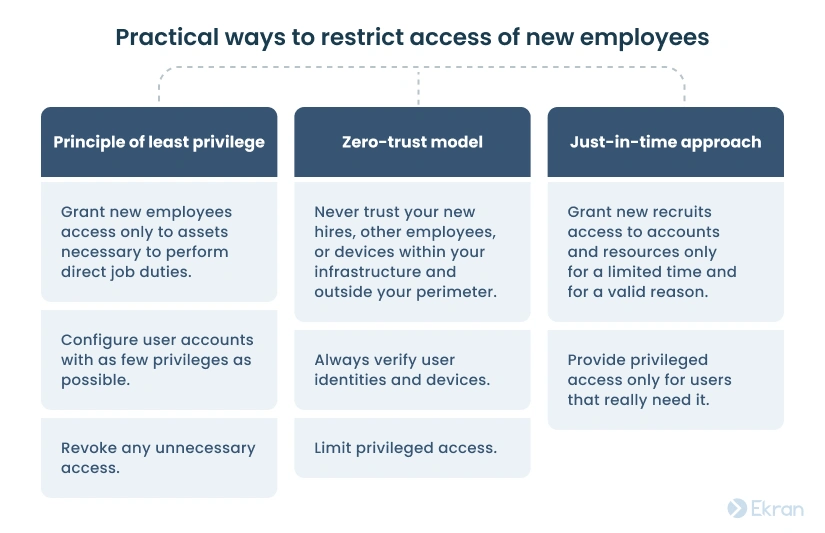
היישום של העקרונות הנ"ל עדיין מאפשר לך להעניק לעובדים את הגישה שהם צריכים תוך צמצום שטח ההתקפה הפוטנציאלי.
6. הגן על סיסמאות וסודות של עובדים חדשים
למרות המאמצים הרבים של ארגונים לפתח התנהגות בריאה בנוגע לסיסמאות, מספר לא קטן של הפרות נתונים קורות בשל פרטי התחברות שנגנבו. דוח החקירות של Verizon ב-2022 טוען שכמעט 50% מהפרות הנתונים כוללות פרטי משתמש גנובים.
על קציני האבטחה שלך לקחת על עצמם את האחריות לנהל את הסיסמאות והסודות של הצוות שלך, תוך התחשבות בניסיון השונה והרגלי אבטחת המידע של העובדים החדשים. כישלון בכך נחשב לאחת מהשגיאות הנפוצות ביותר באבטחת סביבות עבודה מרחוק.
כדי להקל ולשפר את מאמצי קציני האבטחה שלך בשליטה על סיסמאות העובדים החדשים, כדאי לשקול התקנת פתרון לניהול סיסמאות. העדף פתרונות שמציעים יכולות אימות ללא סיסמה, אוטומציה של תהליכי ניהול סיסמאות, והצפנה של סיסמאות מאוחסנות.
7. הכן את עצמך להגיב להתקפות פנימיות מעובדים חדשים
היישום של כל השיטות שתיארנו לא יכול להבטיח שלעולם לא תתמודד עם התקפה פנימית. עדיין עליך להיות מוכן.
תוכנית תגובה לאירועים מפורטת תספק לצוות האבטחה שלך עקביות וביטחון לפעול במהירות וביעילות על ידי מתן שלבים מחושבים לפעולה בסוגים שונים של אירועים.
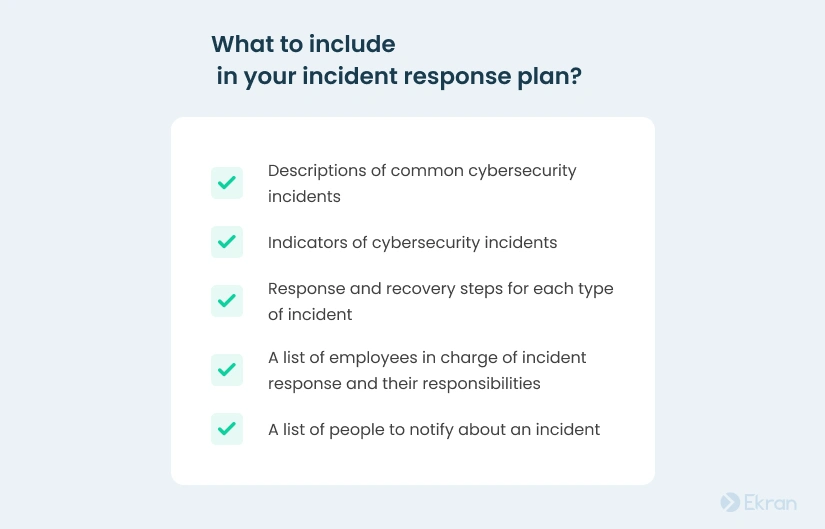
וודא שהעובדים החדשים בארגון שלך יודעים מה לעשות ולמי לפנות אם הם חושדים באירוע או צריכים ייעוץ בנוגע לשאלות אבטחה.
כדי לשפר את יכולות תגובתם לאירועים, חלק מהארגונים מתקינים תוכנה לניהול איומים פנימיים עם מנגנוני זיהוי ותגובה אוטומטיים לאירועים.
ניהול סיכוני איומים פנימיים מעובדים חדשים עם Syteca
Syteca היא פלטפורמת ניהול סיכוני איומים פנימיים אוניברסלית המאפשרת לך להתמודד עם סיכוני אבטחה מעובדים חדשים כבר ביום שהם מתחילים לעבוד בארגון שלך.
Syteca עוזרת לך להטמיע גישה הוליסטית לניהול סיכוני איומים פנימיים על ידי מתן האפשרות ל:
| הגישה ההוליסטית של Syteca לניהול סיכוני איומים פנימיים | |
|---|---|
 ניטור פעילות משתמש |
|
 ניהול גישה |
|
 תגובה לתקריות |
|
בנוסף, ל-Syteca יש פונקציות מתקדמות של ביקורת ודיווח יחד עם תכונות נוספות שיכולות לעזור לך לעמוד בדרישות ציות שונות בתחום ה-IT.
ראה כיצד Syteca עזרה לאחד מלקוחותיה: ספק שירותי בריאות אירופי מגן על מידע רגיש מפני איומים פנימיים בעזרת Syteca (סיפור לקוח, באנגלית).
סיכום
כדי להגן על סביבת ה-IT של הארגון שלך, חשוב לראות כל עובד חדש כבעיה פוטנציאלית של איום פנימי. ניתן לצמצם את הסיכונים של איומים פנימיים על ידי ביצוע בדיקות רקע על המועמדים החדשים, מעורבותם בהכשרה מקיפה בנושא אבטחת סייבר, ואבטחת סביבת העבודה המרוחקת שלהם.
השתמש בתוכנת הגנה בפני איומים פנימיים כמו Syteca כדי לנטר את פעילות המשתמשים של עובדים חדשים, לנהל את גישתם לנתונים רגישים, ולגלות התנהגות משתמש חשודה.