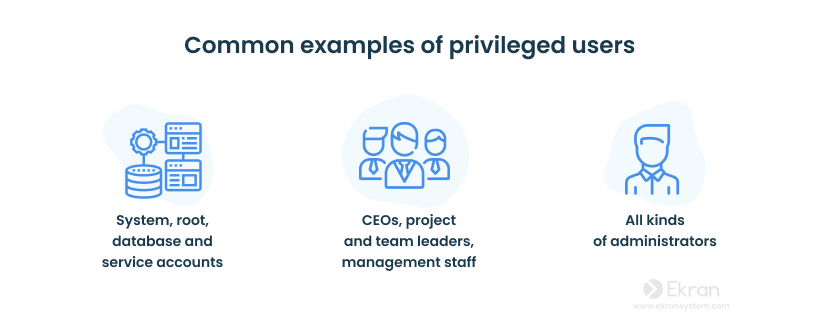
משתמשים בעלי הרשאות (privileged users) הם חלק חיוני בכל ארגון. עם זאת, עם גישה לסודות מסחריים ולחלקים הפגיעים ביותר של הרשת הארגונית, הם יכולים להוות סיכונים גבוהים לאבטחת הסייבר הארגונית שלך. מסיבה זו, ככל שיש יותר הרשאות למשתמשים, כך יש צורך במעקב קרוב יותר.
יתר על כן, ניטור משתמשים בעלי הרשאות (PUM) הוא דרישה ממספר חוקים, תקנות ותקני אבטחת מידע, כולל NIST 800-53, GDPR, SOC 2 ו-HIPAA. לכן, תשומת לב נאותה לניטור ובקרה על משתמשים בעלי הרשאות היא כיום חובה עבור ארגונים רבים. בפוסט זה, אנו מתארים את 10 שיטות העבודה הטובות ביותר של PUM לשיפור ההגנה על הנכסים הקריטיים שלך והפחתת סיכוני אבטחת סייבר.
סיבות לניטור משתמשים בעלי הרשאות
לכל ארגון יש שתי קבוצות עיקריות של משתמשים: משתמשים בעלי הרשאות ומשתמשים רגילים. זכויות הגישה וההרשאות של חשבונות משתמשים בעלי הרשאות חורגות מאלה של משתמשים אחרים.
אמנם יש לפקח על הפעילות של משתמשים רגילים ובעלי הרשאות, אך הסיבות לניטור כל קבוצה שונות. משתמשים רגילים, כלומר רוב הצוות, מנוטרים בדרך כלל כדי:
- לנתח את ביצועי העובדים
- לשפר את תפוקת העובדים
- להגן על נתונים ארגוניים ועל מערכות קריטיות
- להפחית איומים פנימיים וחיצוניים
- לעמוד בדרישות הציות
מצד שני, מכיוון שלמשתמשים בעלי הרשאות יש גישה לנתונים ולמערכות רגישות, הם מנוטרים לעתים קרובות כדי:
- לבדוק מי יכול לגשת למה
- לראות אילו שינויים מתבצעים במערכת
- להגן על נתונים ארגוניים ועל מערכות קריטיות
- להפחית איומים פנימיים וחיצוניים
- לעמוד בדרישות הציות
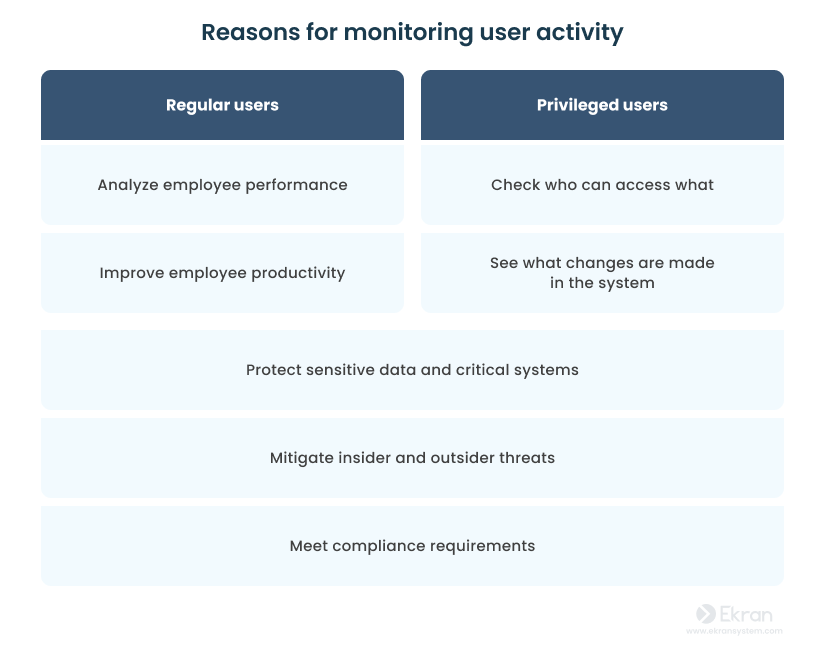
בעוד שמשתמשים רגילים מנוטרים לעתים קרובות כדי להעריך את הביצועים שלהם, משתמשים בעלי הרשאות נמצאים במעקב צמוד כדי לוודא שהם לא מנצלים את ההרשאות שלהם לרעה.
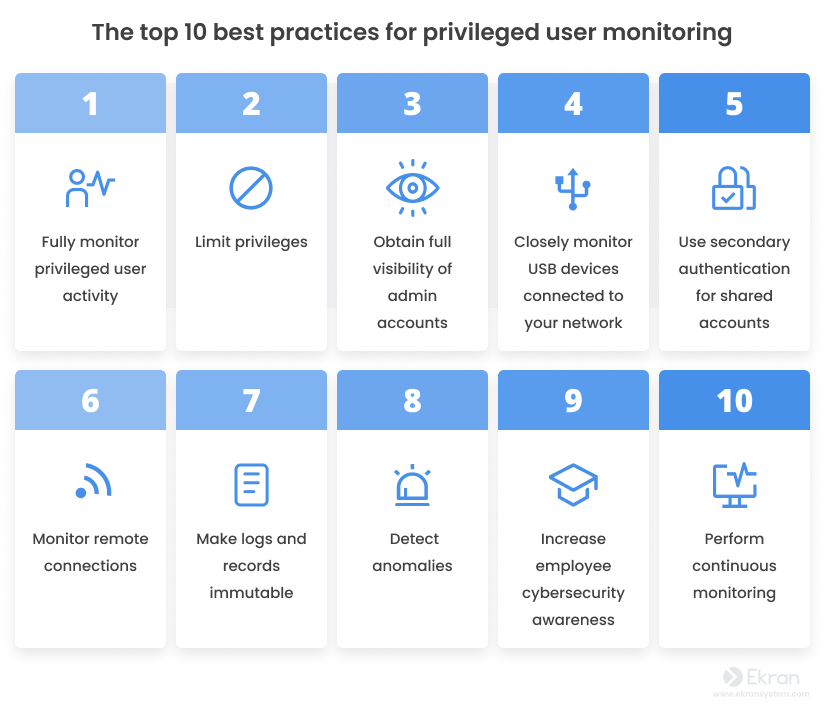
כעת, אתה עשוי לשאול, "כיצד לנטר ביעילות חשבונות בעלי הרשאות?" הבה נבחן את 10 השיטות המומלצות המובילות לניטור פעילות פריבילגית.
10 השיטות המומלצות המובילות לניטור משתמשים בעלי הרשאות
אפילו פעולה אחת קטנה יכולה לעשות את ההבדל.
הפתרונות והגישות של היום לניטור משתמשים בעלי הרשאות הם גמישים למדי, ומאפשרים לך להתמקד במה שחשוב ביותר. אבל תמיד יש מקום לשיפור. הכנו רשימה של 10 שיטות העבודה המומלצות המובילות עבור PUM שיכולות לעזור להפוך את הליכי אבטחת הסייבר שלך ליעילים ופרודוקטיביים יותר.
1. לפקח באופן מלא על פעילות המשתמשים בעלי ההרשאות
שכחו מניטור חלקי של גישה פריבילגית.
ניטור פעילות המשתמש הוא עתיר משאבים. אתה צריך לאסוף כמויות גדולות של נתונים, להעביר אותם מנקודות קצה מנוטרות לשרת או לענן ולאחסן אותם. וככל שאתה צריך לנטר יותר משתמשים, כך אתה משתמש ביותר משאבים. מסיבה זו, ארגונים רבים בוחרים בניטור חלקי כדי לפקוח עין רק על סוגים ספציפיים של נתונים, מערכות, אירועים ופעילויות.
עם זאת, פתרונות ביניים הם בחירה גרועה בכל הנוגע לניהול פעילות של חשבונות פריבילגיים. מכיוון שלמשתמשים בעלי הרשאות עשויה להיות גישה קבועה וכמעט בלתי מוגבלת לחלקים החשובים ביותר של הרשת הארגונית שלך, שקול להתייחס ברצינות לבקרה על פעילות משתמשים בעלי הרשאות ולצפות בכל פעולה של המשתמשים עם גישה מוגברת.
כשניתנת בחירה, לכו על פתרון שמתעד נתונים בפורמטים קלים לצפייה, כמו צילומי מסך או הקלטות וידאו. היכולת לחפש בהקלטות כאלה תהיה גם יתרון גדול.
2. הגבלת הרשאות
אמור "לא" להרשאות בלתי מוגבלות.
שמירה על רמה מספקת של ניטור משתמשים בעלי הרשאות יכולה להיות מאתגרת למדי. ככל שיהיו פחות משתמשים בעלי הרשאות בארגון שלך וככל שיש להם פחות הרשאות, כך קל יותר לנטר אותם כראוי.
תוקפי סייבר מכוונים לעתים קרובות למשתמשים בעלי הרשאות, מכיוון שסוגים אלה של חשבונות מכילים את המפתחות למידע בעל ערך. ועם הרשאות בלתי מוגבלות, גורמים פנימיים זדוניים עשויים לשנות את יומני המערכת כדי להסתיר את הפשעים שלהם. לכן, שקול ליישם תהליך ניהול גישה פריבילגית (PAM). ניתן למנף פתרון PAM ייעודי להגבלת הרשאות רק למעגל מצומצם של עובדים ולפרק זמן מוגבל בלבד, תוך ניטור צמוד של כל אחד מהם.
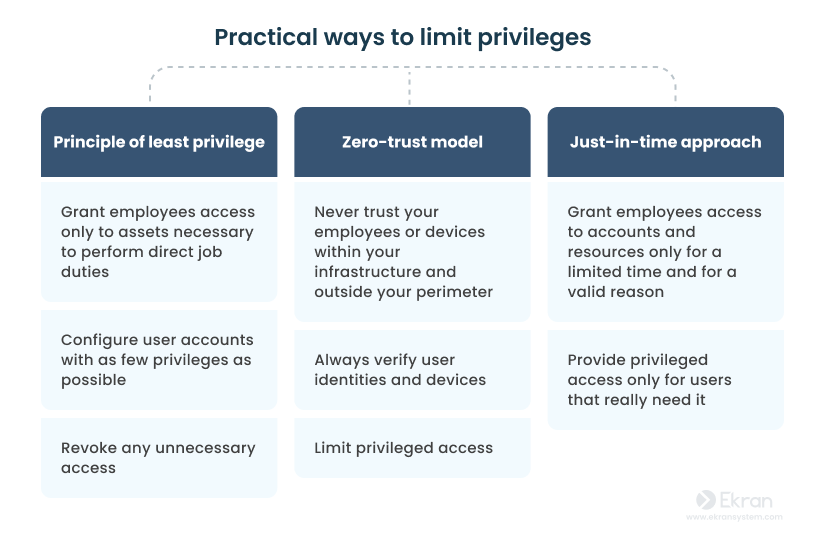
ישנן מספר גישות שאתה יכול ליישם כדי להגביל את הרשאות המשתמש: עקרון ההרשאה המינימלית, ארכיטקטורת אפס אמון (Zero Trust), PAM בגישת Just-in-Time ואחרות.
3. השג נראות מלאה של כל חשבונות הניהול
היפטר ממנהלי צל (shadow admins).
משתמשים בעלי הרשאות יכולים לעתים קרובות להקצות את אותן הרשאות (או נמוכות יותר) למשתמשים אחרים. עם זאת, הקצאת הרשאות בדרך זו לא תמיד מנוטרת ומנוהלת כראוי. חשבונות בעלי אותן הרשאות גישה כמו מנהלי מערכת אך אינם נכללים בקבוצות מנהלים מנוטרות (למשל מנהלי דומיין) נקראים בדרך כלל מנהלי צל.
חשבונות בעלי הרשאות ניהול שמנוטרים ומנוהלים בצורה גרועה מהווים איום משמעותי. דוח האיומים הפנימיים לשנת 2023 של Gurucul חושף כי ל-54% מהגורמים הפנימיים הייתה גישה עם פרטי הזדהות לרשת ולשירותים. לכן יש חשיבות עליונה לניטור חשבונות פריבילגיים. עליך להשיג נראות מלאה על כל החשבונות הפריבילגיים כדי להבטיח את הרמה הגבוהה ביותר של אבטחת סייבר בארגון שלך.
חשוב לשים לב לא רק לפעילות של חשבונות פריבילגיים, אלא גם ליצירתם ולמחיקתם. חפשו פתרונות שיכולים לסרוק את כל חשבונות הרשת ולגלות את החשבונות בעלי הרשאות ברמת מנהל. אחרי שמצאתם את כל החשבונות הפריבילגיים, בצעו סקירות כדי למחוק חשבונות שאינם בשימוש ולמנוע זחילת הרשאות (privilege creep). מומלץ להכין רשימת בדיקה לסקירת הרשאות משתמשים ולבצע באופן קבוע את כל השלבים, כדי לוודא ששום דבר לא מתפספס. כמו כן, אנו ממליצים להגדיר את כל החשבונות הפריבילגיים כך שלא ניתן יהיה להאציל הרשאות משתמש או ליצור מנהלי צל חדשים.
4. עקוב מקרוב אחר התקני ה-USB המחוברים לרשת שלך
עקבו אחר השימוש בהתקני USB על ידי משתמשים בעלי הרשאות.
גורם פנימי זדוני עשוי להשתמש בכונן USB כדי להדליף נתונים רגישים ולפגוע בהם, לגנוב את הקניין הרוחני של החברה או להפעיל מתקפה שתוכננה מראש. משתמשים בעלי הרשאות עלולים לגרום נזק גדול עוד יותר אם הם משתמשים לרעה בהתקני USB ועוקפים את בקרות האבטחה. כדי להבטיח הגנה מרבית על קובצי הנתונים של הארגון, חשוב לנטר את כל התקני ה-USB שמחוברים לרשת, ובמיוחד את אלה שמשמשים משתמשים בעלי הרשאות.
ייתכן שתרצה לשקול לפרוס כלי ניטור של התקני USB כדי לאפשר לך לקבל התראות בכל פעם שהתקן USB חשוד מחובר, לאשר או לאסור סוגים מסוימים של התקני USB, ולנטר באופן רציף את כל חיבורי התקני ה-USB.
5. השתמש באימות משני עבור חשבונות משותפים
הקדישו תשומת לב מיוחדת לחשבונות פריבילגיים משותפים.
חברות מסוימות משתמשות בחשבונות פריבילגיים משותפים כדי לפשט את זרימת העבודה הניהולית שלהן, ובכך להכניס בשוגג סיכוני אבטחת סייבר לתשתיות ה-IT שלהן.
למרות היותם נוחים, חשבונות משותפים מעכבים את תהליך ניטור וביקורת פעילות המשתמש. קשה להבדיל בין פעולות של משתמש אחד למשנהו מבלי להשתמש בכלים ספציפיים.
מינוף אימות משתמשים משני כאמצעי אבטחה נוסף יכול לעזור לך להבחין בבירור בין הפעילות של כל משתמשי החשבון המשותף תוך ניטור וביקורת הפעילות שלהם.
6. מעקב אחר חיבורים מרחוק
צפה בכניסות מרחוק לא מאושרות.
Upwork דיווחה כי 37% משוק העבודה בארה"ב עבדו מרחוק לחלוטין ו-21% מהעובדים השתמשו במודל עבודה היברידי בשנת 2022. ככל שעובדים מרוחקים יותר בחברה שלך, כך עלולות להתעורר חששות אבטחה קשורים יותר.
ארגונים מספקים לקבוצות שונות של משתמשים גישה מרחוק לנתונים שלהם: עובדים רגילים, עובדים במשרה חלקית וקבלני משנה. ואם למשתמשים אלה יש גישה לכל סוג של מידע רגיש ברשת שלך, שקול ליישם תוכנת ניטור שולחן עבודה מרוחק כדי לשמור עליהם במעקב צמוד.
עבור משתמשים בעלי הרשאות, עליך גם לנטר ולהקליט סשנים של פרוטוקול שולחן עבודה מרוחק (RDP) באותו אופן כמו סשנים מקומיים. בנוסף, תוכל לשקול להגדיר כללים נוקשים, לציין לאילו מערכות ונתונים מותרת התחברות מרחוק וליצור רשימות היתרים (allowlists) של כתובות IP או MAC.
7. הפוך את היומנים והרשומות לבלתי ניתנים לשינוי
מנע שינויים ביומנים ורשומות.
בהתאם לרמת ההרשאות שלהם, משתמשים בעלי הרשאות עשויים להיות מסוגלים לשנות או למחוק יומנים ורשומות שונות. ברמת הרשת, ניתן לטפל בחשש הזה על ידי מתן גישה בלתי מוגבלת ליומני מערכת רק לתפקיד מסוים או לקבוצה מוגבלת בהחלט של משתמשים.
בעת בחירת תוכנת ניטור פעילות המשתמשים, חשוב לבחור תוכנה שמונעת כברירת מחדל שינוי של יומנים או דוחות. עם תוכנה כזו תוכל להיות בטוח שאיש לא שינה את הרשומות.
8. איתור חריגות
שימו לב להתנהגות חריגה.
התנהגותו של משתמש לגיטימי אינה שונה בהכרח באופן משמעותי מהתנהגותו של תוקף חיצוני או גורם פנימי זדוני. לכן זה עשוי להיות מאתגר לזהות התנהגות כזו.
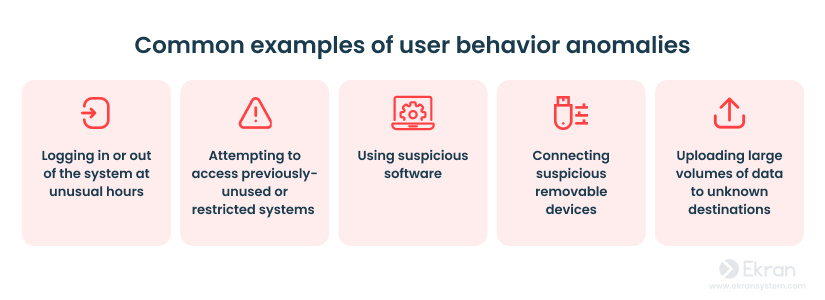
ניתוח התנהגות משתמשים וישויות (UEBA) היא טכנולוגיה המשמשת לזיהוי התנהגות חריגה של משתמשי רשת. הוא בונה פרופיל התנהגות בסיסי עבור כל משתמש או ישות במערכת. בהתבסס על פרופילים אלו, מערכת UEBA מנתחת את פעילות המשתמש ומבדילה בין פעולות רגילות לבין פעולות שעלולות להיות לא בטוחות.
שקול ליישם את טכנולוגיית UEBA כדי לתפוס כל פעילות חריגה של המשתמשים בעלי ההרשאות שלך.
9. להגביר את המודעות לאבטחת הסייבר של העובדים
ערכו הדרכות אבטחת סייבר באופן קבוע.
ארגון הכשרה למודעות אבטחה הוא קריטי לניטור יעיל של משתמשים בעלי הרשאות. משתמשים ללא ידע מתאים בתחום אבטחת הסייבר עלולים שלא להבין את הצורך לנטר אותם ואף יכולים לנסות להערים או לחבל בכלי האבטחה ובמדיניות המיושמים.
העלאת המודעות לאבטחת הסייבר של העובדים יכולה להפחית את מספר הטעויות שעושים משתמשים בעלי הרשאות, לגרום להם להיות מודעים יותר להרשאות שניתנו להם ולהגביר את נכונותם לדבוק בהליכי אבטחת הסייבר שנקבעו בחברה שלך.
כמו כן, כאשר מודעים כיצד לזהות איומי אבטחת סייבר, סביר יותר שהעובדים שלך יבחינו בפעילות חשודה ויתריעו עליה.
10. בצע ניטור רציף
לעולם אל תעשה הפסקה.
אין להתייחס לניטור משתמשים בעלי הרשאות כאירוע חד פעמי. כאשר מתבצע רק מעת לעת, ניטור פעילות המשתמש אינו יכול להבטיח נראות מלאה של פעולות המשתמש או להגן כראוי על נתונים קריטיים.
PUM הוא תהליך מתמשך, ויש לשפר אותו כל הזמן. ודא שאתה משנה את נוהלי הניטור והניהול של המשתמשים הפריבילגיים שלך ותשפר אותם ללא הרף עם שיטות עבודה מומלצות של PUM ופתרונות טכנולוגיים חדישים. בנוסף, גישה זריזה לניהול גישה מביאה גמישות ותגובתיות לאבטחת הסייבר של הארגון שלך.
נטר משתמשים בעלי הרשאות עם Syteca
Syteca היא פלטפורמה אוניברסלית לניהול סיכוני פנים המאפשרת ניטור של כל סוגי המשתמשים וניהול גישה למערכות, אפליקציות ונתונים קריטיים.
Syteca יכולה לעזור לך ליישם את שיטות ה-PUM הטובות ביותר, ולספק לך סט עשיר של יכולות לניהול איומים פנימיים:
- ניטור רציף של כל השרתים (כולל שרתי קפיצה), נקודות הקצה ותחנות העבודה המרוחקות
- הקלטה עשירה בהקשר של סשנים מקומיים, סשני מסוף, SSH ו-RDP, בפורמט וידאו שניתן לחפש בו
- איסוף מטא-דאטה שימושי על פעילות המשתמשים, כגון שמות היישומים שהופעלו, כתובות האתרים שבהם ביקרו והקשות המקלדת
- ניהול גישה פריבילגית לעובדים, ספקי צד שלישי וקבלנים
- התראה ותגובה לאירועי אבטחת סייבר באמצעות חסימת משתמשים חשודים (ב-Windows) וסגירת תהליכים (ב-Windows וב-macOS)
- ניטור וניהול של התקני USB מחוברים, כולל כונני הבזק ומודמי USB
- הפקת דוחות מפורטים וייצוא נתוני סשנים של משתמשים לחקירות פורנזיות
כל התכונות הללו חיוניות כדי לפקוח עין על החשבונות הפריבילגיים שלך ועל הנכסים שיש להם גישה אליהם. זו הסיבה שחברות רבות בוחרות ב-Syteca כפתרון הכל-ב-אחד אמין לניטור גישה פריבילגית.
בנוסף, הפונקציונליות של Syteca יכולה לעזור לארגון שלך לעמוד בדרישות SOX, HIPAA, PCI DSS ושאר דרישות אבטחת הסייבר לניטור משתמשים בעלי הרשאות.
מסקנה
הטמעת שיטות עבודה מומלצות לניטור משתמשים בעלי הרשאות היא חיונית בעידן הדיגיטלי של היום, שבו איומים פנימיים ופרצות נתונים הופכים נפוצים יותר ויותר. ניטור יעיל של משתמשים בעלי הרשאות מאפשר לארגונים למנוע איומי אבטחה ולמנוע מנתונים רגישים להגיע לידיים הלא נכונות.
10 השיטות המומלצות המובילות המתוארות לעיל מספקות מסגרת מקיפה לארגונים לביסוס ולתחזוקה של ניהול חזק של משתמשים בעלי הרשאות. תוכנת ניטור עובדים כמו Syteca יכולה להפוך לאבן יסוד בתוכנית זו.
Syteca היא פלטפורמה אמינה לניהול איומים פנימיים שיכולה לסייע לך במעקב אחר חשבונות פריבילגיים, משתמשים וספקי צד שלישי בארגון שלך.