בכל שנה, התקפות סייבר ודליפות מידע הופכות הרסניות יותר עבור ארגונים. לפי דוח עלות דליפת המידע לשנת 2022 מאת IBM, העלות הממוצעת העולמית של דליפת מידע הגיעה לשיא של 4.35 מיליון דולר ב-2022. עם זאת, צוותי אבטחה אינם מוכנים לעיתים קרובות לזהות את כל פערי האבטחה בארגונם. היקף הניטור שלהם בדרך כלל כה רחב, עד שקשה לצפות מאין עלול להגיע האיום הפוטנציאלי.
עם זאת, זיהוי פערי אבטחה נעשה קל יותר אם צוות האבטחה יכול להבין את ההיגיון של גורמי איום. למרבה המזל, מסגרת MITRE ATT&CK מספקת גישה מקיפה לזיהוי והתמודדות עם התנהגות עוינת.
מהי מסגרת MITRE ATT&CK בתחום הסייבר?
ATT&CK הם ראשי תיבות של Adversarial Tactics, Techniques, and Common Knowledge (טקטיקות, טכניקות וידע נפוץ של יריבים). מדובר במאגר ידע על טקטיקות, טכניקות ותהליכים של תוקפי סייבר המשקפים שלבים שונים במחזור חיי הפריצה. במקור, MITRE פיתחה את המסגרת הזו כדי למפות התנהגות עוינת לביצוע בדיקות חדירה. אולם כיום, ניתן להשתמש ב-ATT&CK לשיפור מודלי איומי סייבר, לסיוע לאנשי אבטחה להבין טוב יותר את פעולות התוקפים ולהבטיח זיהוי והתמודדות עם אירועים בזמן.
בפרט, מסגרת ATT&CK מאפשרת לעבור מעבר לאינדיקטורים מסורתיים לאיומי סייבר ולשפר את האנליטיקה לזיהוי התנהגותי. היא מספקת לצוותי אבטחה ידע על האופן שבו תוקפי סייבר מתקשרים עם פלטפורמות מסוימות כדי להשיג את מטרותיהם הזדוניות.
מודל MITRE ATT&CK מארגן את התנהגות התוקפים במטריצות המראות את הקשרים בין טקטיקות וטכניקות שנעשה בהן שימוש על ידי תוקפים וכיצד ניתן להתמודד ביעילות עם התקפות.
נכון להיום, MITRE מציעה שלושה אוספי מטריצות המתמקדות בנושאים שונים.
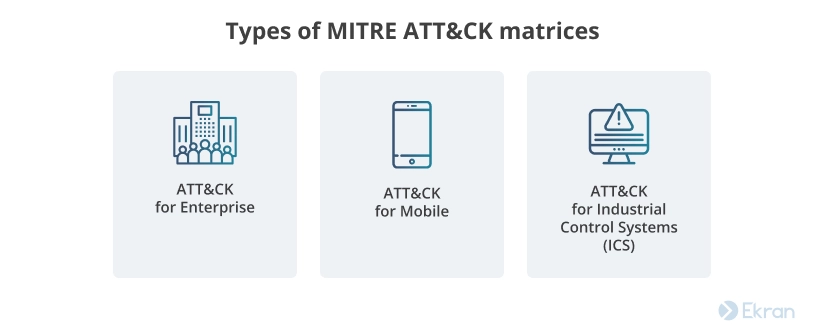
- ATT&CK for Enterprise מכיל מידע על טקטיקות וטכניקות עוינות שגורמים זדוניים משתמשים בהן במערכות הפעלה שולחניות כמו Windows, Linux, macOS ועוד.
- ATT&CK for Mobile מאגד ידע על ניצול חולשות ב-iOS וב-Android.
- ATT&CK for Industrial Control Systems (ICS) כולל מידע על פעולות זדוניות בתוך רשת ICS.
בואו נבחן מקרוב כיצד מאורגנות מטריצות אלו.
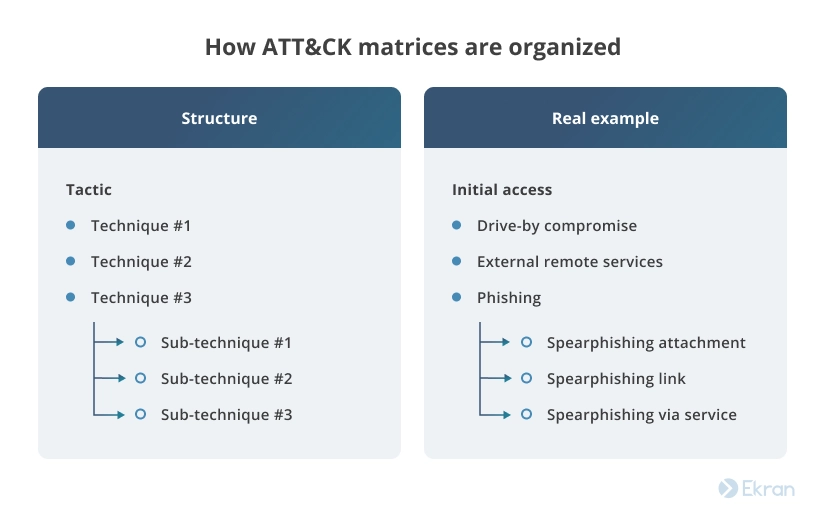
כל מטריצה כוללת מערך של טקטיקות וטכניקות שתוקפים עשויים להשתמש בהן כדי להשיג את מטרותיהם הזדוניות בשלב מסוים של התקיפה. טקטיקות מתארות מה התוקף מנסה להשיג, וטכניקות מסבירות כיצד הוא משיג את מטרותיו. כל טקטיקה כוללת מגוון טכניקות שתוקף יכול להשתמש בהן, כאשר טכניקות אלו עשויות להכיל מספר תת-טכניקות.
כל המידע על טכניקות מובנה בצורה הבאה:
- סעיף דוגמאות לנהלים (Procedure Examples) מציין תוכנות זדוניות נפוצות שמשמשות לביצוע הטכניקה המסוימת.
- סעיף מניעה מציע המלצות לפעולות שיש לבצע כדי למנוע את ביצוע הטכניקה.
- סעיף זיהוי מציע אילו תהליכים יש לנטר כדי לזהות את הטכניקה.
- סעיף הפניות מספק קישורים למקורות נוספים לניתוח מעמיק יותר.
פושעי סייבר לא בהכרח ישתמשו בכל הטקטיקות המתוארות במטריצות ATT&CK. סביר להניח שהתוקף יבצע את המספר המינימלי של טקטיקות וטכניקות כדי להישאר לא מזוהה תוך כדי השגת מטרותיו.
ATT&CK עבור ארגונים
בחלק זה נדון כיצד ניתן להשתמש במטריצת ATT&CK עבור ארגונים לשיפור אבטחת הארגון. באמצעות שליטה במטריצת ATT&CK של MITRE עבור ארגונים, תוכלו למצוא תשובות לשאלות הבאות:
- אילו התנהגויות זדוניות הן נפוצות ברוב ההתקפות?
- מהו המידע המעיד על התנהגות זדונית?
- כיצד תוקפים פועלים?
- אילו התנהגויות משתמש נחשבות לחריגות וחשודות?
התשובות לשאלות אלו יסייעו לכם להבין מה לחפש כדי לזהות משתמשים חשודים וכיצד למנוע את פעולותיהם הזדוניות. ניתן להשתמש במסגרת ATT&CK ככלי ראשוני לפיתוח ניתוחים התנהגותיים לזיהוי התנהגות זדונית בסביבת הארגון.
מטריצת ATT&CK for Enterprise מכילה יותר מ-200 טכניקות שפושעי סייבר יכולים להשתמש בהן כדי לפגוע ברשת הארגון ולפעול בתוכה, והמספרים מתעדכנים בכל גרסה. בגרסה העדכנית (attack.mitre.org, אוקטובר 2026) יש 15 טקטיקות ו-222 טכניקות, כי הטקטיקה התחמקות מהגנה (Defense Evasion) פוצלה ל-Stealth ול-Defense Impairment. הבנת הטקטיקות תאפשר לאנשי האבטחה לתעדף את אסטרטגיות ההגנה על רשת הארגון.
בואו נבחן בקצרה את 14 הטקטיקות הקלאסיות של מטריצת ATT&CK עבור ארגונים:
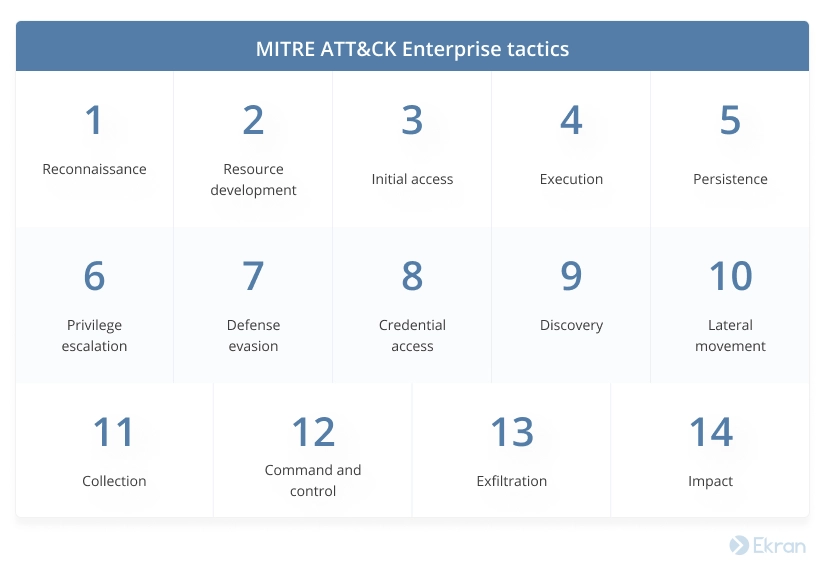
1. סיור (Reconnaissance) כולל טכניקות ששחקנים זדוניים משתמשים בהן לאיסוף מידע עבור תקיפות עתידיות.
2. פיתוח משאבים (Resource development) מציין טכניקות ליצירה, רכישה, פגיעה וגניבת משאבים שתוקפים ישתמשו בהם לתמיכה בתקיפה.
3. גישה ראשונית (Initial access) מתייחס לווקטורים שהאקרים מנצלים כדי לגשת לרשת או למערכת המטרה.
4. ביצוע (Execution) כולל טכניקות שמטרתן להפעיל קוד זדוני לאחר חדירה לרשת.
5. התמדה (Persistence) כולל טכניקות שמאפשרות לשחקנים זדוניים לשמור על גישה לרשת.
6. העלאת הרשאות (Privilege escalation) מכיל טכניקות שמאפשרות לתוקפים לנצל חולשות ופגיעויות במערכת כדי להשיג גישה מורחבת למערכות פנימיות.
7. התחמקות מהגנה (Defense evasion) מאפשרת לתוקפים להישאר לא מזוהים על ידי תוכנות זיהוי חדירה.
8. גישה לפרטי הזדהות (Credential access) כולל טכניקות להשגת פרטי הזדהות לגיטימיים כדי לגשת למערכות ולהקשות על זיהוי התוקפים.
9. גילוי (Discovery) כולל טכניקות שמאפשרות לשחקנים זדוניים לצבור ידע על הרשת כדי ללמוד איך לנצל את מטרותיהם הנוכחיות.
10. תנועה רוחבית (Lateral movement) משמשת האקרים כדי להבטיח גישה ושליטה על מערכות מרוחקות.
11. איסוף מידע (Collection) כולל טכניקות שהשחקנים הזדוניים משתמשים בהן לאיסוף נתונים ממוקדים במערכת.
12. פיקוד ושליטה (Command and control) מכיל טכניקות שתוקפים משתמשים בהן להקמת תקשורת עם מערכות שנפרצו בתוך רשת הקורבן.
13. העברת נתונים (Exfiltration) מורכב מטכניקות שמאפשרות לפושעי סייבר לגנוב נתונים רגישים מהמערכת המטרה.
14. השפעה (Impact) מראה כיצד תוקפים מנצלים, משבשים או הורסים מערכות ונתונים כדי לשנות את תהליכי העסק של הקורבן באופן שמועיל למטרות התוקפים.
בואו נבחן אחת מהטקטיקות הללו, גישה ראשונית, בפירוט. כדי ששחקן עוין ייגש למערכת או לרשת המטרה, הוא יישם טכניקה או יותר מתוך העמודה של גישה ראשונית, כמו פישינג או חשבון לגיטימי.
למרות שמטריצות ATT&CK של MITRE נוצרו במקור כדי למנוע איומים חיצוניים, ניתן להשתמש בהן גם לניתוח התנהגותי בתוך הארגון שלכם. עם זאת, חשוב לזכור שרבות מהטקטיקות והטכניקות של MITRE אינן רלוונטיות לתקיפות הנגרמות על ידי גורמים פנימיים. גורמים פנימיים אינם משתמשים בדרך כלל בטקטיקות ובטכניקות בשלבים המקדימים המשמשים תוקפים חיצוניים.
בחלק הבא, נסקור כיצד ניתן להשתמש בטכניקות MITRE ATT&CK כדי לזהות איומים פנימיים.
שימוש במטריצת ATT&CK לזיהוי איומים פנימיים
בואו נבחן מקרוב כיצד המלצות המניעה והזיהוי של MITRE ATT&CK יכולות לסייע בהתמודדות עם פרצות נתונים. נניח שגורם פנימי זדוני רוצה לשלוח סודות מסחריים למתחרה באמצעות דוא"ל. כדי להשיג מטרה זו, העובד יצטרך לבצע מספר פעולות ביניים בהצלחה.
ראשית, גורם פנימי ינסה להשיג גישה לנתונים רגישים. לשם כך, הם עשויים להשתמש בטקטיקת העלאת הרשאות. לאחר מכן, הם עשויים להשתמש בטכניקה שימוש לרעה במנגנוני שליטה בהרשאות, או בתת-הטכניקה עקיפת בקרת חשבון משתמש (UAC), כדי להעלות את הרשאותיהם. אם לתוקף יש גישה לחשבון עם הרשאות מנהל, הוא עשוי גם להשתמש בטכניקות תנועה רוחבית כדי לעקוף את בקרת המשתמש.
כדי למנוע מקרה כזה, צוות האבטחה שלכם צריך לזהות את טכניקת עקיפת בקרת המשתמש. לכן, על האנליסטים לעקוב אחר הדברים הבאים:
- פקודות וארגומנטים שבוצעו
- תהליכים שהופעלו לאחרונה
- מטא-דאטה קונטקסטואלי
- שינויים במפתחות הרישום (Registry) של Windows
לצורך מניעת תקיפה כזו, ניתן להשתמש בהתראות סיכון גבוה לפקודות העלאת הרשאות ומניפולציות בחשבונות משתמשים.
שנית, גורם פנימי עשוי לנסות את טקטיקת איסוף מידע. לדוגמה, הם עשויים להשתמש בטכניקת נתונים ממערכת מקומית כדי לאסוף מידע רגיש ממקורות מקומיים, כמו מערכת הקבצים או מאגרי נתונים. בשלב זה, ניתן לזהות תוקף זדוני על ידי ניטור קבצים רגישים, כולל גישה אליהם וביצוע פעולות עליהם.
אם גורם פנימי זדוני מצליח לבצע את הטקטיקה הקודמת, הוא מגיע לטקטיקת העברת נתונים. כדי לגנוב נתונים לצורך העברה למתחרה, גורם פנימי עשוי להשתמש בטכניקת העברה דרך שירותי אינטרנט, ולשלוח את הנתונים לאחסון נתונים בענן אישי. להעברת סודות מסחריים ברשת, תוקף עשוי להשתמש בטכניקת העברת נתונים בגודל מוגבל, ולשלוח נתונים במקטעים קבועים בגודלם כדי להימנע מהפעלת התראות על סף העברת נתונים ברשת. ניתן לזהות העברה דרך שירותי אינטרנט באמצעות ניטור, בעוד שהעברת נתונים בגודל מוגבל ניתנת לזיהוי על ידי ניתוח זרימות תעבורה.
דוגמה: פרצת מידע שבוצעה על ידי גורם פנימי
| טקטיקות | טכניקות | פעולות התוקף | זיהוי |
|---|---|---|---|
| העלאת הרשאות | עקיפת בקרת חשבון משתמש באמצעות חשבונות תקפים: שימוש בפרטי הזדהות פריבילגיים של עמית או שימוש לרעה בפרטי הזדהות פריבילגיים שניתנו או ביצוע פעולה לא מורשית של העלאת הרשאות |
העלאת הרשאות המשתמש | ניטור של: פקודות וארגומנטים שהורצו תהליכים שהופעלו מטא-נתונים הקשריים שינויים בהגדרות הרישום (Registry) שנגישות למשתמש |
| תנועה רוחבית | |||
| איסוף | נתונים מהמערכת המקומית | איסוף נתונים רגישים מהמערכת המקומית | ניטור קבצים |
| הוצאת נתונים (Exfiltration) | הוצאת נתונים דרך שירות אינטרנט | שליחת נתונים לאחסון ענן חיצוני | ניטור פעילות |
| העברה מתוזמנת | שליחת נתונים בחלקים בגודל קבוע | ניטור דוא"ל, ניתוח תעבורת רשת |
בתחילת שנת 2022, MITRE Engenuity יצרה את בסיס הידע של איומים פנימיים שבו הם מציינים טכניקות נוספות שגורמים מזיקים פנימיים בדרך כלל משתמשים בהן לצורך ביצוע התקפותיהם.
היתרונות בשילוב של Syteca ו-ATT&CK
מטריצת ATT&CK עבור ארגונים מתארת מה התוקף בדרך כלל עושה לאחר שהוא נכנס לרשת הארגונית שלך. Syteca, בתורה, מספקת לך מערך של כלים מועילים למניעה ולהפחתת איומי סייבר. השימוש בשני הפתרונות יחד מאפשר לך לשפר את ההגנה על הארגון שלך ולסייע בהתמודדות עם פעולות משתמשים מזיקים בכל שלב במחזור חיי ההתקפה.
Syteca כוללת יכולות ניהול זהויות ומערכת ניהול חשבונות פריווילגיים שמונעות את השימוש לרעה במנגנון העלאת הרשאות ובטכניקות דומות:
- עם תכונת האימות מרובה גורמים של Syteca, תוכל לוודא שהמשתמשים שמתחברים לרשת שלך הם אכן מי שהם טוענים שהם.
- בקרת גישה מבוססת תפקידים של Syteca עוזרת לך להקים תהליך ניהול גישה מדויק כדי לנהל בצורה יעילה את הרשאות המשתמשים ברשת שלך.
- יכולות PAM לפי דרישה של Syteca מאפשרות לך להקים זרימת בקשה ואישור גישה פשוטה. השתמש בסיסמאות OTP ומגבלות על זמן כדי להבטיח גישה זמנית ומאובטחת לנקודות קצה.
Syteca מספקת גם מערך של כלי ניטור אותם תוכל להתאים אישית כדי להבטיח שקיפות מלאה על התשתית שלך. בעזרת כלים אלו, תוכל להתמודד ביעילות עם הטקטיקות של תוקפים המתוארות במטריצת MITRE ATT&CK עבור ארגונים:
- הקלטת סשני משתמשים מאפשרת לך ללכוד את הפעילות על המסך של המשתמשים בפורמט וידאו עם מטא-נתונים מצורפים, דבר שעוזר מאוד לחקירה וניתוח של תקריות.
- המערכת הגמישה והשקופה של התראות של Syteca מאפשרת לך להשתמש בהתראות מוגדרות מראש או ליצור התראות מותאמות אישית. במקרה שבו מתגלה פעולה מזיקה, תוכל לקבל התראה מיידית.
- פונקציונליות תגובת התקרית של Syteca מאפשרת לך לסיים פעולות חשודות או לחסום לחלוטין חשבון משתמש שנפרץ.
תכונות אלו הופכות את Syteca לכלי מקיף וקל לשימוש עבור חקר טקטיקות של תוקפים, הפחתת התקפות סייבר, זיהוי מקורותיהם ומניעת תקריות אבטחה חדשות.
סיכום
מסגרת MITRE ATT&CK היא בסיס ידע מועיל שמארגן מידע על טקטיקות וטכניקות בהן משתמשים תוקפי סייבר לצורך פריצה לרשתות ארגוניות. ATT&CK כבר הוכחה כמקור נתונים אמין עבור אנשי אבטחה העובדים על ניתוח התנהגותי. השימוש במסגרת זו יחד עם Syteca יסייע לך להגדיר באילו התנהגויות משתמשים ובאילו פערים בהגנת המערכות כדאי להתמקד כדי לשפר את האבטחה של הרשת הארגונית שלך.