האתגר באבטחת נתונים רגישים
אבטחת הנתונים בארגון הופכת למורכבת יותר כאשר האיום מגיע מבפנים.
עובד רשלני עלול לשתף פרטי הזדהות באופן לא מאובטח, גורם חיצוני עלול לפרוץ לחשבון ולנצל הרשאות גישה, ומקורב זדוני עשוי לנצל את הרשאותיו כדי לגרום נזק מכוון.
לפי דו"ח IBM לשנת 2020, 60% מהארגונים חוו מעל 20 תקריות הקשורות לאיומים פנימיים בתוך שנה אחת בלבד.
UEBA (User and Entity Behavior Analytics) מציעה פתרון מתקדם לניטור וזיהוי פעילות חריגה בתוך הארגון, המאפשרת לזהות איומים לפני שהם גורמים לנזק משמעותי.
במאמר זה נסביר מהי UEBA, כיצד היא פועלת, ונציג שבע שיטות מומלצות לבניית קו בסיס התנהגותי להגנה מיטבית.
מה זה UEBA?
UEBA (User and Entity Behavior Analytics) היא טכנולוגיה לזיהוי וחקירה של פעילות חשודה של משתמשים וישויות בתוך הארגון.
המונח "ישות" מתייחס למשתמשים לא-אנושיים כמו בוטים, תהליכי רקע (daemons), כלי אוטומציה וכדומה.
פתרונות UEBA לומדים את דפוסי ההתנהגות הרגילים של משתמשים וישויות, מאבחנים חריגות ומשתמשים באלגוריתמים מתקדמים, כגון למידת מכונה, לזיהוי איומים בזמן אמת.
ניתן לשלב את UEBA בתוך פתרונות אבטחה קיימים או להשתמש בה כמערכת עצמאית.
כיצד UEBA פועלת?
עובדים משאירים "טביעות דיגיטליות" בכל רחבי המערכת הארגונית, הכוללות גישה לקבצים בזמנים מסוימים, שגרות עבודה יומיות וביקור חוזר באותם אתרים.
מערכת UEBA יוצרת "קו בסיס התנהגותי" עבור כל משתמש באמצעות מעקב אחר דפוסים קבועים.
כאשר מתגלה חריגה משמעותית מהשגרה, UEBA מזהה פעילות חשודה ושולחת התראות אבטחה בזמן אמת.
למה ארגונים צריכים UEBA?
אוטומציה של ניתוח נתונים
UEBA מזהה איומים תוך שניות באמצעות בינה מלאכותית, מה שלא ניתן לבצע ידנית.
מניעת דליפות נתונים
UEBA מזהה הורדת נתונים לא שגרתית, גישה ממיקום חדש או שימוש חריג במשאבים.
זיהוי חשבונות שנפרצו
האקרים נוהגים בצורה שונה מהמשתמשים הרגילים, כגון חיפוש מידע רגיש במקום פתיחת מסמכים שגרתיים. UEBA מזהה את החריגות הללו ומתריעה לגורמי האבטחה.
איתור מקורבים זדוניים ושגויים
עובדים עלולים לפעול בזדון לפרקי זמן קצרים בלבד, אך UEBA יכולה לזהות סטיות משמעותיות מהתנהגותם הרגילה. כמו כן, היא מסייעת בזיהוי טעויות אנוש, כגון שיתוף סיסמאות או גישה לרשתות לא מאובטחות.
כיצד UEBA פועלת בפועל?
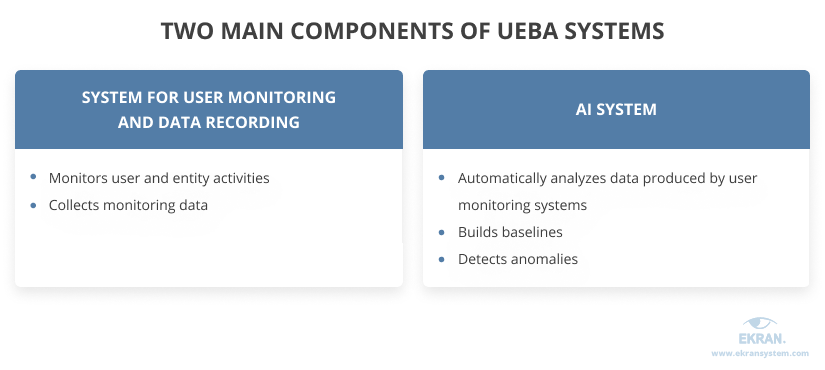
מערכות UEBA פועלות במספר שלבים עיקריים:
- מעקב אחר פעילויות משתמשים וישויות ואיסוף נתונים מיומני המערכת
- שימוש בשיטות אנליטיות מתקדמות לניתוח הנתונים
- יצירת קו בסיס של התנהגות תקינה לכל משתמש וזיהוי סטיות
- השוואת התנהגות המשתמשים לקבוצות עמיתים בעלי תפקידים דומים
- ניתוח סטיות ובחינת רמת החריגות והסיכון
- שליחת התראות בזמן אמת כאשר מתגלה פעילות חשודה
מערכות UEBA משלבות בין ניטור פעילות המשתמשים לבין בינה מלאכותית, ומנתחות נתונים מגורמים שונים, כמו אתרים שביקרו בהם, יישומים בשימוש ופעולות מערכת.
UEBA מספקת שכבת הגנה קריטית לארגונים, ומאפשרת לזהות ולמנוע איומים פנימיים לפני שהם גורמים לנזק ממשי.
7 שיטות עבודה מומלצות לבניית קו בסיס להתנהגות משתמשים
1. הגדירו מקרי שימוש
לפני בחירת פתרון UEBA, חשוב להגדיר את מקרי השימוש שברצונכם לנטר. מקרים אלו עשויים לכלול:
- זיהוי מקורבים זדוניים
- גילוי חשבונות שנפרצו
- זיהוי איומי אבטחה ידועים
הגדרה ברורה של הסיכונים שאתם מעוניינים לזהות תסייע לכם לקבוע אילו נתונים יש לאסוף וכיצד לנתחם.
2. הגדירו מקורות נתונים
ודאו כי פתרון ה-UEBA שבחרתם מסוגל לאסוף את כל הנתונים הדרושים לצורך ניתוח התנהגותי מדויק.
סוגי הנתונים עשויים לכלול:
- יומני מערכת ואירועים
- מידע על ביצועי עובדים ומשאבי אנוש
- נתוני הקשר עסקיים
- נתוני רשת ונקודות קצה
- מידע ממיילים, רשומות HR ופעילות במדיה חברתית
ככל שמערכת ה-UEBA יכולה להתמודד עם יותר סוגי נתונים, כך המודל ההתנהגותי יהיה מדויק יותר.
3. הגדירו התנהגויות רלוונטיות
האפקטיביות של UEBA תלויה במגוון ובכמות הנתונים הנאספים לניתוח.
יש להגדיר אילו גורמים התנהגותיים ייאספו וינותחו, כגון:
- שעות פעילות רגילות
- סוגי היישומים בהם נעשה שימוש
- תבניות עבודה אופייניות
- דפוסי תקשורת עם עמיתים
הבנה מוקדמת של סוגי הנתונים שייאספו תאפשר לכם לחדד את הבסיס ההתנהגותי ולמזער תוצאות חיוביות כוזבות.
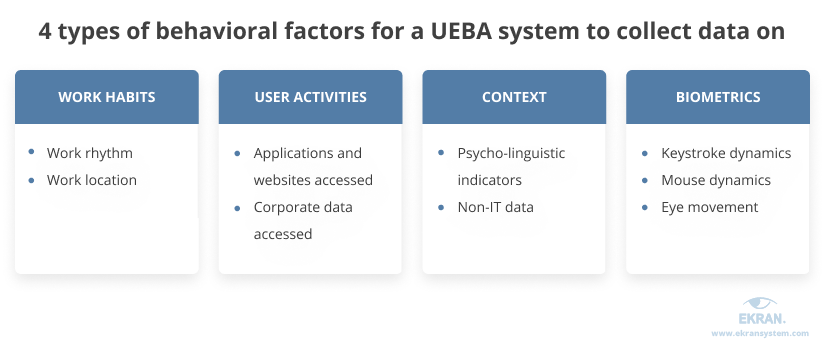
להלן הגורמים ההתנהגותיים המרכזיים שמערכת UEBA יכולה לאסוף עליהם נתונים לבניית קו הבסיס:
הרגלי עבודה
- קצב עבודה: עובדים נוטים לשמור על דפוסי עבודה קבועים. עם זאת, שינויים פתאומיים, כמו התחברות לרשת הארגונית באמצע הלילה, עשויים להעיד על פעילות זדונית. שינויים כאלה עשויים להופיע גם בתקופות עמוסות, כמו סוף תקופת דיווח חשבונאית, או אחרי קידום או מעבר תפקיד, ולכן יש להבחין בין חריגה טבעית לבין פעילות חשודה.
- מיקום העבודה: בעידן העבודה ההיברידית עובדים מתחברים ממקומות שונים, אבל כניסות בו-זמניות ממיקומים מרוחקים, או ממכשירים שמעולם לא היו בשימוש, עשויות להעיד על ניסיון חדירה בלתי מורשה.
פעילויות משתמשים
- גישה ליישומים ולאתרי אינטרנט: רוב העובדים משתמשים במגוון קבוע של יישומים ואתרים. הורדה של אפליקציה חדשה או ביקור באתר אסור עשויים להעיד על ניסיון פריצה או על מתקפת פישינג.
- גישה לנתונים רגישים: ארגונים מגבילים את הגישה לנתונים לפי תפקיד העובד. מערכת UEBA מזהה חריגות, כמו עובד במחלקת השיווק שפותח מסד נתונים פיננסי של לקוחות, מה שעשוי להעיד על דליפת מידע.
גורמים הקשריים
- ניתוח שפה והתנהגות פסיכו-לשונית: מחקרים מראים שהשפה שבה העובדים משתמשים עשויה להעיד על איומים פנימיים. מערכות UEBA מתקדמות יכולות לנתח דפוסי שפה ולזהות שינויים בהודעות דואר אלקטרוני או בהודעות פנימיות, שעשויים להצביע על כוונה זדונית.
- נתוני משאבי אנוש (HR): מידע על תקופות חופשה, שינויי תפקידים וקידומים מסייע להבין שינויים בהתנהגות ולהעריך גורמי סיכון פנימיים.
גורמים ביומטריים
- דינמיקת הקלדה: לכל אדם יש דפוס הקלדה ייחודי. מערכת UEBA יכולה לזהות שינויים משמעותיים בדפוס ההקלדה, מה שעשוי להעיד על פריצה לחשבון המשתמש.
- דינמיקת עכבר: ניטור תנועות העכבר, מהירות הלחיצות והשימוש בסמן יכול לסייע בזיהוי שימוש בלתי מורשה בתחנת עבודה.
- ביומטריה של תנועות עיניים: מעקב אחר תנועות עיניים יכול לזהות מצב שבו משתמש מורשה אינו נמצא בתחנת העבודה ועמית מנסה להשתמש בחשבון שלו ללא רשות.
4. קביעת תקופת בסיס מתאימה
לספקי UEBA יש המלצות לגבי משך תקופת הבסיס, אך יש להתאים אותה לאופי הארגון.
- משך זמן קצר מדי (פחות משבוע): עלול להוביל לשיעור גבוה של התראות שווא.
- משך זמן ארוך מדי: עלול לגרום למערכת ללמוד פעילות זדונית כחלק מההתנהגות הרגילה. בדרך כלל, תקופת הבסיס נעה בין שבוע ל-30 או 90 יום, בהתאם לאופי פעילות המשתמשים.
- פריסת UEBA בתקופת עומס בארגון: עשויה להשפיע על קווי הבסיס וליצור סטיות שאינן מייצגות פעילות רגילה.
5. עדכון מדיניות האבטחה והגברת מודעות
- יידעו את העובדים על פריסת UEBA, הסבירו את מטרותיה וכיצד היא תורמת לאבטחה.
- UEBA אינה תחליף להדרכות אבטחת מידע – עובדים צריכים להבין את הסיכונים ולפעול בהתאם.
- שיעור גבוה של תוצאות כוזבות עלול לפגוע באמון ובמורל העובדים. לכן, קציני אבטחה חייבים לנקוט בגישה שקופה וכוללת, בשיתוף HR וייעוץ משפטי, כדי למנוע אי-הבנות.
- שימוש משולב עם פתרונות ניטור כמו הקלטת פעילות משתמשים יכול לאשש ממצאים ולמנוע טעויות בזיהוי.
6. בדיקות קבלה למערכת UEBA
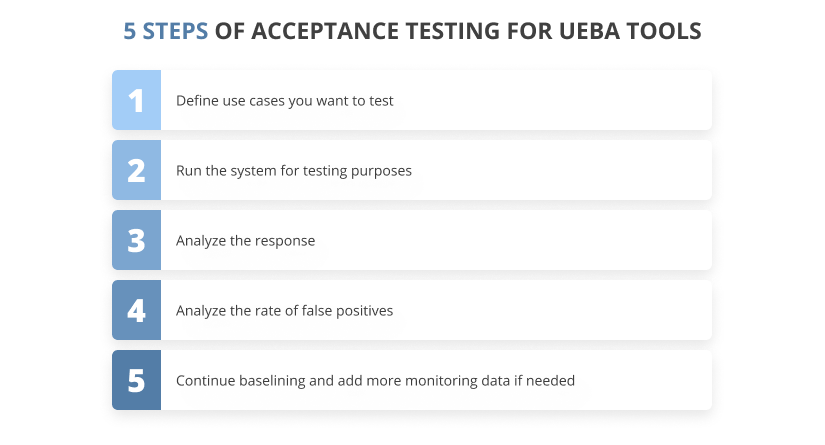
לאחר קביעת קו הבסיס, יש לבצע בדיקות לאימות דיוק הזיהוי:
- הגדרת מקרי שימוש לבדיקה – זיהוי משתמשים שנפגעו, גישה לא מורשית למידע, התנהגות חריגה וכו'.
- בדיקת שיעור תוצאות כוזבות – אם המערכת מזהה יותר מדי חריגות לא מוצדקות, יש לשקול הארכת תקופת הבסיס או הרחבת איסוף הנתונים.
- שיפור רציף – ככל שהמערכת אוספת יותר נתונים, יש לכוונן את ההגדרות שלה כדי לשפר את הדיוק ולמזער התראות שווא.
באמצעות גישה מובנית ויישום UEBA באופן מחושב, ניתן לשפר משמעותית את זיהוי האיומים הפנימיים ולמנוע סיכוני אבטחה עוד לפני שהם הופכים לאירועים קריטיים.
7. בנה מחדש את קו הבסיס מעת לעת
פעילויות המשתמש והישות משתנות ללא הרף. עובדים יכולים לשנות את המשימות והפרויקטים שלהם, למשל, כך שהתנהגותם כמובן תשתנה מעת לעת.
רוב מערכות ה-UEBA אוספות נתונים באופן אוטומטי ומתאימות את קו הבסיס מעת לעת הודות לאלגוריתם למידת המכונה שלהן. עם זאת, כאשר הארגון שלך עומד בפני שינויים מבניים או פרסונליים גדולים, ייתכן שיהיה עליך ליצור קו בסיס חדש להמשך תפעול יעיל של מערכת UEBA.
כיצד מודול Syteca UEBA עוזר לך לשפר את אבטחת הנתונים
כפלטפורמה לניהול סיכונים פנימיים, Syteca כוללת יכולות מרובות הפועלות יחד כדי לעזור לך ליצור ניטור מקיף של משתמשים וזיהוי ומניעה של איומים פנימיים.
אחת מתכונות המפתח שלה היא יכולת של ניתוח התנהגות של משתמשים ושל ישות . מופעל על ידי אלגוריתמים של בינה מלאכותית, מודול Syteca UEBA בונה קו בסיס של התנהגות משתמשים ומזהה חריגות בשגרה של משתמשים פנימיים. לדוגמה, המודול יתריע לקציני האבטחה שלך כאשר עובד ניגש לרשת הארגונית מחוץ לשעות העבודה.
נצל את ההזדמנויות של פלטפורמת Syteca כדי לזהות איומים ולהגיב אליהם בזמן אמת:
- ניתוח התנהגות משתמשים וישויות (UEBA): זיהוי פעילות חריגה של משתמשים וסימנים לפריצה לחשבון.
- התראות מוגדרות מראש ומותאמות אישית: אוסף של תבניות התראה שמכסות את האיומים הפנימיים הנפוצים ביותר, ואפשרות להגדיר בקלות כללים משלכם.
- תגובה אוטומטית לאירועים: הגדרת פעולות תגובה אוטומטיות לפעילות שעלולה להיות חשודה, כמו הודעות אזהרה או חסימת המשתמש (חסימת משתמש זמינה ב-Windows).
מסקנה
הפחתת סיכונים פנימיים היא מאתגרת. אחת הגישות המבטיחות ביותר לעשות זאת היא ביסוס קו הבסיס של התנהגות המשתמש וזיהוי פעילות חריגה.
על ידי הכנסת כלי UEBA לאסטרטגיית אבטחת הסייבר שלך, אתה מגדיל באופן משמעותי את הסיכוי לזהות איומים הקשורים למשתמשים ולמנוע פרצות מידע.
הקפד על הדברים הבאים:
- קבע את מקרי השימוש העיקריים שאתה רוצה לכסות באמצעות ניתוח התנהגות משתמשים
- קבע מקורות נתונים לאיסוף מידע על המשתמשים שלך
- קבע פרק זמן סביר לבסיס
Syteca מציעה פתרון מקיף לניהול סיכונים פנימיים, שאוסף מגוון רחב של מידע על פעילות המשתמשים, כולל הקשות מקלדת, יישומים שהופעלו ודפי אינטרנט שנפתחו. מודול ה-UEBA מבוסס הבינה המלאכותית יוצר פרופילי בסיס מפורטים ומדויקים, לזיהוי יעיל של איומים פנימיים ולתגובה מהירה אליהם.