מגפת הקורונה אילצה ארגונים לעבור זמנית לעבודה מרחוק. שנתיים חלפו, אבל מגמת העבודה מרחוק עדיין איתנו: כבר בסקר IWG משנת 2019 דיווחו כמחצית מהעובדים בעולם שהם עובדים מחוץ למשרד הראשי לפחות 2.5 ימים בשבוע.
מכיוון שעבודה מרחוק מדאיגה יותר מומחי אבטחת סייבר ברחבי העולם, חלק מקציני האבטחה עדיין עושים טעויות חמורות בהגדרה וניהול של סביבות מרוחקות. קרא את הפוסט בבלוג שלנו כדי ללמוד את עשר טעויות האבטחה המובילות שארגונים עושים בנוגע לעבודה מרחוק. גלה מה אתה יכול לעשות כדי להימנע מטעויות אלה ולשפר את אבטחת הסייבר שלך.
מדוע עבודה מרחוק היא נקודת התמקדות באבטחת סייבר?
כיצד עובדים מרוחקים יכולים לסכן את הארגון שלך?
במאמר שבע מגמות מובילות באבטחת סייבר לשנת 2022, מומחי Gartner מביעים דאגה מהתרחבות משטח ההתקפה בעקבות העבודה מרחוק והשימוש הגובר בעננים ציבוריים, בשרשראות אספקה ובמערכות סייבר-פיזיות.
גרטנר, "שבע המגמות המובילות באבטחת סייבר לשנת 2022",
סוזן מור, 13 באפריל 2022 (נדרש מנוי)
עבודה מרחוק מעלה סיכוני אבטחת סייבר, מכיוון שהיא לא רק מרחיבה את משטח ההתקפה הפוטנציאלי אלא גם מעבירה אותו אל מחוץ להגנות היקפיות קונבנציונליות כמו חומות אש. סביבות ומכשירים שמהם עובדים מרחוק אינם מוגנים לעתים קרובות.
גם היום, כשעובדים רבים משלבים עבודה מהמשרד עם עבודה מרחוק, המצב לא משתפר. סביבות עבודה היברידיות מובילות לטעויות אבטחת סייבר בקרב כוח העבודה המרוחק שלך, ובסופו של דבר, לפרצות אבטחת סייבר.
טעויות של עובדים בעבודה מרחוק שמעמידות ארגונים בסיכון כוללות התקנת תוכנה לא מאובטחת ומיושנת, ניהול שגוי של נתונים רגישים והסתמכות על סיסמאות חלשות. עובדים מרחוק חשופים יותר למתקפות הנדסה חברתית, ועלולים גם לפעול כגורמים פנימיים זדוניים.
כל אלה חושפים את הארגון שלך למגוון רחב של איומי סייבר, במיוחד אם אתה פועל באחת מהתעשיות המותקפות ביותר. מתקפות דיוג ומתקפות כוח גס, התקנת תוכנות זדוניות, גניבת נתונים ואפילו חבלה הם חלק מהרשימה.
איפה ההוכחה?
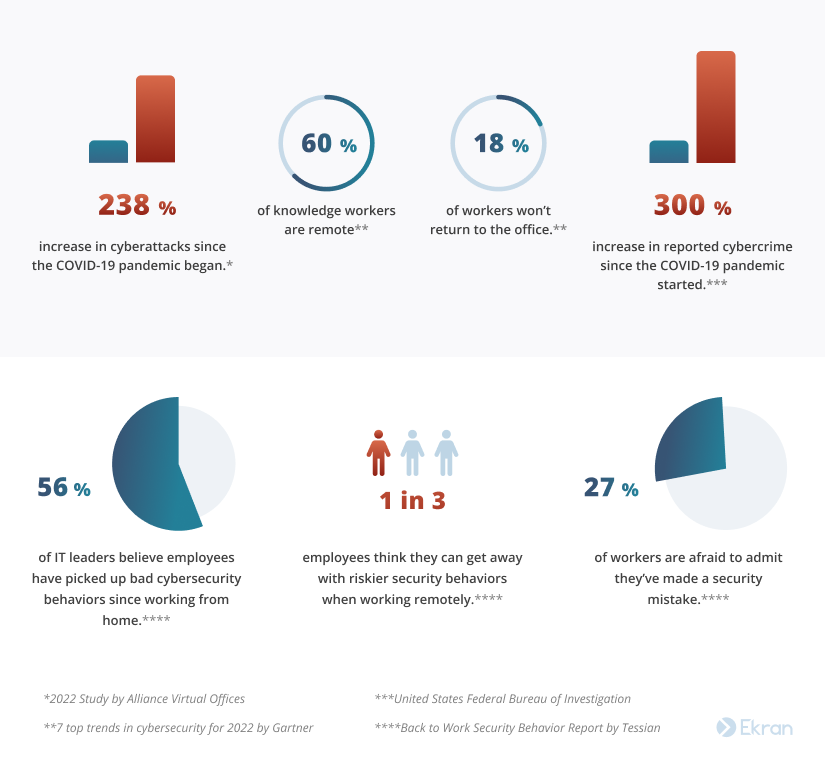
Gartner דיווחה בשנת 2022 כי 60% מעובדי הידע עובדים מרחוק, ולפחות 18% לא יחזרו למשרד. לפי מחקר משנת 2022 של Alliance Virtual Offices, העבודה מהבית העלתה את תדירות מתקפות הסייבר ב-238% מאז תחילת מגפת הקורונה, וה-FBI דיווח על עלייה של 300% בפשעי הסייבר המדווחים מאז תחילת המגפה.
מה מונח על כף המאזניים?
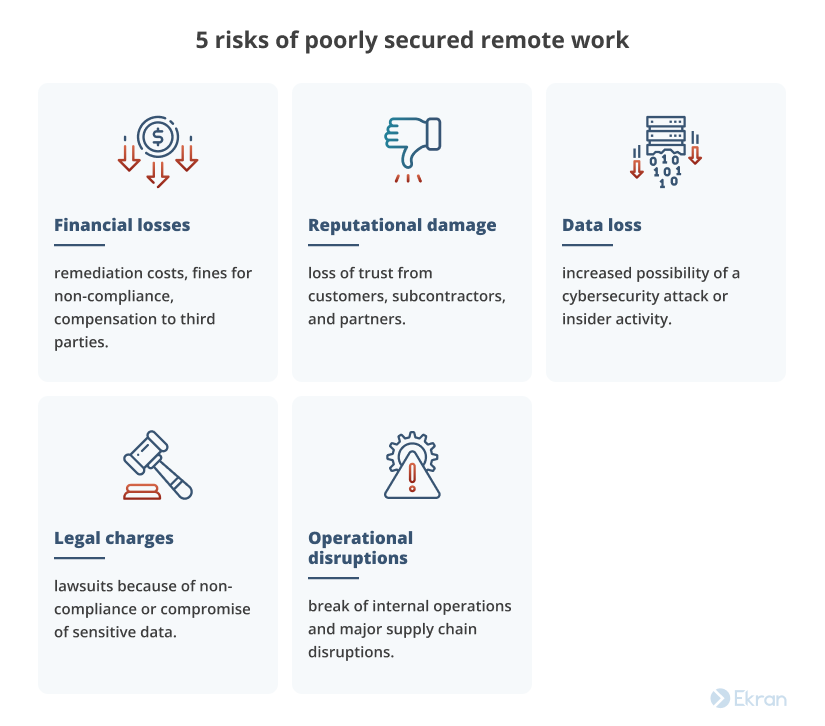
ארגונים עשויים לחוות את הסיכונים הבאים כתוצאה מעבודה מרחוק לא מאובטחת:
המשך לקרוא כדי לגלות מה הארגון שלך צריך ומה אסור לעשות כדי להפחית את סיכוני אבטחת הסייבר הקשורים לעבודה מרחוק.
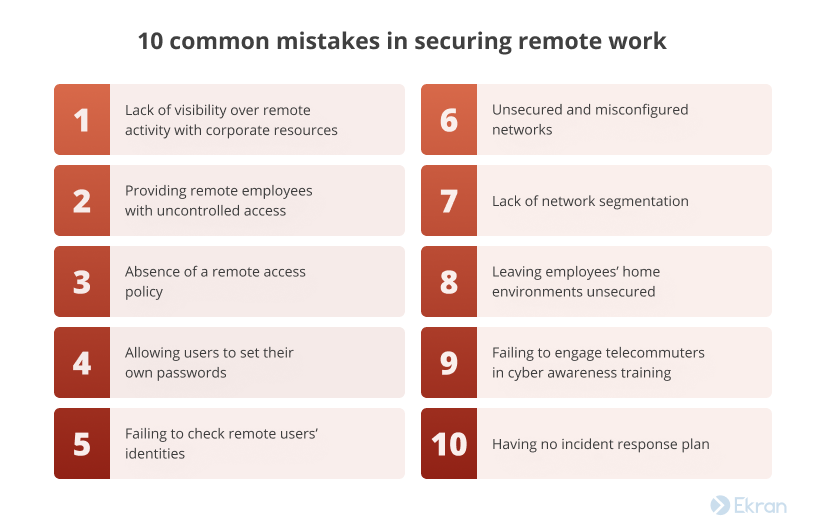
10 טעויות נפוצות באבטחת עבודה מרחוק וכיצד להימנע מהן
ריכזנו רשימה של עשר הטעויות הנפוצות ביותר שקציני האבטחה שלך עשויים לעשות בנוגע לסביבת העבודה המרוחקת של הארגון שלך.
1. חוסר נראות על פעילות מרחוק עם משאבים ארגוניים
נראות לא מספקת של מה שעובדים מרוחקים עושים בסביבת ה-IT של הארגון שלך מערערת את היכולת שלך לזהות ולשבש אירועי אבטחה.
בעוד שהם עובדים בסביבה פחות מאובטחת, לעובדים מרחוק יש אותה רמת גישה למידע רגיש כמו לעמיתיהם במשרד. מאחר שכ-43% מהעובדים המרוחקים עושים טעויות שיש להן השלכות על אבטחת הסייבר, הארגון שלך חייב לנקוט צעדים כדי לצמצם את ההשלכות האלה.
בנוסף, אם עובד מרוחק הופך לגורם פנימי זדוני, יהיה לו קל יותר לגנוב או להשחית נתונים רגישים, לבצע ריגול תעשייתי או לבצע הונאה בלי שיבחינו בו.
כדי לזהות ולמנוע איומים כאלה, קציני האבטחה צריכים יכולת לנטר באופן מלא את הפעילות בשולחנות עבודה מרוחקים. שקול לפרוס תוכנה ייעודית לניהול איומים פנימיים, כמו Syteca: פלטפורמה אוניברסלית לניהול סיכונים פנימיים, שעוזרת לקציני האבטחה למנוע מתקפות של גורמים פנימיים זדוניים ואיומי סייבר אחרים הנובעים מעבודה מרחוק.
איך Syteca יכולה לעזור?
יכולות ניטור פעילות המשתמשים (UAM) של Syteca מאפשרות לך:
- לנטר את כל הפעילות של העובדים המרוחקים ולהקליט אותה בפורמט וידאו, יחד עם מטא-דאטה שימושי
- לצפות בסשנים מוקלטים או בפעילות משתמשים בזמן אמת, בנגן אינטואיטיבי בסגנון YouTube
- לחפש בסשנים של משתמשים לפי פרמטרים רבים, כולל יישומים שהופעלו, כתובות אתרים שבהן ביקרו ופקודות שהורצו
2. מתן גישה בלתי מבוקרת לעובדים מרוחקים
עובדים מרוחקים וצדדים שלישיים עם יותר מדי זכויות גישה עלולים להוות מקור לניצול לרעה של הרשאות, הפרות נתונים הקשורות לפגיעה בחשבון והתקפות סייבר אחרות.
הפתרון: קציני האבטחה צריכים לחסום גישה, אלא אם יש בה צורך. זהו עקרון ההרשאה המינימלית, כלומר להעניק לעובדים רק את זכויות הגישה ההכרחיות לביצוע התפקיד הישיר שלהם. צמצום מספר העובדים המרוחקים שיש להם גישה מיותרת למידע קריטי יכול לעזור למנוע פרצות נתונים.
כדי לשפר את מגבלות הגישה על בסיס של צורך לדעת, שקול ליישם גישת Just-in-Time מקיפה יותר לניהול גישה.
משתמשים מרוחקים בעלי הרשאות וצדדים שלישיים דורשים תשומת לב רבה עוד יותר מעובדי המשרד, מכיוון שההרשאות שלהם לגשת לתשתית הארגון עשויות להיות גבוהות יותר. חוסר שליטה על שותפים, קבלני משנה ומשתמשים מרוחקים פריבילגיים אחרים מגביר את סיכוני הסייבר שהם יוצרים עבור החברה. הפוך את ניהול סיכוני צד שלישי לחלק חיוני מתוכנית אבטחת הסייבר שלך, ושקול לנהל את הסיכונים בשרשרת האספקה.
איך Syteca יכולה לעזור?
פונקציונליות ניהול הגישה הפריבילגית (PAM) של Syteca יכולה לעזור לך לאבטח, לייעל ולהפוך תהליכי ניהול גישה לאוטומטיים עבור עובדים מרחוק, משתמשים מרוחקים בעלי הרשאות, צדדים שלישיים ומשתמשים אחרים בארגון שלך. פונקציונליות ה-PAM של Syteca מאפשרת לך:
- לנהל באופן פרטני את זכויות הגישה של כל המשתמשים בארגון שלך
- להגדיר תהליך ידני של בקשת גישה ואישורה
- להגביל את משך הזמן שבו ניתנת גישה
3. היעדר מדיניות גישה מרחוק
חוסר מדיניות אבטחה בארגון שלך עלול לגרום לניסוח וסנכרון לקוי של יעדי האבטחה שלך.
מדיניות גישה מרחוק (RAP) מנחה את מאמצי הארגון שלך להבטיח אבטחת סייבר נאותה של עבודה מרחוק. מדיניות כזו מתארת את התהליכים שעל קציני האבטחה והעובדים המרוחקים שלך להסתמך עליהם כדי למזער סיכוני אבטחת סייבר הקשורים לעבודה מרחוק.
RAP עשוי להיות חלק ממדיניות אבטחת מידע (ISP) גדולה יותר המכילה היבטים אחרים של אבטחת הארגון שלך. RAP צריך להכיל גם רשימה של פתרונות וכלים לאבטחת סייבר לניהול סיכוני העבודה מרחוק של הארגון שלך.
איך Syteca יכולה לעזור?
Syteca עוזרת לוודא שמדיניות הגישה מרחוק מיושמת כראוי בארגון, ומאפשרת לך:
- לנטר את הפעילות של משתמשים שמתחברים מרחוק לרשתות הארגון
- לשלוט בגישה מרחוק למערכות ולנתונים של הארגון
- לאמת את הזהות של משתמשים מרוחקים שמתחברים לארגון
4. מתן אפשרות למשתמשים להגדיר סיסמאות משלהם
סביבת עבודה לא מאובטחת בשילוב עם הרגלי סיסמאות חלשים של עובדים מרוחקים מגבירה את הסיכון לפגיעה בחשבון כתוצאה מהתקפות כוח גסות, ריסוס סיסמאות והתקפות סייבר אחרות.
עד 35% מהעובדים המרוחקים עושים שימוש חוזר בסיסמאות שלהם ביישומים ובחשבונות עסקיים, לפי מחקר העבודה מהבית של IBM Security ו-Morning Consult משנת 2020.
הרגלי ניהול סיסמאות לקויים של עובדים מרחוק מאלצים ארגונים לנהל בעצמם את פרטי ההזדהות של המשתמשים באמצעות תוכנה מיוחדת.
איך Syteca יכולה לעזור?
יכולות ניהול הסיסמאות של Syteca נותנות לקציני האבטחה שליטה מלאה בפרטי הגישה של העובדים המרוחקים לחשבונות הארגון. Syteca מאפשרת לך:
- ליצור פרטי גישה לחשבונות עבור עובדים מרוחקים בתשתית הארגון
- להקצות סודות לאימות ללא סיסמה של משתמשים מרוחקים
- לספק למשתמשים מרוחקים סיסמאות חד-פעמיות
- להחליף סיסמאות של משתמשים באופן אוטומטי או לפי דרישה
כל הסיסמאות והסודות נשמרים בכספת המאובטחת של Syteca, מוצפנים בתקן AES 256 ביט.
5. אי בדיקת זהויות של משתמשים מרוחקים
חוסר היכולת לבדוק מי משתמש בחשבון עלול לגרום לגישה לא מורשית לנכסים הקריטיים של הארגון שלך.
אם פרטי ההזדהות של עובד מרוחק נפרצים, חייבת להיות דרך עבור קציני אבטחה למנוע מפושעי סייבר לגשת לנכסי הארגון שלך. אימות רב-גורמי (MFA) הוא שיטה מוכחת ודרישה של תקני ותקנות אבטחת IT רבים לאימות זהויות המשתמש ומניעת גישה לא מורשית.
MFA מבטיח שיש יותר גורמים לאימות משתמש שמנסה לגשת לרשת שלך מאשר רק סיסמה. התרחיש הנפוץ ביותר הוא שמשתמש יקבל סיסמת SMS חד פעמית שנשלחה לטלפון שלו. עם MFA מופעל, פושע סייבר לא יכול לעשות שימוש באישורים גנובים.
אם אתה רוצה להפיק את המרב מ-MFA, הקפד לחקור את הנושא של אפס אמון ושקול ליישם ארכיטקטורת אפס אמון בארגון שלך.
איך Syteca יכולה לעזור?
כחלק מיכולות ניהול הזהויות של Syteca, אימות רב-גורמי מספק לארגון דרך יעילה לאמת את זהותם של משתמשים מרוחקים שמתחברים למערכות ה-IT.
בנוסף, יכולת האימות המשני של Syteca עוזרת לזהות את המשתמשים בחשבונות משותפים, באמצעות שלב אימות נוסף.
6. רשת לא מאובטחת ומוגדרת באופן שגוי
כישלון באבטחה ובהגדרה נכונה של הרשת של הארגון שלך הוא המקום שבו נולדות פרצות אבטחה רבות של שגרות עבודה מרחוק.
פאולה ינושקביץ', מומחית לאבטחת סייבר, ציינה בכנס RSA תצורה שגויה של שירותי תקשורת ברשת כסיבה העיקרית לכך שעבודה מרחוק גורמת לאירועי אבטחת סייבר. לפי דוח של Titania, הגדרות שגויות ברשת עולות לארגונים 9% מההכנסה השנתית.
כדי להבטיח שמערכת אבטחת הסייבר שלך מוגדרת כפי שהיא צריכה להיות, חשוב על דרכים שבהן תוכל לבקר ולשלוט בפעולות המנהלים שלך, כגון על ידי התקנת פתרונות ניטור פעילות משתמשים.
איך Syteca יכולה לעזור?
יכולות ניהול המשתמשים בעלי ההרשאות של Syteca מספקות לארגון נראות ושליטה על הפעילות של מנהלי המערכת. Syteca מאפשרת לך:
- לראות כיצד מנהלי המערכת מגדירים את המערכת, באמצעות ניטור הפעולות שלהם
- להקליט את הסשנים של מנהלי המערכת כדי להגביר את האחריותיות
- לנהל את הרשאות הגישה והסודות של מנהלי המערכת, כולל מפתחות SSH
7. חוסר פילוח רשת
אם הרשת של הארגון שלך היא מונוליטית, לפושעי סייבר יש הרבה יותר חופש והזדמנויות גישה מאשר אם הרשת מפולחת.
פילוח רשת מגביל את החשיפה של הארגון שלך לאירועי אבטחת סייבר ומעניק לך יותר שליטה על מי יש גישה למה. בעזרת שימוש במכשירים כמו גשרים, מתגים ונתבים, ניתן לחלק את הרשת למספר רשתות משנה שכל אחת מהן תתפקד כרשת קטנה נפרדת.
על ידי בידוד מערכות ושירותים זה מזה, קציני אבטחה יכולים למנוע מהפרה קלה להפוך לאירוע אבטחת סייבר משמעותי עם השלכות חמורות. ככל שפושע הסייבר נתקל בדלתות סגורות יותר, כך גדל הסיכוי שהוא יוותר ויחפשו מטרות קלות יותר במקומות אחרים.
פילוח רשת הכרחי במיוחד לנוכח סיכוני אבטחת הסייבר המוגברים של עבודה מרחוק. לכן, שקול להגביל את התקשורת בין הרשתות של הארגון שלך. זה יעזור לך להגביל גישה בלתי מורשית למערכות ונתונים רגישים. ניתן לפלח את הרשת לא רק פיזית בעזרת מכשירים שונים אלא גם לוגית באמצעות תוכנה.
איך Syteca יכולה לעזור?
בדומה לפילוח רשת, שמונע גישה לא מורשית על ידי חסימת נתיבים אפשריים לפושעי סייבר, Syteca מגבילה גישה לא מורשית ברמת ההרשאה והאימות, ומאפשרת לך לשלוט בגישת המשתמשים ולאמת את זהותם.
בנוסף, Syteca גמישה ויכולה לעמוד בדרישות הרשת של הארגון, הודות לתמיכה במגוון רחב של פלטפורמות מקומיות ווירטואליות.
8. השארת סביבת הבית של העובדים לא מאובטחת
תקריות אבטחת סייבר רבות קורות מכיוון שעובדים מרוחקים אינם משתמשים בכלים ובאמצעים הנכונים כדי לאבטח את הסביבה שלהם.
ברגע שיש לך RAP, ודא שהעובדים המרוחקים פועלים לפיו. מדיניות אבטחת מידע, כולל מדיניות הגישה מרחוק שלך, היא מסמכים ברמה גבוהה המספקים גישה כללית לאבטחת הסייבר של ארגון. עם זאת, קציני האבטחה שלך עשויים ליצור כללים והנחיות ברמה נמוכה עבור עובדים מרוחקים שיפעלו לפיהם בעת גישה למערכות הארגון שלך.
כדי להבטיח שהסביבה שהעובדים שלך מתחברים אליה בטוחה, ספק להם רשימה של מה עליהם לעשות ומאילו טעויות אבטחת סייבר עליהם להימנע. ודא שרשימה זו מכסה את העניינים החיוניים הבאים:
| כיצד לאבטח את הסביבה הביתית של העובדים המרוחקים שלך | |
| שימוש באפליקציות | ספק לצוות שלך רשימה של יישומים בטוחים וספר להם על הסכנות בהתקנת תוכנות לא מורשות. ודא שהעובדים שלך מתקינים את התוכנה הדרושה ועדכוני מערכת ההפעלה. |
| שימוש במכשירים אישיים | אמור לעובדים שלך להימנע משימוש במכשירים אישיים לעבודה מרחוק, אם אפשר. פתח כללים לשימוש במכשירים כאלה: לדוגמה, עובדים חייבים להרחיק את המכשירים הקשורים לעבודה מבני משפחה. |
| הרגלי סיסמאות | צור הרגלי סיסמאות מאובטחים בקרב העובדים שלך, כגון עדכון שוטף של סיסמאות, שימוש בסיסמאות ייחודיות לחשבונות שונים והבטחת מורכבות סיסמא נכונה. |
| אבטחת רשת | הנחה את העובדים שלך כיצד להשתמש בתוכנת אנטי-וירוס, VPN וכלי אבטחה אחרים בבית. זה חיוני שהצוות שלך יגן על ה-Wi-Fi הביתי שלהם ויימנע משימוש ברשתות ציבוריות לעבודה מרחוק. |
| אבטחת דואר אלקטרוני | ודא שאנשי צוות מרחוק ישתמשו רק בדוא"ל ארגוני לשליחה ואחסון של נתונים רגישים. ספר לעובדים על הנדסה חברתית ואיך לא להפוך לקורבן. |
איך Syteca יכולה לעזור?
פריסת Syteca בארגון מאפשרת לך:
- לנטר את פעילות המשתמשים כדי לבדוק אם משתמשים מרוחקים עומדים בדרישות האבטחה
- לדעת באילו יישומים העובדים המרוחקים משתמשים, באילו אתרים הם מבקרים, אילו הקשות מקלדת הם מקלידים בנקודות הקצה של הארגון ועוד
- לקבל התראות בזמן אמת על פעילות חשודה של עובדים מרוחקים בתשתית הארגון
9. אי-שיתוף העובדים המרוחקים בהדרכה למודעות סייבר
אם עובדים מרחוק אינם רואים חשיבות באבטחת סייבר, הם יכולים לשכוח, להתעלם ואף לחבל בתהליכי אבטחה קריטיים לנוחותם.
42% מהעובדים בבריטניה לא קיבלו הכשרה למודעות סייבר מאז המעבר לעבודה מרחוק. נסו לא להפוך לחלק מהסטטיסטיקה הזו, שכן המודעות לאבטחת הסייבר של העובדים היא אבן יסוד באבטחה של כל ארגון.
ודא שקציני האבטחה שלך עורכים הדרכות אבטחה קבועות כדי להכין את העובדים המרוחקים שלך לאיומי הסייבר האחרונים. על ידי מיקוד ההדרכה סביב חוויה אישית במקום פשוט לרשום איומים קיימים, יהיה סיכוי טוב יותר שעובדים מרוחקים יזכרו וישתמשו בהמלצות האבטחה שלך. לכן, ודא שיש מספיק דוגמאות לאירועי אבטחת סייבר, במיוחד דוגמאות של התקפות דיוג והשלכותיהן. במידת האפשר, הצג את כל אירועי האבטחה שאולי התרחשו בארגון שלך.
איך Syteca יכולה לעזור?
Syteca עוזרת לשפר את מודעות הסייבר של העובדים המרוחקים, ומאפשרת לך:
- לאסוף ולהציג דוגמאות לאירועי אבטחת סייבר, בצורת הקלטות וידאו מפורטות
- להדריך עובדים מרוחקים באמצעות הודעות אזהרה כשהם מבצעים פעולות אסורות
- להקליט את תוצאות מתקפות הסייבר המדומות ולהראות לעובדים את הטעויות שלהם
10. אין תוכנית תגובה לאירוע
ללא תוכנית כיצד להגיב לאירוע אבטחת סייבר, תפסיד זמן יקר, אשר לעתים קרובות שווה לאובדן כסף ומוניטין.
ככל שלוקח יותר זמן לקציני האבטחה שלך לזהות, לעצור ולתקן אירוע אבטחת סייבר, כך יכול פושע סייבר לגרום לנזק גדול יותר לארגון שלך.
תוכנית תגובה לאירועים (IRP) משמשת כסירת הצלה לאבטחת סייבר כאשר דברים הופכים קריטיים ואתה צריך לפעול מהר. IRP מתאר צעדים ישירים וקונקרטיים עבור קציני האבטחה שלך אם יתגלה תקרית. IRP יעיל מכיל:
- אינדיקטורים לאירועי אבטחת סייבר
- תיאורים של אירועי האבטחה הנפוצים ביותר ותרחישי תגובה מתאימים
- רשימת העובדים הנכללים בצוות התגובה לאירוע ואחריותם לפעול בתגובה לאירוע
- אמצעי התאוששות וחקירת אירוע
- אנשי קשר של אנשים ורשויות רגולטוריות כדי להודיע על אירוע
איך Syteca יכולה לעזור?
יכולות ההתראות והתגובה לאירועים של Syteca מאפשרות לזהות סימנים מוקדמים לאירועי סייבר ולהגיב להם במהירות. צוות התגובה לאירועים יוכל:
- להגדיר כללי התראה מותאמים לצורכי הארגון
- לקבל התראות מיידיות בדוא"ל על פעילות חשודה של עובדים מרוחקים במערכת
- על סמך ההתראה, לעצור באופן אוטומטי או ידני את הסשן של משתמש חשוד (ב-Windows), לסגור את היישום הקשור (ב-Windows וב-macOS) או להציג למשתמש הודעת אזהרה
- לזהות דפוסי התנהגות חריגים של משתמשים ולהגיב להם, באמצעות מודול ה-UEBA מבוסס הבינה המלאכותית של Syteca
בנוסף, יכולות הדיווח והייצוא של Syteca מספקות כלים לביקורות פנימיות ולחקירת אירועים. תוכל:
- להפיק דוחות ברורים על פעילות העובדים המרוחקים
- לייצא סשנים של משתמשים בפורמט עצמאי שלא ניתן לשינוי, עבור חוקרים פורנזיים
סיכום
עם התרחבות משטח ההתקפה הנגרמת מהעלייה המהירה של עבודה מרחוק, ארגונים צריכים להכין את עצמם לסיכוני אבטחת סייבר חדשים שמציבה העבודה מרחוק. ודא שקציני האבטחה שלך ישתמשו בשיטות העבודה המומלצות שלנו כיצד להימנע מטעויות אבטחה בעבודה מרחוק המתוארות במאמר זה.
ראשית, הקפד להגדיר כראוי את הרשתות שלך. כדי להקטין את משטח ההתקפה, תרגל פילוח רשת, מצא דרך להגביל את הגישה של העובדים המרוחקים שלך, ובדוק את זהויות המשתמש. כדי לשפר את הנראות, עקוב אחר הפעולות של העובדים המרוחקים שלך ותעד אותן. בנוסף, הגבירו את מודעות הסייבר של העובדים שלכם, ערכו תוכנית לאירועי אבטחה, ואל תשכחו לתעד הכל במדיניות הגישה מרחוק שלכם.
כפלטפורמת All-in-One, Syteca מפגישה ניטור פעילות משתמשים חזק, ניהול גישה פריבילגית ופונקציונליות אחרות כדי לעזור לארגון שלך לנהל ביעילות את סיכוני אבטחת הסייבר הקשורים לעבודה מרחוק.