שיתוף פעולה הוא המפתח להצלחה, ולכן עבודה עם ספקי צד שלישי מסייעת לארגון שלכם להגדיל את היעילות, להציע מוצרים ושירותים טובים יותר, להעסיק מומחים בעלי הכשרה גבוהה ולצמצם עלויות. אך כל היתרונות הללו מגיעים עם המחיר של סיכוני אבטחת סייבר נוספים.
פגמים קטנים בנוהלי האבטחה והפרטיות של ספקי צד שלישי עשויים להוביל לפגיעות באבטחת הסייבר של הארגון שלכם. במאמר זה, ננתח את סיכוני אבטחת הסייבר של צד שלישי ונספק הנחיות כיצד למזער אותם.
למה לנהל סיכוני אבטחת סייבר של צד שלישי?
צד שלישי הוא כל ישות שהארגון שלכם עובד ומתקשר איתה. צדדים שלישיים כוללים ספקים, שותפים, יצרנים, קבלני משנה, ספקי שירותים, מפיצים ומוכרים.
צד שלישי יכול להיות חברה בתחום ה-IT המספקת לכם תוכנה נחוצה, חברת לוגיסטיקה חיצונית שמובילה את הסחורות שלכם, רואה חשבון חיצוני שעוזר לכם לנהל את הכספים ועוד. עם מגוון כזה של ישויות צד שלישי, קשה לדעת אילו מהן עלולות לסכן את אבטחת הסייבר של הארגון שלכם.
מאחר שצדדים שלישיים רבים יכולים לקבל גישה לנתונים רגישים או למערכות שלכם, תקלות אבטחה מצידם עלולות לפגוע בפעילות שלכם ולסכן את הנתונים שלכם.
צדדים שלישיים אולי לא לוקחים את אבטחת הרשת שלהם ברצינות הראויה, ולכן הם יעד אטרקטיבי במיוחד עבור האקרים. במקום לתקוף את החברה שלכם ישירות, תוקפים עשויים לחפש יעד קל יותר בקרב ספקי השירות שלכם. קבלן משנה שנפרץ יכול בקלות לשמש נקודת כניסה לפושעי סייבר. כך עובדת מתקפת שרשרת אספקה.
התקפות הקשורות לצדדים שלישיים נמצאות בעלייה
מספר הפרצות הקשורות לצדדים שלישיים עלה בשנים האחרונות ונותר גבוה. לפי המחקר מצב אבטחת הסייבר והסיכון בגישה מרחוק של צדדים שלישיים של מכון Ponemon ו-SecureLink משנת 2022, 49% מהארגונים חוו ב-12 החודשים שקדמו לסקר פרצת מידע או מתקפת סייבר שנגרמה על ידי צד שלישי, לעומת 44% בסקר של 2021. בדוח The State of Third-Party Access in Cybersecurity 2025 של Imprivata ומכון Ponemon השיעור נותר כמעט זהה: 47% מהארגונים חוו בשנה שקדמה לסקר פרצה או מתקפה שבה היה מעורב צד שלישי בעל גישה לרשת שלהם.
תוצאות המחקרים השנתיים של מכון פונמון על סיכוני מידע במערכת האקולוגית של צדדים שלישיים מצביעות גם הן על עלייה בפרצות מידע הקשורות לצדדים שלישיים. עם זאת, ארגונים כיום מוכנים יותר למקרים כאלה:
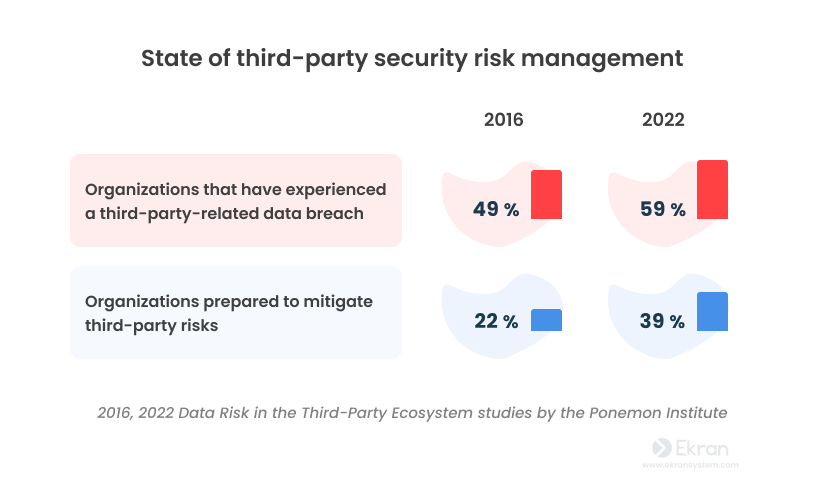
ארגונים רבים מתקשים לנהל את סיכוני האבטחה של צדדים שלישיים בגלל מחסור בשני דברים: נראות ושליטה.
לעיתים קרובות, לארגונים אין את התמונה המלאה לגבי מה עושים ספקי הצדדים השלישיים עם המידע והמערכות הקריטיות שלהם. לדוגמה, אם ספק צד שלישי משתמש בחשבון משותף לגישה לרשת הארגונית שלכם, לא תוכלו לקבוע מי מבין המומחים שלהם ביצע שינוי מסוים במערכת.
האם ארגונים אחראיים להפרות נתונים של צדדים שלישיים?
האחריות הפורמלית לאבטחת נתונים רגישים עשויה לחרוג מגבולות הארגון שלכם. חלק מהחוקים, התקנות והתקנים לאבטחת מידע החלים על הארגון כבר מגדירים את היקף האחריות שלכם להפרות נתונים אצל צדדים שלישיים:
- על פי פרק 8 של התקנה הכללית להגנה על מידע (GDPR), כאשר אתם (בעלי השליטה במידע, controller) מעבירים עיבוד נתונים לארגון אחר (מעבד הנתונים), אתם אחראים לעמידה של אותו ארגון בהוראות התקנה. במקרה של הפרת נתונים, גם בעל השליטה במידע וגם מעבד הנתונים נושאים באחריות מוגדרת.
- על פי דרישה 12.8 של תקן אבטחת המידע של תעשיית כרטיסי התשלום (PCI DSS), כל ארגון המעורב בעיבוד כרטיסי תשלום חייב להחזיק במדיניות ובנהלים לניהול כל ספקי השירות מצד שלישי. עליכם להעריך מראש את ההשפעות האפשריות של הפרת נתונים שעלולה להיגרם על ידי ספק צד שלישי. ארגונים חייבים גם לבדוק את מצב העמידה בדרישות של הספקים לפחות פעם ב-12 חודשים ולוודא שהם עומדים בדרישות החלות.
- על פי חוק ניידות ביטוח הבריאות ואחריותיות (HIPAA), גם כאשר הפרת נתונים מתרחשת אצל ספק צד שלישי, ספק שירותי הבריאות נושא באחריות על כך שלא הבטיח את אבטחת נתוני המטופלים.
בנוסף לסיכוני אחריות, ארגונים עשויים להתמודד עם מגוון סיכונים נוספים בהתאם לאופי שיתוף הפעולה שלהם עם ספקי צד שלישי. בואו נבחן את הקטגוריות השכיחות ביותר של סיכונים ואת האיומים שעליכם להיות מוכנים להתמודד איתם.
מהם סיכוני אבטחת מידע של צדדים שלישיים?
היכולות הפיננסיות והטכנולוגיות של ספקי שירותים קטנים וקבלני משנה לא תמיד תואמות את היכולות של לקוחותיהם. לכן, בעוד שמטרת הפושעים הקיברנטיים היא להשיג רווח גדול יותר, הם עשויים להתחיל קטן ולחפש יעד קל בתוך שרשרת האספקה שלכם.
ספק צד שלישי שנפרץ עשוי להוביל למספר סיכונים שניתן לחלק אותם לחמש קטגוריות עיקריות:
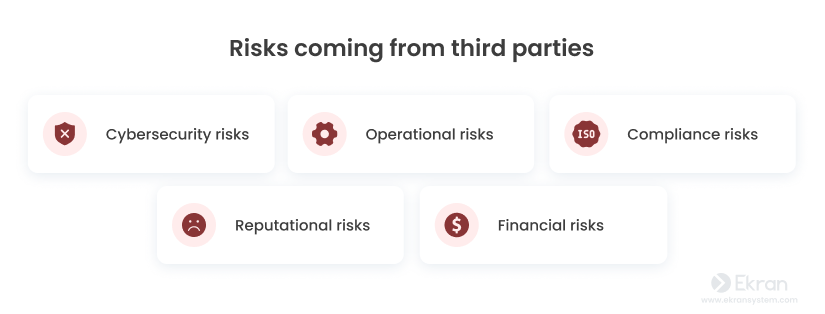
- סיכוני סייבר: לקבלני משנה יש בדרך כלל גישה לגיטימית לסביבות, למערכות ולנתונים של הלקוחות שלהם. תוקפים עשויים להשתמש בספק צד שלישי כנקודת כניסה כדי להשיג גישה לנכסים היקרים שלכם.
- סיכונים תפעוליים: פושעי סייבר עשויים לתקוף את המערכות הפנימיות שלכם ואת השירותים שבהם אתם משתמשים. הדבר עלול לגרום להפרעות חלקיות בפעילות שלכם או אפילו לעצור אותה לחלוטין.
- סיכוני ציות: תקנים ורגולציות בינלאומיים, מקומיים וענפיים קובעים דרישות מחמירות לאבטחת סייבר שארגונים חייבים לעמוד בהן. אם ספק צד שלישי לא מצליח לאבטח את הנתונים שלכם, אי עמידה בדרישות הגנת המידע עלולה להוביל לתוצאות משפטיות.
- סיכונים תדמיתיים: פגיעה בנתונים ובמערכות היקרים שלכם היא דגל אדום עבור שותפים ולקוחות. אין שום ערובה לכך שתוכלו לשקם את המוניטין שלכם במלואו לאחר אירוע סייבר חמור.
- סיכונים פיננסיים: כל אחד מהסיכונים שלעיל עשוי להשפיע על ההצלחה הפיננסית שלכם. לדוגמה, הפרעה תפעולית שנגרמה ממתקפת סייבר הקשורה לצד שלישי עלולה לצמצם את ההכנסות שלכם, ודליפת נתונים שנגרמה על ידי אחד הספקים שלכם עלולה להוביל לקנסות ולפיצויים.
איומי אבטחת צד שלישי נפוצים
בואו נהיה יותר ספציפיים.
כדי להפוך את שיתוף הפעולה שלכם עם קבלני משנה לבטוח יותר, עליכם להבין את האיומים שהם עלולים להוות על אבטחת הסייבר של החברה שלכם. בואו נתמקד בשישה סוגים נפוצים של איומים:
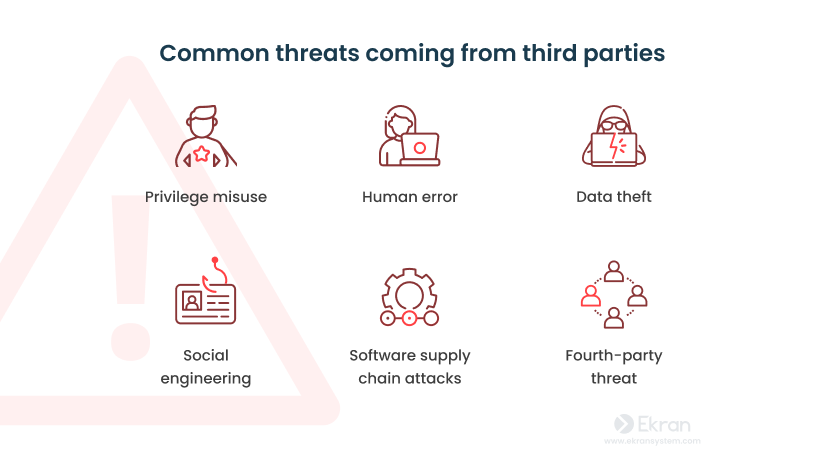
- שימוש לרעה בהרשאות: קבלני משנה עשויים להפר את הרשאות הגישה שניתנו להם בדרכים שונות ומסיבות רבות. לדוגמה, עובדים של קבלן משנה עלולים לנצל לרעה את ההרשאות שלהם לפעילות זדונית, או לנסות להסלים את ההרשאות שלהם כדי להשיג גישה לא מורשית לנכסים הרגישים שלכם.
- טעות אנוש: טעויות לא מכוונות של הקבלן שלכם עלולות לגרום נזק לא פחות ממתקפות מכוונות. טעויות נפוצות כוללות מחיקה או שיתוף בשוגג של קבצים ומידע, הזנת נתונים שגויים והגדרה שגויה של מערכות ופתרונות. טעויות שנראות תמימות עלולות להוביל לדליפות נתונים, להשבתות שירות ולאובדן הכנסות משמעותי.
- גניבת נתונים: לצד נזק לא מכוון לנתונים, קיים סיכון גבוה לגניבת נתונים ממוקדת על ידי צדדים שלישיים. עובדים של ספקים, קבלני משנה ואפילו שותפים יכולים לגנוב מידע עסקי יקר ערך ולהשתמש בו לטובתם.
- הנדסה חברתית: האקרים עשויים לבצע מתקפות פישינג תוך התחזות לאחד הספקים שלכם. כך הם יכולים להונות את העובדים שלכם כדי שיחשפו מידע רגיש או יורידו קובץ זדוני שיאפשר לתוקפים לחדור לרשת שלכם.
- מתקפות על שרשרת אספקת התוכנה: פושעי סייבר עשויים לפגוע בתוכנה או בחומרה שסופקו לכם על ידי צדדים שלישיים. החדרת קוד זדוני או רכיבי חומרה זדוניים למוצרים שהארגון שלכם משתמש בהם עלולה ליצור פגיעויות ודלתות אחוריות שניתן לנצל.
- איום צד רביעי: צדדים רביעיים הם קבלני המשנה של קבלני המשנה שלכם, שמספקים שירותים לחלק מהספקים שלכם. לא מספיק לוודא שספקי השירות שלכם עומדים בדרישות האבטחה שלכם ופועלים לפי שיטות העבודה המומלצות. עליכם להבין גם כיצד הם מנהלים את שרשראות האספקה שלהם.
דוגמאות לתקריות אבטחת מידע מצד צדדים שלישיים
כדי להבין באילו אתגרים עשוי הארגון שלכם להיתקל, בואו נבחן מספר דוגמאות לתקריות אבטחת מידע שקרו לאחרונה בהן היו מעורבים צדדים שלישיים:
1. טויוטה
| סוג התקרית | מתקפת סייבר חשודה על ספק צד שלישי |
|---|---|
| תוצאות |
|
בפברואר 2022 השביתה טויוטה את כל 28 קווי הייצור ב-14 מפעליה ביפן, לאחר מתקפת סייבר חשודה על Kojima Industries, ספק של חלקי פלסטיק ורכיבים אלקטרוניים. Kojima אישרה שנפגעה ממתקפת סייבר, ולפי הדיווחים נפגעה מערכת ניהול אספקת החלקים שלה, כך שטויוטה לא יכלה להמשיך לייצר. אף שלא דווח על פגיעה ישירה במערכות של טויוטה, ההשבתה, שנמשכה יום אחד, פגעה בייצור של כ-13,000 רכבים והשפיעה גם על חברות הבת Hino Motors ו-Daihatsu.
2. מרצדס-בנץ
| סוג התקרית | דליפת נתונים כתוצאה מרשלנות של צד שלישי |
|---|---|
| תוצאות |
|
ביוני 2021, יצרן רכב נוסף, מרצדס-בנץ ארה"ב, הודיע על דליפת נתונים דרך אחסון הענן של ספקית שלה. הנתונים שהודלפו כללו מידע רגיש ואישי של לקוחות ורוכשים פוטנציאליים, כולל מספרי תעודת זהות, כתובות ומספרי טלפון. חברת מרצדס-בנץ טוענת כי הדליפה השפיעה על פחות מ-1,000 לקוחות. לגבי איך הדליפה התרחשה, הנתונים שנשמרו בפלטפורמת אחסון הענן של הספק היו "זמינים בטעות". לכן, חשוב לעקוב אחרי אמצעי האבטחה של הספקים שלכם.
3. היימרק
| סוג התקרית | מתקפה על ספק שירות של צד רביעי |
|---|---|
| תוצאות |
|
במרץ 2022, חברת הבריאות Highmark סבלה מ-דליפת נתונים לאחר מתקפת סייבר על ספק שירותי הדפסה ודיוור, Quantum Group. המידע שנחשף כלל את הנתונים האישיים של חברי Highmark. Quantum Group קיבלה את המידע הזה מספק השיווק של Highmark, Webb Mason. בכך הפכה Quantum Group לגורם רביעי עבור חברת Highmark. ניהול סיכוני סייבר של צדדים רביעיים הוא אפילו יותר קשה, שכן הנראות של גורמים כאלה כמעט אפסית. זה פותח רמת סיכון חדשה שנקראת ניהול סיכוני סייבר של שרשרת אספקה.
למזלכם, אתם יכולים לנהל ביעילות את סיכוני האבטחה של צדדים שלישיים על ידי ביצוע של שיטות עבודה מומלצות לאבטחת שרשרת אספקה שישפרו באופן משמעותי את מצב האבטחה של החברה שלכם.
ניהול סיכוני אבטחת צדדים שלישיים: 7 שיטות עבודה מומלצות
גישה שיטתית יכולה לעזור לכם למנוע איומי אבטחת סייבר פוטנציאליים ולנהל סיכונים הנובעים מצדדים שלישיים. ניהול סיכוני צדדים שלישיים (TPRM) הוא דוגמה לגישה כזו.
בעיקרו של דבר, TPRM הוא התהליך של זיהוי, ניתוח וניהול סיכוני צדדים שלישיים. תהליך זה יכול לכסות היבטים שונים של הפעילות של החברה שלכם: עבודה עם נתונים רגישים וקניין רוחני, ניהול גישות, פעולות פיננסיות, ועוד.
ישנם מספר תקנים בינלאומיים ומסגרות עבודה הנמצאות בשימוש נרחב שיכולות לשמש כבסיס לתכנון אסטרטגיית ניהול סיכוני הצד השלישי שלכם. המשאבים הבאים עשויים להועיל במיוחד:
- מסגרת האבטחה של המכון הלאומי לתקנים וטכנולוגיה (NIST)
- פרסום מיוחד 800-53 של NIST
- ISO/IEC 27000:2018
- ISO/IEC 27001:2022
- ISO/IEC 27002:2022
ההמלצות במשאבים אלו יכולות להיאסף לשבע שיטות עבודה מומלצות לאבטחת שרשרת האספקה:
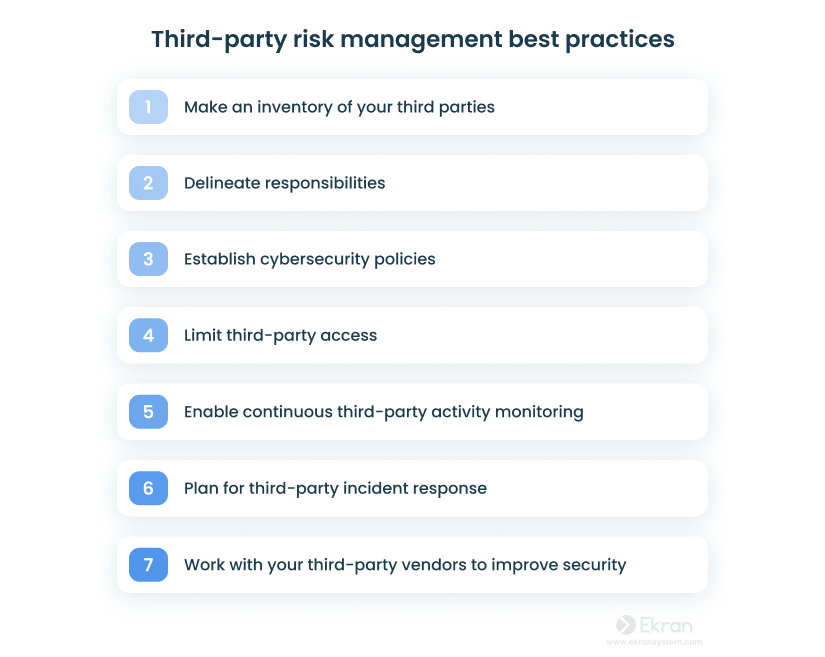
1. ערכו מלאי של הצדדים השלישיים שלכם
התחילו ביצירת מלאי של כל הספקים ונותני השירותים מצד שלישי שלכם. לאחר מכן, סווגו אותם לפי רמת ההשפעה האפשרית שלהם על הארגון: נמוכה, בינונית או גבוהה. ככל שספק מסוים חשוף ליותר נתונים קריטיים, כך גדול יותר הנזק האפשרי מפרצת אבטחה אצלו. שקלו לפתח מסגרת למיון השפעת הספק ולהשתמש בה כאשר מתחילים לעבוד עם קבלני משנה חדשים.
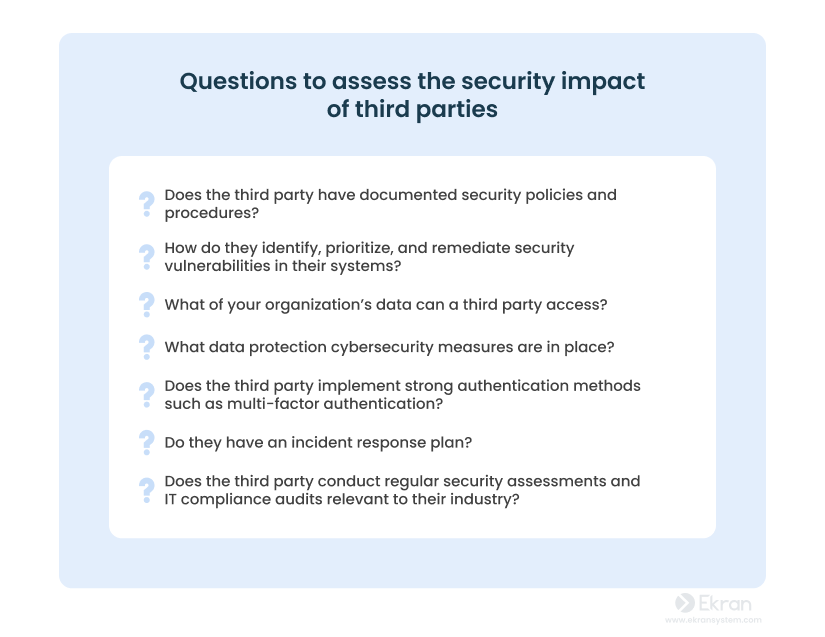
בדיקת נאותות היא גם חיונית כדי להבין את אמינות הצדדים השלישיים שלכם, ולכן כדאי לבצע בדיקות רקע והערכות של סיכוני האבטחה של הספקים. כאשר אתם מעריכים ומתעדים את רמת ההשפעה האפשרית ורמת האבטחה של הצדדים השלישיים שלכם, שאלו את השאלות הבאות:
2. הגדירו את תחומי האחריות
כדי להגן על הארגון שלכם מבחינה משפטית ולהגדיר ציפיות נכונות, חשוב לקבוע חוזים והסכמים ברורים שמפרטים כל היבט אבטחתי של שיתוף הפעולה שלכם עם צדדים שלישיים.
שקלו לחתום על הסכמי רמת שירות (SLA) כדי לקבוע מי אחראי על מה בהבטחת האבטחה המשותפת שלכם. תעדו הכל: לאילו סוגי מידע רגיש ספק השירות שלכם יכול לגשת ואילו מהם לשמור, אילו אמצעי אבטחה עליו לנקוט כדי להגן על המידע, אילו דרישות רגולציה עליו למלא, באיזו תדירות עליו לבצע ביקורות אבטחה ועוד.
3. קבעו מדיניות אבטחת סייבר
קבעו כללים ברורים לאבטחת סייבר עבור ספקי צד שלישי ועבור העובדים שלכם שעובדים איתם. פתחו מדיניות פנימית שמבהירה את האחריות של כל צד ומפרטת את הפעולות הסטנדרטיות בתהליכים ובמקרים שונים. ודאו שגם העובדים שלכם וגם קבלני המשנה מכירים את הכללים האלה.
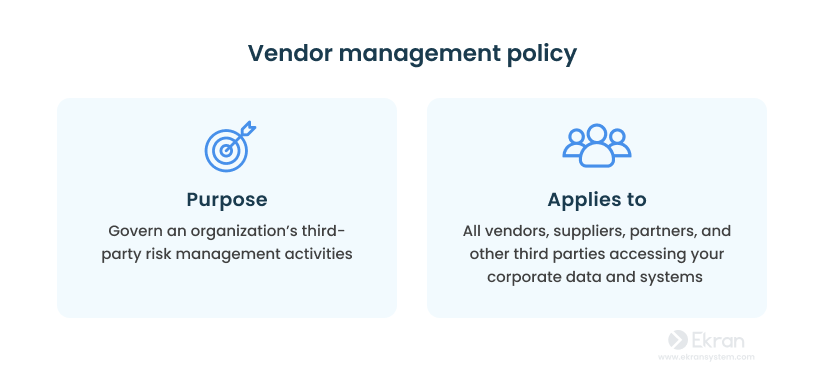
בנוסף, תוכלו ליישם מדיניות ניהול ספקים (VMP), שנועדה במיוחד להנחות אתכם בהפחתת סיכונים מצדדים שלישיים בתוך תשתית ה-IT שלכם. מדיניות זו מתארת כיצד לזהות ולנהל צדדים שלישיים שעשויים לשאת סיכונים פוטנציאליים.
4. הגבילו את הגישה של צדדים שלישיים
אם אתם מעניקים לצדדים שלישיים גישה לתשתית ה-IT שלכם כדי לספק להם מידע מסוים או לאפשר להם לבצע את השירותים שלהם, עשו זאת בחוכמה. בססו את ניהול הגישה על עקרון ההרשאה המינימלית ותנו למשתמשים חיצוניים רק את רמת הגישה המינימלית. הגבלת הגישה רק למה שנדרש לביצוע משימה מסוימת תפחית את הסיכון לפעילות לא מורשית מצד צדדים שלישיים ולפרצות אבטחה.
שקלו לפרוס פתרון ניהול גישה פריבילגית (PAM) כדי לוודא שרק משתמשים מורשים יכולים לגשת למידע רגיש של החברה שלכם. כלים של אימות דו-שלבי (2FA) או פתרונות אימות רציף יכולים גם לאבטח את החשבונות הקריטיים שלכם, גם אם פרטי ההזדהות של המשתמש נגנבו. כאשר בוחרים פתרון לניהול גישה, עדיף לבחור בפתרונות שמסוגלים לייצר סיסמאות חד-פעמיות ולהגביל את זמן הגישה של צדדים שלישיים.
5. הפעילו ניטור רציף של פעילות צדדים שלישיים
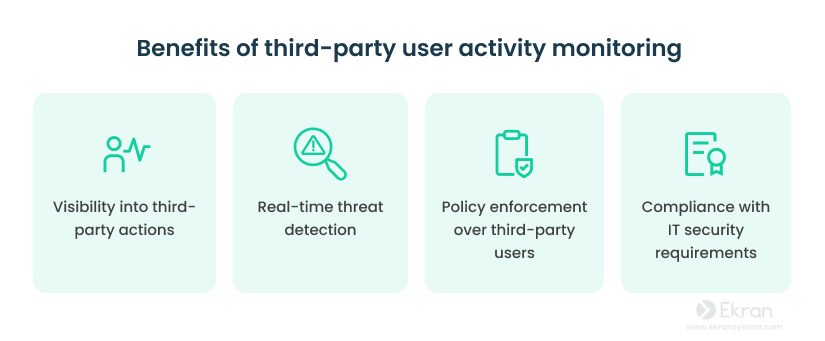
ניטור רציף של פעילות משתמשים הוא דרישה נפוצה של הרבה רגולציות, חוקים וסטנדרטים בתחום ה-IT. ניטור פעילות של ספק צד שלישי בתוך הרשת שלכם מאפשר לכם לראות מי עושה מה בנכסים הקריטיים שלכם ולגלות איומים.
חפשו פתרון שיכול לנטר ולהקליט סשנים של משתמשים בפורמט מקיף שמתאים לביקורת עתידית על פעילות ספקי צד שלישי. דוחות המבוססים על תוצאות הניטור של ספקי צד שלישי יכולים לעזור לכם לעבור ביקורות חיצוניות, להעריך את רמת האבטחה שלכם במהלך ביקורות פנימיות ולחקור אירועי אבטחת סייבר.
6. תכננו מראש את התגובה לאירועים של צדדים שלישיים
הכנה לאירועי אבטחת סייבר הקשורים לספקים תחסוך לכם זמן וכסף בטיפול באירוע. לשם כך, נתחו את היקף סיכוני אבטחת הסייבר מצד שלישי הרלוונטיים לחברה שלכם, ולאחר מכן פתחו נהלים פורמליים לתגובה לאירועים הנגרמים על ידי צדדים שלישיים.
כדי לזהות איומי אבטחת סייבר במהירות, השתמשו בפתרון ייעודי שיכול להתריע על אירועי אבטחה ועל פעילות חשודה של צדדים שלישיים. מנו אנשי צוות אחראים שיעודכנו במקרה של אירוע אבטחת סייבר הקשור לספק צד שלישי, והוסיפו את שמותיהם ואת פרטי הקשר שלהם לתוכנית התגובה לאירועים שלכם.
7. שתפו פעולה עם ספקי הצד השלישי שלכם לשיפור האבטחה
ביצוע ביקורות והערכות סדירות של אבטחת הסייבר של ספקי הצד השלישי שלכם יכול לסייע בצמצום סיכונים רבים. ניתן גם להשתמש בדוחות מפתרון ניטור ספקי צד שלישי ובמערכת תגובה לאירועים כדי לנתח את האופן שבו הספקים שלכם מתקשרים עם המערכות הקריטיות והנתונים הרגישים שלכם.
בנוסף, שקלו לבצע הערכת איומי סייבר באופן סדיר באמצעות שאלונים לניהול סיכוני ספקים. ניתן לחבר שאלונים מאפס או להשתמש בתבניות המתאימות לדרישות החברה שלכם. מילוי שאלונים על ידי צדדים שלישיים יעזור לכם להעריך את גישת האבטחה שלהם ולזהות פגיעויות.
אתגרים נפוצים בניהול סיכוני אבטחה של ספקי צד שלישי
בעת יישום שיטות העבודה המומלצות לניהול סיכוני ספקי צד שלישי שהוזכרו לעיל, ייתכן שתיתקלו באתגרים. הנפוצים ביותר הם:
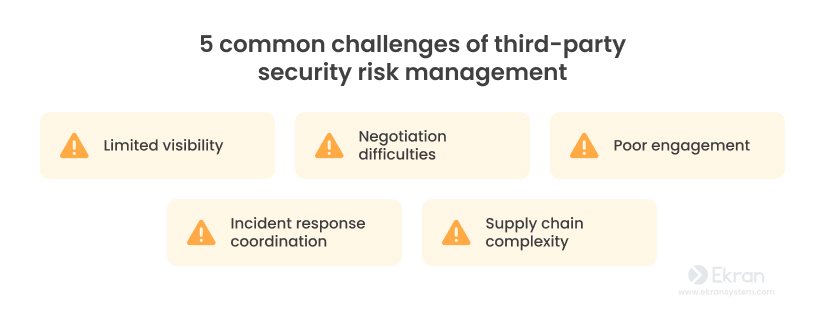
1. חוסר שקיפות
קשה מאוד להעריך את שיטות האבטחה המיועדות ולגלות את הפגיעויות ברשת של ספקי הצד השלישי שלכם. הערכות עצמיות שמבצעים ספקים עשויות להיות סובייקטיביות ולעיתים לא לחשוף את המצב האמיתי של אבטחת הסייבר של ספקי הצד השלישי. מספר הספקים שהארגון שלכם מתקשר איתם משחק גם הוא תפקיד חשוב, שכן לעקוב אחרי מאות או אפילו אלפי ספקים, ספקי משנה וקבלני משנה הוא אתגר לא פשוט.
כדי להתמודד עם בעיה זו, הארגון שלכם יכול להיעזר בפתרונות ניטור מתמשך. פתרונות אלה לא בהכרח יספקו את התמונה המלאה של אבטחת הסייבר של ספקי הצד השלישי, אך הם יספקו שקיפות על פעילויות ושיטות האבטחה של ספקי צד שלישי בתוך התשתית שלכם.
2. קשיים במו"מ
ניהול מו"מ על תנאי אבטחה ואכיפת סעיפי אבטחה בחוזים עם ספקי צד שלישי עשוי להיות אתגר, במיוחד כאשר מדובר בספקים גדולים שעשויים להתנגד לתנאים אלה. יתרה מכך, סטנדרטי האבטחה והנהלים של ספקי צד שלישי עשויים להיות שונים מאלה שלכם. יישור סטנדרטים אלה עם הצרכים האבטחתיים של הארגון שלכם עשוי להיות מאתגר, ויכול להוביל לפגיעויות אבטחה.
כדי לפתור בעיה זו, יש להגדיר דרישות אבטחה ברורות בהסכמי רמת שירות (SLAs), לקיים דיאלוגים פתוחים ולהתפשר כשנדרש תוך צמצום סיכונים פוטנציאליים.
3. מעורבות נמוכה
גיוס הספקים לדיונים על אבטחת סייבר יכול להיות קשה, במיוחד כאשר יש להם פרספקטיבות ודרישות שונות. הקושי בדרך כלל כולל מעקבים מתמידים שיכולים להימשך חודשים עד קבלת תשובות לשאלונים.
כדי לקדם מעורבות טובה יותר, חשוב למרכז את כל פעילויות ניהול סיכוני הצד השלישי. גישה זו יכולה לעזור לייעל את התהליך, ולהסיר בעיות כמו גיליונות אלקטרוניים מסורבלים ובעיות ניהול גרסאות, מה שיביא לתהליך הערכת אבטחה יעיל וניתן להרחבה.
4. תיאום תגובה לאירועים
תיאום תגובה לאירועים הוא קושי משמעותי בניהול סיכוני אבטחה של ספקי צד שלישי. הזמן קריטי כאשר מתרחשת הפרת אבטחה או אירוע המעורב בו ספק צד שלישי. תקשורת ושיתוף פעולה אפקטיביים הם חיוניים כדי להכיל במהרה את ההפרה ולהפחית את השפעתה. האתגר טמון בתיאום בין מספר גורמים, כולל הארגון שלכם, ספק הצד השלישי, צוותי תגובה לאירועים, ולעיתים גם ישויות משפטיות.
לכן, חשוב להקים קווי תקשורת ברורים ופרוטוקולי תגובה לאירועים מראש כדי לייעל את תהליך התיאום ולהפחית את זמני התגובה.
5. מורכבות שרשרת האספקה
ניהול אבטחה בארגונים עם שרשרות אספקה מורכבות יכול להיות אתגר קשה במיוחד. רשתות מסובכות אלו כוללות לעיתים קרובות מספר שכבות של ספקי צד שלישי ומספקים, לכל אחד מהם נהלי אבטחת סייבר ופגיעויות משלו. המורכבות הזו עשויה להקשות על ניהול הסיכונים מכיוון שהיא דורשת הבנה מעמיקה של אבטחה בכל שרשרת האספקה כולה.
כדי להצליח בניהול סיכוני שרשרת האספקה, על הארגון שלכם לנטר כל רמת אינטראקציה עם ספקי צד שלישי, לזהות כל פערי אבטחה וליישם אמצעי אבטחה מתאימים.
מגמות ועתיד ניהול סיכוני צד שלישי
ככל שהנוף הדיגיטלי משתנה, כך גם האתגרים הקשורים בניהול סיכוני צד שלישי. בואו נבחן את המגמות העיקריות בניהול סיכוני צד שלישי שניתן לנצל בשנים הקרובות:
על פי גרטנר, ארגונים צריכים להקדיש יותר תשומת לב לסיכוני אבטחת צד שלישי בשרשרת האספקה, שכן סיכוני שרשרת האספקה צפויים רק לגדול בעתיד הקרוב.
“אירועי אבטחת סייבר אחרונים הדגישו חולשות בשרשראות אספקה. עד לשנת 2025, 60% מהארגונים ישתמשו בסיכון אבטחת סייבר כגורם משמעותי בעת ביצוע טרנזקציות עם ספקי צד שלישי כדי למנוע פגיעות במידע, במערכות ובתשתיות.”
גרטנר, 2023 Leadership Vision for Security and Risk Management Leaders (נדרש מינוי)
גרטנר, 2023 Leadership Vision for Security and Risk Management Leaders (דרושה מנוי)
תכנית ניהול סיכוני צד שלישי שלכם צריכה להגדיר את כל הסיכונים הטמונים בשרשרת האספקה ולוודא שתגייסו אמצעי אבטחת סייבר רלוונטיים.
התמודדות עם איומי בינה מלאכותית
גרטנר מנבא שיותר מ-80% מהארגונים ישתמשו בממשקי API של בינה מלאכותית גנרטיבית או יפרסו יישומים מבוססי GenAI עד 2026, לעומת פחות מ-5% ב-2023, מה שישפיע גם על סיכוני הצד השלישי. לדוגמה, ספק צד שלישי עשוי לחשוף את הנתונים הרגישים שלכם על ידי שימוש בהם כקלט בכלים של אינטליגנציה מלאכותית גנרטיבית.
Forrester (בפורבס) מציעה לארגונים לזהות אפליקציות בינה מלאכותית שעשויות להגדיל את החשיפה לסיכון שלהם ולהשקיע עוד יותר בניהול סיכוני צד שלישי בשנת 2024.
יישום אפס אמון
אבטחת אפס אמון היא העתיד של אבטחת הסייבר.
“עד לשנת 2026, 10% מהחברות הגדולות יטמיעו תוכנית אפס אמון מקיפה, בוגרת ונמדדת, לעומת פחות מ-1% כיום.”
הנבואות המובילות לאבטחת סייבר של גרטנר 2023-2024 (נדרש מינוי)
הנבואות המובילות לאבטחת סייבר של גרטנר 2023-2024 (דרושה מנוי)
הגישה לאבטחת אפס אמון מניחה כי גם החשבונות שלכם וגם של ספקי הצד השלישי שלכם יכולים להיפרץ, ולכן היא דורשת אימות מכל אדם המנסה לגשת לנתונים הרגישים שלכם. על ידי יישום אפס אמון, תוכלו לשפר בצורה משמעותית את ניהול סיכוני הצד השלישי שלכם ולהפחית את הסיכויים להפרות נתונים.
ניצול אוטומציה
ככל שכמות קשרי הספקים ומורכבותם ממשיכות לגדול, ארגונים יפנו יותר ויותר לאוטומציה כדי להפחית את סיכוני הצד השלישי. שימוש בתוכנה ייעודית יכול לשפר את היעילות של תהליכי ניהול סיכוני צד שלישי תוך צמצום עומסים ידניים והגברת פרודוקטיביות צוות האבטחה שלכם.
טכנולוגיות אוטומציה והערכת סיכונים יכולות להיות לעזר רב, המשיכו לקרוא כדי ללמוד עליהן עוד.
ניטור סיכוני אבטחת צד שלישי עם Syteca
כפלטפורמה מקיפה לניהול סיכוני פנים, Syteca יכולה לעזור לכם לנהל סיכוני אבטחת צד שלישי. בין היתר, Syteca מאפשרת לארגון שלכם:
- לנטר את הפעילות של ספקי צד שלישי וספקי שירות בתוך תשתית ה-IT שלכם בזמן אמת
- לאסוף ולסקור הקלטות של סשנים של משתמשי צד שלישי, בפורמט צילומי מסך שניתן לחפש בו
- לנהל גישה ברמת פירוט גבוהה עבור משתמשי צד שלישי, ולהקנות להם הרשאות גישה מבוססות תפקיד, סיסמאות חד-פעמיות ואישור גישה ידני
- לאמת את זהות המשתמשים של צד שלישי בעזרת אימות דו-שלבי על מנת להגן על חשבונות קריטיים
- לגלות ולהגיב לאיומי אבטחה בעזרת כללים להתראה על פעילות משתמשים הניתנים להתאמה אישית גבוהה
- להיעזר במודול ניתוח התנהגות משתמשים וישויות (UEBA) מבוסס בינה מלאכותית, כדי לזהות באופן אוטומטי כניסות של משתמשי צד שלישי בשעות חריגות
- ליצור דוחות מפורטים המבוססים על מגוון רחב של קריטריונים
Syteca יכולה לעזור לכם לשפר את השקיפות על פעולות כל משתמש ברשת שלכם. פלטפורמת Syteca יציבה, ניתנת להתאמה אישית, קלה לניהול וניתנת לשילוב עם מערכות SIEM ומערכות ניהול קריאות (ticketing) קיימות.
סיכום
לספקי צד שלישי שלכם יש גישה לגיטימית למערכות קריטיות ולנתונים רגישים בארגון שלכם. עם זאת, אמצעי האבטחה של רבים מהקבלנים המשניים אינם עומדים בציפיות שלכם. מסיבה זו, פושעי סייבר עשויים להיעזר בספקי צד שלישי ושירותים שלכם במקום לתקוף אתכם ישירות.
הדרך הטובה ביותר לצמצם סיכונים אלו היא לעקוב אחרי שיטות העבודה הטובות ביותר לניהול סיכוני ספקי צד שלישי שמתוארות במאמר זה וליישם פתרון ניטור מתוחכם. Syteca מציעה מבחר עשיר של אפשרויות לניהול ניטור פעילות משתמשים, ניהול גישה ותגובה לאירועים שיעזרו לכם לנהל באופן אפקטיבי את סיכוני אבטחת צד שלישי.