מנהלי מערכת מחזיקים במפתחות לאבטחת הסייבר של הארגון שלך. עם זאת, החשבונות שלהם יכולים גם להוות מקור לסיכוני אבטחת סייבר לחברה שלך. גם פושעי סייבר וגם מנהלי מערכת זדוניים יכולים לנצל את ההרשאות המוגברות לטובתם.
במאמר זה, אנו חוקרים סיכונים עיקריים הנובעים מחשבונות ניהול ומציעים שבע שיטות אבטחה יעילות למנהלי מערכת להגנה על גישה פריבילגית למערכות ולנתונים הקריטיים של הארגון שלך.
מדוע מנהלי מערכת ראויים לתשומת לב מיוחדת
מפתחות עוזרים לך להיכנס לבית שלך, אבל גם גנב יכול להשתמש בהם.
מנהלי מערכת הם עובדים האחראים על התקנה, תחזוקה וקביעת התצורה של מערכות המחשב, הרשתות והשרתים של הארגון. בעבודה עם חומרה ותוכנה, עליהם לפעול לפי מדיניות אבטחת סייבר קפדנית כדי להבטיח את אבטחת הנתונים הרגישים של החברה ושל תשתית ה-IT כולה.
למנהלי מערכת יש יותר זכויות גישה מעובדים אחרים. הם יכולים:
- לגשת לכל הקבצים והנתונים ברשת הארגונית
- ליצור ולמחוק חשבונות, רגילים ובעלי הרשאות כאחד
- להקצות זכויות גישה לחשבונות משתמש
- להוריד, לשדרג ולהסיר תוכנה
- לשנות מערכות ארגוניות
בהתאם לסוג הארגון ולגודלו, ניתן לסווג מנהלי מערכת באופן הבא:
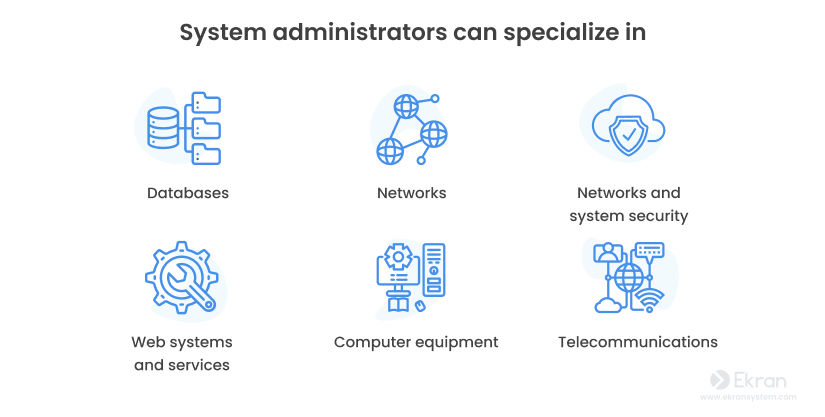
- מנהלי מסדי נתונים המנהלים של מסדי הנתונים אחראים לשלמות הנתונים וליעילותם, תחזוקתם וביצועיהם של מערכת מסדי הנתונים.
- מנהלי רשתות המנהלים של הרשת מתחזקים את תשתיות הרשת, כגון מתגים ונתבים, ומזהים בעיות בתוך הרשת.
- מנהלי אבטחת מידע המנהלים אחראים על אבטחת מחשבים ורשתות ומסבירים את נושאי אבטחת המידע לצוות הארגון.
- מנהלי אתרי אינטרנט המנהלים של שירותי שרתי האינטרנט תומכים בגישה פנימית או חיצונית לאתרי האינטרנט ועשויים גם לנהל תוכנה.
- מנהלי מחשבים המנהלים מבצעים תחזוקה ואחזקה רגילה של ציוד מחשבים, כגון החלפת סרטי גיבוי או החלפת דיסקים שנכשלו במערך דיסקים RAID.
- מנהלי תקשורת המנהלים לתקשורת אחראים על תחזוקת ציוד ורשתות המספקות מערכות תקשורת לנתונים ולשיחה, כולל מערכות טלפון, וידאו קונפרנסים, מחשבים ומערכות דואר קולי.
בארגונים מסוימים, מנהלי המערכת עשויים למלא כמה מהתפקידים האלה, ואפילו את כולם. אך מאחר שלמנהלי המערכת יש גישה רחבה כזו, חשבונותיהם מהווים איום חמור על ביטחון המערכת.
שלוש נקודות התקיפה העיקריות לחשבונות מנהלי המערכת
מה עלול להשתבש עם המפתחות שלך?
בגלל ההרשאות המוגברות שלהם, חשבונות מנהלי המערכת מהווים סיכון פוטנציאלי לאבטחת המידע של הארגון. הרשאות גבוהות יכולות לגרום נזק לארגון אם ייפלו לידיים הלא נכונות.
אם אתה מניח מפתח מתחת לשטיח עבור השוטרים, גם גנב יכול למצוא אותו. פושעים משתמשים בכל כלי טכנולוגי שברשותם כדי לפרוץ לחשבונות של אנשים. אם הם יודעים שיש מפתח מוסתר במקום מסוים, הם לא יעצרו עד שימצאו אותו.
טים קוק
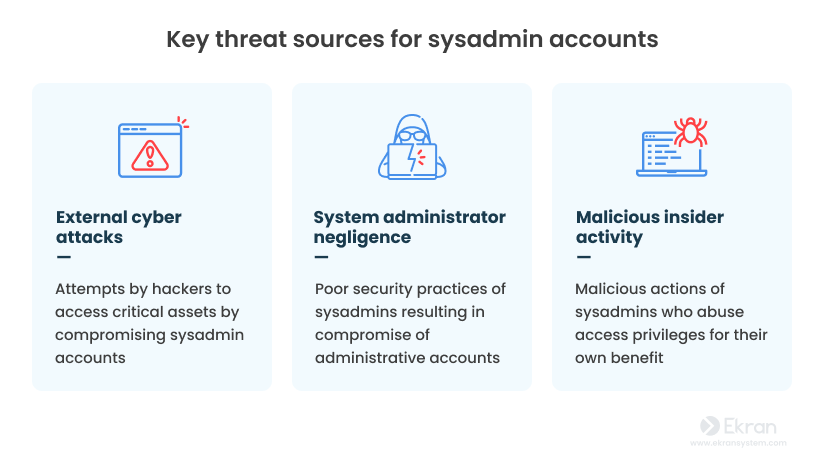
הנקודות המרכזיות של איומים הקשורים לחשבונות של מנהלי מערכת הן:
בואו נסתכל בקרבה יותר.
מתקפות סייבר חיצוניות
פושע יכול לפתוח את הדלתות עם המפתחות שלך.
פושעי סייבר יכולים לגנוב או להפריע לנתונים רגישים של ארגון על ידי פגיעה בחשבון של מנהל מערכת. אף שיש כמה דרכים לעשות זאת, רובן כרוכות בהשגת פרטי כניסה.
שימוש בפרטי כניסה שנגנבו על ידי פנימיים הוא אחד מהאיומים היקרים ביותר לטיפול, עם ממוצע של 679,621 דולר לאירוע על פי דוח העלויות של האיומים הפנימיים לשנת 2023.
חשבונות מנהליים שנפגעו עשויים לעלות יותר באופן משמעותי מכיוון שהרשאות מוגברות מעניקות גישה לנכסים הרבה יותר יקרים.
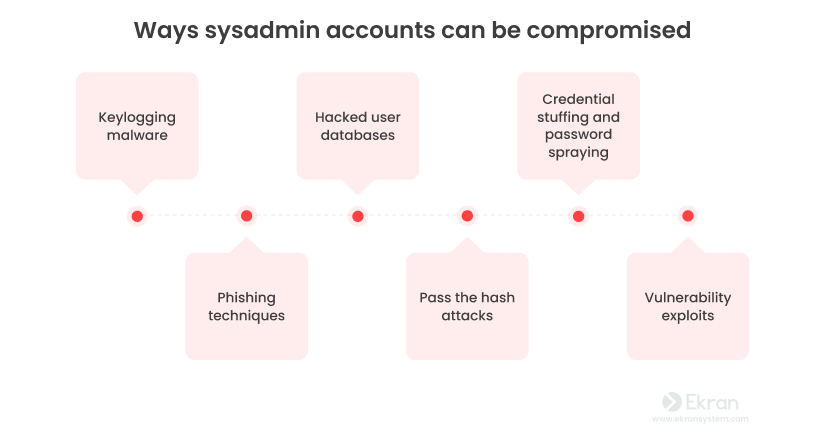
כדי לפגוע בחשבון של מנהל מערכת, פושעי סייבר יכולים להשתמש בדרכים הבאות:
שיטות נפוצות לגניבת אישורים ופרטי כניסה – וכיצד למנוע אותן
בעולם הסייבר, אישורים גנובים הם שער למערכות הארגון, ולעיתים קרובות משמשים תוקפים כדי לבצע חדירות חמורות. להלן מספר שיטות נפוצות לגניבת פרטי כניסה וכיצד ניתן להתגונן מפניהן:
1. תוכנות רישום מקשים (Keyloggers)
תוכנות זדוניות אלו מתעדות את כל ההקלדות של המשתמשים, כולל שמות משתמש וסיסמאות, ושולחות את הנתונים לתוקף. Keyloggers יכולים להיות מותקנים בדרכים שונות:
🔹 הורדות Drive-by – התקנה אוטומטית של תוכנה זדונית בעת ביקור באתר נגוע.
🔹 התקנות USB זדוניות – הכנסת התקן חיצוני שמתקין את התוכנה על מחשב הקורבן.
🔹 תקיפות Watering Hole – הדבקת אתרים פופולריים כדי להדביק מבקרים ממוקדים.
✅ מניעה: השתמשו בתוכנות אנטי-וירוס מתקדמות, הגנו על נקודות קצה עם EDR, והימנעו מהתקנת תוכנות לא מוכרות.
2. תקיפות פישינג (Phishing Attacks)
🔹 תוקפים שולחים הודעות דוא"ל מזויפות שמתחזות לארגונים אמינים, במטרה לגרום לקורבנות למסור פרטי כניסה.
🔹 הודעות עשויות להכיל קובץ מצורף זדוני שנראה כקובץ רגיל, אך בפועל מתקין תוכנה זדונית במערכת הקורבן.
🔹 טכניקות פישינג מתוחכמות יותר כוללות Spear Phishing, הממוקד באנשים ספציפיים בארגון.
✅ מניעה: הטמיעו אימות דו-שלבי (MFA), השתמשו במסנני דוא"ל מתקדמים והדריכו עובדים לזהות ניסיונות הונאה.
3. מסדי נתונים שנפרצו (Data Breaches)
🔹 האקרים פורצים לאתרים ומוציאים נתוני משתמשים, כולל שמות משתמש וסיסמאות.
🔹 רבים משתמשים באותה הסיסמה במספר מערכות, מה שמאפשר לתוקפים לנצל סיסמה דלופה כדי לפרוץ לחשבונות תאגידיים.
🔹 מידע דלוף מופיע לעיתים קרובות בDark Web או נמכר לפושעים אחרים.
✅ מניעה: השתמשו במנהל סיסמאות ליצירת סיסמאות ייחודיות והפעילו מדיניות שינוי סיסמאות תקופתית.
4. התקפות "העברת הגיבוב" (Pass-the-Hash Attacks)
🔹 במקום לגנוב סיסמה ישירות, התוקף גונב את ערך הגיבוב (Hash) של הסיסמה ומנצל אותו כדי להשיג גישה למערכות.
🔹 ניתן לבצע זאת דרך שליפת פרטי כניסה מהזיכרון או התחברות לשרתים פגיעים.
✅ מניעה: השתמשו בהצפנת סיסמאות חזקה, הגבילו הרשאות גישה, והפעילו הגנה על זיכרון במערכות הפעלה.
5. התקפות מילוי אישורים וריסוס סיסמאות
🔹 התקפת מילוי אישורים (Credential Stuffing) – שימוש בסיסמאות גנובות ממאגרי מידע דלופים כדי להתחבר לחשבונות שונים.
🔹 התקפת ריסוס סיסמאות (Password Spraying) – ניסיון כניסה עם סיסמאות נפוצות מול רשימה רחבה של משתמשים, תוך הימנעות מחסימות אוטומטיות.
✅ מניעה:
✔ הגבלת ניסיונות התחברות כושלים
✔ דרישה לסיסמאות חזקות וייחודיות
✔ חסימת כתובות IP חשודות
6. ניצול פגיעויות (Exploiting Vulnerabilities)
🔹 האקרים מנצלים פרצות אבטחה במערכות ישנות או לא מעודכנות כדי לקבל גישה בלתי מורשית.
🔹 דוגמה: אם מנהל מערכת מתחבר למחשב נגוע, התוקף יכול לגנוב את פרטי הכניסה ולחדור לחשבון שלו.
✅ מניעה:
✔ עדכנו תוכנות וקושחות (Firmware) באופן קבוע
✔ השתמשו בפתרונות ניטור אבטחה (SIEM)
✔ הטמיעו מערכות לזיהוי חדירות (IDS/IPS)
7. רשלנות מנהלי מערכת (Admin Negligence)
🔹 גישה לא מאובטחת של מנהלי מערכת (Sysadmins) היא חוליה חלשה בארגון.
🔹 אי-שימוש באמצעי הגנה כגון ניהול גישה פריבילגית (PAM) או ניהול זהויות וגישה (IAM) יכול לחשוף את המערכות להתקפות.
✅ מניעה:
✔ השתמשו בעקרון ההרשאה המינימלית (Least Privilege)
✔ הטמיעו ניטור פעילות משתמשים (UAM)
✔ יישמו מדיניות אבטחה קפדנית למנהלי מערכות
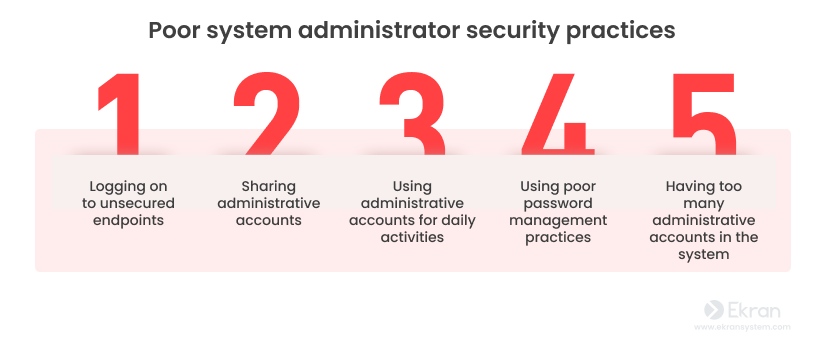
סיכונים מרכזיים בניהול חשבונות מנהל וכיצד להימנע מהם
חשבונות מנהל (Administrator Accounts) הם המטרות המבוקשות ביותר על ידי תוקפים, שכן הם מספקים גישה בלתי מוגבלת למערכות הארגון. ניהול לקוי של חשבונות אלה עלול להוביל להפרות אבטחה חמורות ולנזקים משמעותיים. להלן הסיכונים המרכזיים וכיצד ניתן למנוע אותם:
1. התחברות לנקודות קצה לא מאובטחות
🔹 התחברות של חשבונות מנהל למחשבים אישיים לא מוגנים מחוץ לרשת הארגון חושפת את הארגון לאיומים.
🔹 עבודה מרחוק מגבירה את הסיכון – מחשבים לא מנוהלים עשויים להיות נגועים בתוכנות זדוניות או כלי ניטור שגונבים נתוני כניסה.
🔹 תוקפים יכולים ליירט אישורים ולנצל אותם כדי להשתלט על מערכות קריטיות.
✅ מניעה:
✔ הימנעו מהתחברות לחשבונות אדמיניסטרטור ממכשירים שאינם בפיקוח ה-IT.
✔ השתמשו ב-VPN מאובטח ופתרונות Zero Trust כדי לאשר גישה מרחוק רק ממכשירים מאושרים.
✔ הטמיעו EDR/NDR כדי לזהות פעילות חשודה בנקודות קצה.
2. שיתוף חשבונות מנהליים
🔹 במקום ליצור זהויות נפרדות, מנהלי מערכות עשויים להשתמש בחשבון מנהל משותף לביצוע משימות שונות.
🔹 אם חשבון כזה נפגע, קשה לזהות את מקור ההפרה ולנטר את הפעילות הזדונית.
🔹 במקרה של מתקפה, עלול להיווצר שיתוק ארגוני, שכן חשבונות מנהל משותפים לא ניתנים לביטול בקלות מבלי לפגוע בתפעול המערכת.
✅ מניעה:
✔ יישום ניהול זהויות (IAM) והפרדת חשבונות מנהליים לכל משתמש.
✔ שימוש בפתרונות Privileged Access Management (PAM) לניהול גישה מאובטחת לחשבונות רגישים.
✔ רישום ואודיט של כל פעולה המתבצעת עם חשבונות בעלי הרשאות גבוהות.
3. שימוש בחשבונות מנהליים לפעילות יומיומית
🔹 התחברות לחשבון מנהל לצורך גלישה באינטרנט, בדיקת דוא"ל, הורדת קבצים או שימוש במדיה חברתית פותחת פתח להדבקה בתוכנות זדוניות.
🔹 תוקפים יכולים לנצל פגיעויות ולגרום להפעלת קוד זדוני עם הרשאות מנהליות, מה שמאפשר להם לשלוט במערכת כולה.
✅ מניעה:
✔ השתמשו בחשבון מנהל רק בעת הצורך, ובצעו פעולות יומיומיות עם חשבון משתמש רגיל.
✔ הגנו על דפדפנים ושירותי אינטרנט באמצעות מדיניות הרשאות מוקפדת ופתרונות סינון תוכן.
✔ נטרו את השימוש בחשבונות מנהליים וזיהו גישה חריגה.
4. ניהול סיסמאות לקוי בחשבונות מנהליים
🔹 התנהלות רשלנית של מנהלי מערכות כוללת:
✔ שימוש באותה סיסמה עבור מספר חשבונות אדמיניסטרטוריים.
✔ אי-עדכון סיסמאות באופן קבוע.
✔ שמירת סיסמאות בדפדפן או בקובץ לא מוצפן.
✔ שיתוף פרטי גישה עם קולגות.
✅ מניעה:
✔ השתמשו בפתרון לניהול סיסמאות מאובטח (Password Vault).
✔ הטמיעו מדיניות שינוי סיסמאות אוטומטית לחשבונות מנהלים.
✔ ודאו שכל הסיסמאות עומדות בסטנדרטים מחמירים, עם אימות רב-שלבי (MFA).
5. ריבוי חשבונות מנהליים ללא שליטה
🔹 יצירת יותר מדי חשבונות מנהל בארגון מגדילה את שטח התקיפה הפוטנציאלי.
🔹 ככל שיש יותר חשבונות בעלי גישה רחבה, כך הניהול נעשה מסובך יותר וקשה לעקוב אחר גישה לא נחוצה.
🔹 הרשאות גבוהות שנותרות ללא שימוש עשויות ליפול לידיים הלא נכונות.
✅ מניעה:
✔ בצעו סקירה תקופתית של חשבונות מנהליים, הסרת חשבונות לא נחוצים וצמצום הרשאות.
✔ הטמיעו גישה מבוססת Least Privilege – הענקת הרשאות רק לפי צורך.
✔ ודאו כי כל חשבון מנהל מקושר למשתמש ספציפי ולא משמש מספר עובדים.
6. פעילות זדונית מצד מנהלי מערכת
🔹 גישה בלתי מוגבלת למערכות ארגוניות מציבה סיכון משמעותי במקרה של עובד בעל כוונות זדוניות.
🔹 מנהלי מערכת יכולים למחוק, לשנות או להדליף נתונים רגישים, לשבש מערכות ואף ליצור דלתות אחוריות שיאפשרו להם גישה עתידית.
🔹 שימוש בחשבונות פיקטיביים או הרשאות בלתי מבוקרות מקשה על זיהוי פעילויות חשודות.
✅ מניעה:
✔ נטרו פעילות מנהלים באמצעות פתרונות User Activity Monitoring (UAM).
✔ הטמיעו גישת Zero Trust, הדורשת אימות זהות מתמיד, גם עבור משתמשים פנימיים.
✔ הגדירו מדיניות אכיפת שקיפות וביקורת תקופתית על כל הפעולות המבוצעות עם חשבונות מנהליים.
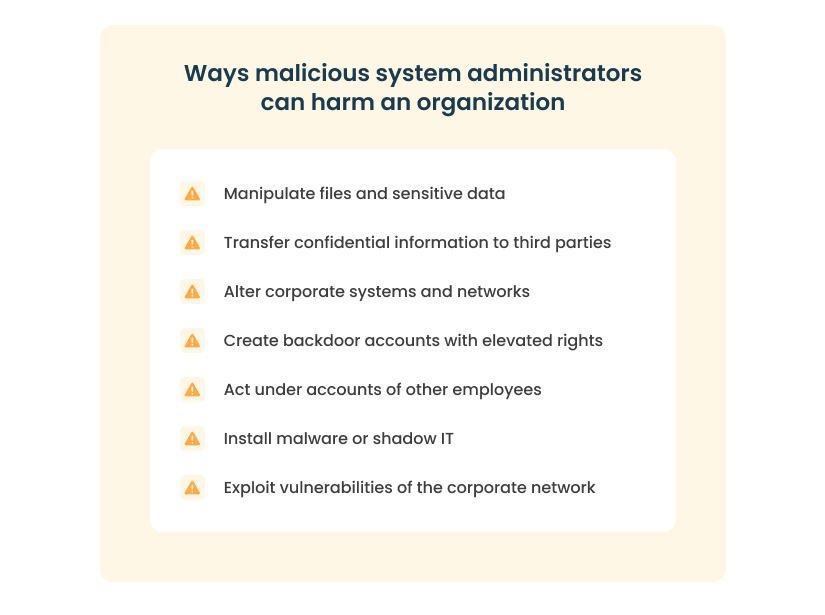
בין אם הם פועלים לטובת רווח אישי ובין אם הם מופעלים מבחוץ, כמו במקרים של ריגול תעשייתי, קשה מאוד לזהות מקורבים זדוניים.
זה מתרחש משום ש:
מנהלי המערכת מיומנים בהסוואת פעולותיהם. ההרשאות המוגברות שמקנות להם גישה רחבה מאפשרות להם לכסות את העקבות של פשעי הסייבר על ידי השימוש בחשבונות של עובדים אחרים, במחיקת אפליקציות, ובמחיקת או שינוי של רישומי אירועים.
זיהוי פשע של מנהל מערכת זדוני יכול להימשך שנים. לדוגמה, ברנדון קופלין, שנגזר דינו למאסר רק בשנת 2017, יצר חשבון מנהל לא מדווח עם גישה ושליטה מלאות במערכת המחשבים של מרפאת Centerville Clinic בפנסילבניה, יומיים בלבד אחרי שהתפטר מעבודתו שם בפברואר 2013. בספטמבר 2013 הוא השבית את חשבונות הניהול של השרתים, מחק נתונים עסקיים ורשומות רפואיות של מטופלים, וניסה לבצע רכישות במרמה באמצעות כרטיס הרכש של המרפאה. פעולותיו גרמו להפסד של כ-60,000 דולר ולהפסקת הטיפול בחולים עד לשחזור המערכת.
עכשיו שדנו בסיכונים שמציבים משתמשים עם הרשאות מוגברות, בואו נעבור לשיטות העבודה המומלצות לאבטחת חשבונות מנהלי המערכת ותשתיות המחשוב שלך.
7 שיטות אבטחה מומלצות לחשבונות פריבילגיים של מנהלי מערכת
כיצד להגן על חשבונות מנהל מערכת?
יש כמה דרכים לפגוע בחשבונות מנהל מערכת. למרבה המזל, קיימות שיטות עבודה מומלצות שניתן ליישם כדי להפחית את הסיכונים שמציבים משתמשים פריבילגיים ומנהלי מערכת:
1. הערכת הסיכונים שמציבים חשבונות מנהלים
🔹 זהה את הנכסים הקריטיים בארגון ואת אנשי הצוות המחזיקים בהרשאות גישה נרחבות אליהם.
🔹 הגדר את היקף ההרשאות של כל מנהל מערכת ובחן האם יש הרשאות מיותרות שניתן לצמצם.
🔹 הפעל ניטור מתמשך על פעולות חשודות, כגון שינויי הרשאות בלתי מתועדים או גישה חריגה למידע רגיש.
🔹 השתמש בהצפנת תעבורה וכתובות IP מאומתות כדי להבטיח שחיבורים לחשבונות אדמין מתבצעים בצורה מאובטחת בלבד.
✅ המלצה: יישם פתרונות Privileged Access Management (PAM) לניהול ושליטה בהתחברויות פריבילגיות.
2. יצירת מדיניות אבטחה ברורה ומחייבת
🔹 הגדר נהלי עבודה מסודרים לשימוש בחשבונות מנהליים, כולל כללי אבטחה מחייבים לכל בעלי ההרשאות.
🔹 כתיבת מסמך מדיניות אבטחת גישה ברור לכלל עובדי ה-IT, תוך שילוב סטנדרטים בינלאומיים כמו NIST, ISO 27001, ו-HIPAA.
🔹 ודא שמנהלי המערכת מודעים לנהלי האבטחה ומתעדכנים בהנחיות החדשות דרך הדרכות תקופתיות.
🔹 הפעל אכיפה באמצעות בקרות גישה חזקות, כך ששום חריגה מהנהלים לא תתרחש ללא אישור וללא מעקב.
✅ המלצה: בחן את המדיניות של אוניברסיטאות מובילות כמו סטנפורד ואריזונה, המתמחות בהנחיות אבטחת מידע למנהלי מערכת.
3. שיפור ניהול סיסמאות והגנה על זהויות
🔹 אין להשאיר סיסמאות ללא הצפנה או שיתוף בין מספר גורמים – כל מנהל מערכת חייב לעבוד עם זהות ייחודית.
🔹 יישום ניהול סיסמאות חכם, כולל:
✔ שימוש בסיסמאות חזקות ומורכבות.
✔ החלפת סיסמאות תקופתית למניעת פריצה ממאגרים דלופים.
✔ איסור שימוש חוזר בסיסמאות בין מערכות שונות.
🔹 שימוש בפתרונות ניהול סיסמאות (Password Vault) לאחסון בטוח ושליטה בגישה לחשבונות קריטיים.
🔹 שילוב אימות רב-שלבי (MFA) לכל גישה לחשבונות מנהליים כדי למנוע ניצול סיסמאות גנובות.
✅ המלצה: ניתן להשתמש בפתרונות PAM מתקדמים כמו Syteca , המספקים הגנה על גישה פריבילגית וניהול סיסמאות מאובטח.
4. שימוש ותחזוקה חכמה של חשבונות מנהלים
🔹 צמצם את מספר חשבונות המנהל בארגון – ככל שיש פחות חשבונות אדמיניסטרטוריים, כך קטן הסיכון להתקפות.
🔹 נטר פעילות חשבונות פריבילגיים באופן קבוע כדי לזהות אנומליות וסימנים לניסיונות פריצה או שימוש לא תקין.
🔹 הפרד בין חשבונות ניהול לחשבונות רגילים – אין להשתמש בחשבון מנהל לביצוע פעילויות יומיומיות כמו גלישה באינטרנט או קריאת דוא"ל.
🔹 הגדר זמני גישה מוגבלים – הגבל את זמינות ההרשאות לזמן קצר (Just-in-Time Access) כדי לצמצם את פוטנציאל הנזק במקרה של פריצה.
🔹 בטל הרשאות מיותרות באופן קבוע – בצע ביקורת תקופתית על כל ההרשאות בחשבונות מנהלים.
✅ המלצה: יישם User Activity Monitoring (UAM) כדי לעקוב אחר פעולות בחשבונות בעלי הרשאות גבוהות ולמנוע ניצול לרעה.
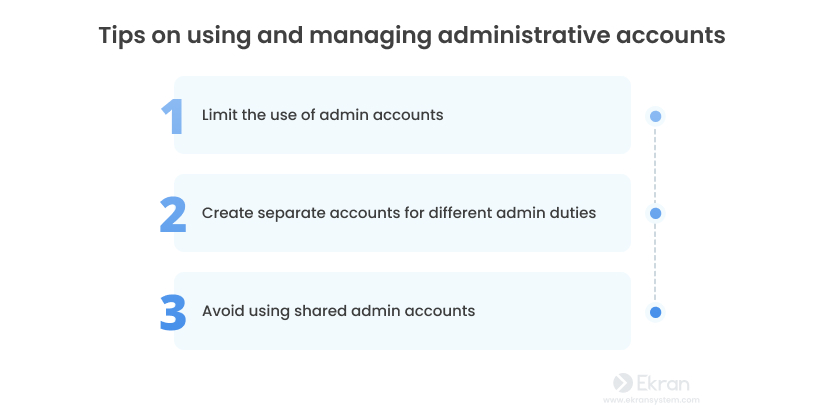
ניהול מאובטח של חשבונות מנהלי מערכת
חשבונות מנהלים מספקים גישה קריטית למערכות הארגון, ולכן חיוני להגביל ולנהל אותם בזהירות כדי למנוע ניצול לרעה, דליפות מידע ופריצות סייבר.
הגבלת השימוש בחשבונות מנהלים
🔹 ודא שמנהלי המערכת משתמשים בחשבונות מנהל רק בעת הצורך, ובשגרה עובדים עם חשבונות רגילים למשימות יומיומיות.
🔹 הימנע מחשבונות מנהל שמחוברים לצמיתות: ניתוק החשבון כשאינו בשימוש מקטין את הסיכון לניצול לרעה.
🔹 הגדר ניתוק אוטומטי (Timeout) כדי שחשבונות מנהל לא יישארו פעילים זמן ממושך ללא שימוש.
✅ המלצה: יישם את עקרון ההרשאה המינימלית (Least Privilege) כדי לצמצם הרשאות למינימום ההכרחי.
יצירת חשבונות מנהל נפרדים לפי תפקידים (RBAC)
🔹 הקצה חשבונות שונים למשימות שונות בהתאם לצרכים ולאחריות של כל מנהל מערכת.
🔹 הגדר היררכיית גישה ברורה, למשל:
✔ חשבונות מנהל ראשיים עם הרשאות מקיפות לניהול המערכת.
✔ חשבונות עם הרשאות חלקיות למשימות תחזוקה מסוימות בלבד.
🔹 הפרדת הרשאות מסייעת להקטין את סיכוני הניצול לרעה ואת ההשפעה של פריצה אפשרית.
✅ המלצה: קרא על RBAC (Role-Based Access Control) ועל ABAC (Attribute-Based Access Control) כדי להעמיק בבקרת גישה מתקדמת.
הימנעות משימוש בחשבונות מנהל משותפים
🔹 כשכמה אנשים משתמשים באותו חשבון מנהל, קשה לעקוב אחר הפעולות ולשייך אותן למשתמשים ספציפיים.
🔹 במקרה של פריצה או תקלה, לא ניתן לזהות מי השתמש בחשבון ומתי.
🔹 אם אין ברירה אלא להשתמש בחשבון משותף, יש ליישם אימות משני (Secondary Authentication) כדי לשייך כל פעולה למשתמש שביצע אותה.
✅ המלצה: השתמשו בפתרונות ניהול גישה פריבילגית (PAM) כדי לנטר ולשלוט בגישה לחשבונות מנהלים.
ניהול מתקדם של חשבונות מנהל עם PAM
🔹 הטמעת פתרון לניהול גישה פריבילגית (PAM) מאפשרת לשלוט בהרשאות ניהול, לצמצם גישה מיותרת ולזהות ניסיונות פריצה.
🔹 באמצעות PAM ניתן:
✔ להגדיר רמות גישה שונות למנהלי מערכת בהתאם לתפקידם.
✔ לתעד כל ניסיון התחברות וכל פעולה שבוצעה מחשבון מנהל.
✔ לחסום ניסיונות גישה לא מורשים ולמנוע שימוש לא תקין בהרשאות.
✅ המלצה: Syteca היא פתרון PAM מתקדם לניהול חכם של חשבונות מנהלים, כולל בקרות גישה מבוססות תפקידים וניטור פעילות משתמשים.
5. הגבל את הגישה למערכות קריטיות
אל תיתן את המפתחות לכולם. ושמור על הדלתות סגורות.
הרשאות הגישה המוגברות הן מה שהופך את חשבונות מנהלי המערכת לאטרקטיביים כל כך עבור משתמשים זדוניים. כדי להפחית את הסיכוי שחשבון מנהל המערכת ייפגע, שקול ליישם את עקרון ההרשאה המינימלית, המעניק למשתמשי המנהל רק את ההרשאות שהם צריכים כדי לבצע את המשימות הישירות שלהם. אם ברצונך לאבטח את הנכסים הקריטיים שלך עוד יותר, כדאי לשקול יישום של מודל אפס אמון (Zero Trust), שבו רק משתמשים מאומתים זוכים לגישה לנתונים ולמערכות המוגנות.
אם תחליט ליישם את המושגים הנ"ל, יכולות ה-PAM של Syteca יכולות לעזור לך בכך. מערכת Syteca תאפשר לך:
- לקבל נראות מלאה על כל החשבונות של מנהלי המערכת והמשתמשים הרגילים
- לנהל את הרשאות הגישה של מנהלי המערכת בתשתיות שלך
- לאבטח את הגישה מרחוק של מנהלי המערכת לנקודות קריטיות
- לאמת את זהותם של מנהלי המערכת שלך בעזרת אימות דו-שלבי
בהתחשב בכך, מערכת Syteca יכולה לעזור לך להפחית את הסיכוי שגורמים זדוניים יקבלו גישה לרשת הארגונית שלך גם אם הם יצליחו לפגוע בחשבון מנהל.
6. עקוב אחר פעילותם של מנהלי המערכת
השיגו מערכת צפייה לבית שלכם.
ניטור וביקורת נכונים של משתמשים פריבילגיים הם דרך מצוינת לשפר את אבטחת המידע שלכם. רישומי הסשנים של המשתמש יספקו לך מידע על מי עשה מה, איפה, ומתי. בנוסף, רישומים אלה יכולים לשמש כראיות במהלך חקירת אירועי אבטחת מידע.
מערכת Syteca תאפשר לך:
- לנטר את הפעילות של מנהלי המערכת ומשתמשים אחרים ולהקליט אותה בפורמט וידאו
- צפייה בהקלטות ובסשנים של המשתמשים בנגן נוח דומה לשל YouTube
- חיפוש לפי מגוון גורמים, כולל יישומים שהופעלו, אתרי אינטרנט שנכנסו אליהם, הקשות מקלדת, פקודות ותסריטים שהופעלו, ועוד
- ניהול כל התקני ה-USB שבשימוש מנהלי המערכת בתשתיות שלך וחסימת התקנים לא מאושרים באופן אוטומטי
- יצוא נתוני מעקב דרך סט של דוחות מותאמים אישית וביצוע בדיקת אודיט פנימית של כל הפעילות שנעשתה על ידי מנהלי המערכת בתוך מערכת Syteca
בעזרת מערכת Syteca תוכלו להבטיח עמידה בתקנים ובתקנות המרכזיים של אבטחת מידע.
7. צור תוכנית תגובה לאירועים מוצקה
הגן על הבית שלך עם מערכת אזעקה.
צור תוכנית סדורה שמפרטת מה יעשה הצוות שלך אם חשבון של מנהל מערכת נפגע. כתיבת הליך יעזור לצוות שלך לפעול באופן אפקטיבי ובזמן במצב קריטי. תוכנית תגובה לאירועים תעזור להפחית את הנזק הנגרם על ידי תוקפים חיצוניים או פנימיים.
כדאי לשקול ייעול ואוטומציה של הטיפול באירועי אבטחה בארגון שלך.
עם התגובה האוטומטית של מערכת Syteca , תוכלו:
- לקבל הודעות אימייל על אירועים חשודים ולהגיב בזמן.
- להגיב לאיומים שזוהו באופן אוטומטי על ידי חסימת משתמשים (ב-Windows) וסגירת תהליכים (ב-Windows וב-macOS), או בהצגת הודעת אזהרה למשתמש המפר.
סיכום
קשה להפריז בחשיבות אבטחת המידע של מנהלי המערכת לשלום הארגון. באותה מידה, קל להמעיט בסיכונים שמנהלי המערכת מעלים עם הרשאותיהם המוגברות. בין אם מדובר בהאקר מיומן או במזיק מתוך המערכת, ניצול הרשאות יכול לגרום נזק קשה למערכת האבטחה שלך ולנתונים הרגישים שברשותך.
כדי למנוע זאת, יישם את שיטות העבודה המומלצות שסקרנו במאמר זה. אבטחה נכונה של חשבונות מנהלים כוללת את הערכת הסיכונים האפשריים והקמת מדיניות יעילה לשימוש בחשבונות מנהלים כאלה.
כפלטפורמה יעילה לניהול סיכונים פנימיים, מערכת Syteca יכולה לעזור לך לאבטח כראוי את הגישה של מנהלי המערכת. עם ניטור הפעילות האמין שלנו, התגובה האוטומטית לאירועים ויכולות ניהול הגישה, תוכל להפחית באופן משמעותי את הסיכון לפגיעה בחשבון פריבילגי בארגונך.