לארגון שלך יש ככל הנראה משתמשים בעלי הרשאות – עובדים, קבלני משנה ואפילו לקוחות המורשים לגשת ליישומים קריטיים ולנתונים רגישים. אבל זכויות הגישה המוגברות הללו הופכות ארגון לפגיע. אם משתמש בעל הרשאות עושה טעות או תוקף מקבל גישה לחשבון מוגן, הנתונים היקרים ביותר שלך נמצאים בסיכון. לפי 2021 IBM Security X-Force Insider Threat Report [PDF ], ב-40% מאירועי האבטחה שנגרמו על ידי גורמים מבפנים, שאליהם הגיבה X-Force בין 2018 ל-2020, היה מעורב עובד בעל גישה פריבילגית.
במאמר זה, אנו עוברים על חמש הטעויות האנושיות הנפוצות באבטחת סייבר של משתמשים בעלי הרשאות. אנו גם חוקרים את הסיבות לכך שאנשים נוטים לעשות את הטעויות הללו ומציעים עצות כיצד למנוע ממשתמשים בעלי הרשאות לעשות טעויות שהופכות אותם לאיומי פנים בשוגג.
הסכנה בטעויות של משתמשים בעלי הרשאות
אנשים עושים טעויות. הבעיה היא שגם פעולות לא מכוונות עלולות לגרום לנזק חמור לארגון שלך. לדוגמה, אם אחד העובדים שלך גורם בטעות לפריצת מידע, החברה שלך עלולה לאבד לא רק נתונים רגישים אלא גם כסף ומוניטין.
גורמי פנים שפוגעים בשוגג בארגון שלהם אחראים ל-56% מכל מקרי האיומים הפנימיים על פי דוח עלות איומי הפנים הגלובלי לשנת 2022 [PDF] על ידי מכון פונמון.
משתמשים בעלי הרשאות הם בני אדם או זהויות הקשורות למערכת: יישומים, תוכניות או תהליכים. אבל בעוד שמכונות ויישומים עושים את מה שהם מתוכנתים אליו, אנשים לא תמיד פועלים לפי הכללים.
התנהגות בורה ורשלנית של משתמשים בעלי הרשאות בעת גישה למשאבים הקריטיים של הארגון שלך עלולה להוביל לתוצאות שליליות:
- אובדן או דליפה של נתונים רגישים
- כשלים בתהליכים קריטיים
- שיבושים תפעוליים
עליך להיות מודע לטעויות הנפוצות ביותר שעושים משתמשים בעלי הרשאות כדי להימנע מהשלכות שליליות כאלה. עם הידע הזה, יהיה לך קל יותר ליישם ניהול יעיל של משתמשים בעלי הרשאות, כנדרש על ידי HIPAA, הנחיות הסיסמאות של NIST 800-63 ותקנים, חוקים ותקנות נוספים של אבטחת סייבר.
5 טעויות לא מכוונות של משתמשים בעלי הרשאות
חלק מהמשתמשים בעלי ההרשאות אינם יודעים או לא מבינים את החשיבות האמיתית של שמירה על מדיניות אבטחת סייבר. אחרים שוברים את הכללים כדי לפשט או לזרז תהליכים שגרתיים מבלי לחשוב על ההשלכות.
בואו נסתכל על חמש טעויות נפוצות של משתמשים בעלי הרשאות.
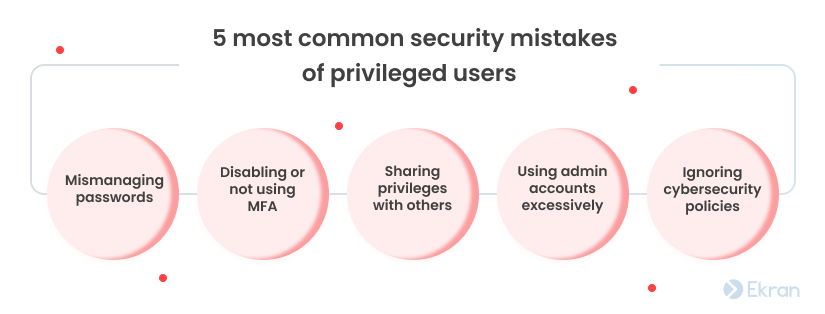
1. ניהול שגוי של סיסמאות
סיסמאות הן המפתחות המגינים על הנתונים, המערכות והיישומים הרגישים שלך מפני פולשים. קיימות המלצות רבות לניהול מאובטח של סיסמאות, כגון שימוש בסיסמאות מורכבות ועדכון שוטף שלהן. אבל בעוד שאנשים רבים יודעים על ההמלצות הללו, מעטים טורחים לפעול לפיהן.
להלן חמש הטעויות הנפוצות ביותר בניהול סיסמאות שכדאי לשים לב אליהן בשגרת היומיום של המשתמשים בעלי ההרשאות שלך:
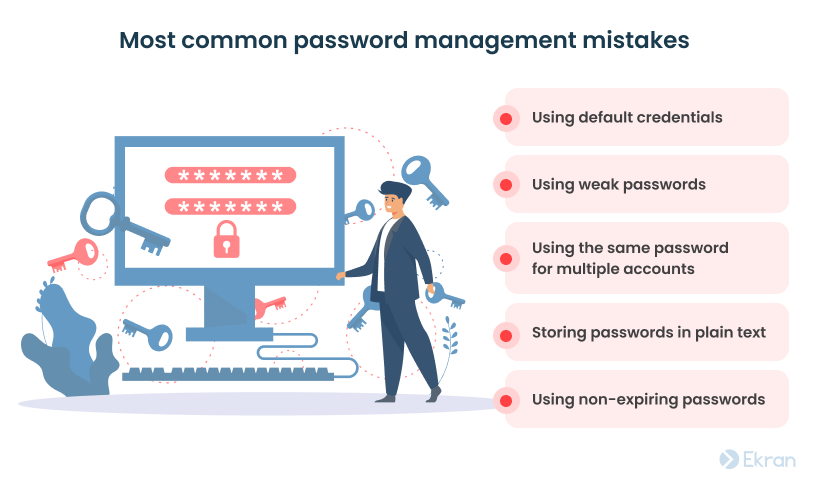
- שימוש באישורי ברירת מחדל. ארגונים מסוימים עדיין עשויים להשתמש במילה "אדמין" גם כשם המשתמש וגם כסיסמה לחשבון מערכת הניהול. אישורי ברירת המחדל הופכים את החשבונות הפריבילגיים שלך לפגיעים להתקפות Brute Force.
- שימוש בסיסמאות חלשות. סיסמאות חלשות הן בדרך כלל קצרות (שישה תווים או פחות) וקלות לניחוש (שמות, תאריכי לידה, מספרי טלפון וכן הלאה).
- שימוש באותה סיסמה עבור מספר חשבונות. אם סיסמה בשימוש חוזר נפגעת, התוקפים יקבלו גישה לכל החשבונות שעבורם היא שימשה.
- אחסון סיסמאות בטקסט רגיל. אחסון סיסמאות בקבצי טקסט לא מוצפנים לעולם אינו מקובל. הרגע שמישהו מקבל גישה לקובץ הזה הוא לעתים קרובות התחלה של פרצת נתונים גדולה.
- שימוש בסיסמאות שתוקפן אינו פג. שימוש באותה סיסמה במשך זמן רב מגביר את הסיכון לפריצה לחשבון בעל הרשאות. שיטות עבודה מומלצות לניהול סיסמאות בחשבונות פריבילגיים ממליצות להחליף סיסמאות באופן תקופתי, ובכל מקרה מיד כשיש חשד לחשיפה. לעומת זאת, NIST SP 800-63B ממליץ שלא לחייב משתמשים רגילים להחליף סיסמאות תקופתית בלי סיבה.
מדיניות סיסמאות חזקה בשילוב עם הדרכה קבועה לעובדים בנושא אבטחת סיסמאות יכולה לעזור לארגון שלך למזער את מספר הטעויות.
2. השבתה או אי שימוש ב-MFA
אימות רב-גורמי (MFA) הוא תקן הזהב של אבטחת הסייבר בימינו. טכנולוגיה זו מגנה על הנתונים הרגישים שלך מגישה לא מורשית הרבה יותר מאשר סיסמה בלבד על ידי הוספת שכבות אימות נוספות לתהליך האימות.
פושעי סייבר יכולים לגנוב או לנחש סיסמה, אבל הם לא יכולים להערים על מנגנון MFA בקלות כזו.
הבעיה היא שלפעמים משתמשים בעלי הרשאות יכולים להשבית אמצעי אימות נוספים. אולי הם לא ירצו להשתמש ב-MFA כי הם לא מבינים את החשיבות האמיתית שלו או מרגישים שהמתנה לקוד אימות היא בזבוז זמן.
ללא MFA, הנתונים הרגישים שלך מאבדים שכבת הגנה חיונית. שקול לאכוף אמצעי אימות נוספים עבור כל המשתמשים והקפד להסביר את הערך שלהם.
3. שיתוף הרשאות עם אחרים
באופן אידיאלי, יש להעניק הרשאות רק למי שזקוק להן, כאשר הוא זקוק להן, ורק לאחר אישור קצין אבטחת הסייבר שלך. אבל בחיים האמיתיים, עמיתים חולקים לעתים קרובות פרטי גישה לחשבונות בעלי הרשאות בלי לחשוב פעמיים.
תרחיש נפוץ נוסף הוא כאשר צוות חולק חשבון ניהול אחד לניהול אפליקציה, אתר או שירות אחסון בענן מכיוון שיצירת חשבון נוסף תעלה כסף נוסף.
כשמדובר בפעילות של משתמשים בעלי הרשאות, הנראות היא חיונית. אם יש לך שני אנשים או יותר המשתמשים באותו חשבון, אתה לא יכול לדעת מי עשה מה. אז אם הנתונים נפגעים או שמשהו מפסיק לתפקד כמו שצריך, לא תוכל לדעת מי אחראי.
פתרון לבעיה זו הוא יצירת חשבונות פריבילגיים אישיים בכל מקום אפשרי. אם אינך יכול לספק לכל משתמש בעל הרשאה חשבון משלו, נסה להוסיף יותר נראות לפעולות שבוצעו תחת חשבון משותף. אימות משני יכול לעזור בכך.
4. שימוש מוגזם בחשבונות ניהול
כאשר אנשים משתמשים בחשבונות פריבילגיים לעתים קרובות יותר מהנדרש כדי לבצע את עבודתם, זה יכול להגביר את הפגיעות של הארגון שלך. לדוגמה, עובד יכול להיתקל באימייל עם קבצים מצורפים של תוכנות זדוניות או אתר אינטרנט שנפגע המנסה להשיק סקריפט זדוני. אם הם עושים זאת בזמן שהם מחוברים לחשבון עם זכויות גישה גבוהות, ההשלכות עלולות להיות חמורות.
זה נוהג נפוץ להפריד בין חשבונות בעלי הרשאות לבין חשבונות רגילים ולעולם לא להשתמש בחשבונות פריבילגיים לביצוע משימות יומיומיות. לכן לעובדים בחברות רבות יש מספר חשבונות עם הרשאות גישה שונות שהוקצו לכל אחד מהם.
גם אם תהפוך את התרגול הזה לחלק ממדיניות האבטחה שלך, יש סיכוי שמשתמשים בעלי הרשאות יתר יתעלמו או יחבלו בו. במקרים כאלה, שקול לפרוס כלי ניהול סיסמאות . כלים כאלה מאפשרים לך להגביל את הזמן שבו ניתן לגשת לחשבונות פריבילגיים ולנתק בכוח משתמשים מחשבונות עם הרשאות גבוהות.
5. התעלמות ממדיניות אבטחת סייבר
לא משנה אילו כללים תציין במדיניות אבטחת הסייבר של הארגון שלך, סביר להניח שתמצא מישהו שלא מציית להם. אנשים לא פועלים לפי הכללים האלה מסיבות שונות:
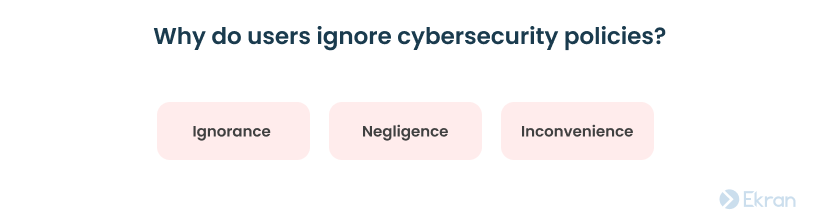
- בורות – ייתכן שחלק מהעובדים או קבלני המשנה שלך אינם מודעים לכללים והמלצות ספציפיים. לפעמים, אנשים אפילו לא יודעים שיש מדיניות אבטחת סייבר שעליהם לפעול לפיה.
- רשלנות – אנשים אולי מכירים את הכללים אבל לא מבינים למה חשוב לעקוב אחריהם.
- אי נוחות – לפעמים, אנשים בוחרים להתעלם ממדיניות אבטחת סייבר מכיוון שמעקב אחריהם מאט את עבודתם או מסבך את המשימות היומיומיות שלהם.
לדוגמה, משתמשים עלולים לשבור כללים על ידי שימוש בפתרונות או התקנים שאינם מורשים על ידי מחלקת ה-IT של הארגון. אלה עשויים להיות שירותי ענן, יישומי שיתוף קבצים, שליחים ומכשירים שאינם בבעלות הארגון ובשליטתו. פתרונות כאלה נקראים Shadow IT.
דרך נוספת לשבור כללים היא שימוש במכשירים של העובדים עצמם לעבודה. ארגונים רבים מיישמים מדיניות להביא את המכשיר שלך (BYOD), המאפשרת לעובדים להשתמש במכשירים אישיים לעבודתם. עם זאת, המפתח להנאה מ-BYOD טמון בשיתוף פעולה הדוק עם מחלקת ה-IT של הארגון. אם מחלקת ה-IT של החברה שלך לא מודעת למכשירים המשמשים עובדים עם הרשאות גישה, אין סיכוי שהם יכולים לנהל ולאבטח אותם.
שקול לערוך הדרכה קבועה למודעות לאבטחת סייבר כדי להביע את החשיבות של אמצעי אבטחת סייבר ולהפוך את המשתמשים בעלי ההרשאות שלך לנכונים יותר לציית למדיניות האבטחה של הארגון שלך.
כיצד ניתן למנוע טעויות של משתמשים בעלי הרשאות?
צמצום הסיכון לרשלנות מצד המשתמשים בעלי ההרשאות ומניעת מהעובדים הרגילים שלך להפוך לאיומי פנים בשוגג חיוניים לאבטחת הסייבר שלך. בוא נחקור כמה שיטות עבודה מומלצות לאבטחת חשבונות של מנהלי מערכת שיעזרו לך להשיג מטרה זו:
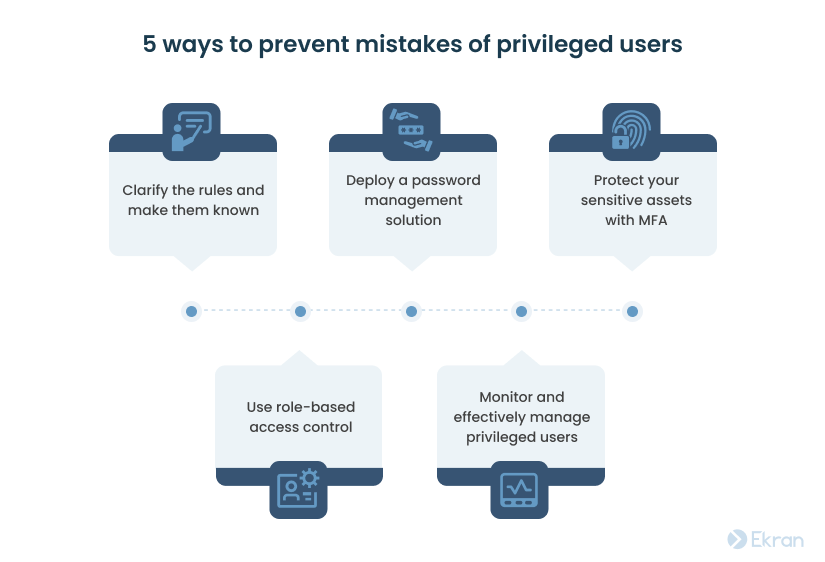
1. הבהיר את הכללים והכר אותם. התחל עם ציון הכללים לכל תהליך שהמשתמשים בעלי ההרשאות שלך מעורבים בו. לאחר מכן למד את העובדים וקבלני המשנה שלך על כללים אלה. ודא שאנשים מכירים את הכללים ומבינים מדוע חשוב לפעול לפיהם. הדרך הן את המשתמשים הרגילים והן את בעלי ההרשאות כדי לשפר את אבטחת הסייבר הכוללת של החברה שלך.
2. פרוס פתרון לניהול סיסמאות. שקול להשתמש בכלי או בשירות ייעודי לניהול סיסמאות, לצד כללים לשימוש בסיסמאות במדיניות אבטחת הסייבר שלך. חפש פתרון שמאפשר לאחסן, לנהל, להחליף ולבטל סיסמאות באופן מאובטח.
3. הגן על הנכסים הרגישים שלך באמצעות MFA. הפוך את MFA לחובה עבור המשאבים החשובים והיקרים ביותר בחברה שלך. אבל אל תגזים, מכיוון שהגדלת מספר אימותי הזהות הנדרשים עלולה לתסכל את העובדים שלך ולגרום להם אי נוחות.
4. השתמש בבקרת גישה מבוססת תפקידים (RBAC). הגדר תפקידים ספציפיים בחברה שלך והקצה זכויות גישה מפורטות לכל אחד מהם. בדרך זו, תוכל ליישם ביעילות את עקרון ההרשאות המינימליות ולוודא שלאנשים בחברה שלך יש בדיוק את ההרשאות הנכונות לבצע את עבודתם. כדי לגלות עוד על מודל בקרת גישה זה, תוכל לקרוא את המאמר המפורט שלנו על מהם RBAC ו-ABAC.
5. נטר את המשתמשים בעלי ההרשאות ונהל אותם ביעילות. עקוב מקרוב אחר המשתמשים בעלי ההרשאות כדי לדעת מי עשה מה ולהגיב במהירות לתקריות אפשריות. חפש תוכנה לניטור פעילות של משתמשים בעלי הרשאות או להקלטת סשנים, שמאפשרת לנטר ולתעד את הסשנים שלהם. גם היכולת להגדיר התראות מותאמות אישית, לסגור אוטומטית תהליכים חשודים ולחסום חשבונות תהיה שימושית. בנוסף, שקול ליישם פתרון לניהול גישה פריבילגית (PAM) לשליטה מפורטת בגישה של משתמשים בעלי הרשאות.
Syteca היא הפלטפורמה האולטימטיבית לניהול סיכוני פנים המספקת לארגון שלך את כל מה שהוא צריך ל:
- הוסף רמת פירוט לניהול גישה פריבילגית
- הגבר את ההגנה על חשבונות פריבילגיים
- הוסף נראות לפעולות שבוצעו על ידי משתמשים בעלי הרשאות
- ועוד הרבה יותר
מסקנה
למשתמשים בעלי הרשאות יש גישה לנתונים ולשירותים היקרים ביותר, מה שהופך אותם ליעד מרכזי עבור פושעי סייבר. חוץ מזה, כמו כל בני האדם, הם נוטים לעשות טעויות.
כדי למנוע ממשתמשים בעלי הרשאות לעשות את הטעויות שתיארנו בפוסט זה, ייתכן שתרצה ליצור תחילה מדיניות אבטחת סייבר מקיפה וללמד את העובדים וקבלני המשנה שלך עליה.
כדי לאבטח את הארגון שלך, תוכל גם לשקול לפרוס פתרון ייעודי כמו Syteca הכולל אימות מרובה גורמים (MFA), ניהול גישה פריבילגית, ניטור משתמשים בעלי הרשאות, ניטור פעילות משתמשים, ניהול סיסמאות ויכולות נוספות לניהול סיכונים פנימיים. זה יעזור לך לזהות במהירות איומים פוטנציאליים ולהפחית אותם לפני שהם גורמים נזק.