הרבעון השלישי של 2022 היה מאתגר עבור שרתים ממשלתיים ותאגידיים ברחבי העולם: נרשמה עלייה של 70% בדליפות נתונים לעומת הרבעון השני. מאחר שהאחריות לכשלי אבטחה מוטלת בעיקר על ה-CISO, חשוב להכיר את הכלים שיכולים לשפר את האפקטיביות שלו.
פוסט זה מסכם מסמך לבן (white paper) שכתב ג'ונתן קייר, אנליסט לשעבר ב-Gartner. הורידו את המסמך המלא לתובנות מקיפות ממקור ראשון על שיטות עבודה מומלצות ל-CISO, על מגמות עולות ועל טכנולוגיות שצפויות לשפר את האפקטיביות של ה-CISO בשנת 2023.
מפת דרכים ליעילות ה-CISO: סיכום המסמך הלבן
כמומחה מוכר בתחום הסייבר וגילוי הונאות, ג'ונתן קייר נותן את העצות הבאות לשיפור היעילות של ה-CISO:
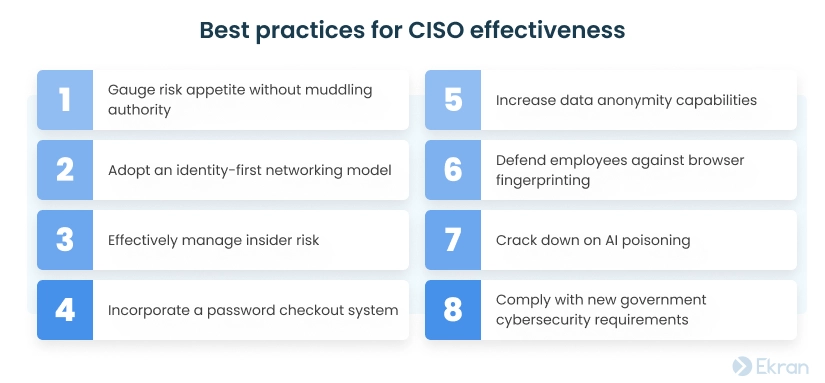
1. הגדרת תיאבון הסיכון בלי לטשטש סמכויות
תפקיד ה-CISO מזוהה עם לחץ ושחיקה. לפי סקר ה-CISO העולמי של Heidrick & Struggles לשנת 2022, רוב ה-CISOs היו רוצים שהתפקיד הבא שלהם יהיה תפקיד אחר, ולחץ הקשור לתפקיד ושחיקה הם הסיכונים האישיים הגדולים ביותר שהם מציינים (בארה"ב 60% ו-53% בהתאמה).
שיתוף פעולה עם עמיתים בכירים הוא חיוני כאשר מגדירים את תיאבון הסיכון. עם זאת, ה-CISOs לעיתים מוצאים את עצמם לבד כאשר מדובר באכיפת מדיניות, קבלת החלטות מורכבות, ולקיחת אחריות על כל כשלי אבטחה הנובעים מכך.
הענקת שליטה רבה יותר ל-CISOs היא אחת מהעצות המרכזיות לשיפור היעילות של ה-CISO ולהפחתת הלחץ.
2. אימוץ מודל רשת מבוסס זהות
כיוון שמודל אבטחת Zero Trust אינו פתרון אוניברסלי, תוכנית אבטחה יעילה עבור ה-CISOs צריכה לשקול אלטרנטיבות המשלימות את מערכות ניהול זהויות מתקדמות ואנונימיזציה של נתוני לקוחות.
הענקת כוח לספק צד שלישי להקים זהויות עשויה להיראות לא אינטואיטיבית בהתחלה. אך זה הגיוני אם נזכור כי זהות המשתמש היא הליבה של מודלי העסקים של Microsoft ו-Google.
קישור ישיר של זהות המשתמש לשרתי שמות הדומיינים (DNS) מקשה על זיוף זהויות ומחזק את אבטחת הרשת. ניתן גם להתאים את המידע הספציפי שנדרש מהספק לשירותי אימות כדי למקסם את הגנת הלקוחות ולעמוד בדרישות החוקיות.
3. ניהול סיכון פנים אפקטיבי
הדלפות נתונים מצד עובדים הפכו ליקרות יותר וקשה יותר לשלוט בהן, עם עלייה של 44% בסיכון להדלפות נתונים מצד עובדים מאז תחילת המגפה.
תגובה מוגזמת למצב על ידי אכיפת החזרתם של עובדים מרוחקים למשרד מגדילה את הזדמנויות הגישה הפיזית שעשויות להוביל לאירועים של עובדים זדוניים, בעוד שמדיניות חופשית מדי עשויה להוביל לרשלנות ולגניבת אישורים.
כדי להילחם בסיכונים פנימיים, CISOs בשנת 2023 ייישמו אסטרטגיית הגנה בעומק ויממשו תוכנה לניהול סיכוני פנים כמו Syteca.
4. שילוב מערכת צ'קאאוט סיסמאות
כיוון שהאיומים הקיברנטיים ממשיכים להתפתח, CISOs מחפשים דרכים חדשניות לשפר את הגנת הסיסמאות. פתרון אחד שהופך לפופולרי הוא מערכת צ'קאאוט סיסמאות, שמונעת משני משתמשים לגשת לחשבון או סוד מסוים בו זמנית.
מערכת צ'קאאוט סיסמאות הופכת נכסים סודיים לבלעדיים. משמעות הדבר היא שכל התקפות שתלויות בהתחברות בו זמנית פשוט לא יעבדו.
בשילוב עם סיבוב אוטומטי של סיסמאות ושירותי ניהול גישה פריבילגית, ש-Syteca מספקת גם כן, פונקציית הצ'קאאוט סיסמאות מקשה הרבה יותר על גניבת סיסמה. למרות שמערכת צ'קאאוט סיסמאות אולי לא מתאימה לכל הסודות, CISOs צריכים לשקול את הכלי הזה כדי לחזק את אבטחת הסייבר של הארגון שלהם בשנת 2023.
5. הגדלת יכולות אנונימיזציה של נתונים
חששות לפרטיות מנעו מארגונים רבים להעביר משימות אבטחה קריטיות למיקור חוץ, למרות העלייה בפשיעת הסייבר. אנונימיזציה של נתונים, אחת משיטות העבודה המומלצות לאבטחת מידע עבור CISOs, עוזרת להגן על נתונים רגישים בזמן חקירות ובהעברה של משימות משאבי אנוש ואבטחה למיקור חוץ.
Syteca מציעה יכולות אנונימיזציה עבור חקירות פנימיות של הונאות סייבר. המערכת לאנונימיזציה ב-Syteca משתמשת במספרים ובמזהים לצורכי החקירה במקום בשמות ובנתונים אמיתיים. כך הארגון שלך יכול לבחון את פעילות המשתמשים ללא הטיה ולשתף מומחים חיצוניים בחקירה.
6. הגנה על עובדים מפני טביעת אצבע של דפדפן
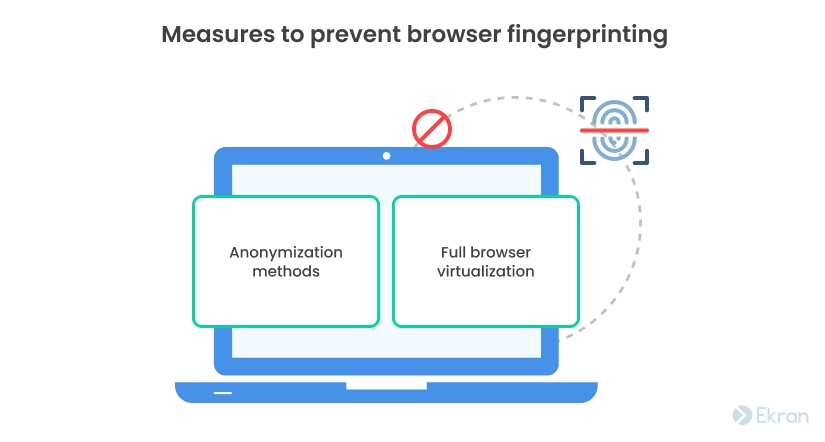
טביעת אצבע של דפדפן (Browser Fingerprinting) הופכת לדאגה מרכזית בתחום אבטחת הסייבר כיוון שההאקרים משתמשים בו יותר ויותר כדי לעקוב אחרי זהויות משתמשים.
משתמש מזוהה הוא הרבה יותר פגיע להתקפות פישינג ממוקד, חיקוי זהות והנדסה חברתית. טביעת אצבע של דפדפן יכולה לעקוף VPNים, ניתוב Onion ושיטות תקשורת אנונימית מרובות צמתים דומות.
CISOs שמיישמים אמצעים נגד טביעת אצבע של דפדפן יהיו יותר יעילים בהגנה על הארגונים שלהם. אמצעים אלו כוללים:
7. לפעול בנחישות נגד הרעלת בינה מלאכותית
חקירת נושא הרעלת אינטליגנציה מלאכותית (AI) וחיפוש דרכים שבהן CISO יכול לנהל את הסיכונים הקשורים לנושא זה היא אחת מהפרקטיקות המומלצות לאפקטיביות של CISO בשנת 2023.
הרעלת אינטליגנציה מלאכותית היא מגמה מתמשכת שבה מערכות אינטליגנציה מלאכותית (AI) ולמידת מכונה (ML) מורעלות בכוונה. על ידי ניצול יכולות האינטראקציה של AI, האקרים יכולים להזין רשתות נוירונים במידע שגוי או כוונות זדוניות. התוצאות של ניצול זה יכולות לנוע מ-בוטים גזעניים ועד להתקפות על סודיות.
צפוי כי הרעלת אינטליגנציה מלאכותית תהפוך לבעיה מרכזית בתחום אבטחת הסייבר בשנת 2023 עבור ארגונים שמשתמשים בשירותי AI או ML, דבר שמטיל את האחריות על ה-CISO. אפילו אם החברה שלך לא עושה שימוש ב-AI, סביר להניח כי שירותים רבים שבהם אתה משתמש עושים זאת.
8. עמידה בדרישות אבטחת סייבר ממשלתיות חדשות
דרישות חדשות לאבטחת סייבר בממשלות ארה"ב ובריטניה שגובשו במהלך המגפה ייכנסו לתוקף בתחילת 2023. משימת ה-CISO היא לקבוע אילו דרישות חלות על העסק שלהם ולעבוד על השגת ציות מלא.
ארגונים בארה"ב יצטרכו לקחת בחשבון את הצו הנשיאותי 14028, שתכפה על יצרנים להודיע ללקוחות על מוצרים שנוצרו עם תשומת לב רבה יותר לסיכוני וסוגיות אבטחת סייבר.
בריטניה פרסמה גם כן סטנדרטים חדשים לאבטחת סייבר במוסדות חינוך. הם יחולו על תוכנה ורכיבי רשת וידרשו אודיטים וציות לכללי התאוששות מהירה.
שימוש בפתרונות ייעודיים כמו Syteca יכול לסייע ל-CISOs לוודא שהארגונים שלהם עומדים בדרישות הציות לאבטחת סייבר.
סיכום
כדי להיות אפקטיביים, על ה-CISOs לנהל את רמות הלחץ שלהם וליישם אמצעים חשובים להגנת נתונים. אלה כוללים את אימוץ מודל רשת מבוסס-זהות, ניהול סיכוני פנים ואנונימיזציה של נתונים. פרקטיקות הטובות ביותר עבור CISO בתחום אבטחת המידע כוללות התמקדות באיומים כמו הרעלת בינה מלאכותית וטביעת אצבע של דפדפן, ונקיטת אמצעים להבטחת עמידת הארגון בדרישות הרגולציה בתחום ה-IT.
מאמצי ה-CISO לא יהיו אפקטיביים ללא פתרונות אבטחת סייבר ייעודיים. כפתרון מקיף לניהול סיכוני פנים, Syteca יכולה לסייע ל-CISOs להגן על נכסים רגישים מפני סיכונים הקשורים לפעולות אנושיות.
לקריאה נוספת על הלחץ ועל בריאות הנפש של ה-CISO, הורידו את המסמך הלבן המלא: מפת הדרכים ליעילות ה-CISO.
המסמך נכתב על ידי אנליסט לשעבר ב-Gartner ומומחה מוכר לאבטחת סייבר, ג'ונתן קייר. המסמך מספק תובנות חשובות ממקור ראשון ומספק תיאור מלא של כל הפרקטיקות המומלצות ל-CISOs ואמצעי הגנת הנתונים המפורטים בפוסט זה.