כדי להבטיח הגנה נאותה על הנתונים הקריטיים שלהם, ארגונים שמים לב לתהליכים שבהם הם משתמשים לניהול זהויות, הרשאות וסודות. תהליכים אלה המכונים ביחד ניהול סודות, מספקים לארגונים יכולות לניהול סיסמאות, מפתחות הצפנה, מפתחות API וסוגים אחרים של סודות בצורה מרוכזת ומאובטחת.
במאמר זה, אנו מספרים לכם על סוגי סודות נפוצים ועל תפקידו של ניהול סודות באבטחת הסייבר של ארגון. אנו מכסים גם אתגרים נפוצים של ניהול סודות ומספקים המלצות מועילות לשיפור השגרה של הסודות והסיסמאות שלך.
ניהול הסודות חיוני לאבטחת מידע
ניהול לקוי של סודות מוביל לאירועי אבטחת סייבר.
ב-2018 צפתה Gartner שעד 2021 יותר ממחצית מהארגונים שמשתמשים ב-DevOps יאמצו מוצרים ושירותים לניהול סודות מבוססי PAM, לעומת פחות מ-10% באותה עת. אבל ניהול סודות חיוני לכל ארגון, בין שהוא משתמש ב-DevOps ובין שלא, כי כל הארגונים משתמשים בסודות דיגיטליים במידה כזו או אחרת.
בואו נתחיל בלהבהיר מהו סוד מנקודת מבט של אבטחת סייבר. הסודות הם אישורים דיגיטליים: סיסמאות, מפתחות API, מפתחות הצפנה, מפתחות SSH, אסימונים וכן הלאה. הם משמשים לניהול הרשאות גישה הן ברמת האינטראקציה בין אדם ליישום והן ברמת יישום ליישום.
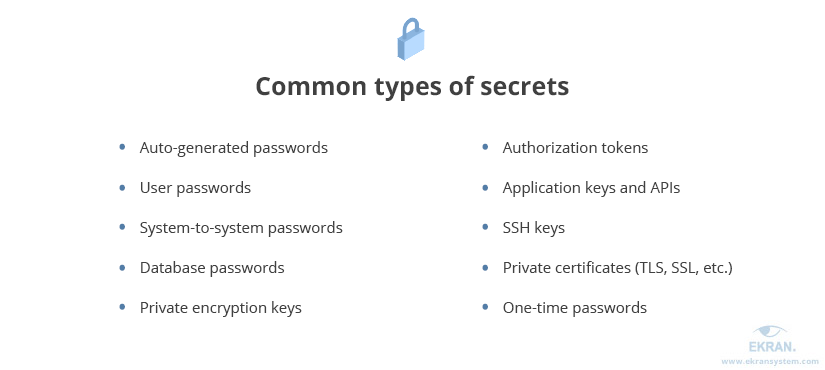
סודות מספקים למשתמשים ולאפליקציות גישה לנתונים, מערכות ושירותים רגישים. זו הסיבה שכל כך חשוב לשמור סודות מאובטחים הן במעבר והן במנוחה – ולכן, לנהל אותם כראוי.
אז מהו ניהול סודות?
ניהול סודות הוא תהליך של ניהול מאובטח ויעיל של יצירה, סיבוב, ביטול ואחסון של אישורים דיגיטליים. במובן מסוים, ניתן לראות בניהול סודות גרסה משופרת של ניהול סיסמאות . בעוד שהיקף האישורים המנוהלים גדול יותר, המטרה זהה – להגן על נכסים קריטיים מפני גישה לא מורשית.
עם מדיניות ניהול סודות מחושבת היטב, ארגונים יכולים למנוע בעיות אבטחת סייבר שונות, כולל גישה לא מורשית לנתונים ומערכות קריטיות, אובדן נתונים ופרצות נתונים.
באופן כללי, ניהול סודות עוזר להבטיח אבטחה בשלוש רמות:
- אבטחת תשתית: הגנה על חשבונות משתמשים ואפליקציות, התקנים ורכיבי רשת אחרים מפני חדירות.
- אבטחת שירותי ענן: הגבלה וניהול של הגישה לחשבונות ענן ולשירותים חשובים מבוססי ענן.
- אבטחת נתונים: הגנה על מערכות קריטיות, אחסון, מסדי נתונים ומשאבים אחרים מפני פגיעה בנתונים.
בנוסף, ניהול וביקורת סודות – במיוחד סיסמאות, כאחד מסוגי הסודות הנפוצים ביותר – הוא בין שיטות עבודה מומלצות לאבטחת סייבר ודרישות של תקנים ותקנות כמו NIST, FIPS, ו-HIPAA.
אתגרי ניהול סודות ואנטי-דפוסים
לפעמים קשה לשמור סוד.
בואו נסתכל על האתגרים המרכזיים של ניהול סודות. הקושי הגדול ביותר בניהול אישורים דיגיטליים הוא הצורך להבטיח הגנה מלאה בכל שלב במחזור החיים של סוד, מיצירה ועד מחיקה.
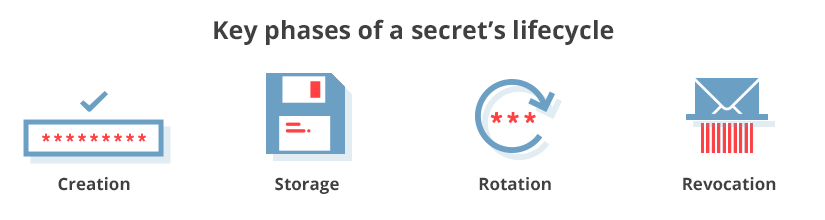
ישנם ארבעה שלבים עיקריים שסיסמה או סוד אחר יכולים לעבור:
- יצירה: סודות נוצרים ידנית על ידי משתמש (סיסמה לחשבון אישי) או אוטומטית (מפתח הצפנה לפענוח מסד נתונים מוגן).
- אחסון: סודות מאוחסנים באופן מרוכז או מבוזר, בפתרונות ייעודיים (כלי לניהול סודות מבוסס PAM או מנהל סיסמאות) או בדרכים נפוצות פחות בטוחות (קובץ טקסט, דיסק משותף וכו').
- רוטציה: סודות מוחלפים או מאופסים לפי לוח זמנים, וכך משתפרת ההגנה על תשתית הארגון. רוטציית סודות היא אחת הדרישות המרכזיות של תקנים ותקנות רבים, כולל NIST ו-PCI DSS.
- ביטול: סודות מבוטלים במקרה של אירוע אבטחה. כך ארגונים מונעים או מגבילים את נזקי האירוע, ומוודאים שתוקפים לא יוכלו להשתמש בפרטי גישה שנפרצו כדי לגשת למשאבים, למערכות, לנקודות הקצה או ליישומים הקריטיים של הארגון.
בכל אחד מהשלבים הללו, יש להגן על סודות מפני גישה בלתי מורשית, התערבות ומניפולציה. עם זאת, ארגונים רבים מתקשים לבנות מערכת יעילה לניהול סיסמאות.
הנה כמה מהבעיות הנפוצות ביותר בניהול סודות:
חוסר נראות. עם מספר משתנה כל הזמן של מערכות, משאבים, חשבונות ויישומים, המספר והמיקומים של הסודות משתנים גם כן. ללא נראות ברורה, ארגון לא יוכל לנהל סודות בצורה יעילה ומאובטחת. בנוסף, פערי נראות יכולים ליצור אתגרים נוספים עבור ביקורת.
היעדר מדיניות לניהול סודות. קביעת כללים ברורים במדיניות אבטחה מקלה על השליטה בשלבים שונים של מחזור החיים של סוד ומסייעת לארגונים לעמוד בדרישות תקנות האבטחה. עם זאת, לארגונים רבים אין מדיניות כזו או שאינם פועלים לפיה כראוי.
ניהול ידני. על פי סקר שנערך על ידי Centrify, 52% מהארגונים אינם משתמשים בכספות סיסמאות או בכל כלי או מערכות ייעודיים אחרים לניהול סודות כדי לנהל את האישורים הדיגיטליים שלהם. זה מאט את תהליך הניהול ויכול להפוך את האחסון והשידור של מפתחות לפחות מאובטחים.
בנוסף, לארגונים רבים עדיין יש אנטי-דפוס אחד או יותר בשגרת ניהול הסיסמאות שלהם. להלן ששת הנפוצים ביותר:
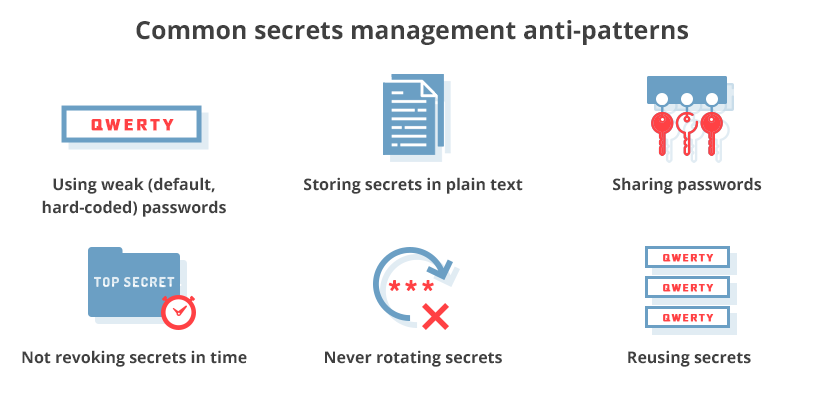
בואו נסתכל מקרוב על כל אחד מהדפוסים הללו.
1. סיסמאות חלשות. כדי להקל על עצמם, אנשים נוטים להשתמש בסיסמאות ברירת מחדל לחשבונות, סודות יישומים משובצים ומקודדים, וסיסמאות חלשות שקל לזכור. שלוש השיטות הרעות הללו הן מהחטאים הגדולים ביותר בניהול סיסמאות.
בדרך כלל, ככל שקל יותר לזכור סיסמה, כך קל יותר לפצח אותה. עם זאת, אנשים עדיין משתמשים בסיסמאות כמו "סיסמה", "אדמין" ו-"123123."
באשר לסיסמאות משובצות ומקודדות קשה, האקרים יכולים להשיג אותן בקלות בעזרת כלי סריקה, ניחושים או ביצוע התקפת כוח גס.
2. אחסון סודות בטקסט רגיל. האם אי פעם ראית צוות או מחלקה המשתמשים בקובץ טקסט משותף המכיל את כל הסיסמאות למשאבים קריטיים? או ששולחים זה לזה מיילים והודעות עם הסודות הדרושים לגישה ליישומים, משאבים או שירותים ספציפיים? למרות שזה נוהג די נפוץ, אחסון ושידור סודות בטקסט רגיל יוצר סיכוני אבטחה מרובים.
אחסון סודות בטקסט רגיל מקל על תוקפים להיכנס למערכת היעד. הדבר היחיד שהם צריכים לעשות הוא להשיג קובץ, אימייל או הודעת טקסט.
3. שיתוף סיסמאות. יש שני צדדים לבעיה של שיתוף סיסמאות. מצד אחד, ארגונים רבים משתמשים בחשבונות משותפים לניהול המערכות שלהם או לעבודה עם שירותי ענן ויישומי אינטרנט. נקודת התורפה העיקרית כאן היא שכדי לגשת למשאב או יישום ספציפי, מספר אנשים משתמשים באותם אישורים. אז במקרה של אירוע אבטחה, אתה אף פעם לא יודע מי עשה מה תחת חשבון כזה.
בצד השני, חלק מהעובדים עשויים לחלוק אישורים לחשבונות האישיים שלהם עם עמיתים או אפילו זרים מבלי להקדיש לכך מחשבה שנייה. אישורים אלה יכולים לשמש גורמי פנים זדוניים ופולשים כדי להשיג בחשאי נתונים רגישים של ארגון.
4. ללא ביטול סודות. היכולת לשלול אישורי משתמש היא אחת מדרישות NIST החשובות. שלילת סודות צריכה להיות תגובה סטנדרטית להתפטרות של עובד, לפקיעת הסכם עם ספק צד שלישי, ניסיונות אימות כושלים וכו'. אך למרבה הצער, לא כל הארגונים פועלים לפי נוהל זה בשגרת ניהול הסודות שלהם.
5. היעדר רוטציית סודות. תקני אבטחה רבים דורשים להחליף סיסמאות לפי לוח זמנים. תקן PCI DSS, לדוגמה, דרש בגרסה 3.2.1 להחליף סיסמאות משתמשים לפחות פעם ב-90 יום. בגרסה 4.0 (וגם ב-4.0.1), שהחליפה אותה ב-2024, הדרישה (סעיף 8.3.9) חלה כשהסיסמה היא גורם האימות היחיד: אז יש להחליפה לפחות פעם ב-90 יום, או לנתח באופן דינמי את מצב האבטחה של החשבון. גם מפתחות של יישומים וסודות מסוגים אחרים צריכים להתחלף באופן קבוע.
עם זאת, לא כל הארגונים מחליפים סודות באופן קבוע, מה שמגביר את הסיכון שהם ייחשפו.
6. שימוש חוזר בסודות. שימוש באותו סוד עבור חשבונות, שירותים או יישומים שונים הוא מנהג רע נפוץ. עובדים עושים זאת לעתים קרובות כדי לחסוך זמן ולהימנע מהטרחה בצורך לזכור סודות מרובים. עם זאת, אם סוד שנעשה בו שימוש חוזר ייפגע, כל החשבונות והמשאבים שבהם הוא שימש יהיו בסיכון.
כפי שאתה יכול לראות, הבטחת האבטחה והניהול האפקטיבי של סודות בתוך ארגון אינה כל כך קלה. עם זאת, יש לנו מספר המלצות שיכולות לעזור לך להתמודד עם משימה זו. בסעיף הבא, נדון בשלוש שיטות עבודה מומלצות לניהול סודות.
3 שיטות עבודה מומלצות לניהול סודות
אמור לא לאנטי-דפוסים המסוכנים.
כדי למזער את הסיכון שמידע רגיש ייפגע, ארגונים צריכים לשים לב יותר לדרך שבה הם מנהלים סודות. להלן, אנו מפרטים שלוש המלצות שיכולות לעזור לך לבנות מערכת יעילה לניהול סודות בתוך הארגון שלך.
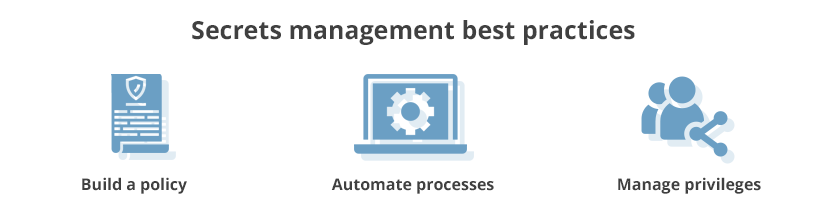
1. בניית מדיניות ניהול סודות
באמצעות רשימת השיטות הרעות מהסעיף הקודם, קבע את אסטרטגיית ניהול הסודות שלך ובנה מדיניות ניהול סודות בסיסית עבור הארגון שלך. הנה כמה אלמנטים בסיסיים שיש לכלול במדיניות זו:
- הגבל את השימוש בסודות מקודדים ובסיסמאות ברירת מחדל
- הגדר דרישות מחמירות לפורמט של סיסמאות
- ציין ביטול חובה של סודות במקרים מסוימים
- הגדר תקופה קבועה לסיבוב סודות חובה
תוכל להרחיב רשימה זו על סמך המאפיינים המיוחדים של הארגון שלך. עיין בדרישות ניהול הסיסמאות של התקנות שאתה חייב לציית להן לקבלת הדרכה נוספת.
2. אוטומציה של תהליכי ניהול סודות
כשהדברים אינם אוטומטיים, תמיד יש מקום לטעויות אנוש. זו הסיבה שאתה צריך לפרוס תוכנה ייעודית לניהול סודות בצורה מאובטחת וריכוזית.
חפש כלי המאפשר לך לגלות ולהתייחס לכל הסודות שבשימוש. שימו לב במיוחד לאפשרויות לייצור מפתחות, סיבוב, ביטול, אחסון ושידור.
3. נהל הרשאות
למשתמשים ולאפליקציות עם הרשאות גבוהות יש גישה לנתונים, לשירותים ולמשאבים הקריטיים ביותר. שלא לדבר על כך שחשבונות בעלי הרשאות הם אחד מיעדי המפתח של פושעי סייבר.
באופן אידיאלי, לאף משתמש או יישום לא יהיו יותר הרשאות ממה שהם צריכים לביצוע משימות רגילות. כל העלאת הרשאות צריכה להינתן מסיבה חוקית ולהיות מוגבלת בזמן. זו הסיבה שגם הרשאות כאלה צריכות להיות במעקב ובניהול צמוד.
חלק מפתרונות ה-PAM של היום חורגים הרבה מעבר לניהול הרשאות המוקצות לחשבונות או לתפקידים ספציפיים ומספקים כיסוי מלא של סוגים שונים של סודות.
נהל סודות ביעילות עם Syteca
Syteca היא פלטפורמת Inside Security שמגיעה עם קבוצה עשירה של פונקציונליות של PAM וניהול סודות. בעזרת פלטפורמה זו, אתה יכול לנהל ביעילות את:
- סיסמאות ניהול מקומיות של Windows
- סודות Windows Active Directory (AD)
- מפתחות SSH/Telnet (עבור סביבות UNIX)
- ועוד
פונקציונליות ניהול הגישה הפריבילגית קלת המשקל של Syteca מכסה את כל משימות ניהול הסודות החיוניות ומשימות ניהול הגישה הפריבילגית, כולל:
- הגדרה, הצפנה וניהול של פרטי הזדהות של משתמשים בעלי הרשאות
- מסירה מאובטחת של סודות
- מסירה של אישורים זמניים למשתמשים או קבוצות שצוינו
- סיבוב סיסמה עם יצירה ידנית או אוטומטית של סודות חדשים
בעזרת תכונות אלה, אתה יכול להבטיח ניהול מאובטח ויעיל של הסודות החשובים ביותר שבהם משתמש הארגון שלך. וכדי לאבטח את הנכסים הקריטיים שלך מפני איומים פנימיים, אתה יכול להשתמש ביכולות ניטור פעילות המשתמשים וניהול הזהויות של הפלטפורמה.
מסקנה
ניהול הסודות חשוב להבטחת אבטחת הסייבר של הארגון. הוא מכסה את כל התהליכים והכלים הקשורים ליצירה, אחסון, שידור וניהול של אישורים דיגיטליים כגון מפתחות הצפנה, מפתחות API וסיסמאות.
כדי לנהל סודות בצורה מאובטחת ואפקטיבית, ארגונים צריכים לבנות מדיניות ניהול סודות ליבה הקובעת כללים ונהלים סטנדרטיים לכל שלבי מחזור החיים של סוד. כדי למנוע טעויות אנוש, עדיף לפרוס פתרון מרכזי לניהול סודות.
פתרונות PAM המועשרים ביכולות ניהול סודות מאפשרים לארגונים להתמודד עם שתי משימות אבטחת סייבר עיקריות:
- נהל בצורה מאובטחת ויעילה סוגים שונים של סודות
- שלוט, נטר ובקר חשבונות בעלי הרשאות
Syteca היא פלטפורמת הגנת איומים פנימיים הכל-באחד. היא מציעה מבחר גדול של תכונות וכלים לאבטחת מסדי נתונים, לשליטה אפקטיבית בגישת משתמשים בעלי הרשאות, לזיהוי התקפות כוח גס או פעילות חשודה אחרת ולתגובה מיידית לאירועי אבטחה, ובכך להגן על הנתונים החיוניים שלך.