תוכנית איומים פנימיים אפקטיבית היא חלק בלתי נפרד מכל אסטרטגיית סייבר מודרנית. קיום מנגנונים שמטרתם לזהות, להרתיע ולהגיב למתקפות פנימיות חיוני לשמירה על המידע הרגיש של הארגון. מעבר לכך, הדבר נדרש לעמידה בתקנות, תקנים וחוקים בתחום ה-IT. תוכנית איומים פנימיים יכולה לחזק את אסטרטגיית הסייבר הכוללת ולתמוך בעמידה בתקנות כמו NISPOM, NIST SP 800-53, HIPAA, ו-PCI DSS, בין היתר.
במאמר זה נפרט את הדרישות המרכזיות של תוכנית איומים פנימיים ונשתף בטיפים המרכזיים לבניית תוכנית ניהול סיכונים פנימיים אפקטיבית.
מהי תוכנית איומים פנימיים?
יצירת תוכנית איומים פנימיים יעילה בארגון יכולה לסייע בזיהוי איומים פנימיים, במניעתם ובצמצום השפעותיהם. לפי פרסום 800-53 של המכון הלאומי לתקנים וטכנולוגיה (NIST), תוכנית איומים פנימיים מוגדרת כ-“קבוצה מתואמת של יכולות תחת ניהול מרכזי שמטרתן לזהות ולמנוע חשיפה בלתי מורשית של מידע רגיש.” תוכנית זו מכונה גם מסגרת/תוכנית ניהול איומים פנימיים.
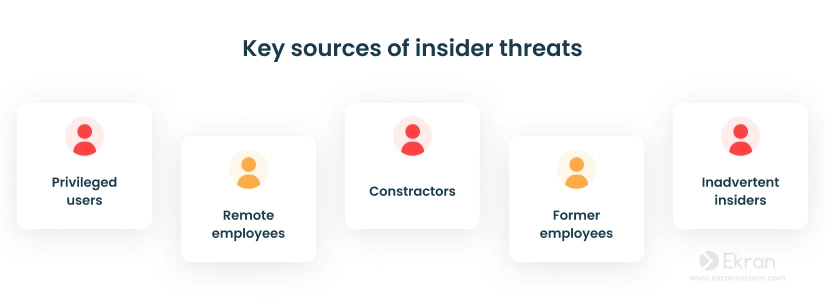
**מהן המטרות של תוכניות איומים פנימיים?** תוכניות אלו מסייעות לארגונים לזהות איומים פנימיים, להגיב אליהם, לצמצם את השלכותיהם, ולשפר את המודעות לאיומים פנימיים. לפני שנעמיק בפרטים, בואו נבחן מדוע כדאי להשקיע זמן ומשאבים בבניית תוכנית כזו.
היתרונות של תוכנית איומים פנימיים
למרות שהאיום העיקרי על אבטחת הסייבר נחשב ככזה שמקורו בהתקפות חיצוניות או מזדמנות, קיימות סיבות רבות לכך שאיומים פנימיים מסוכנים יותר וקשים יותר לזיהוי:
- עובדים פנימיים מכירים את הרשתות, התהליכים ואמצעי האבטחה של הארגון, מה שמאפשר להם להסתיר פעילויות זדוניות באופן מתוחכם.
- עובדים פנימיים יודעים היכן ממוקם המידע היקר ביותר, ולכן יכולים בקלות לגרום לדליפת נתונים.
- לעובדים פנימיים יש גישה חוקית, מה שמקשה להבחין בין פעילויות רגילות לפעילויות זדוניות.
בגלל גורמים אלו, התקפות פנימיות יכולות להימשך במשך שנים, ולגרום לעלויות תיקון אדירות. לפי דוח העלות של איומים פנימיים לשנת 2022 [PDF] של מכון Ponemon, העלות השנתית הממוצעת לאירועים הקשורים לאיומים פנימיים בשנת 2021 הייתה גבוהה בכמעט 4 מיליון דולר בהשוואה ל-2019. בנוסף, ב-2021, לקח שמונה ימים יותר לטפל באיומים פנימיים ממוצעים בהשוואה ל-2019.
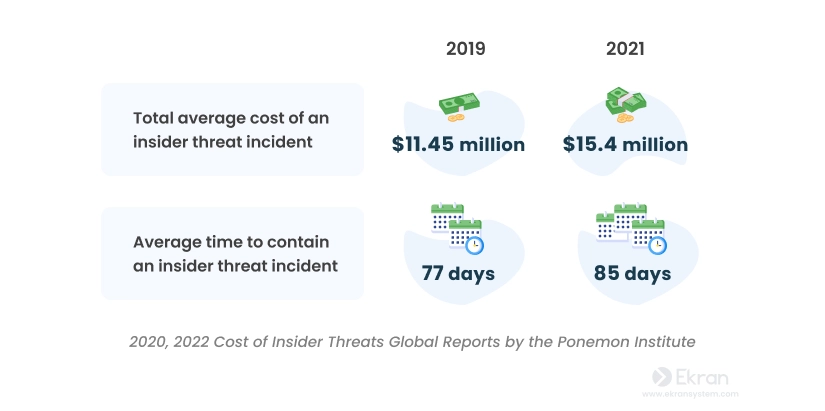
איומים פנימיים הופכים ללא ספק ליקרים וקשים יותר לזיהוי. לכן, הקמת תוכנית איומים פנימיים היא קריטית עבור הארגון שלכם.
יצירת תוכנית איומים פנימיים יעילה מעניקה לארגון יתרונות יקרי ערך:
- זיהוי מוקדם של איומים פנימיים: תוכנית איומים פנימיים יכולה לסייע בזיהוי סימני איום סייבר לפני שהם גורמים נזק לארגון.
- עמידה בתקנים, חוקים ורגולציות: תוכנית איומים פנימיים יכולה לעזור לארגון שלכם לעבור ביקורות עמידה ולהראות התאמה ל-SOX, HIPAA, PCI DSS, ודרישות רגולציה נוספות של אבטחת מידע.
- תגובה מהירה ויעילה להתקפות פנימיות: תוכנית איומים פנימיים מגדירה באופן ברור את הנהלים, הכלים והמשאבים הנדרשים לצמצום האיום. עם תוכנית פעולה ברורה, העובדים יכולים להתמודד במהירות עם אירוע אבטחת סייבר.
- הפחתת עלויות של התקפה פנימית: תוכנית איומים פנימיים מגדילה את הסיכויים למנוע התקפה במהירות, ובכך מצמצמת את הנזק שהאיום הפנימי יכול לגרום.
סוגי אירועים שתוכנית לאיומים פנימיים עוזרת לטפל בהם
אירועי איומים פנימיים מגיעים בצורות רבות. הסיבות להם שונות, אבל הנזק עלול להיות חמור. לפי Common Sense Guide to Mitigating Insider Threats של המרכז הלאומי לאיומים פנימיים של CERT, הסוגים העיקריים של אירועי סייבר שמקורם בגורמים פנימיים הם:
- גניבת קניין רוחני: גורמים פנימיים מנצלים את הרשאות הגישה שלהם כדי לגנוב סודות מסחריים, נתונים קנייניים, קוד מקור או תוכניות אסטרטגיות של הארגון.
- חבלה במערכות IT: פגיעה מכוונת במערכות, בנתונים או ברשתות של הארגון, כדי לשבש את הפעילות העסקית או לגרום נזק כספי.
- שימוש לרעה בגישה מורשית: משתמשים מבצעים פעולות שחורגות מההרשאות הלגיטימיות שלהם. המניע יכול להיות זדוני, אבל גם סקרנות או נוחות, וזה חושף את הארגון לסיכוני ציות ואבטחה.
- אירועים לא מכוונים: עובדים רשלנים פוגעים באבטחה בלי כוונה, למשל כששולחים נתונים רגישים לנמען הלא נכון, מגדירים מערכות באופן שגוי או מתעלמים מנהלי אבטחה.
- ריגול: גורמים פנימיים אוספים בחשאי מידע רגיש או מסווג ומעבירים אותו לגורמים חיצוניים או לממשלות זרות.
תוכנית מתוכננת היטב לאיומים פנימיים עוזרת לזהות ולעצור משתמשים שמנצלים טכניקות של איומים פנימיים לפני שהם גורמים נזק. בסעיף הבא נציג 10 צעדים מעשיים לבניית תוכנית כזו.
10 שלבים לבניית תוכנית יעילה לטיפול באיומים פנימיים
הנה 10 צעדים שתוכלו לנקוט כדי להגן על הארגון שלכם מפני איומים פנימיים:
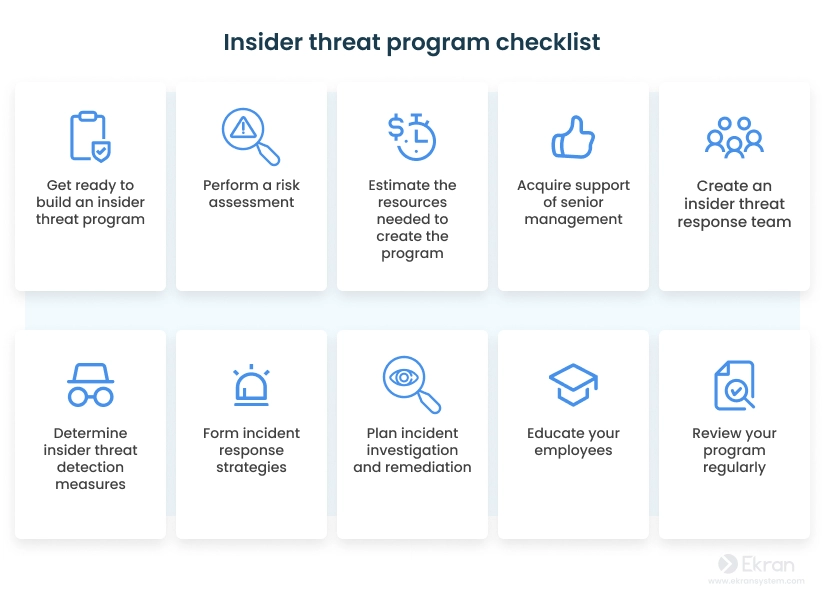
1. התכוננו לבנות תוכנית לטיפול באיומים פנימיים
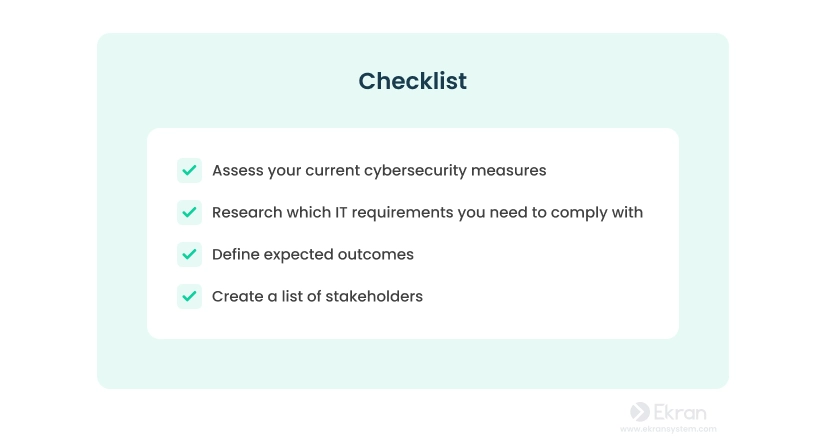
ההכנה היא המפתח להצלחה כאשר בונים תוכנית לטיפול באיומים פנימיים, והיא תחסוך לכם זמן ומאמץ רב. בשלב זה, יש לאסוף כמה שיותר מידע על אמצעי האבטחה הקיימים, דרישות התאימות והגורמים המעורבים, וכן להגדיר מה התוצאות שאתם שואפים להשיג באמצעות התוכנית.
2. בצעו הערכת סיכונים
הגדרת הנכסים שאתם מחשיבים כרגישים היא הבסיס לתוכנית לטיפול באיומים פנימיים. נכסים אלו יכולים להיות פיזיים או וירטואליים, כמו נתוני לקוחות ועובדים, סודות טכנולוגיים, קניין רוחני, אבטיפוסים ועוד. ביצוע הערכת סיכונים לאיומים פנימיים או חיצוניים הוא הדרך האידיאלית לזהות נכסים אלו ואת האיומים האפשריים עליהם. כך תוכלו לקבל מבט מדויק על מצב אבטחת המידע שלכם.
בדרך כלל, תהליך הערכת הסיכונים כולל את השלבים הבאים:
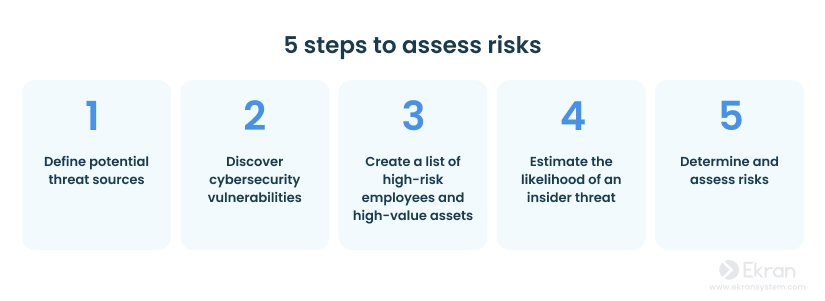
ברגע שזיהיתם והערכתם את כל הסיכונים, הודיעו להנהלת הארגון על התוצאות. זה גם רעיון טוב להפוך את התוצאות לנגישות לכל העובדים, ובכך להגדיל את המודעות לסיכונים בארגון.
3. הערכת המשאבים הנדרשים להקמת התוכנית
פיתוח תוכנית אפקטיבית לטיפול באיומים פנימיים הוא תהליך כוללני שחורג מעבר למחלקת האבטחה בלבד. כדי להוציא את התוכנית לפועל בהצלחה, תצטרכו גם:
- משאבים אדמיניסטרטיביים — תמיכה ממחלקות שונות בארגון ומעורבותן בפיתוח התוכנית לטיפול באיומים פנימיים
- משאבים טכניים — הטמעה של תוכנה ייעודית לניהול איומים פנימיים יחד עם התאמת פתרונות ותשתיות קיימים
- משאבים פיננסיים — כספים לרכישת תוכנה לאבטחת מידע וגיוס אנשי מקצוע ייעודיים
לפני ביצוע השקעות בטכנולוגיות, העריכו אילו טכנולוגיות וכלים כבר קיימים ויכולים לשמש לניהול איומים פנימיים, לדוגמה, ניטור מבוסס מחשבים ורשתות, מניעת אובדן נתונים ו-SIEM.
“Ignition Guide to Building an Insider Threat Management Program”
מאת Gartner (נדרש מנוי)
הכינו רשימה של המשאבים הנדרשים כדי שתוכלו להעריך במדויק את הכספים והעובדים שתצטרכו כדי להטמיע את תוכנית האיומים הפנימיים שלכם.
4. השגת תמיכה מההנהלה הבכירה
השתמשו במידע שנאסף בשלבים הקודמים כדי לקבל תמיכה מבעלי העניין המרכזיים להטמעת התוכנית. רשימת בעלי העניין המרכזיים כוללת בדרך כלל את המנכ"ל, ה-CFO, ה-CISO ו-CHRO. תמיכתם חיונית לאבטחת משאבים ולקידום תרבות המתייחסת ברצינות לאיומי פנים.
כדי להשיג את אישורם, כדאי להכין הצדקה עסקית (business case) המדגימה את הצורך ואת היתרונות בהטמעת תוכנית לניהול איומים פנימיים. ייתכן שתצטרכו להצביע על דוגמאות לדליפות נתונים וההשלכות שלהן, כמו גם את הדרכים בהן תוכנית לניהול איומים פנימיים יכולה לסייע למנהלי C-level להשיג את מטרותיהם העסקיות.
5. יצירת צוות תגובה לאיומים פנימיים
צוות תגובה לאיומים פנימיים הוא קבוצה של עובדים האחראים לכל שלבי ניהול איומים פנימיים, החל מהגילוי ועד לתיקון. בניגוד למה שנהוג לחשוב, צוות זה לא צריך להיות מורכב אך ורק מאנשי אבטחת מידע. הוא צריך להיות בין-מחלקתי וליהנות מסמכויות וכלים לפעול במהירות ובאופן החלטי.
בעת יצירת צוות תגובה לאיומים פנימיים, ודאו שתקבעו (1) את משימתו; (2) את אחריותו של כל חבר צוות; ו-(3) את המדיניות, ההליכים והתוכנה שהצוות ישתמש בהם כדי להילחם באיומים פנימיים.
לצורך הגדרת תפקידים ואחריות, תוכלו להשתמש במטריצת RACI (אחראי, נושא באחריות, יועץ, מעודכן):
- אחראי: האדם שמבצע את המשימה
- נושא באחריות: האדם האחראי על התוצאה של המשימה
- יועץ: האדם שמספק משוב ומעורב בתהליך קבלת ההחלטות
- מעודכן: האדם שצריך להיות מעודכן על התקדמות והחלטות
שימו לב כי האחריות הפורמלית לתוכניות איומים פנימיים בדרך כלל נתונה לראש האבטחה/CISO (25%), מנהלי אבטחת המידע (24%) או מנהל האבטחה (14%), לפי דוח איומים פנימיים של Gurucul לשנת 2023.
כפי שאפשר לראות, ה-CISO הוא האחראי העיקרי לניהול תוכניות איומים פנימיים. בשבילו הכנו מדריך מעשי ל-CISO לבניית תוכנית לניהול איומים פנימיים (באנגלית). את המדריך כתב עבור Syteca ג'ונתן קר (Jonathan Care), מומחה לאבטחת סייבר ולגילוי הונאות.
6. קביעת אמצעי גילוי איומים פנימיים
זיהוי אפקטיבי של איומים פנימיים אפשרי רק עם תוכנה ייעודית לניהול איומים פנימיים. תוכנה כזו מסייעת לכם לזהות איומים פנימיים, מאפשרת תגובה מהירה ומפחיתה את עלות התיקון של איומים פנימיים. בנוסף, יכולת זיהוי איומים היא לרוב חלק אינטגרלי מתוכנות לעמידה ב-PCI DSS, HIPAA ו-NIST 800-171.
לניטור וזיהוי אפקטיביים של איומים פנימיים, כדאי לשקול לבחור תוכנה שיכולה:
- לנטר פעילות משתמשים ולאסוף יומנים מפורטים של כל פעולה של משתמש בתוך הרשת שלכם. נתוני ניטור מסייעים לקציני אבטחה לעיין בסשנים חשודים בזמן אמת, לחקור תקריות ולהעריך את המצב הכללי של האבטחה.
- לנהל גישה של משתמשים למשאבים רגישים. זה מאפשר למנוע גישה לא מורשית ולזהות ניסיונות גישה חשודים.
- לנתח התנהגות משתמשים כדי לזהות אינדיקטורים אפשריים של איום. אנליטיקת התנהגות של משתמשים וגופים (UEBA) בדרך כלל עושה שימוש באלגוריתמים של בינה מלאכותית כדי לנתח פעילות משתמשים רגילה, ליצור בסיס התנהגותי עבור כל משתמש ולהודיע לצוות התגובה לאיומים פנימיים על פעולות חשודות.
- ליצור דוחות לצורך חקירה. דוחות מפורטים מאפשרים לחזות פעילות זדונית ולמנוע נזק על ידי חקירת תקריות אבטחה. בנוסף, דוחות יכולים לעזור לכם לעבור ביקורות ציות על ידי מתן תצוגה מקיפה של התשתית והפעילויות של IT בארגון.
7. יצירת אסטרטגיות תגובה לתקריות
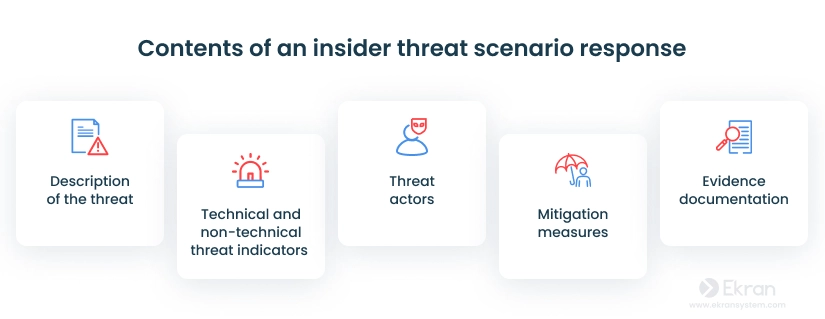
כדי לפעול במהירות לאחר גילוי איום, צוות התגובה שלכם צריך להיערך לתרחישי התקפות פנימיות נפוצים. מעל לכל, תוכנית תגובה לאיומים פנימיים צריכה להיות מציאותית וקלה ליישום. אל תנסו לכסות כל תרחיש אפשרי עם תוכנית נפרדת. במקום זאת, צרו מספר תוכניות בסיסיות המכסות את התקריות הסבירות ביותר.
התגובה שלכם לכל אחד מהתרחישים הללו צריכה לכלול:
- תיאור האיום
- אינדיקטורים טכניים ולא טכניים לאיום
- הגורמים שעלולים לבצע את האיום
- אמצעי מיטיגציה
- הנחיות לתיעוד ראיות
תוכנית תגובה אפקטיבית לתקריות תעזור לכם:
- להתכונן לחירום.
- לתאם מאמצי אבטחת סייבר אם מתרחשת תקרית.
- לפתור תקריות במהירות.
- להפחית את הנזק שנגרם על ידי התקרית.
8. תכננו חקירה ותיקון של תקריות
כדי לנהל באופן אפקטיבי איומי פנים, יש לתכנן את ההליך לחקירת תקריות סייבר ופעולות תיקון אפשריות.
חקירת תקריות כוללת בדרך כלל את הפעולות הבאות:
- איסוף נתונים על התקרית (סקירת סשנים של משתמשים, ראיון עם עדים, וכו')
- הערכת הנזק שנגרם מהתקרית
- הבטחת ראיות לפעילויות פורנזיות אפשריות
- דיווח על התקרית למפקחים ולרשויות רגולטוריות (כפי שנדרש)
החקירה נותנת לכם תמונה ברורה של היקף התקרית והשלכותיה האפשריות. על בסיסה תוכלו לבנות תוכנית תיקון מפורטת, שתכלול אסטרטגיות תקשורת, הנחיות דיווח ושינויים נדרשים באמצעי אבטחת הסייבר, כדי לחזק את ההגנות ולמנוע אירועים דומים בעתיד.
9. הדריכו את העובדים
תוכן ההדרכה תלוי בסיכוני האבטחה, בכלים ובגישות שבהם הארגון שלכם משתמש. עם זאת, יש צעדים שכל ארגון צריך לשקול:
- הסבירו למה הארגון מיישם תוכנית לאיומים פנימיים, עם דוגמאות להתקפות אחרונות ולהשלכותיהן.
- תארו פעולות נפוצות של עובדים שעלולות להוביל לדליפת נתונים או להפרת פרטיות, הן רשלניות והן זדוניות, ותנו דוגמאות להתקפות הנדסה חברתית.
- עדכנו את העובדים למי לפנות אם הם מזהים סימן לאיום פנימי או זקוקים לעזרה בנושאי אבטחת סייבר.
החלק הסופי של הדרכת מודעות לאיומי פנים הוא מדידת האפקטיביות שלה. כדי לעשות זאת, ניתן לראיין עובדים, להכין מבחנים, או לדמות התקפת פנים כדי לראות כיצד העובדים מגיבים. פעולות אלו יחשפו את מה שלמדו העובדים ומה יש לשים אליו לב במהלך ההדרכות הבאות.
10. סקירה שוטפת של התוכנית
יצירת תוכנית איומי פנים אינה פעילות חד-פעמית. איומי פנים משתנים והופכים למורכבים ומסוכנים יותר עם הזמן. לכן, יש לבצע סקירה ועדכון של התוכנית במקרים הבאים:
- במרווחי זמן קבועים
- במקרה של תקרית איום פנים
- ברגע שמופיעות דרישות ציות חדשות
- כאשר יש שינויים בצוות התגובה לאיומי פנים
הערה: במאמר זה תיארנו כל שלב בקצרה. למידע מעמיק יותר, עיינו במסמך הלבן שלנו על בניית תוכנית לאיומים פנימיים (באנגלית).
איך Syteca יכולה לעזור לכם ליישם תוכנית לאיומים פנימיים?
Syteca היא פלטפורמת אבטחת סייבר שמספקת כלים יעילים להגנה על הארגון מפני איומים פנימיים: להרתיע איומים פוטנציאליים, לזהות תקריות חשודות ולשבש פעילות זדונית.
Syteca מוזכרת בדוח Market Guide for Insider Risk Management Solutions של Gartner (נדרש מנוי).
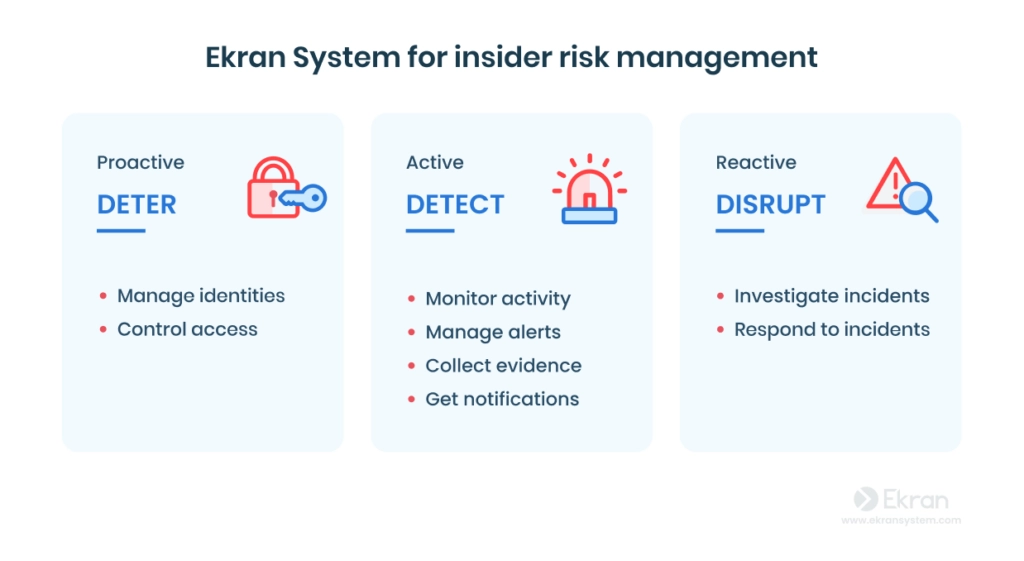
עם מודול ניהול הגישה הפריבילגית (PAM) של Syteca תוכלו לנהל את הגישה של המשתמשים ברמת פירוט גבוהה: להגדיר הרשאות לכל משתמש ולכל תפקיד, לאתר חשבונות פריבילגיים שאינם מנוהלים, לנהל את פרטי הגישה לחשבונות הארגון, לאמת זהויות באימות רב-שלבי ולאשר ידנית בקשות גישה. כך תוכלו להגביל כל משתמש לנתונים שהוא צריך לעבודתו, ולצמצם את הסיכון להתקפות אופורטוניסטיות ולשימוש לרעה בגישה מורשית.
ניטור פעילות המשתמשים (UAM) של Syteca מאפשר לצפות בסשנים של משתמשים בשידור חי ובהקלטות מסך, יחד עם מטא-דאטה כמו אפליקציות שהופעלו, אתרים שביקרו בהם, חלונות פעילים והקשות מקלדת.
התראות מובנות ומותאמות אישית, מבוססות כללים, על פעילות חשודה עוזרות לוודא שלא תפספסו אף סימן לאיום פנימי. כש-Syteca מתריעה על פעולה חשודה, היא שולחת לאנשי האבטחה קישור לסשן המתאים, והם יכולים לבדוק מיד אם נגרם נזק.
Syteca מאפשרת גם להגיב מיד לאיומים: להציג הודעת אזהרה, לעצור תהליכים (ב-Windows וב-macOS), לחסום משתמשים (ב-Windows) או לחסום התקני USB עד לסיום הבדיקה. אפשר להגדיר את הפעולות האלה גם כתגובה אוטומטית להתראה.
אחרי תקרית, Syteca עוזרת לחקור בדיוק איך היא התרחשה, באמצעות דוחות פעילות משתמשים וייצוא מוצפן של סשנים בפורמט שאי אפשר לשנות, לצורך חקירה פורנזית.
סיכום
עשרת הצעדים במאמר זה יעזרו לכם לבנות תוכנית יעילה למניעה ולזיהוי של איומים פנימיים. כדי ליישם אותה בהצלחה, כדאי להיעזר בפלטפורמה ייעודית כמו Syteca, שמזהה סימנים מוקדמים לאיומים פנימיים ומאפשרת לטפל בהם במהירות. Syteca משתלבת בתשתית ה-IT הקיימת וגדלה יחד עם הארגון.