אבטחת Active Directory: אתגרים, איומים ושיטות מומלצות לניהול ובקרה
Active Directory (AD) הוא שירות מרכזי המסייע לארגונים לנהל זהויות ולשלוט בגישה למשאבי הרשת, תוך שיפור אבטחת הסייבר הארגונית. עם זאת, ניהול לקוי של AD עלול להפוך אותו ליעד מרכזי למתקפות, דבר שעלול לפגוע במערכות קריטיות, נתונים רגישים ושרידות עסקית.
במאמר זה נסקור את היכולות המרכזיות של Active Directory, ננתח את האיומים האפשריים על סביבת AD, ונציג שיטות אבטחה מומלצות שניתן ליישם כדי לשמור על הגנה, שלמות וזמינות של המערכת. הדגש יינתן על שתי גישות קריטיות לחיזוק האבטחה:
- ביקורת מתמדת של Active Directory לזיהוי פעילות חריגה ואיומים.
- ניהול גישה פריבילגית (PAM) להגבלת הרשאות ושמירה על בקרת גישה הדוקה.
יישום אסטרטגיות אלו יסייע לחסום מתקפות סייבר, לצמצם סיכוני הרשאות מיותרות ולמנוע ניצול חולשות אבטחה ב-Active Directory.
חשיבותה של אבטחת Active Directory
מדוע כדאי לשקול אבטחת Active Directory?
Active Directory, או AD, הוא שירות המאפשר למנהלי מערכת לנהל הרשאות וגישה למשאבי רשת. AD פותח על ידי Microsoft עבור רשתות דומיין של Windows, והוא מאפשר למשתמשים ולמחשבים לגשת ליישומים ולקבצים ספציפיים על סמך זהותם.
AD מפשטת באופן משמעותי את אימות המשתמש וניהול הרשאות הגישה עבור מנהלי מערכת. הוא גם תומך ביתירות רכיבים ובשכפול נתונים כדי להבטיח עמידות.
הנתונים מאוחסנים ב-AD כאובייקטים. ניתן להגדיר אובייקטים כמשאבים (אם הם יישומים או התקנים) או כישויות אבטחה, security principals (אם הם משתמשים או קבוצות של משתמשים).
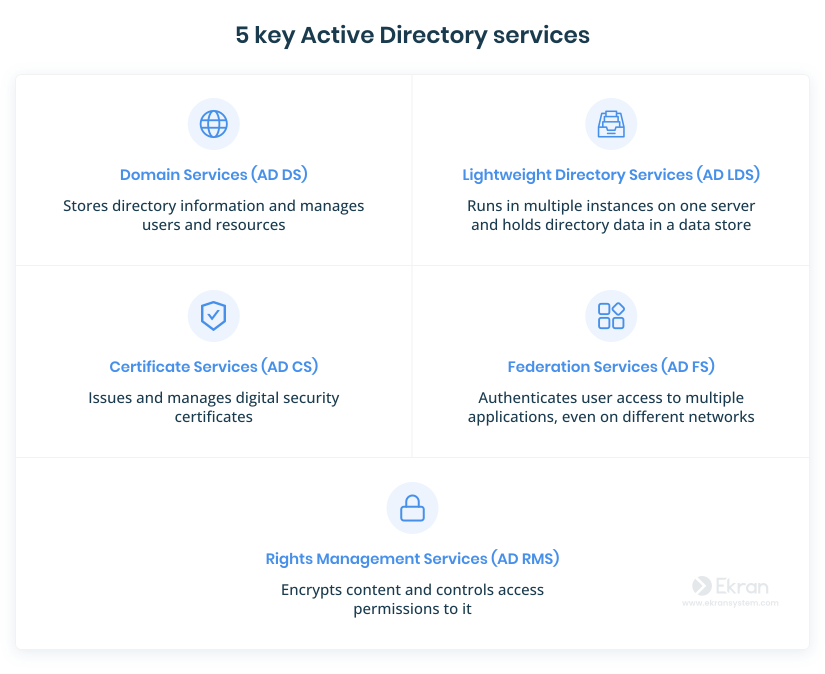
Windows Active Directory מורכב מחמישה שירותי מפתח, ובליבתם Active Directory Domain Services (AD DS):
מאחר שמנהלי מערכת משתמשים ב-Active Directory לצורך אימות והרשאה של משתמשים, זהו יעד נפוץ עבור פושעי סייבר. שחקנים זדוניים, חיצוניים ופנימיים כאחד, עשויים לרצות לתקוף את AD כי זה יכול לעזור להם לגשת לחשבונות המשתמש, מסדי הנתונים, הקבצים, האפליקציות והנתונים הרגישים של הארגון.
הנה כמה מהאיומים הנפוצים ביותר על Active Directory:
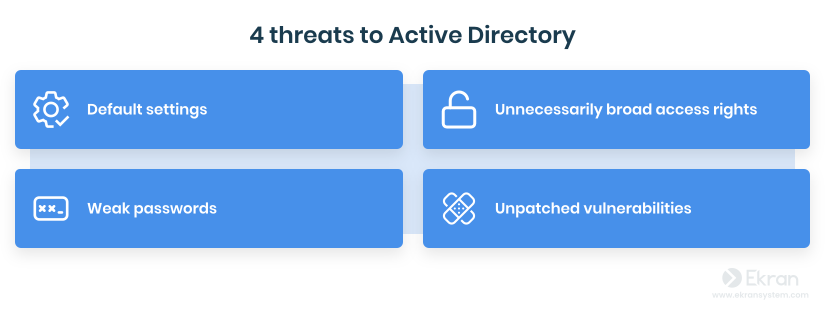
הגדרות ברירת מחדל. Microsoft מספקת ל-Windows Active Directory הגדרות אבטחה מוגדרות מראש, שאולי אינן מספיקות לצרכי הארגון שלך. רוב ההאקרים כבר מכירים את הגדרות ברירת המחדל ויכולים להשתמש בידע זה כאשר מנסים למצוא ולנצל פערי אבטחה של AD.
זכויות גישה רחבות שלא לצורך. תמיד קיים סיכון שמנהלי מערכת עשויים להעניק יותר מדי הרשאות למשתמש מסוים או לקבוצת משתמשים מסוימים. כאשר מספקים להם רמת גישה גבוהה מהנדרש לביצוע עבודתם, משתמשים יכולים להתפתות עם ההזדמנות לנצל לרעה את זכויות הגישה שלהם מתוך כוונה זדונית. יתרה מכך, אם חשבונות עם הרשאות גישה נוספות ייפגעו, לתוקפים חיצוניים תהיה גישה למשאבים ולנתונים היקרים ביותר שלך.
סיסמאות חלשות לחשבונות ניהול. האקרים צפויים להשתמש בהתקפות כוח גס על סביבות AD, תוך ניחוש סיסמאות פשוטות לחשבונות ניהוליים. אם סיסמאות אלו קלות לפיצוח, אבטחת הנתונים של הארגון שלך נמצאת בסיכון.
חולשות ללא תיקון בשרתי AD. עדכון התוכנה לגרסה העדכנית ביותר יחד עם חיפוש ותיקון פגיעויות הוא חיוני. אחרת, האקרים יכולים למצוא את דרכם לתוך סביבת ה-IT של הארגון שלך על ידי ניצול יישומים ומערכות הפעלה שלא עודכנו בשרתי AD.
כיצד לאבטח את Active Directory?
מכיוון שפגיעה באבטחת Active Directory יכולה לחבל בשלמותה של סביבת ה-IT של הארגון שלך, חיוני ליישם אמצעי מניעה ולפקח עין על הגנת AD. לשם כך, עליך לבצע בקביעות ביקורת אבטחה של Active Directory וליישם ניהול גישה פריבילגית (PAM) בארגון שלך.
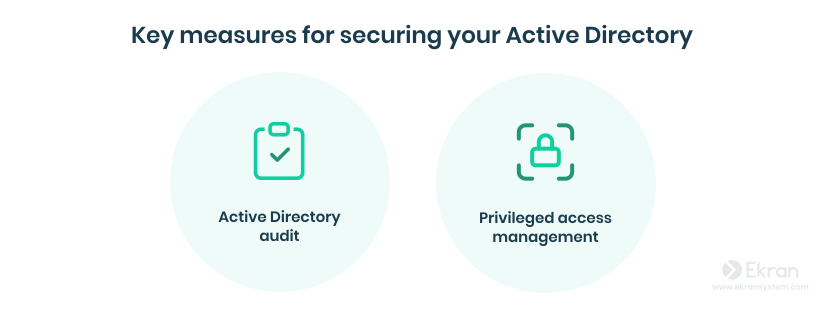
בואו נתחיל בחקירת היסודות של תהליך הביקורת של Active Directory ושיטות עבודה מומלצות עבורו.
ביקורת Active Directory: רשימת בדיקה, יעדים ושיטות עבודה מומלצות
כפי שכבר הזכרנו, Active Directory דורשת אמצעי אבטחה חזקים. היבט מכריע בשמירה על סביבת ה-AD שלך הוא באמצעות ביקורת Active Directory.
ביקורת Active Directory היא קבוצה של פעולות שמטרתן להעריך את האבטחה הכוללת של שירותי ה-AD שלך. תהליך מקיף זה חורג מפשוט איסוף נתונים; זה כולל ניטור וניתוח אסטרטגי של פעילויות בתוך תשתית ה-AD שלך.
מדוע לבדוק את Active Directory?
כאשר מתבצעות כראוי, ביקורת Active Directory יכולה לעזור לך לשפר את האבטחה, לזהות ולהגיב מיידית לאיומים ולשמור על פעולות IT חלקות. ישנן שלוש מטרות עיקריות של ביקורת AD:

ביקורת של Active Directory עוזרת לעסקים להפחית סיכוני אבטחה, כגון:
- קבוצות מקוננות עמוקות שיכולות להיות מאתגרות למעקב. AD מציעה אפשרויות כמעט בלתי מוגבלות ליצור קבוצות מקוננות (קבוצות החברות בקבוצות אחרות). ומכיוון שקבוצות מקוננות יורשות את אותן זכויות גישה כמו קבוצות אב, קיים סיכון שלמשתמשים יהיו הרשאות נרחבות שלא לצורך.
- הרשאות שהוקצו ישירות שתוקפים יכולים לנצל כדי לקבל גישה למשאבי רשת.
- קינון מעגלי שעלול לגרום לבעיות אבטחה, כגון מתן הרשאות אפליקציות רבות מדי למשתמשים או גרימת קריסת אפליקציות.
אחרון חביב, ביקורת אבטחה של Active Directory יכולה לעזור לארגונים לעמוד בדרישות אבטחת סייבר. רוב התקנים, החוקים והתקנות מחייבים ארגונים לאבטח נתוני לקוחות רגישים ולשלוט בגישה אליהם. כלי ייעודי לעמידה ב-SOX, GDPR, HIPAA או SOC 2 עם יכולות ביקורת AD מאפשר לך לעקוב אחר פעולות שמשתמשים מבצעים בכל תשתית ה-IT שלך, כמו כניסה ויציאה וגישה לקבצים ולתיקיות.
על מה צריכה ביקורת Active Directory לדווח?
כשאתה יודע מה לבדוק בביקורת Active Directory ולמה לשים לב, אתה מקבל תובנות חשובות לגבי פעילויות המשתמש ושינויי המערכת. זה יכול לעזור לך לזהות התנהגות חשודה ולמנוע פרצות אבטחה אפשריות.
הנה רשימה של דברים שקציני האבטחה שלך צריכים להתמקד בהם כשהם מבקרים את Active Directory:
| רשימת ביקורת של Active Directory | |
|---|---|
| זכויות גישה של משתמשים | הענקה, שינוי או העלאה של הרשאות |
| יצירה, שינוי ומחיקה של חשבונות משתמש | אירועי כניסה והתנתקות |
| חשבונות לא פעילים | הגדרות ברירת המחדל של Active Directory |
| נתונים משוכפלים של Active Directory | שינויי סיסמה |
| ניסיונות גישה לאובייקטים | פעילויות של מנהלי מערכת ומשתמשים פריבילגיים אחרים |
ביקורות ה-Active Directory שלך צריכות לדווח על פעילויות מפתח ושינויים במערכת, כגון ניהול חשבונות, חברות בקבוצה, ניסיונות כניסה, שינויי סיסמאות וניסיונות גישה לאובייקטים.
עכשיו, כשאתה יודע למה לשים לב בביקורות של Active Directory שלך, בואו נצלול לשיטות העבודה המומלצות המבוססות על ידע זה.
8 שיטות הביקורת המובילות ב-Active Directory
לכל ארגון יש אסטרטגיה משלו לאבטחת Active Directory באמצעות ביקורת, אך שיטות הביקורת היעילות ביותר של Active Directory הן כדלקמן:
1
סקור ושנה את הגדרות האבטחה המוגדרות כברירת מחדל
2
הגבלת מספר המשתמשים בעלי ההרשאות
3
בדיקת אירועי כניסה ויציאה לחשבון
4
הסר חשבונות לא פעילים ומיושנים
5
השתמש בביקורת והתראה של Windows בזמן אמת
6
הבטח גיבוי ושחזור AD
7
תקן את כל הפגיעויות באופן קבוע
8
אוטומציה של זרימות עבודה של התראות
1. סקור ושנה את הגדרות האבטחה המוגדרות כברירת מחדל
ייתכן שהגדרות האבטחה של AD לא מספיקות לצרכים הספציפיים שלך. כדי לחזק את האבטחה של Active Directory, סקור והתאם באופן קבוע את ההגדרות שלך הקשורות למורכבות הסיסמה, נעילת חשבון והרשאות חברות בקבוצה.
2. הגבל את מספר המשתמשים בעלי ההרשאות
הרשאות גישה פריבילגיות מעניקות כוח בלתי מוגבל למשתמשים, ומגבירות את הסיכון של ניצול לרעה של הרשאות או שימוש לרעה. הענקת גישה פריבילגית למספר מצומצם של אנשים ממזערת את הסיכון לפעילות זדונית ומקטינה את משטח ההתקפה. יישם את עקרון ההרשאות המינימליות (least privilege) והענק למשתמשים רק את ההרשאות שהם צריכים כדי לבצע את המשימות שהוקצו להם.
3. ביקורת על אירועי כניסה ויציאה לחשבון
אחת השיטות המומלצות היעילות ביותר לתחזוקת Active Directory היא ניטור פעילות כניסה ויציאה של משתמשים כדי לזהות ניסיונות חשודים, כגון גישה לא מורשית ממיקומים חריגים או כניסה מחוץ לשעות העבודה הרגילות. זה עוזר לזהות פרצות אבטחה אפשריות ומאפשר חקירה של התנהגות משתמש חשודה.
4. הסר חשבונות לא פעילים ומיושנים
חשבונות לא פעילים ומיושנים מהווים סיכון אבטחה, מכיוון שהם יכולים להיות מנוצלים על ידי תוקפים. זהה והשבת באופן קבוע חשבונות כאלה כדי למזער את משטח ההתקפה ולשפר את ההיגיינה הכללית של AD.
5. השתמש בביקורת והתראה של Windows בזמן אמת
בזמן ביצוע ביקורת AD מתוזמנת, אתה עלול לפספס אירועים קריטיים המתרחשים בזמן אמת. שילוב יכולות ביקורת והתראה בזמן אמת במערכת האבטחה שלך מאפשר לך לקבל הודעות מיידיות על איומי אבטחה פוטנציאליים. זה מביא לזמן תגובה מהיר יותר ולהפחתת סיכונים.
6. ודא גיבוי ושחזור AD
גבה באופן קבוע את נתוני ה-AD שלך כדי להבטיח שתהיה לך נקודת שחזור אמינה במקרה של התקפות סייבר, מחיקות בשוגג ותקריות אחרות. הגיבויים שלך יאפשרו לך לשחזר במהירות נתונים חיוניים ולמזער זמן השבתה אפשרי.
7. תקן את כל הפגיעויות באופן קבוע
פגיעויות ללא תיקון מאפשרות לתוקפי סייבר לקבל גישה לא מורשית למערכות ולנתונים הרגישים שלך. התקן עדכוני אבטחה לעתים קרובות כדי לטפל בפרצות תוכנה ולמזער את הסיכון לניצול.
8. אוטומציה של זרימות עבודה של התראות
ניטור ידני של יומני ביקורת עשוי להיות גוזל זמן ולא יעיל. אוטומציה של תהליך ניתוח יומנים ויצירת התראות על אירועים קריטיים. זה יאפשר לצוות ה-IT שלך להתמקד בחקירה ותגובה לאיומים פוטנציאליים במקום לבזבז זמן בסינון נתונים.
חוץ מביקורת AD, אתה יכול גם למנף שיטות ניהול גישה פריבילגית (PAM) כדי לשפר את האבטחה של סביבת ה-Active Directory שלך. בואו נסתכל מקרוב על מהי PAM ואילו יתרונות היא מביאה לאבטחת ה-AD שלך.
הגנת Active Directory מבוססת PAM: יתרונות ושיטות עבודה מומלצות
ניהול גישה פריבילגית (PAM) היא אסטרטגיית אבטחת סייבר מקיפה שמטרתה לשלוט, לנטר, לבקר ולאבטח את כל הזהויות והפעילויות הפריבילגיות, של בני אדם ושל ישויות שאינן אנושיות, ברחבי סביבת IT ארגונית.
ניהול גישה פריבילגית חזק הוא הכרח כדי לאבטח את הנתונים והמערכות של הארגון ולמנוע סיכונים שונים הקשורים ל-AD. הסיבה פשוטה: AD עצמה מנוהלת על ידי חשבונות פריבילגיים. אם נעשה בחשבונות האלה שימוש לרעה, שחקנים זדוניים יכולים לנצל את הרשאות הגישה שהוקצו להם.
מנהלי מערכת מבססים לעתים קרובות את פתרונות ניהול הגישה הפריבילגית על סביבת Active Directory של הארגון, כדרך להאציל גישה פריבילגית ממיקום מרכזי ומנוטר.
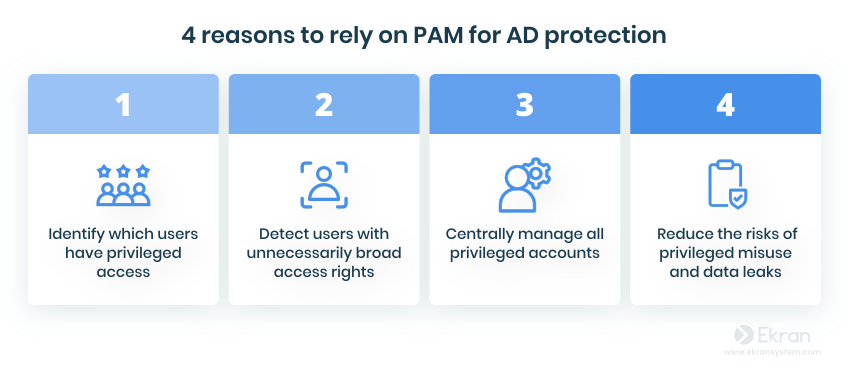
נקיטת גישת PAM לאבטחת AD עוזרת לך:
- לזהות משתמשים בעלי הרשאות מוגברות
- לזהות משתמשים עם זכויות גישה רחבות שלא לצורך
- לנהל את כל החשבונות הפריבילגיים מנקודה אחת
- להפחית את הסיכונים של שימוש לרעה בהרשאות ודליפות נתונים
6 שיטות עבודה מומלצות לאבטחת Active Directory עם PAM
כדי להפיק את המרב ממינוף PAM לאבטחת סביבת ה-AD שלך, הבה נחקור שש שיטות מומלצות מועילות ליצירת ניהול גישה פריבילגית נכון:
1
שמור מלאי של כל החשבונות המועדפים
2
אזן הרשאות עם צרכי המשתמש
3
השתמש באימות רב-גורמי
4
נהל בקרות הגישה
5
עקוב אחר התנהגותם של משתמשים בעלי הרשאות
6
נהל חשבונות משותפים
1. שמור מלאי של כל החשבונות הפריבילגיים
שיטות העבודה המומלצות לניטור Active Directory כוללות הגברת הנראות וניהול של חשבונות פריבילגיים. מלאי של כל החשבונות הפריבילגיים יעזור לך:
- לדעת אילו משתמשים ומערכות יכולים לגשת לנתונים רגישים
- לבדוק אם משתמשים מסוימים עדיין זקוקים לגישה פריבילגית
- להסיר זכויות גישה מוגברות ברגע שמשתמש אינו זקוק להן יותר
רשימת החשבונות הפריבילגיים נקבעת לפי פתרון בקרת הגישה או שירות הספריות שבו אתה משתמש. ב-Active Directory, קבוצות ברירת המחדל של חשבונות פריבילגיים כוללות:
- Enterprise Admins
- Domain Admins
- Administrators
- Schema Admins
עם זאת, יכולות להיות קבוצות אחרות של חשבונות פריבילגיים בתוך התשתית של הארגון שלך.
הרכבה וניהול ידניים של רשימת החשבונות הפריבילגיים אינם יעילים, במיוחד בארגון גדול. במקום זאת, אפשר להשתמש בכלי אבטחת סייבר שמגלה ומציג באופן אוטומטי את כל החשבונות הפריבילגיים. כדאי גם ליישם את שיטות העבודה המומלצות לניהול מערכות כדי להגן על חשבונות המשתמשים בעלי ההרשאות שלך.
2. איזון הרשאות עם צרכי המשתמש
ככל שאתה מעניק למשתמש פחות הרשאות גישה, כך קטן הסיכון שהוא יעשה שימוש לרעה בהרשאות אלה ויגרום לאירוע של איום פנים. עם זאת, לעתים קרובות זה אתגר למזער הרשאות מבלי להשפיע על יעילות העובדים.
כדי להתגבר על האתגר הזה, שקול להשתמש באחת או יותר מהטכניקות הבאות:
- אפס אמון היא גישת אבטחה שבה אף אחד אינו מקבל אמון כברירת מחדל, וגישה למשאבים מוגנים ניתנת רק למשתמשים מאומתים ומורשים.
- עקרון ההרשאות המינימליות קובע שמשתמשים יכולים לגשת רק למידע ולמשאבים הדרושים להם במסגרת תחום אחריותם.
- ניהול גישה פריבילגית בדיוק בזמן (JIT PAM) פירושו שגישה למערכות ולמשאבים רגישים ניתנת רק למשתמשים המתאימים, מסיבה מוצדקת ולזמן מוגבל.
עם Syteca, אתה יכול למזער הרשאות בצורה נוחה ויעילה, תוך אבטחת גישה לא רק לסביבת AD שלך אלא גם המערכות והנתונים של הארגון:
- אשר גישה ידנית כדי לקבוע מי יכול לגשת למה ומתי
- שלב מערכות כרטוס מובילות כדי לאמת את הסיבות לבקשות גישה פריבילגית
- הגדר הגבלות זמן על גישת משתמשים
- השתמש בסיסמאות חד פעמיות כדי לאבטח גישה זמנית לנקודות הקצה הקריטיות ביותר
3. השתמש באימות רב-גורמי
מכיוון שאפילו אישורים חזקים ומאובטחים יכולים להיגנב או להדליף, זה תמיד רעיון טוב להפעיל אימות רב-גורמי (MFA).
עם MFA, משתמשים מספקים משהו שברשותם כמו מפתח, אסימון אבטחה או סמארטפון כדי לאמת את זהותם בנוסף לשם משתמש וסיסמה. לפיכך, אתה ממזער את הסיכונים של גישה לא מורשית ל-Active Directory.
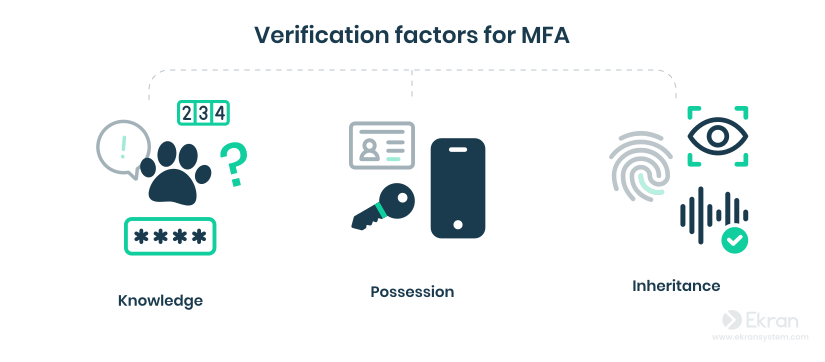
Syteca מציעה אימות דו-גורמי (2FA) העושה שימוש בסיסמאות חד-פעמיות מבוססות זמן כגורם אימות שני כדי לעזור לך להגן על נכסי החברה היקרים שלך. ה-2FA של Syteca הוא גם אוניברסלי וחוצה פלטפורמות, כך שתוכל להשתמש בו עבור שרתי לינוקס ו-Windows כאחד.
4. נהל בקרות גישה
ניהול יעיל של בקרות הגישה הוא דרך בטוחה למזער סיכוני אבטחה הקשורים לזכויות גישה מופרזות. ישנם שני מודלים המטפלים בזה: בקרת גישה מבוססת תפקידים (RBAC) ובקרת גישה מבוססת תכונות (ABAC).
בקרת גישה מבוססת תפקיד
שיטת בקרת גישה המקצה לכל עובד תפקיד. עובד יכול לגשת לאובייקטים ולבצע פעולות רק אם לתפקידו במערכת יש הרשאות רלוונטיות.
בקרת גישה מבוססת תכונות
שיטת בקרת גישה שבה ניתן לשנות תכונות לצרכיו של משתמש מסוים מבלי ליצור תפקיד חדש.
הנה כמה יתרונות וחסרונות של בקרת גישה מבוססת תפקידים ושל בקרת גישה מבוססת תכונות.
עם מודל RBAC, אתה יכול בקלות לאשר, להגביל ולבטל גישה עבור קבוצות מסוימות של משתמשים במקום להתמודד עם כל משתמש באופן עצמאי. עם זאת, אינך יכול להקצות הרשאות לאובייקטים ולפעולות, בדיוק כפי שאינך יכול להגביל גישה לנתונים מסוימים בתוך מערכת.
מודל ABAC מספק לך את ההזדמנות לתאר כלל עסקי בכל רמת מורכבות. לדוגמה, אתה יכול לאפשר לעובדים לגשת לנתונים מסוימים רק במהלך שעות העבודה. מצד שני, הגדרה ותחזוקה של מדיניות מורכבת כזו הופכת מערכת ABAC למאתגרת להגדרה.
5. עקוב אחר ההתנהגות של משתמשים בעלי הרשאות
ניטור משתמשים בעלי הרשאות הוא נוהג נפוץ בארגונים מכיוון שהוא עוזר לך לדעת לאילו נתונים משתמשים ניגשים ואילו שינויים הם מבצעים.
בנוסף לניטור הגישה, אתה יכול גם לעקוב אחר התנהגות של משתמשים בעלי הרשאות. לפיכך, תוכל לזהות חריגות בהתנהגות המשתמשים, מה שיכול להיות סימן לפעילות זדונית או לחשבון שנפגע.
עם Syteca, אתה יכול להקים בקלות ניטור של פעילות משתמשים בעלי הרשאות וליהנות מהיתרונות הבאים:
- נטר, הקלט ובקר את כל הסשנים של משתמשים בעלי הרשאות בנקודות קצה נבחרות
- המשך להקליט סשן במצב לא מקוון אם החיבור לשרת אבד
- זהה פעולות חריגות והודע עליהן מיד לקציני האבטחה
בנוסף, אתה יכול להשתמש ב-Syteca כדי ליצור אוטומטית דוחות פעילות משתמשים ולנתח את פעילות המשתמש הכוללת.
6. נהל חשבונות משותפים
על אף שהם לא בטוחים, ארגונים נוטים להשתמש בחשבונות משותפים לניהול רשת או לעבוד עם שירותי צד שלישי. לפיכך, משתמשים שונים יכולים להיכנס לאותו חשבון תחת אותם אישורים כדי לבצע פעילויות מסוימות הקשורות לעבודה.
אבל ללא ניהול נכון, חשבונות משותפים יכולים להפוך למקור לאיומי אבטחת סייבר, ולהשאיר אותך לא מסוגל לזהות את האדם המסוים שעומד מאחורי אירוע.
ניהול חשבונות משותפים:
- סקירת כל החשבונות עם גישה משותפת
- הסרת הרשאות מיותרות
- הפעלת אימות משני
קודם כל, עליך לסקור את כל החשבונות המשותפים ולבדוק אם אכן נדרשת גישה משותפת. אם לא, הסר הרשאות עבור משתמשים שאינם זקוקים להן. עבור החשבונות המשותפים הנותרים, עדיף להפעיל אימות משני. בדרך זו, תוכל להבחין בין הפעולות של משתמשים מסוימים שבוצעו תחת חשבון משותף ולחקור כל אירועי אבטחה המתרחשים.
תוכל גם למנף את היכולות של Syteca לניהול זהויות, כולל אימות משני להבחנה בין משתמשים בחשבונות משותפים ומובנים. קבל חשיפה מלאה לפעולות שבוצעו תחת אישורים כלליים עבור חשבונות שורש וניהול.
סיכום
שמירה על סביבת ה-Active Directory שלך מוגנת מפני שימוש לרעה והתקפות אפשריות היא חלק משמעותי מאסטרטגיית אבטחת סייבר יעילה. יישום שיטות העבודה המומלצות שלנו לאבטחת Active Directory – ניהול גישה פריבילגית וביקורות AD סדירות – יבטיח את אבטחת הנכסים הקריטיים ביותר של הארגון שלך.
Syteca מציעה מבחר רחב של תכונות שיעזרו לך לנהל ביעילות את זכויות הגישה של המשתמש, לנטר את פעילות המשתמש ולזהות פעילות חשודה לפני שהיא מובילה לאירוע אבטחת סייבר. עם Syteca, אתה יכול לאבטח את הגישה לסביבת ה-Active Directory שלך ובמקביל לנטר את פעילות המשתמשים ב-Windows וב-Linux/Unix.