ככל שלעובד יש יותר זכויות גישה, כך גדלה האפשרות שינצל לרעה את ההרשאות שלו. דוח ENISA Threat Landscape 2021, שסוקר את התקופה שבין אפריל 2020 ליולי 2021, מצטט סקר משנת 2021 בקרב 300 מנהלים בכירים בחברות אמריקאיות עם יותר מ-5,000 עובדים: 34% מהמשיבים היו יעד לגניבת רכוש או לפגיעה בשרשרת האספקה בידי גורמים פנימיים שניצלו לרעה את ההרשאות שלהם.
לכן ניהול נכון של חשבונות פריבילגיים ממלא תפקיד משמעותי באבטחת הסייבר של הארגון. במאמר זה נסביר כיצד לנהל ביעילות חשבונות בעלי הרשאות מוגברות באמצעות ניהול חשבונות וסשנים פריבילגיים (PASM).
PASM: מה זה ואיך זה עובד?
לפי Buyers' Guide for Privileged Access Management של Gartner משנת 2020 (נדרש מנוי), PASM הוא אחד מארבעת המרכיבים המרכזיים של ניהול גישה פריבילגית (PAM), לצד ניהול הרשאות מוגברות והאצלה (PEDM), ניהול סודות וניהול הרשאות בתשתיות ענן (CIEM). בגרסה המעודכנת של המדריך נוסף מרכיב חמישי: ניהול גישה פריבילגית מרחוק (RPAM).
הטמעת PAM ושימוש בתוכנת PAM ייעודית נותנים לכם שליטה מלאה על הרשאות הגישה הפריבילגיות שכל משתמש ברשת יכול לקבל: באמצעות חשבונות פריבילגיים, או באמצעות חשבונות אחרים שהרשאותיהם הוגדלו באופן זמני.
המטרה העיקרית של PASM היא הגנה על חשבונות וסשנים פריבילגיים. גישה זו עוזרת לאבטח, לשלוט, לתעד ולבקר את כל הפעולות של חשבונות פריבילגיים.

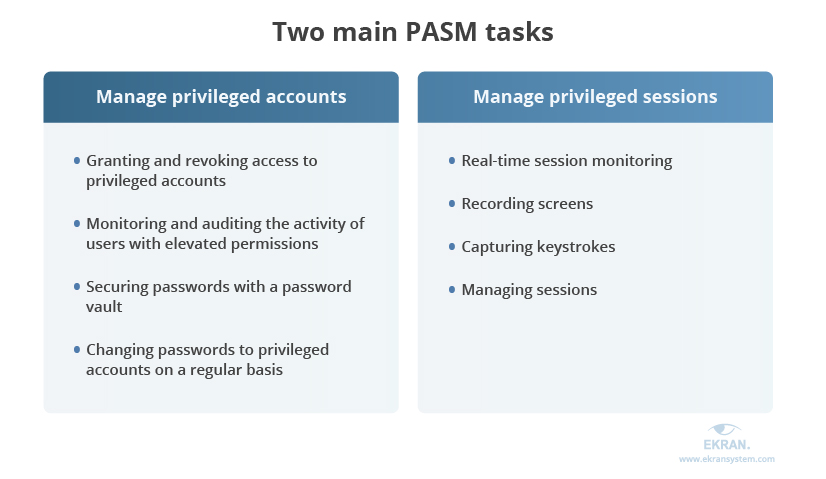
כלי PASM מנטרים ומתעדים סשנים, ומאבטחים ומנהלים סיסמאות, וכך מאפשרים לנהל באופן מלא חשבונות בעלי הרשאות גבוהות. לכן אפשר לתאר שתי משימות עיקריות של פתרונות PASM:
נבחן כעת כל אחת משתי המשימות, החל מניהול חשבונות פריבילגיים.
ניהול חשבונות פריבילגיים
המשימה הראשונה של PASM היא ניהול חשבונות פריבילגיים. מטרתה לנהל חשבונות בעלי הרשאות גבוהות שמאפשרות גישה לנתונים קריטיים.
לארגון יש בדרך כלל שלושה סוגים של חשבונות פריבילגיים:
- חשבונות ניהול
- חשבונות מערכת
- חשבונות תפעוליים
חשבונות אלה הם אחד מגורמי הסיכון הגדולים ביותר ברשת ארגונית. הם פגיעים הן להתקפות מבחוץ והן לאיומי פנים, ולכן יש צורך לנהל אותם בצורה הדוקה.
ניהול חשבונות פריבילגיים כולל:
- הענקה וביטול של גישה לחשבונות פריבילגיים
- ניטור וביקורת של הפעילות של משתמשים בעלי הרשאות גבוהות
- אבטחת סיסמאות באמצעות כספת סיסמאות
- החלפה קבועה של הסיסמאות לחשבונות פריבילגיים
כעת נבחן כיצד PASM עוזר לפקח על סשנים פריבילגיים.
ניהול סשנים פריבילגיים
המשימה השנייה של PASM היא ניהול סשנים פריבילגיים (PSM), שמתמקד בסשנים שנפתחו על ידי חשבונות פריבילגיים:
- ניטור סשנים בזמן אמת
- הקלטת מסך
- לכידת הקשות
- ניהול סשנים
PSM יכול לעזור לך לזהות פעולות לא מורשות או חריגות ולהפסיק אותן עד שתוכל לוודא שהפעילות השנויה במחלוקת היא לגיטימית. בנוסף, ניהול סשנים פריבילגיים מספק תיעוד ביקורת שאינו ניתן לערעור, שמתגלה כשימושי למדי לחקירת תקריות.
PASM מאפשר לנהל גם סשנים פריבילגיים וגם חשבונות פריבילגיים, וכך לטפל במגוון רחב של סיכוני סייבר ולחזק את ההגנה על המידע הקריטי של הארגון.
אחת המטרות העיקריות של פריסת פתרון או פונקציונליות PASM עבור ארגון היא להבטיח ביקורת על הפעילות של משתמשים בעלי הרשאות.
חשבונות ברמת מנהל אטרקטיביים לתוקפים שרוצים לקבל גישה לנתונים הקריטיים של הארגון. יתרה מכך, ללא ניהול מתאים של חשבונות פריבילגיים, האפשרות שפעולות של מנהלים לא יזוהו גבוהה בהרבה. אז יש כמה סיבות מדוע החברה שלך צריכה לשקול פריסת כלי PASM.
מה PASM יכול לתת לך?
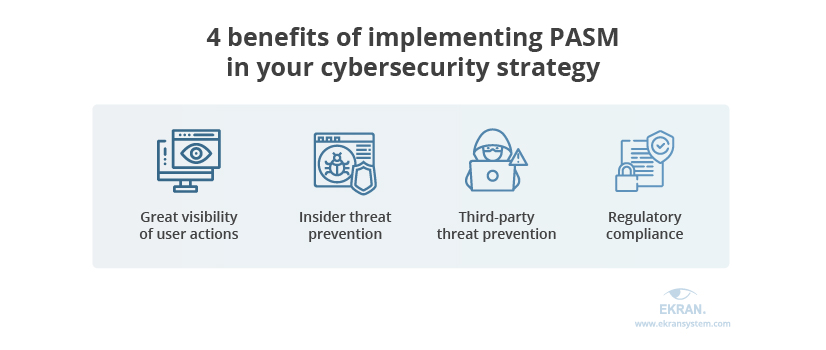
- נראות מלאה של פעולות המשתמשים בעלי ההרשאות. עם PASM אפשר לצפות בזמן אמת, ממקום אחד, בכל סשן של משתמש בעל הרשאות שנפתח באפליקציות מקומיות ומבוססות ענן. יומני הסשנים המוקלטים מציגים גם את כל הפרטים הדרושים לחקירות פנימיות או משפטיות.
- מניעה יעילה של איומים פנימיים. הודות לנראות בזמן אמת, גדל הסיכוי להגיב בזמן למתקפה מבפנים או למנוע אותה לחלוטין.
- ניהול חזק של גישת צד שלישי. קבלן משנה שנפרץ עלול להפוך לחוליה חלשה במתקפת שרשרת אספקה ולהוביל לסיכונים תפעוליים, רגולטוריים ולסיכוני ציות. פושעי סייבר עשויים להתחיל ביעדים קטנים יותר כדי להגיע לנתונים שהם מחפשים בתוך הארגון.
- עמידה פשוטה יותר ברגולציה. יכולות PASM נדרשות כדי להבטיח תגובה הולמת לאירועים ולהוכיח עמידה ברגולציה. אימוץ PASM יכול לעזור לעמוד בדרישות של חוקים, תקנים ותקנות כגון HIPAA, GDPR, SOX, PCI DSS ו-ISO 27001.
כעת נבחן את הצעדים שמנהלי אבטחה יכולים לנקוט כדי לשלב את יכולות ה-PASM העיקריות באמצעי הגנת המידע של הארגון, ואת תכונות הליבה של PASM.
איך לגרום ל-PASM לעבוד
כיצד לפרוס PASM בתוך הארגון שלך?
בעת הטמעת פתרון PASM, אתה יכול לחפש פתרון ייעודי שיכסה את כל צרכי אבטחת הסייבר שלך לניהול יעיל של חשבונות וסשנים פריבילגיים. בעוד שספקים שונים מציעים תכונות שונות, מערכת הליבה של היכולות היא בדרך כלל זהה. אתה יכול גם לבנות פונקציונליות PASM יעילה על ידי פריסת מספר פתרונות נפרדים.
לא משנה תרחיש היישום, ישנן חמש תכונות ליבה של PASM שעליכם להתמקד בהן כדי להבטיח הגנה וניהול נאותים של החשבונות הפריבילגיים של הארגון שלך. בואו נסתכל מקרוב על כל אחד מהם.
5 תכונות מפתח של פתרון PASM
כאשר בוחרים בפונקציונליות PASM, שימו לב במיוחד לתכונות שהיא מספקת. להלן רשימה של תכונות מפתח PASM שאתה צריך לחפש:
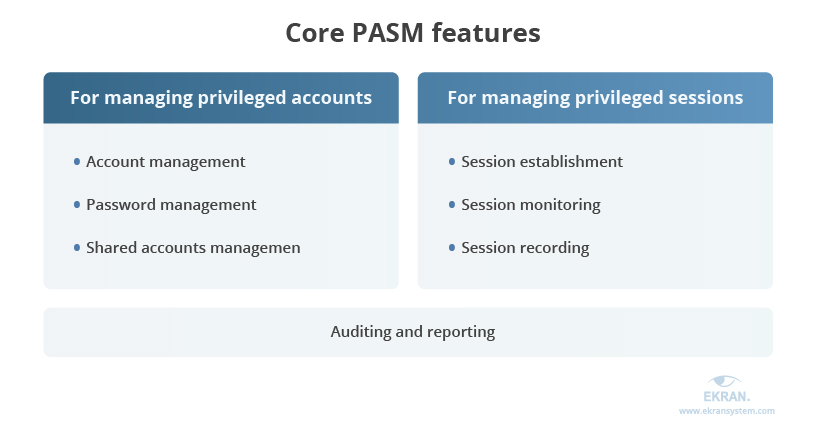
1. ניהול חשבונות פריבילגיים
תכונה זו עוזרת לך לאתר את כל החשבונות בעלי הרשאות גבוהות במגוון סוגי מכשירים. לפיכך, אתה יכול לנהל אותם ביעילות ולהשבית, לחסום, או למחוק חשבונות לפי הצורך.
כאשר חשבונות פריבילגיים אינם מסודרים ואינם מבוקרים, הם מהווים איום רציני על אבטחת החברה שלך. יכולות PASM עוזרות לך לגלות חשבונות ברמת ניהול במערכות ובאפליקציות, ליצור חשבונות כאלה, ולשנות אותם בהתאם לצורכי הארגון שלך. אתה יכול גם להעריך אם משתמשים מסוימים צריכים גישה מסויימת לעבודה ולהסיר גישה מיותרת.
2. ניהול סיסמאות
יכולות יעילות לניהול סיסמאות עוזרות להגן טוב יותר על הגישה לחשבונות פריבילגיים, וכך לאבטח נתונים רגישים. תכונות אלה מאפשרות לאחסן סיסמאות בכספת: כספת מוצפנת ומוקשחת חיונית לאחסון פרטי הגישה של חשבונות פריבילגיים, כולל מפתחות פרטיים וסיסמאות.
החלפה תקופתית של סיסמאות (Password rotation), כלומר שינוי סיסמאות על בסיס קבוע, היא גם רכיב אבטחה בסיסי. מקובל להחליף סיסמאות במרווחי זמן קבועים (שבועי, חודשי או רבעוני) או לאחר אירועים מסוימים.
3. ניהול חשבונות משותפים
חלק מהחשבונות הפריבילגיים משותפים לכמה משתמשים, ולכן יש לפקח עליהם בקפידה. יכולות PASM מאפשרות בקרת גישה לחשבונות משותפים. אפשר להעניק גישה על סמך תהליך אישור נוסף, או לחייב אימות רב-גורמי (MFA) לכל החשבונות בעלי הרשאות גבוהות.
נדרש לכל הפחות אימות דו-גורמי כדי לצמצם את הסיכון לגניבת פרטי גישה ולשפר את ההגנה על הנתונים הרגישים של הארגון. כניסה יחידה (SSO) לחשבונות פריבילגיים משותפים נדרשת גם לסשנים פריבילגיים שנפתחים אוטומטית ובאופן מאובטח באמצעות פרוטוקולים כגון SSH, RDP ו-HTTPS. כך פרטי הגישה עצמם אינם נחשפים למשתמשים. תוכנה לניטור שולחן עבודה מרוחק יכולה לעזור ליישם זאת, מכל מקום שממנו המשתמשים מתחברים.
4. ניהול סשנים פריבילגיים
כשכל הגישה מאובטחת, התכונות הבסיסיות של PASM כבר מוגדרות. אבל כדי לשלוט בכל הפעילות של חשבונות פריבילגיים, צריך לעקוב מקרוב אחר כל הסשנים שהם פותחים. התכונות העיקריות הנדרשות לשם כך הן:
- הקמת סשן, שמאפשרת ליצור סשן נפרד לכל משתמש בעל הרשאות, לנראות טובה יותר של פעולותיו
- ניטור סשנים פריבילגיים, שבו תצוגה של הסשנים בזמן אמת מאפשרת לא רק לעקוב מקרוב, אלא גם לעצור פעילות חשודה או סשנים לא מורשים בעזרת התראות והודעות
- הקלטה והפעלה חוזרת של סשנים פריבילגיים, שבהן כל הסשנים הפריבילגיים מוקלטים באופן מקיף וניתן לחפש בהם, גם בפורמט וידאו וגם בפורמט שורת פקודה
5. ביקורת ודיווח
פתרון PASM צריך לכלול יכולות דיווח מקיפות שמספקות מידע מפורט על חשבונות פריבילגיים ועל הפעילות שלהם. יכולות אלה מאפשרות להצליב את פעולות התגובה לאירועים ולנתח את תמונת איומי הסייבר בפרק זמן מוגדר. הפתרון צריך לספק יומני ביקורת ויומני וידאו מפורטים לחקירות פנימיות וחיצוניות, ניתוח סשנים לבדיקת אירועים חשודים ודוח שמסכם את כל הפעילות.
כיצד לאמץ בהצלחה אסטרטגיית PASM?
יש לנו גם כמה המלצות שעליך לעקוב אחריהן בעת יישום PASM בארגון שלך:
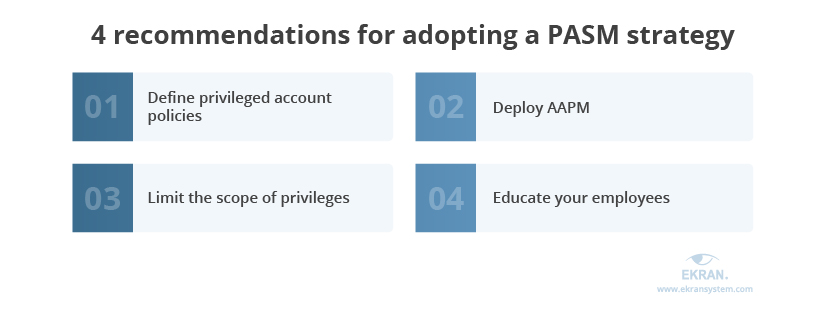
הגדירו כללים ומדיניות ארגונית לחשבונות פריבילגיים. קבעו כללים ומדיניות לכל אחד מסוגי החשבונות הפריבילגיים ברשת הארגונית. הגדירו אילו קבוצות משתמשים יכולות לגשת למידע קריטי, ואילו פעולות אפשר לבצע עם כל רמת הרשאות.
כך תוכלו לנהל ולפקח ביעילות על הפעילות הפריבילגית ברשת הארגונית. עדיף לא להסתפק בחשבון פריבילגי אחד בארגון, ומומלץ להגדיר רמות הרשאה שונות לחשבונות פריבילגיים ברחבי הרשת.
פרסו ניהול סיסמאות בין יישומים (AAPM) כדי לספק פרטי גישה באופן מאובטח ליישומים ולסקריפטים.
הגבילו את היקף ההרשאות. יישמו את עקרון ההרשאות המינימליות, את מודל אפס אמון או גישת JIT PAM, כדי להעניק גישה או הרשאות רק מתי ואיפה שהן נדרשות. שקלו לחסום גישה מלאה כברירת מחדל ולאשר גישה פריבילגית לפי כל מקרה לגופו. יישום עקרונות אלה עוזר לוודא שלמשתמשים ברשת הארגונית יש רק את ההרשאות הדרושות להם, וכך מפחית משמעותית את הסיכון לאובדן נתונים או לדליפות מידע בשוגג.
ולבסוף, הדריכו את העובדים על סיכוני אבטחת סייבר. טעויות אנוש נותרו אחד מגורמי הסיכון הגדולים ביותר. הסבירו לעובדים את כללי האבטחה של הארגון ואת החשיבות של הקפדה עליהם.
לטיפים נוספים לאבטחת חשבונות פריבילגיים, קראו את הפוסט שלנו על שיטות מומלצות לניטור משתמשים בעלי הרשאות.
אפשר להשתמש בכלים נפרדים כדי לבנות מערכת PASM עצמאית, אבל אנו ממליצים לחסוך זמן ולבחור בפתרון מוכן, יעיל ובמחיר סביר: Syteca.
יישום PASM עם Syteca
Syteca היא פלטפורמה מקיפה לניהול איומים פנימיים, עם מגוון רחב של יכולות ליישום אסטרטגיית PASM יעילה בארגון.
בעזרת ניהול גישה פריבילגית וניהול משתמשים בעלי הרשאות, תוכלו לנהל ביעילות את הגישה לנתונים רגישים. הפלטפורמה מספקת גם יכולות חזקות של:
- ניטור פעילות של משתמשים בעלי הרשאות, לנראות טובה יותר של סשנים בזמן אמת ולמידע על כל פעולה שמבצעים משתמשים רגילים, משתמשים בעלי הרשאות, עובדים וספקי צד שלישי
- התראות על אירועי אבטחה, שמאפשרות לזהות בזמן פעילות חריגה ואירועים חשודים, וכך להגיב לאירוע במהירות
- הקלטת סשנים, ששומרת צילומי מסך של כל הסשנים ומאפשרת לצפות בהם בנגן וידאו בסגנון YouTube
- ביקורת ודיווח מתקדמים: יומני ביקורת מפורטים ויכולות מתקדמות להפקת דוחות, שעוזרים לחקור את כל הפרטים ולגלות את הסיבות לניצול לרעה של חשבון פריבילגי, לשימוש לרעה בהרשאות או לפעילות זדונית או רשלנית
אפשר להשתמש בפלטפורמה גם ככלי לעמידה בדרישות HIPAA (חוק הניידות והאחריות בביטוח בריאות), GDPR (התקנה הכללית להגנת מידע), PCI DSS (תקן אבטחת המידע של תעשיית כרטיסי התשלום) ו-SOX (חוק Sarbanes-Oxley), ובין היתר לשמור על החשבונות הפריבילגיים בשליטה הדוקה.
מסקנה
כחלק מניהול גישה פריבילגית, PASM מתמקד בחשבונות פריבילגיים ובסשנים פריבילגיים. כדי ליישם גישה זו, אפשר להיעזר בכלים שונים לניהול ולביקורת של חשבונות וסשנים פריבילגיים, למניעה מיידית של איומים.
כדי לפרוס ביעילות את כל תכונות הליבה של PASM, הגדירו כללים ברורים לעבודה עם חשבונות פריבילגיים ובחרו בפתרון אבטחת סייבר מקיף עם היכולות הדרושות. עם Syteca תוכלו ליישם בהצלחה את כל תכונות הליבה של PASM ולהבטיח הגנה נאותה על החשבונות הפריבילגיים בארגון.