דוחות מרובים מראים שאנשים לא לוקחים את הצורך לבחור סיסמאות מאובטחות עבור אישורי הכניסה והמכשירים האישיים שלהם ברצינות מספיק. לפי דוח חקירות הפרת נתונים של Verizon לשנת 2022, יותר מ-80% מהפריצות בדפוס התקיפה Basic Web Application Attacks (תקיפות בסיסיות על יישומי אינטרנט) יוחסו לשימוש בפרטי גישה גנובים.
ממצאים אלו גורמים לנו לתהות האם די באישור זהות המשתמש רק פעם אחת בעת הכניסה. האם זה צריך להיות הליך חוזר? ואם כן, כיצד נוכל להפוך את האימות החד-פעמי לתהליך מתמשך המבטיח גם הגנה חזקה על נתונים וגם זרימת עבודה רציפה? במאמר זה, אנו בודקים אימות מתמשך כשיטה אמינה לאימות משתמשים בצורה מאובטחת.
מהו אימות מתמשך ואילו איומים הוא עוזר להפחית?
כדי לפתח הבנה טובה יותר של מהו אימות מתמשך, הבה נסקור את המאפיינים העיקריים של אימות מאובטח. ישנם שלושה מהם:
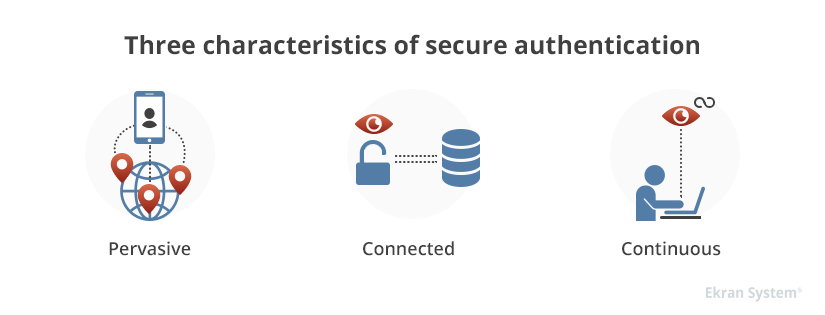
- בכל מקום: הגישה מאובטחת בכל הרשת, עבור כל המשתמשים, היישומים והמכשירים (אישיים וארגוניים).
- מקושר: אפשר לשתף את המידע הדרוש להגנה על נכסים קריטיים בכל מערך האבטחה.
- רציף: נתוני האימות נאספים, מנותחים ומשמשים לקבלת החלטות באופן רציף, ולא רק מעת לעת.
אימות חשבון מתמשך, או אימות מתמשך מבוסס סיכונים, הוא שיטת אימות שמטרתה לאמת את המשתמש לא רק פעם אחת אלא באופן רציף לאורך כל הסשן של המשתמש. הרעיון המרכזי של אימות רציף מבוסס סיכונים הוא לספק אימות זהות חכם ומאובטח מבלי להפריע לזרימת העבודה.
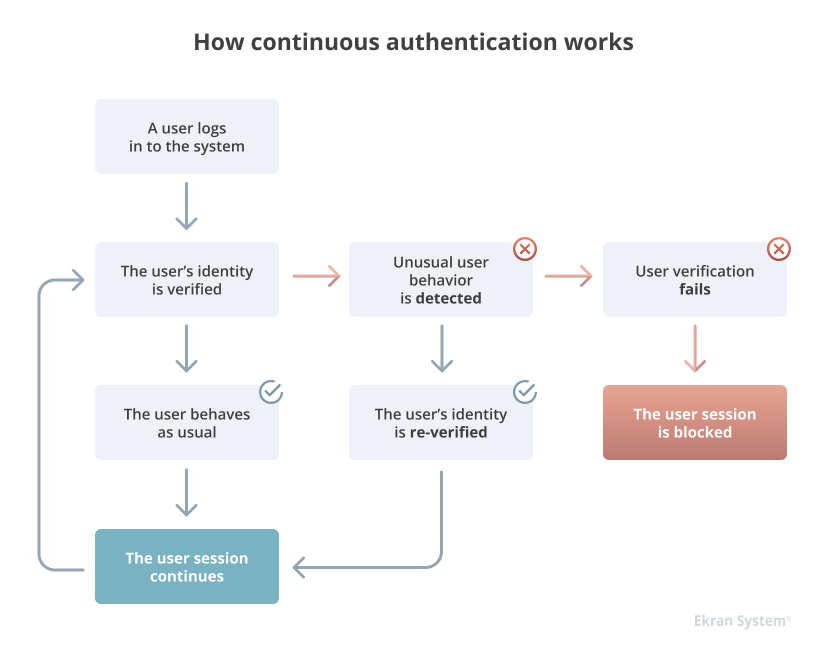
שיטה זו אמורה להיות מסוגלת לזהות שינויים חריגים בהתנהגות של משתמש ולאמת מחדש את זהות המשתמש במידת הצורך. לשם כך, פתרון ניהול זהות וגישה (IAM) עם פונקציונליות אימות מתמשך אמור להיות מסוגל:
- לאסוף מידע ללא הרף על פעולות המשתמש ולבסס דפוסי התנהגות קבועים
- ללמוד להבחין בין התנהגות נורמלית לבין התנהגות חריגה של משתמש מסוים על סמך נתונים שנאספו
- להעניק גישה למערכת או לבקש אימות זהות משתמש נוסף על סמך ניתוח התנהגות המשתמש
יחד עם זאת, אימות נוסף צריך להתרחש רק כאשר יש אינדיקטור סיכון אמיתי, כך שמשתמשים לא יבזבזו את זמנם בחזרה על הליכי אימות כאשר אין בהם צורך.
מתי להשתמש באימות רציף?
אימות רציף מבוסס סיכונים יכול לעזור לך להגן על הארגון שלך מפני התקפות זדוניות המכוונות לאישורי הכניסה של העובדים שלך. תוקפי סייבר יכולים להשתמש במגוון שלם של אמצעים כדי לפרוץ לחשבונות הארגון ולהיכנס למערכות פנימיות בלי שיבחינו בהם. חלק מהאמצעים האלה הם הבאים:
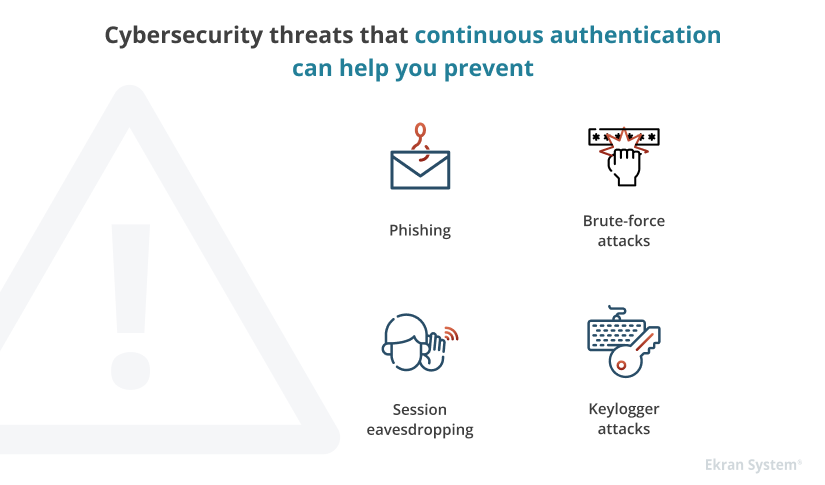
דיוג היא התקפת הנדסה חברתית הכוללת בדרך כלל שליחת הודעות או אימיילים למשתמשים לגיטימיים מתוך כוונה לפתות אותם לחשוף אישורי כניסה.
התקפת Brute Force היא שיטת ניסוי וטעייה למציאת השילוב הנכון של שם משתמש וסיסמה כדי להיכנס למערכת ספציפית.
האזנת סשנים היא דרך לגנוב אישורי התחברות חוקיים על ידי יירוט סשן פעיל.
התקפת רישום הקשות (Keylogger) מבוססת על החדרת תוכנה טרויאנית למחשב של המשתמש, שבעזרתה התוקף מתעד את כל מה שהמשתמש מקליד.
על ידי זיהוי התנהגות חשודה ואימות מחדש של זהויות המשתמשים, אימות רציף יכול לעזור לך להבטיח שהעבריינים לא יישארו במערכות שלך מספיק זמן כדי לגרום לנזק משמעותי.
עכשיו בואו נסתכל מקרוב על האופן שבו פועל אימות רציף מבוסס סיכונים ואילו גורמים ממלאים תפקיד מרכזי בתהליך זה.
כיצד פועל אימות רציף?
בדרך כלל, אתה יכול לאמת את זהות המשתמש בעזרת גורם אחד (אימות חד-גורמי) או מספר גורמים (אימות רב-גורמי).
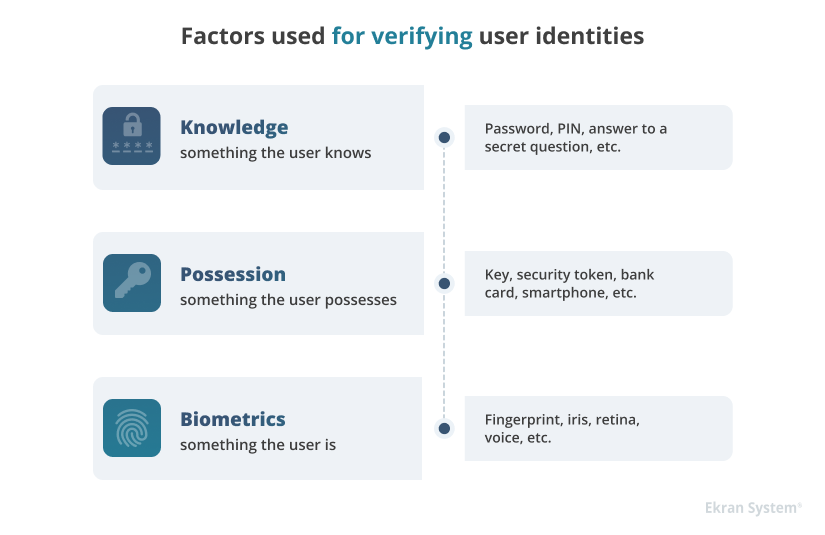
בניגוד לשיטות אלו, אימות רציף מאמת גם משתמש לפי מי שהוא. במקום ביומטריה מסורתית כגון סריקות רשתית וטביעות אצבע, הוא משתמש במה שנקרא ביומטריה התנהגותית: דפוסי התנהגות משתמשים ייחודיים לכל אדם.
כך פועל אימות משתמשים מתמשך בפועל:
אם אתה משתמש באותו מכשיר באותו מיקום כדי להיכנס למערכת, לגשת לרשת באותן שעות ולהפעיל את אותו סט של יישומים מדי יום, פתרון האימות הרציף יזהה את הדפוס הזה ויאפשר לך לגשת למערכת עם מספר מינימלי של הליכי אימות. אבל אם אתה מתחבר ממכשיר שפתרון IAM לא יודע עליו כלום או מנסה לגשת לאפליקציה קריטית שמעולם לא השתמשת בה בעבר, המערכת תוודא מחדש שאתה אכן מי שאתה טוען שאתה.
ביומטריה התנהגותית משתמשת בטכנולוגיות למידת מכונה כדי לנטר באופן רציף את התנהגות המשתמש בהתבסס על פרופיל התנהגות בסיס.
פרופיל התנהגות בסיסי מבוסס על שלוש קטגוריות של גורמים:
- גורמים קוגניטיביים: תיאום עין-יד, דפוסי אינטראקציה עם מכשירים ועוד.
- גורמים פיזיולוגיים: היד שבה משתמשים (ימין או שמאל), גודל הזרוע, עוצמת הלחיצה על המקשים ועוד.
- גורמים הקשריים: מיקום, זמן, מכשיר ועוד.
בניגוד לניתוח התנהגות משתמשים וישויות (UEBA), אימות מתמשך באמצעות ביומטריה התנהגותית מתמקד לא רק במה שמשתמש עושה בדרך כלל, אלא גם באיך הוא עושה זאת.
הדוגמה הנפוצה ביותר לביומטריה התנהגותית היא דפוס ההקשה על המקשים: לכל אדם יש מהירות וקצב משלו בהקלדה על מקלדת, בלחיצה על עכבר ובהקשה על מסך של סמארטפון.
בהתבסס על פרופיל ההתנהגות הבסיסי של המשתמש, פתרון האבטחה יכול לבדוק באופן אוטומטי ורציף אם הייתה החלפת משתמשים עבור מכשיר או יישום אינטרנט מסוים. גישה כזו מאפשרת להבחין בין משתמשים בפועל המנסים לגשת למערכת באמצעות מכשיר או חשבון של מישהו אחר לבין בוטים דמויי תוכנות זדוניות שמשתמשים באישורים גנובים.
כדי להעמיק את ההבנה שלנו לגבי אימות משתמשים מתמשך והערך שלו עבור ארגונים, הבה נשווה את זה לשיטת אימות אחרת – אימות רב-גורמי.
אימות רציף לעומת MFA
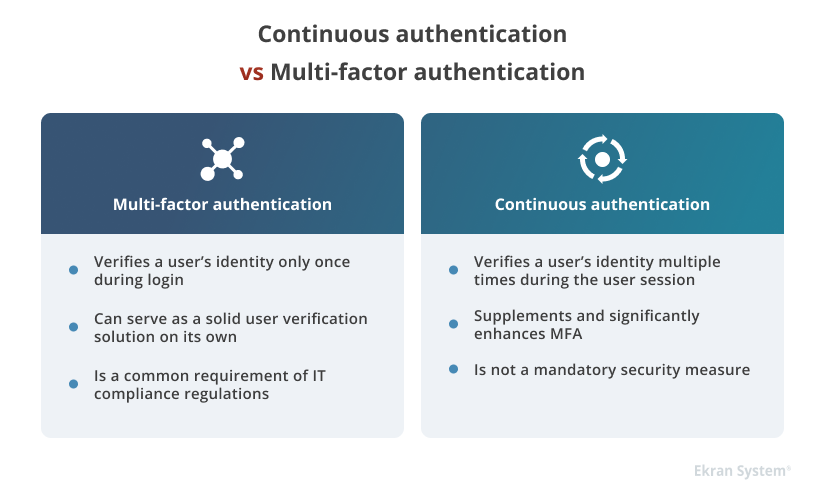
יש לראות באימות רציף תוספת ולא תחליף לאימות רב-גורמי (MFA). המטרה העיקרית של כל פתרון MFA היא לאשר שהאדם שמנסה לגשת למערכת הוא מי שהוא טוען שהוא, ובכך להוסיף שכבת אבטחה נוספת להגנה על נכסים קריטיים. עם זאת, פתרון אימות דו-גורמי רגיל לא יאמת מחדש את זהות המשתמש לאחר תחילת הסשן.
אימות משתמש רציף נועד למלא את פער האבטחה הזה ולהפוך את אימות זהות המשתמש לתהליך מתמשך לאורך כל ההפעלה. בעזרת אימות מתמשך, אתה יכול לצמצם את הסיכון שמישהו אחר ישתלט על מכשיר או אפליקציה לאחר שזהות המשתמש אומתה וניתנה לו גישה.
למרות שאימות מתמשך מוצג לעיתים קרובות כמתחרה שווה ערך ל-MFA, הוא עדיין לא יכול להחליף את ה-MFA באופן מלא כסטנדרט אבטחה. מומלץ לשלב את שתי השיטות הללו כדי לאכוף את אבטחת הסייבר של הארגון שלך.
לבסוף, מבחינת עמידה בתקנים, בתקנות ובחוקים כגון PCI DSS, GDPR ו-HIPAA, אימות רב-גורמי הוא רכיב נדרש או מומלץ בניהול זהויות וגישה. PCI DSS (גרסה 4.0) מחייב MFA במפורש לגישה לסביבת נתוני כרטיסי האשראי. ה-GDPR (סעיף 32) ו-HIPAA דורשים אמצעי אבטחה טכניים מתאימים בלי לחייב MFA בשמו, אבל MFA הוא אחד האמצעים המקובלים לעמוד בדרישה. אימוץ MFA חיוני לניהול זהויות וניהול גישה איכותיים ולהגנה נאותה על הנתונים הרגישים שלך.
כיצד Syteca יכולה לעזור לך להבטיח אימות מתמשך של זהות המשתמש
Syteca היא פלטפורמת אבטחת פנים (Inside Security) המשלבת PAM, ניטור פעילות משתמשים (UAM) ו-ITDR, עם מערך יכולות נרחב לניהול זהויות וגישה:
- אימות דו-גורמי (2FA) מאפשר לאמת את זהות המשתמשים ברשת באמצעות קוד חד-פעמי ייחודי שנשלח למכשיר האישי המאומת של המשתמש.
- אימות משני מאפשר להבחין בין הפעולות של משתמשים שונים העובדים תחת חשבונות משותפים.
- מודול UEBA מבוסס AI מסייע לזהות סימנים לפריצה לחשבון. ה-UEBA של Syteca משווה באופן אוטומטי את הפעולות של כל משתמש לפרופיל ההתנהגות הבסיסי שלו, ומתריע לצוות האבטחה על כל סטייה חשודה.
- יכולות מתקדמות לניהול גישה פריבילגית מאפשרות לשלוט באופן פרטני בהרשאות הגישה של משתמשים ולבצע אוטומציה של ניהול סודות לאימות ללא סיסמה.
בנוסף, Syteca מאפשרת ניטור רציף של פעילות משתמשים, כדי לעקוב מקרוב אחר הפעולות של משתמשים בעלי הרשאות ושל משתמשים רגילים. אפשר להגדיר ב-Syteca תגובה לאירועים בזמן אמת, כדי לזהות פעולות חשודות ואירועי אבטחת סייבר ולטפל בהם ביעילות. היכולות הנרחבות של Syteca גם מקלות משמעותית על עמידה בדרישות האבטחה המרכזיות בתחום ה-IT.
מסקנה
אימות מתמשך הוא השיטה ששינתה את האופן שבו ארגונים מאמתים משתמשים, והפכה אותו מהליך חד פעמי לתהליך מתמשך. אימוץ שיטה זו יכול לשפר משמעותית את אבטחת הארגון ולהפחית את הסיכון לאיומים פנימיים.
למידת מכונה וביומטריה התנהגותית הן שתי הטכנולוגיות העיקריות המאפשרות אימות משתמשים מתמשך.
למרות שאימות רציף הפך לאחת השיטות המומלצות עבור IAM, אין לראות בשיטה זו תחליף לאימות מרובה גורמים ומשני.
הצוות שלנו עובד ללא הרף על שיפור שירותי IAM ויכולות אחרות של ניהול איומי פנים של Syteca כדי לעזור לך להבטיח רמה אמינה של אבטחת סייבר בארגון שלך.