שיטת הניסוי והטעייה שימשה לפיצוח סיסמאות מאז שהחלו מערכות להשתמש בסיסמאות כדי להגביל את הגישה. אבל גם היום התקפות כוח גס נותרות סכנה רצינית לארגונים. דוח אופקי האיום של צוות ה- Cybersecurity Action Team של Google [PDF] מראה שכוח גס היה וקטור ההתקפה הנפוץ ביותר בקרב ספקי ענן ברבעון הראשון של 2022.
במאמר זה, נדון במהי מתקפת כוח גס, נסתכל על הסכנות העיקריות שבה, ונבין כיצד לזהות התקפת כוח גס על הארגון שלך. בנוסף, תלמד דרכים יעילות למנוע ולזהות התקפות כאלה.
מהי התקפת כוח גס ומדוע היא כל כך מסוכנת?
מתקפת כוח גס (Brute Force) היא מתקפת סייבר המבוססת על ניסוי וטעייה: התוקף שולח מספר עצום של סיסמאות עד שהוא מנחש את צירוף התווים הנכון ומקבל גישה לחשבון של משתמש מהימן. התקפות כאלה נפוצות מאוד משתי סיבות:
- קל להפעיל אותן באמצעות כלים חינמיים, סקריפטים לאוטומציה ומסדי נתונים של סיסמאות
- הרבה משתמשים מסתמכים על סיסמאות חלשות שלוקח שניות לנחש.
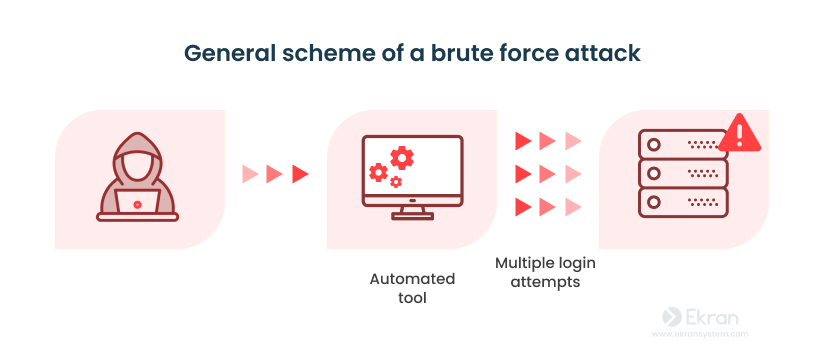
האקרים מנוסים משתמשים במספר סוגים של התקפות כוח גס כדי לנחש סיסמאות. הנפוצים ביותר הם:
- התקפות פשוטות של כוח גס – הורדת מסד נתונים של סיסמאות נפוצות וניסיון של כולן בחשבון אחד
- התקפות מילון – ניסיון של רשימה של מילים שנלקחו ממילונים, יחד עם הווריאציות שלהן שתוקנו עם תווים מיוחדים ומספרים כדי לפצח את סיסמת החשבון
- התקפות כוח גס היברידי – שימוש באלגוריתמים חיצוניים ליצירת וריאציות הסיסמה הסבירות ביותר, ולאחר מכן ניסיון מגוון רחב של וריאציות אלו
- התקפות בכוח הפוך – שימוש בקבוצה של סיסמאות נפוצות כנגד שמות משתמש אפשריים רבים
- מילוי אישורים – שימוש בסיסמאות ידועות שנרכשו כתוצאה מהפרות נתונים כדי לנסות להיכנס למשאבים שונים. זה עובד כאשר אנשים עושים שימוש חוזר באותם אישורים על פני פלטפורמות שונות.
למרות שההתקפות האלה נראות פשוטות, גם ארגונים מוכרים נופלים להן קורבן. לדוגמה, באוגוסט 2023 גילתה Cisco ניסיונות לנצל פגיעות במכשירי Adaptive Security Appliance ו-Firepower Threat Defense שלה, שאפשרה לתוקפים להשיג גישה ראשונית לרשתות ארגוניות באמצעות ניחוש סיסמאות בכוח גס. קבוצות כופר ניצלו את הפגיעות כדי לחדור להגנות של ארגונים רבים, להצפין נתונים ולדרוש כופר.
התקפת כוח גס עלולה לגרום להשלכות הבאות:
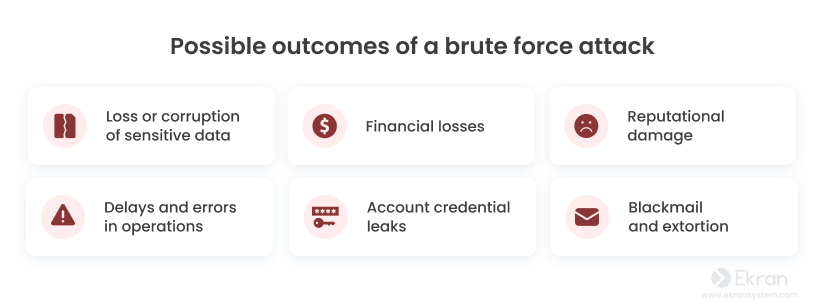
לרוב התקפות הכוח הגס יש אינדיקטורים משותפים שיכולים לעזור לך לזהות את תחילתה של התקפה ולעצור אותה לפני שנגרם נזק אמיתי. בוא נראה אילו פעילויות מסגירות האקרים.
6 מחווני התקפה של כוח גס
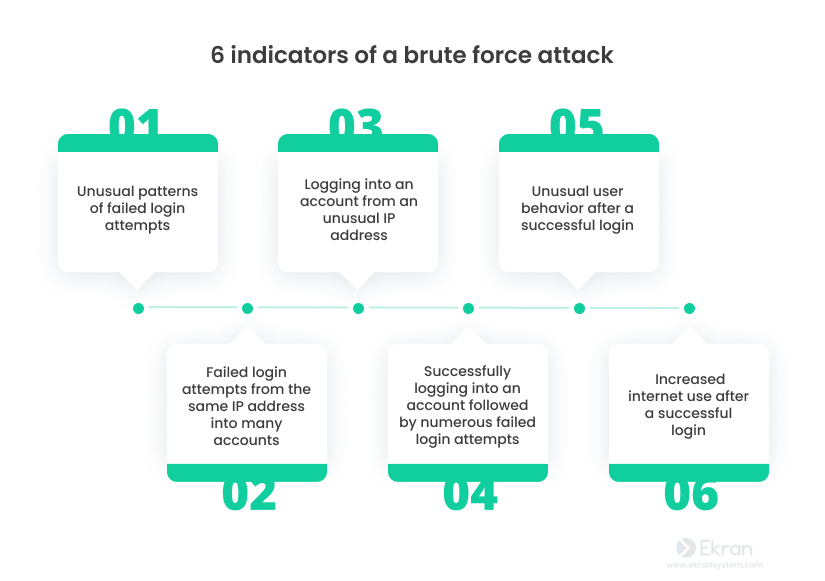
תוכל לזהות רמזים להתקפה קרובה בפעילות מוגברת ברשת, הפרות גישה והתנהגות חריגה של משתמשים. אינדיקטורים של כוח גס שונים במקצת בהתאם לסוג ההתקפה ולערכת הכלים בה האקר משתמש.
הפעילויות הבאות יכולות להיות אינדיקטורים להתקפת כוח גס:
עכשיו, נבדוק כיצד לחקור מתקפת כוח גס ולהגן על הארגון שלך מפניהם.
כיצד לזהות ולמנוע התקפות כוח גס: 8 הדרכים היעילות ביותר
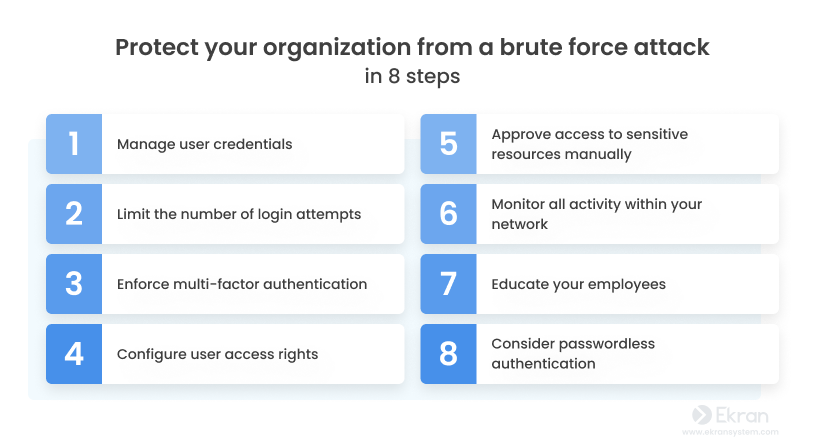
הרכבנו שמונה טכניקות מפתח שתוכל ליישם לזיהוי ומניעה של התקפות כוח גס. אתה יכול ליישם את רוב הפרקטיקות הללו עם Syteca, פלטפורמה אחת לניהול סיכוני פנים שעוזרת לך להבטיח נראות לפעילות החשבון ולזהות סימנים של התקפות כוח גס.
1. נהל את אישורי המשתמש
סיסמאות משתמש חלשות הן שמאפשרות להתקפות כוח גס להצליח. לא משנה כמה מפגשי הכשרה למודעות לאבטחת סייבר תערכו לעובדים שלכם וכמה מדיניות תאכפו, תמיד יהיה עובד שישתמש בסיסמה "1234". אז שקול לקחת את העניין לידיים שלך ולפרוס כלי ייעודי לניהול סיסמאות.
כלים כאלה מנהלים סיסמאות באופן מאובטח בלי לערב את המשתמש. לדוגמה, ניהול הסיסמאות של Syteca מאפשר ליצור, להחליף (רוטציה) ולבטל פרטי גישה וסודות באמצעות כספת מוגנת, שבה פרטי הגישה מאוחסנים מוצפנים. כך נמנעות דליפות של פרטי גישה, והסיכוי לניחוש מוצלח של סיסמה יורד משמעותית.
2. הגבל את מספר ניסיונות הכניסה
התקפות כוח גס פשוטות והיברידיות מסתמכות על ניסיונות התחברות מרובים כדי לנחש סיסמאות משתמש. זוהי התנהגות חריגה ביותר עבור משתמשים לגיטימיים: גם אם הם שוכחים את הסיסמה שלהם, הם לא רק מנסים לשלוח כל מילה שהם מכירים. ניטור והגבלת מספר ניסיונות הכניסה מפחיתים את הסיכויים של האקר לנחש אישורים.
אם חשבון חורג מהמגבלה של ניסיונות התחברות, תוכל להפעיל טיימר להתקררות, לאלץ את המשתמש לבצע אימות באמצעות אימות רב-גורמי, או ליצור קשר עם מנהל מערכת.
3. אכוף אימות מרובה גורמים
הוספת גורם אימות אחד נוסף גם מקשה בהרבה על פריצה לחשבון בכוח גס. כלים לאימות דו-גורמי (2FA) דורשים ממשתמש גורמי אימות ייחודיים שקשה להשיג או לזייף. גורמים אלה יכולים להיות אסימון אימות שנשלח לטלפון של המשתמש או סריקה ביומטרית, בין שאר האפשרויות. עם 2FA במקום, האקר לא יוכל להיכנס לחשבון של משתמש גם אם יזין את פרטי הכניסה והסיסמה הנכונים.
תכונת האימות הדו-גורמי של Syteca מאפשרת לך לאמת את זהות המשתמש באמצעות קוד שנשלח למכשיר נייד מאומת. אתה יכול לאכוף אימות דו-גורמי עבור עובדים רגילים, מורשים ומרוחקים, כמו גם עבור צדדים שלישיים.
4. הגדר זכויות גישה למשתמש
ניהול פרטני של זכויות גישה למשתמשים אינו עוצר התקפות כוח גס, אך הוא מקטין את משטח ההתקפה במקרה שההאקר מקבל גישה לחשבון של משתמש. ניהול גישה נכון מאפשר לך להגביל את הגישה של משתמש רק למשאבים שהוא צריך לעבודה. לכן, אם האקר ישיג את האישורים של חשבון משתמש רגיל, הוא לא יוכל לגרום נזק רב.
גישת אפס אמון וניהול גישה מסוג Just-in-Time מאפשרים לך להקים מערכת המגבילה את גישת המשתמש מבלי להפריע לזרימת העבודה של העובדים. אתה יכול ליישם את אלה עם התכונות הבאות של Syteca:
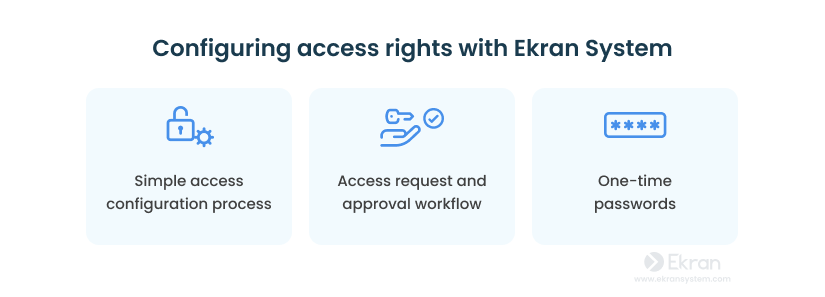
- תהליך תצורת גישה פשוט באמצעות ממשק הניהול מבוסס הדפדפן של Syteca
- בקשות גישה ותהליך אישור לניהול גישה פרטני
- סיסמאות חד פעמיות להענקת גישה זמנית
5. אשר גישה מרחוק למשאבים הקריטיים ביותר באופן ידני
מכיוון שהאקרים מנסים להיכנס לחשבון משתמש פעמים רבות מאותה כתובת IP, מומלץ לשמור על רשימת היתרים של כתובות IP של המשתמשים ולמנוע גישה לכל החיבורים הלא ידועים. עם זאת, רישום כתובות IP לא יעבוד טוב עבור משתמשים מרוחקים שבדרך כלל מתחברים לרשת הארגון ממכשירים אישיים ובמיקומים שונים.
במקום זאת, תוכל לאכוף אישור כניסה ידני כדי לספק גישה למשאבים רגישים. בכל פעם שעובד מרוחק או בבית זקוק לגישה, הוא שולח בקשה לקצין האבטחה ומפרט את סיבת הגישה. עם Syteca, קצין האבטחה יכול לסקור את הפעלת המשתמש או לאכוף 2FA כדי לוודא שזה לא האקר שמנסה לקבל גישה.
6. עקוב אחר כל הפעילות ברשת שלך
מעקב אחר פעילות המשתמש והישות בתוך הרשת שלך עוזר לזהות מילוי אישורים, תנועה לרוחב, בקשות גישה חוזרות ונשנות ואינדיקטורים אחרים להתקפת כוח גס. אתה יכול ליצור ניטור בשתי דרכים: על ידי מעקב אחר אירועים ברשת או על ידי מעקב אחר פעילות המשתמש.
Syteca מספקת לך מספר אפשרויות חשובות לניטור פעילות. אתה יכול לזהות התקפות כוח גס באמצעות התכונות הבאות:
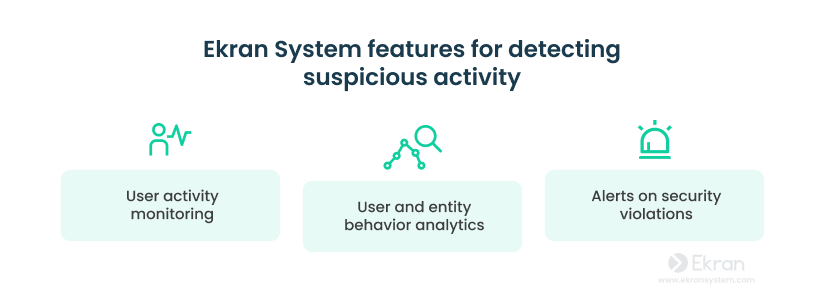
- ניטור פעילות משתמשים. הקלטת המסך ותיעוד ההקשות מאפשרים לעקוב אחר כל סשן של משתמש. אפשר לצפות בכל סשן, בשידור חי או בהקלטה, כדי לזהות תנועה רוחבית, פעילות חריגה או סימנים לגניבת נתונים על ידי תוקף או גורם פנימי.
- ניתוח התנהגות משתמשים וישויות (UEBA). מודול ה-UEBA של Syteca מזהה התנהגות חריגה שאינה מפרה כללי אבטחה אבל עשויה להעיד על התקפה. לדוגמה, הוא יכול להתריע לצוות האבטחה על ניסיונות התחברות לרשת הארגון מחוץ לשעות העבודה. המודול יוצר קו בסיס של פעילות רגילה לכל משתמש ומזהה פעילות שחורגת ממנו.
- התראות על הפרות אבטחה. הגדירו כללי אבטחה וקבלו התראות על סימנים להתקפת כוח גס: ניסיונות כניסה רבים, תנועה רוחבית והתנהגות משתמש חריגה. כך תדעו על אירועי אבטחה בזמן אמת, בלי לנטר את המשתמשים ידנית.
7. למד את העובדים שלך
עובדים יכולים להיות החוליה החזקה או החלשה ביותר בהגנה על אבטחת הסייבר שלך, לכן זה האינטרס שלך לחנך אותם. מפגשים רגילים של הדרכה בנושא מודעות לאבטחה יכולים לעזור לעובדים:
- הבן את החשיבות של סיסמאות חזקות
- למד כיצד להשתמש במנהלי סיסמאות
- זכור את העקרונות הבסיסיים של היגיינת סייבר
- זהה סוגים נפוצים של ניסיונות פריצה, כולל התקפות כוח גס והנדסה חברתית
Syteca יכולה לעזור לך להעלות את המודעות לאבטחת הסייבר של העובדים על ידי:
- אספקת דוחות על הפרות אבטחה ואירועים ברשת שלך. אתה יכול לנתח דוחות אלה כדי להבין איזה ידע אבטחת סייבר חסר לעובדים שלך.
- הצגת הודעות אזהרה לעובדים כאשר הם מפרים את כללי האבטחה. הרבה פעמים זה קורה פשוט מתוך רשלנות. אזהרה בזמן מחייבת עובד להפסיק את מה שהוא עושה וליצור קשר עם קצין אבטחה להתייעצות.
- הצגת רשומות אמיתיות של פעילות המשתמשים לעובדים במהלך מפגשי הכשרה למודעות לאבטחת סייבר והצגה שלהם עם אינדיקטורים מרכזיים של פעילות זדונית.
8. הטמע אימות ללא סיסמה
התקפות כוח גס בנויות על הרעיון של ניחוש סיסמה של משתמש. בלי סיסמאות, פשוט אין מה לנחש. לכן, אתה לא צריך להקדיש זמן ומשאבים כדי להבין איך לעצור התקפות כוח גס. תובנה זו הובילה לרעיון של אימות ללא סיסמה, וכיום חברות רבות מנסות ליישם את זה עם טכנולוגיות אבטחה מודרניות.
אימות ללא סיסמה היא שיטת אימות המחליפה סיסמאות באסימון אימות אחר. זה יכול להיות מיושם בצורה של:
- MFA המבקש סריקה ביומטרית ואישור בעלות
- תמונה, דפוס או אסימון חומרה במקום סיסמה
- זיהוי קול, פנים או מחוות
- שילוב של מיקום גיאוגרפי של משתמש וכתובת רשת
- ושיטות אחרות
הטמעת טכנולוגיית אימות ללא סיסמה יכולה למנוע התקפות של כוח גס ולהפחית את החיכוך בין משתמשים ומנהלי מערכת. אבל זה כנראה ידרוש ממך עיבוד משמעותי של מערכת האבטחה שלך באמצעות ניסוי וטעייה לפני שתמצא את הדרך הטובה ביותר להשתמש בה.
מסקנה
האקרים יכולים למנף סיסמאות פשוטות ואמצעי הגנה חלשים על גישה בארגון שלך כדי להיכנס לרשת שלך בכוח.
השתמש בשיטות העבודה המומלצות המתוארות במאמר זה כדי לזהות ולמנוע התקפות כוח גס ולשפר את עמדת האבטחה הכוללת שלך. אמצעי אבטחה אלה, יחד עם יכולות ניטור פעילות המשתמש האיתנות, ניהול הגישה ותגובת התקריות של Syteca, יכולים לעזור לך להפחית באופן משמעותי את הסבירות לגישה לא מורשית לנכסים הקריטיים של הארגון שלך.