ארגונים מיישמים PAM ממגוון סיבות, אך הצרכים שלהם דומים: לשלוט בגישה בעלת הרשאות מיוחדות, לצמצם סיכונים הנובעים מזהויות, ולהוכיח עמידה בדרישות תאימות בפני מבקרים.
הפתרון של Syteca
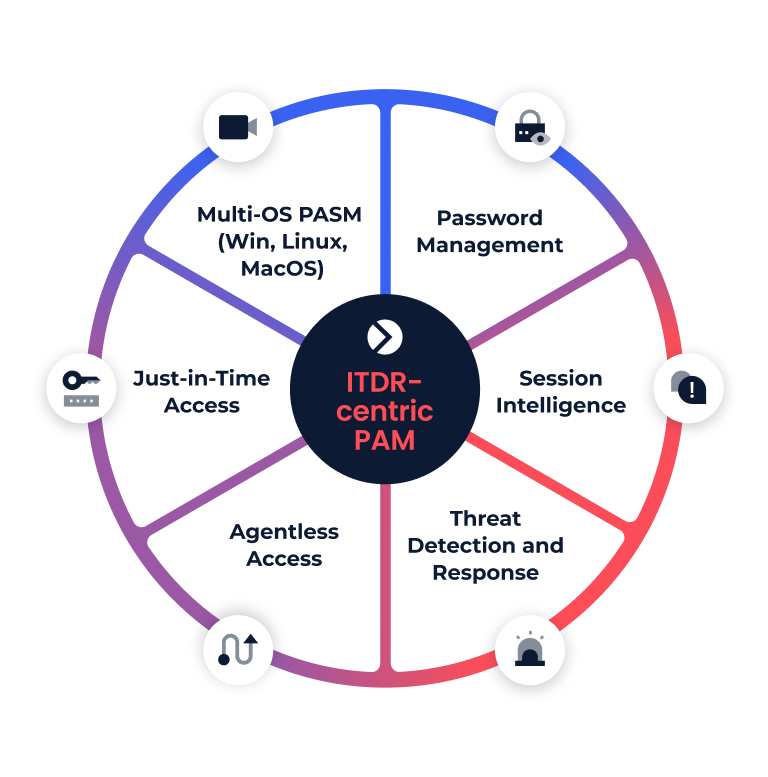
באמצעות שילוב של בקרות PAM מודרניות עם זיהוי ותגובה לאיומים מבוססי זהויות (ITDR) בפלטפורמה אחת, Syteca נותנת מענה ישיר לאתגרים אלה.
דרישות הציות הופכות למחמירות יותר.
ארגונים ניצבים תחת לחץ גובר להוכיח מי ניגש למה, מתי ומדוע — מה שמחייב בקרות חזקות יותר, נתיבי ביקורת (Audit Trails) ברורים יותר, ופחות מקום לטעויות אנוש.
תוקפים לא תמיד פורצים למערכת – לפעמים הם פשוט מתחברים אליה.
פושעי סייבר משתמשים לעיתים קרובות בפרטי התחברות גנובים ובזהויות שנפרצו, כך שהפעילות שלהם נראית לגיטימית לחלוטין — ולכן ניטור הפעילות חשוב לא פחות מבקרת הגישה.
מדיניות הגישה אינה מצליחה לעמוד בקצב הצמיחה של התשתיות.
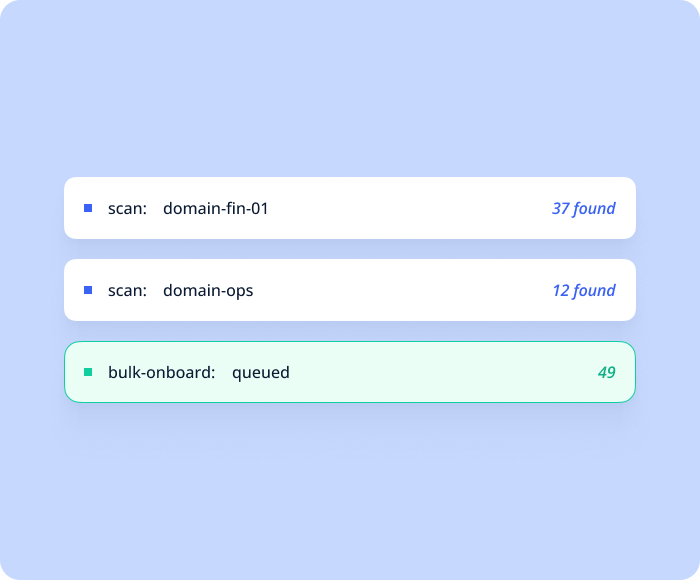
ככל שהסביבות מתרחבות וכוללות ענן, תשתיות מקומיות (On-Premises), צוותים מרוחקים ומערכות היברידיות, ארגונים זקוקים לפתרונות אוטומטיים לניהול גישה מועדפת (PAM) המסוגלים לצמוח ולהתרחב יחד עם הארגון.
ריבוי הכלים מקשה על השליטה בניהול הגישה.
שימוש במספר כלים נפרדים לצורך הקצאת הרשאות גישה, ניטור, אישורים וטיפול באירועי אבטחה יוצר "שטחים מתים" (Blind Spots) ומגדיל את העומס התפעולי על מנהלי המערכת.
גישת צד שלישי הופכת לקבועה ומתמשכת.
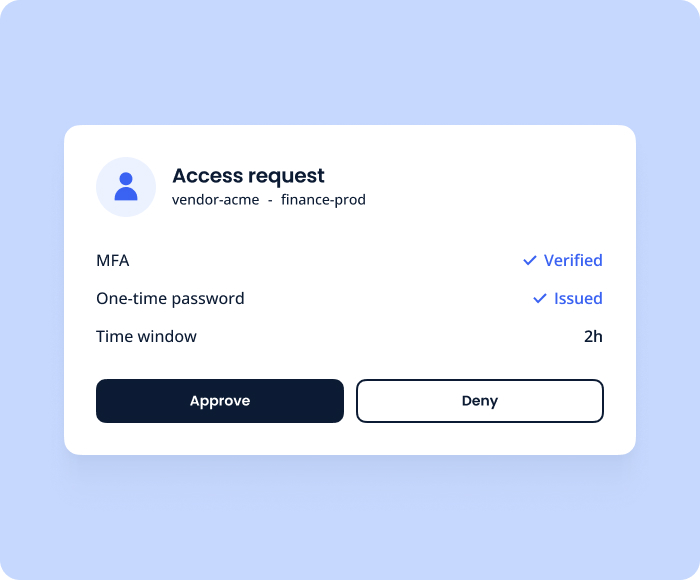
ספקים, קבלנים ושותפים חיצוניים זקוקים כיום לגישה קבועה למערכות קריטיות, ולכן ניהול מאובטח של גישת צד שלישי — עם הרשאות מדויקות, בקרה מלאה ושקיפות מלאה — הפך להכרחי.
פתרונות PAM מיושנים כבר אינם מתאימים לתהליכי העבודה המודרניים.
במקום לחסוך זמן ועלויות, פתרונות PAM מיושנים גורמים לעיכובים ולהוצאות מיותרות בשל ארכיטקטורות מורכבות ועלויות תחזוקה גבוהות.
Syteca PAM במבט אחד
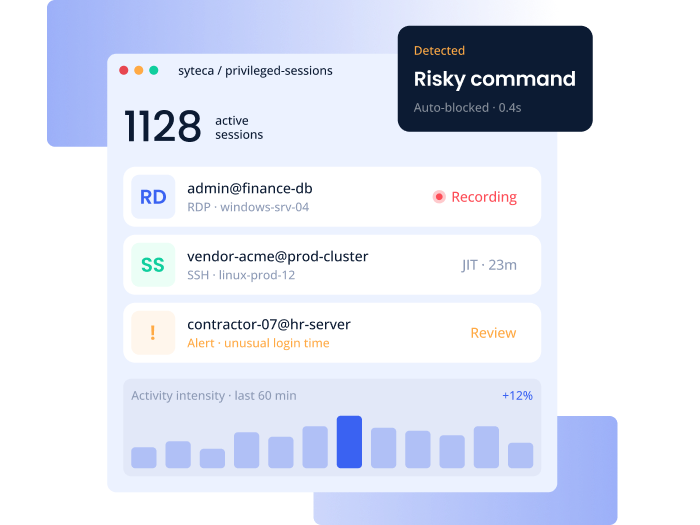
Syteca PAM מעניק לכם שליטה מלאה על גישה מורשית, נראות מעבר לנקודת ההתחברות,
ותגובה אוטומטית לאיומים.
"כעת, עם Syteca, אנו יכולים לנהל באופן מרכזי את הגישה של כל ספק, ולשלוט ביעילות אילו שרתים ושירותים פתוחים עבורם, באילו זמנים ולכמה זמן הם יכולים להישאר בכל אחד מהם — הכול באמצעות שרת הקפיצה וממשק הניהול הידידותי למשתמש של המערכת."
Syteca הוטמעה בתחנות קצה ושרתים בארגון, והטמעת הסוכנים והגדרת מדיניות אבטחת המידע בוצעה במהירות וביעילות. מיד לאחר הפריסה, קיבלנו יכולות ITDR מלאות שאפשרו שליטה מדויקת ואת יכולות הניטור וההקלטה שרצינו. בזכות Syteca, קיבלנו יתרון משמעותי בתעשיית הקמעונאות.
עם Syteca, יש לנו שקיפות מלאה על הפעילויות של המנהלים שלנו ושל ספקי השירות החיצוניים. במיוחד בסביבת SAP, זה היה נכס משמעותי — במיוחד בכל הנוגע לדרישות ביקורת. הפתרון פועל באופן אמין, משתלב היטב בתהליכי העבודה היומיומיים שלנו, והוכיח את ערכו במהירות.
עם Syteca, העומס על צוות ה-IT שלנו פחת באופן משמעותי באופן מיידי, מכיוון שכל הספקים מתחברים לנקודת IP אחת, ואנו יכולים לשלוט ולנטר לאן כל משתמש מתחבר. בנוסף, כל הפעילויות מוקלטות בווידאו, כך שאנו יכולים לצפות בפעילויות קודמות, לחקור ולייצא אותן ואף להתערב באירועים חריגים, לתקן וליישר קו עם הנהלים שלנו.
ניהול גישה פריבילגית (Privileged Access Management – PAM) הוא מכלול של מדיניות, עקרונות וכלי אבטחת סייבר המאפשרים לנהל את הרשאות הגישה של משתמשים בעלי הרשאות מיוחדות. באמצעות פלטפורמת ניהול גישה פריבילגית, ניתן להגדיר אילו משתמשים יכולים לגשת לאילו משאבים, להגן על מידע רגיש מפני גישה בלתי מורשית, ולזהות ולמנוע אירועי אבטחה.
מדוע ניהול גישה פריבילגית (PAM) חשוב?
תשובה:
ניהול גישה פריבילגית מסייע להגן על הארגון מפני סיכוני סייבר כגון גניבת נתונים, דליפות מידע, ניצול לרעה של הרשאות, ריגול תעשייתי וגניבת פרטי גישה. בנוסף, הטמעת פתרון PAM היא חיונית עבור ארגונים הנדרשים לעמוד בדרישות של חוקים, תקנים ורגולציות בתחום אבטחת הסייבר.
באילו מסגרות תאימות תומכת Syteca?
תשובה:
Syteca מסייעת לארגונים לעמוד בדרישות של מסגרות תאימות ורגולציות בתחום אבטחת הסייבר, כגון NIS2, DORA, GDPR, HIPAA, ISO 27001, SOC 2, NIST 800-53, SWIFT CSP, FISMA ו־SOX, באמצעות שילוב של בקרות גישה פריבילגיות מתקדמות, אימות רב-שלבי (MFA), ניטור, התראות ויכולות תגובה לאיומים. בנוסף, Syteca מספקת יומני פעילות חסינים מפני שינויים, תיעוד מפורט של סשנים הניתן לחיפוש, ולמעלה מ־30 סוגים של דוחות פעילות משתמשים, המאפשרים לצוותים להתכונן לביקורות ולחקירות בצורה יעילה יותר.
מה ההבדל בין ניהול גישה פריבילגית (PAM) לבין ניהול זהויות והרשאות (IAM)?
תשובה:
למרות שגם PAM וגם IAM מסייעים בניהול גישת משתמשים, קיימים ביניהם הבדלים משמעותיים:
PAM מיועד לניהול ובקרה של חשבונות בעלי הרשאות פריבילגיות, בעוד ש-IAM מתאים לניהול כל סוגי החשבונות בארגון.
PAM מבטיח שמשתמשים יוכלו לגשת רק למשאבים שלגביהם הוענקו להם הרשאות. IAM מבטיח שרק המשתמשים המורשים יוכלו להתחבר למערכות הארגון.
IAM מאמת את זהות המשתמשים לפני מתן גישה למשאבי הארגון, בעוד ש-PAM בודק את אישורי הגישה (Credentials) של המשתמשים לפני מתן גישה לחשבונות ולמשאבים פריבילגיים.
עמידה בדרישות רגולציה מחייבת לעיתים קרובות שילוב של פתרונות IAM ו-PAM כדי להבטיח את רמת ההגנה הגבוהה ביותר. Syteca מספקת יכולות PAM ו-IAM בפתרון אחד מקיף.
מדוע כדאי להטמיע פלטפורמת ניהול גישה פריבילגית (PAM)?
תשובה:
המטרה העיקרית של שימוש בפתרון PAM היא להגן על המידע הרגיש של הארגון מפני גישה בלתי מורשית. PAM מבטיח שמשתמשים בעלי הרשאות פריבילגיות יוכלו לגשת רק למשאבים הנדרשים להם לצורך ביצוע תפקידם. בנוסף, המערכת יכולה להתריע בפני צוותי האבטחה כאשר מזוהה פעילות חשודה של משתמשים מול מידע רגיש.
פתרון PAM מסייע בהגנה הן מפני איומים פנימיים, כגון גניבת מידע וריגול תעשייתי, והן מפני איומים חיצוניים, כולל פריצות למערכות, גניבת אישורי גישה (Credentials) והתקפות הנדסה חברתית.
מהם היתרונות של ניהול גישה פריבילגית (PAM)?
באמצעות הטמעת פתרון PAM, ארגונים יכולים:
להגן על המידע הרגיש המאוחסן בארגון
לצמצם איומים פנימיים וחיצוניים
למנוע ממשתמשים בעלי הרשאות פריבילגיות להפר את מדיניות האבטחה, מבלי לפגוע בפרודוקטיביות
לשפר את העמידה בדרישות אבטחת הסייבר והרגולציה.
במה שונה Syteca PAM מכלי PAM מסורתיים?
כלי PAM מסורתיים מתמקדים בעיקר בבקרת גישה — מי יכול להתחבר, באילו אישורי גישה (Credentials) ניתן להשתמש ומתי ניתן להשתמש בהם. Syteca מרחיבה את היכולות הללו באמצעות שילוב מובנה של ITDR (זיהוי ותגובה לאיומי זהות), ומספקת נראות מעמיקה של סשנים, ראיות ברמת פורנזיקה, וכן זיהוי ותגובה בזמן אמת לאיומי אבטחה.
במילים אחרות, בעוד שפתרונות PAM מסורתיים מתמקדים בשליטה על הגישה, Syteca מאפשרת גם לצוותי האבטחה להבין מה מתרחש לאחר שהגישה אושרה, ולזהות ולעצור פעילות חשודה לפני שהיא מתפתחת לאירוע אבטחה משמעותי.
כיצד פועל ITDR של Syteca?
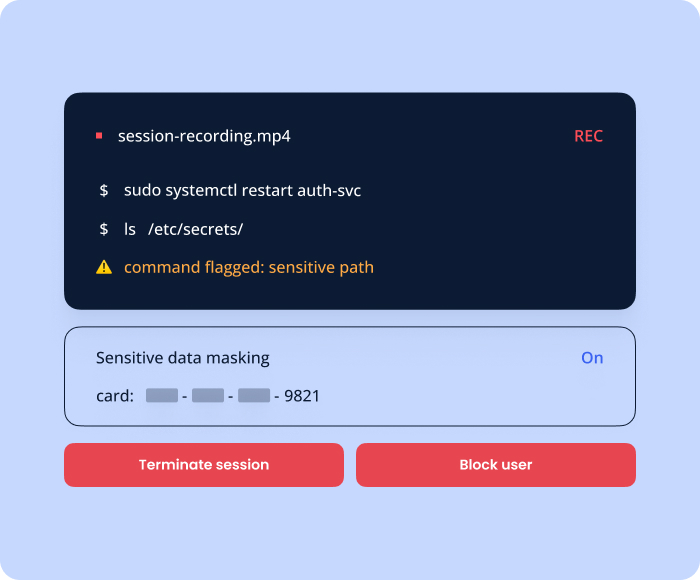
יכולות ה-ITDR של Syteca פועלות על פי עיקרון פשוט: ניטור, זיהוי ותגובה. המערכת מספקת נראות מלאה של 360° על פעילות המשתמשים באמצעות הקלטות מסך מלאות של סשנים לצד מטא־נתונים מפורטים.
Syteca מזהה דפוסי פעילות חשודים, כגון התחברויות בשעות חריגות, הרצת פקודות מסוכנות, שימוש בהתקני USB לא מורשים, הפעלת יישומים אסורים וביקור בכתובות URL שעלולות להיות זדוניות.
לאחר זיהוי פעילות מסוכנת, Syteca מסייעת בבלימת האיום באמצעות תגובה אוטומטית, כגון סיום מיידי של סשנים פעילים, עצירת תהליכים מזיקים, חסימת התקני USB מסוכנים או שליחת הודעות אזהרה למשתמשים.
האם Syteca יכולה לנטר גם משתמשים שאינם בעלי הרשאות פריבילגיות?
למרות שיכולות ה-PAM הן חלק מפלטפורמת אבטחת הסייבר של Syteca, ניתן להשתמש ב-Syteca PAM גם כפתרון עצמאי. פלטפורמת Syteca מציעה מודל רישוי גמיש, המאפשר לבחור ולשלם רק עבור היכולות שבהן אתם משתמשים.
היכולות הנוספות של Syteca מסייעות בניטור פעילות משתמשים, איסוף ראיות לצורך חקירת אירועי אבטחה, תמיכה בביקורות באמצעות דוחות מפורטים על פעילות משתמשים וניהול השימוש בהתקני USB. שילוב היכולות הללו מאפשר לצוותי האבטחה להגן באופן מקיף על סביבת הארגון.
עם Syteca תוכלו להרחיב את מערך אבטחת הסייבר שלכם בהתאם לצורכי הארגון המשתנים. צרו איתנו קשר כדי לוודא שכל הדרישות הייחודיות של הארגון שלכם יקבלו מענה מלא.
האם Syteca PAM הוא כלי עצמאי?
בהחלט. באמצעות Syteca PAM ניתן לנהל את הרשאות הגישה של עובדים מרוחקים באותה קלות שבה מנהלים את הרשאות הגישה של עובדים הפועלים מתוך הארגון. ניתן להגדיר הרשאות גישה ייעודיות למשתמשים מרוחקים, לנהל את אישורי הגישה והסודות (Secrets) שלהם, לבצע ביקורת על פעילותם, לנטר בקשות גישה ואינטראקציות עם מידע רגיש ועוד.
האם ניתן להשתמש ב-Syteca PAM כדי לנהל את הרשאות הגישה של עובדים מרוחקים?
בהחלט. באמצעות Syteca PAM ניתן לנהל את הרשאות הגישה של עובדים מרוחקים באותה קלות שבה מנהלים את הרשאות הגישה של עובדים הפועלים מתוך הארגון. ניתן להגדיר הרשאות גישה ייעודיות למשתמשים מרוחקים, לנהל את אישורי הגישה והסודות (Secrets) שלהם, לבצע ביקורת על פעילותם, לנטר בקשות גישה ואינטראקציות עם מידע רגיש ועוד.
האם Syteca תומכת בפריסה ללא סוכן (Agentless)?
כן. Syteca תומכת בתיווך סשנים ללא סוכן (Agentless Session Brokering) עבור RDP ו-SSH. יכולת זו שימושית במיוחד עבור גישה של ספקים, שותפים עסקיים וגורמי צד שלישי, ומאפשרת להם להתחבר במהירות דרך הדפדפן, ללא חשיפת סיסמאות וללא צורך בריבוי חיבורי VPN.
כך Syteca מספקת פתרון יעיל לארגונים המעוניינים לאבטח גישה מרחוק, תוך שמירה על חוויית משתמש פשוטה וללא מורכבות מיותרת.
כיצד ניתן להגדיר הרשאות גישה עבור כל משתמש בעל הרשאות פריבילגיות במערכת שלי?
Syteca מציעה גמישות גבוהה בכל הנוגע להגדרת הרשאות גישה. באמצעות המערכת ניתן:
ליצור הגדרות גישה ייחודיות עבור כל משתמש
להגדיר תפקידי משתמש (Roles) ולהקצות אותם לקבוצות
להעניק גישה למשאבים רגישים לפרק זמן מוגדר
ועוד מגוון אפשרויות מתקדמות
תוכנת ה-PAM של Syteca קלה להתאמה אישית ולניהול באופן עצמאי. בנוסף, צוות התמיכה שלנו תמיד זמין לסייע בבקשות התאמה אישית ובכל שאלה נוספת.
כיצד Syteca מסייעת ביישום עקרון ההרשאה המזערית (Least Privilege) וגישת הגישה בדיוק בזמן (Just-in-Time – JIT)?
ניתן ליישם את עקרון ההרשאה המזערית (Least Privilege) באמצעות מספר יכולות של Syteca:
הגדרה מפורטת (Granular) של הרשאות גישה עבור משתמשים בעלי הרשאות פריבילגיות, כך שיוכלו לגשת רק למשאבים הנדרשים לצורך עבודתם
עדכון ושינוי הרשאות הגישה של משתמשים בכל עת, בכמה לחיצות בלבד
הענקת גישה למשאבים הרגישים ביותר לפרק זמן מוגדר
לצורך יישום גישת Just-in-Time (JIT), ניתן להשתמש גם ביכולות הבאות של מערכת ניהול הגישה הפריבילגית:
סיסמאות חד-פעמיות (One-Time Passwords) המעניקות גישה מוגבלת בזמן, רק כאשר המשתמש זקוק לה
אישור גישה ידני (Manual Access Approval), המאפשר שליטה מדויקת על הגישה למשאבים הרגישים והמאובטחים ביותר בארגון
כיצד אתם מגנים על כספת הסיסמאות (Password Vault) של Syteca?
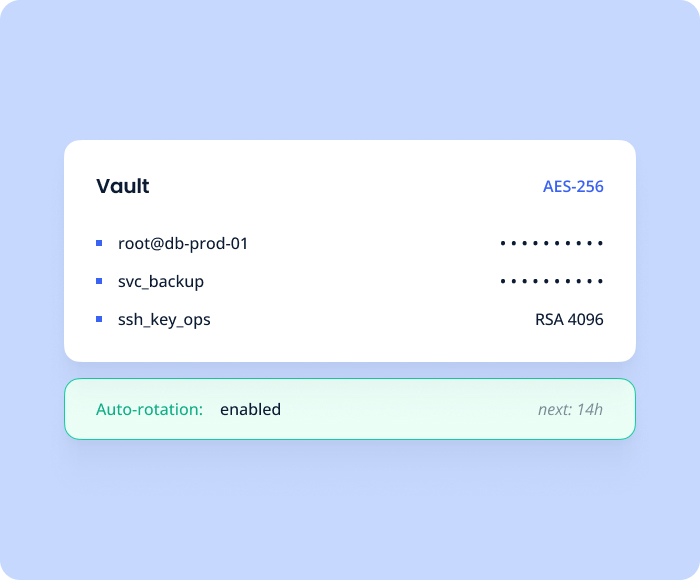
Syteca מצפינה את אישורי הגישה של משתמשים בעלי הרשאות פריבילגיות ואת שאר הסודות (Secrets) באמצעות תקן ההצפנה המתקדם AES-256 (Advanced Encryption Standard). נתונים אלה נשמרים במסד נתונים מסוג SQL בתוך תשתית הארגון שלכם, כך שרק לכם יש גישה אליהם.
בנוסף, Syteca משתמשת בהצפנה כדי להגן על רכיבים קריטיים נוספים, כגון סיסמאות חד-פעמיות מבוססות זמן (Time-Based One-Time Passwords), רשומות ניטור, נתוני פורנזיקה שיוצאו מהמערכת וסיסמאות של משתמשי Syteca הפנימיים.
למידע נוסף על מנגנוני ההצפנה של Syteca, ניתן לעיין בתיעוד הרשמי.
כמה זמן נמשך תהליך ההטמעה?
ניתן להטמיע את Syteca במהירות רבה יותר בהשוואה לפתרונות PAM מסורתיים ומורכבים, הדורשים תהליכי פריסה ארוכים ומסובכים. הודות לארכיטקטורה קלת המשקל והמאוחדת של Syteca ולתהליך התקנה פשוט, ארגונים יכולים להשלים את ההטמעה בתוך שעות.
עם זאת, משך ההטמעה בפועל תלוי בגורמים כגון סביבת הארגון, היקף הפרויקט והאינטגרציות הנדרשות.
האם ניתן לקבל סיוע בהטמעה, בהגדרה ובתחזוקה של Syteca?
כן. Syteca מגובה בתמיכה מקצועית וליווי טכני מעשי, המסייעים לכם להטמיע, להגדיר ולתחזק את הפלטפורמה בביטחון מלא. החל מההתקנה הראשונית ועד לתחזוקה השוטפת, הצוות שלנו מסייע להתאים את Syteca לסביבת העבודה ולתרחישי השימוש הייחודיים שלכם, תוך שמירה על ניהול יומיומי פשוט ויעיל.
בנוסף, הכנו מדריך משתמש מפורט שלב אחר שלב להתקנת Syteca כסוכן Endpoint או כמופע Jump Server. מאגר הידע שלנו כולל גם הנחיות מפורטות להגדרת רכיבי המערכת.
אם יש לכם שאלות נוספות לגבי פתרונות ניהול הגישה הפריבילגית (PAM) של Syteca, אתם מוזמנים לפנות לצוות התמיכה שלנו.
איך נוכל לחזק את האבטחה שלכם כבר היום?
ספרו לנו איך נוכל לעזור – צריכים ייעוץ מקצועי, הצעת מחיר, או תיאום POC?
השאירו פרטים ואנחנו נדאג לחזור אליכם במהירות כדי לחזק את האבטחה שלכם!
איך נוכל לחזק את האבטחה שלכם כבר היום?
ספרו לנו איך נוכל לעזור – צריכים ייעוץ מקצועי, הצעת מחיר, או תיאום POC?
השאירו פרטים ואנחנו נדאג לחזור אליכם במהירות כדי לחזק את האבטחה שלכם!